이 글에서는 6편부터 9편까지의 실습이 감사 로그에 어떻게 남았는지 읽습니다. 대상은 IAM 역할 점검, 서비스 계정, Secret Manager, Cloud KMS입니다. 기록 시각은 2026-11-10 21:35부터 22:06까지 JST입니다. 로그는 Logs Explorer에서 읽었고, 데이터 접근 감사 로그 설정은 IAM & Admin > Audit logs에서 읽기만 했습니다.
이 글에서는 로그 항목을 세 가지 질문으로 읽습니다. 누가(principalEmail), 무엇을(methodName), 어디에(resourceName) 했는지입니다. 그다음 값 읽기나 암호화 호출처럼 목록에 없는 기록이 무엇인지 확인합니다.
한 문장 답
관리자 활동(Admin Activity) 감사 로그는 Logs Explorer에서 logName="projects/copyandrun-net-lab/logs/cloudaudit.googleapis.com%2Factivity"로 거르면 나옵니다. 이번 실습의 생성, 권한 변경, 삭제 17건이 모두 목록에 있었습니다. 항목을 펼치면 protoPayload.methodName(무엇을), protoPayload.authenticationInfo.principalEmail(누가), protoPayload.resourceName(어디에)을 찾을 수 있습니다. 비밀값 보기와 KMS 암호화·복호화 호출은 이 목록에 없었습니다. 같은 프로젝트의 데이터 접근 감사 로그 설정은 Admin read, Data read, Data write 모두 Disabled였습니다.
준비물
| 항목 | 내용 |
|---|---|
| 프로젝트 | copyandrun-net-lab |
| 화면 | Logging > Logs Explorer, IAM & Admin > Audit logs (console.cloud.google.com/iam-admin/audit) |
| 쿼리 | 아래 "1. 관리자 활동 로그 걸러 보기"의 두 줄 쿼리 |
| 읽은 기록 | 6편부터 9편까지의 실습에서 만든 기록(2026-11-10 21:35 ~ 22:06, JST) |
| 콘솔 예상 금액 | 화면에 표시가 없었습니다. 데이터 접근 로그는 이 글에서 켜지 않았습니다 |
1. 관리자 활동 로그 걸러 보기
Logs Explorer를 엽니다. 쿼리 칸에 다음 두 줄을 넣고 Run query를 누릅니다. 두 번째 줄은 시간 조건입니다.
logName="projects/copyandrun-net-lab/logs/cloudaudit.googleapis.com%2Factivity"
timestamp>="2026-11-10T12:20:00Z"
로그 이름의
/는%2F로 씁니다. 쿼리의 timestamp는 UTC로 넣었습니다. 결과 목록은 JST로 표시되었습니다.칩에 "activity"와 "+1 filter"가 나타납니다. 결과는 17 results입니다. Severity는 모두 Notice였습니다. 목록의 Summary 열은
audit_log, method: "...", principal_email: "..."형식으로 나옵니다. 아래 표는 결과 17건을 시간 순서로 옮긴 것입니다. 시각은 JST이고, 리소스 칸에 가려진 값은 그대로 가렸습니다.시각(JST) 서비스 작업 리소스 21:35:17 IAM CreateRole crLabBucketReader 21:36:18 IAM DeleteRole crLabBucketReader 21:39:57 IAM CreateServiceAccount projects/copyandrun-net-lab 21:42:32 Resource Manager SetIamPolicy projects/copyandrun-net-lab 21:48:17 Secret Manager API CreateSecret cr-lab-secret 21:48:18 Secret Manager API AddSecretVersion cr-lab-secret:1 21:49:15 Secret Manager API AddSecretVersion cr-lab-secret:2 21:49:49 Secret Manager API DisableSecretVersion cr-lab-secret:1 21:52:18 Secret Manager API SetIamPolicy (부여) cr-lab-secret 21:52:50 Secret Manager API SetIamPolicy (회수) cr-lab-secret 21:53:37 Secret Manager API DeleteSecret cr-lab-secret 21:54:30 Resource Manager SetIamPolicy projects/copyandrun-net-lab 21:55:36 IAM DeleteServiceAccount 서비스 계정 고유 ID 숫자(가림) 21:57:49 Key Management Service CreateKeyRing us-central1:cr-lab-ring 21:58:26 Key Management Service CreateCryptoKey us-central1:cr-lab-ring:cr-lab-key 22:02:50 Key Management Service DestroyCryptoKeyVersion us-central1:cr-lab-ring:cr-lab-key:1 22:06:11 Key Management Service UpdateCryptoKey us-central1:cr-lab-ring:cr-lab-key 순서를 보면 IAM 역할 글, 서비스 계정 글, Secret Manager 글, KMS 글의 작업이 시간 순서대로 이어집니다. 21:52의 두 SetIamPolicy가 비밀에 권한을 부여하고 회수한 기록입니다.
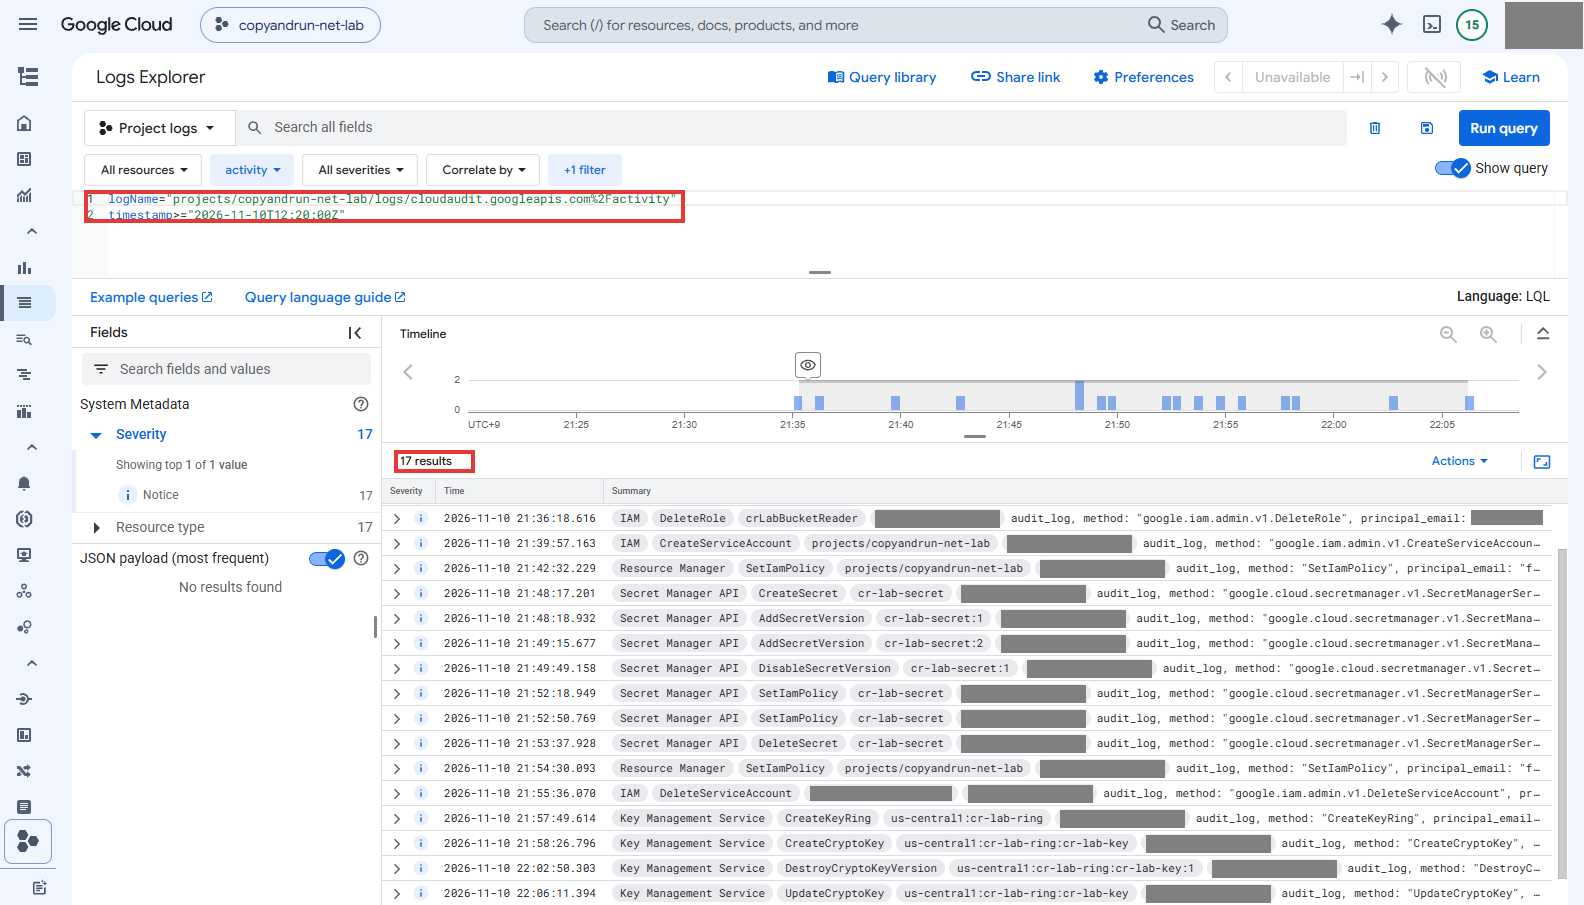
activity 로그만 거르자 이번 실습의 생성·변경·삭제 기록 17건이 시간순으로 나오는 것을 확인합니다.
2. 항목 펼쳐 핵심 필드 읽기
CreateServiceAccount 행 왼쪽의 > 를 눌러 항목을 펼칩니다. 펼친 항목 위에는 Explain log, Copy, Expand nested fields, Hide log summary 버튼이 있습니다. 이 글에서는 Explain log를 쓰지 않았습니다.
펼친 항목에서 읽은 필드는 다음과 같습니다.
insertId와logName:logName은projects/copyandrun-net-lab/logs/cloudaudit.googleapis.com%2Factivity입니다.protoPayload.@type:type.googleapis.com/google.cloud.audit.AuditLog입니다.protoPayload.authenticationInfo.principalEmail: 누가 했는지 나타내는 값입니다. 이메일이므로 이 글에서는 가렸습니다. 같은 자리의principalSubject는user:<계정 이메일>형식이었고, 이 글에서는 그 부분도 가렸습니다.protoPayload.methodName: 무엇을 했는지 나타내는 값입니다. CreateServiceAccount 항목의 값은google.iam.admin.v1.CreateServiceAccount입니다.protoPayload.resourceName: 어디에 했는지 나타내는 값입니다. CreateServiceAccount 항목의 값은projects/copyandrun-net-lab입니다.protoPayload.serviceName:iam.googleapis.com입니다.- 그 밖의 묶음으로
authorizationInfo에는 1개,request에는 4개,requestMetadata에는 4개,response에는 9개의 항목이 들어 있었습니다.resource는 2개입니다.
requestMetadata안의 값은 이 글에서 펼쳐 보지 않았습니다. 공유하기 전에 펼쳐서 확인하고 필요한 값을 가려야 합니다.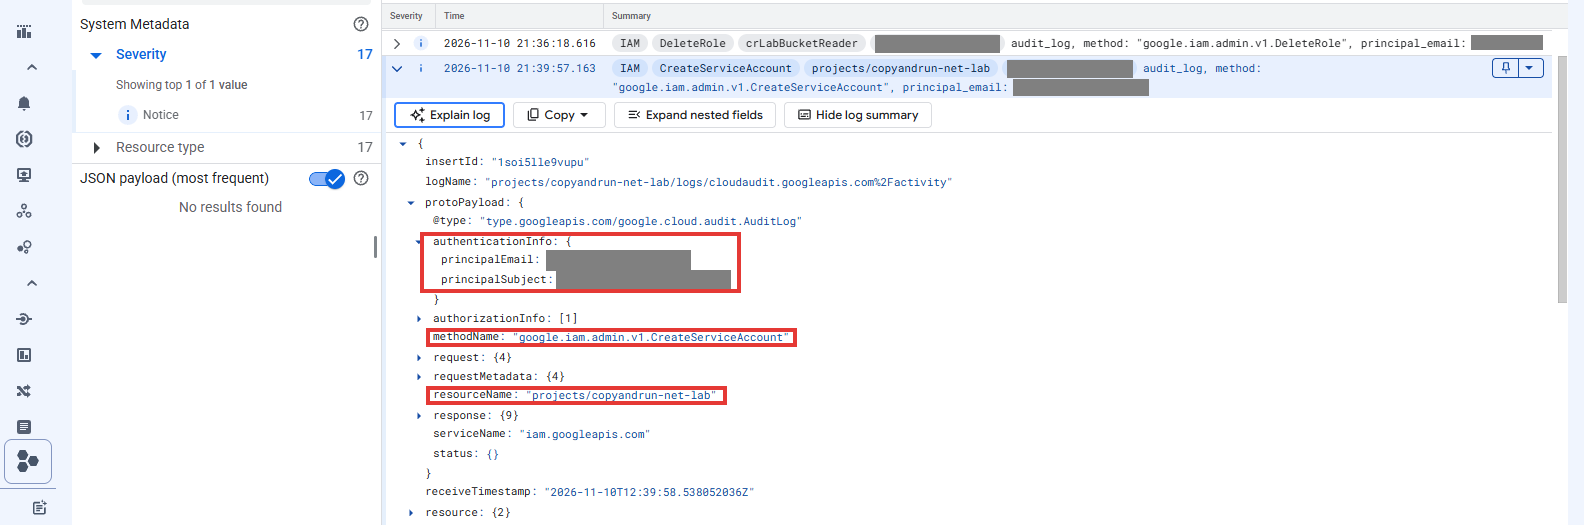
펼친 로그에서 누가(principalEmail), 무엇을(methodName), 어디에(resourceName) 했는지 보여 주는 필드를 확인합니다.
3. 데이터 접근 로그 확인하기
쿼리의
activity를data_access로 바꿉니다. 쿼리는 다음과 같습니다.logName="projects/copyandrun-net-lab/logs/cloudaudit.googleapis.com%2Fdata_access" timestamp>="2026-11-10T12:20:00Z"결과는 2 results입니다. 두 건 모두 Resource Manager의 SearchProjects 작업이고, 리소스는
projects/copyandrun-net-lab입니다. 시각은 21:43:52와 21:44:25 JST입니다. Severity는 Info였습니다. 이 목록에는 비밀값 보기나 KMS encrypt, decrypt 기록이 없었습니다.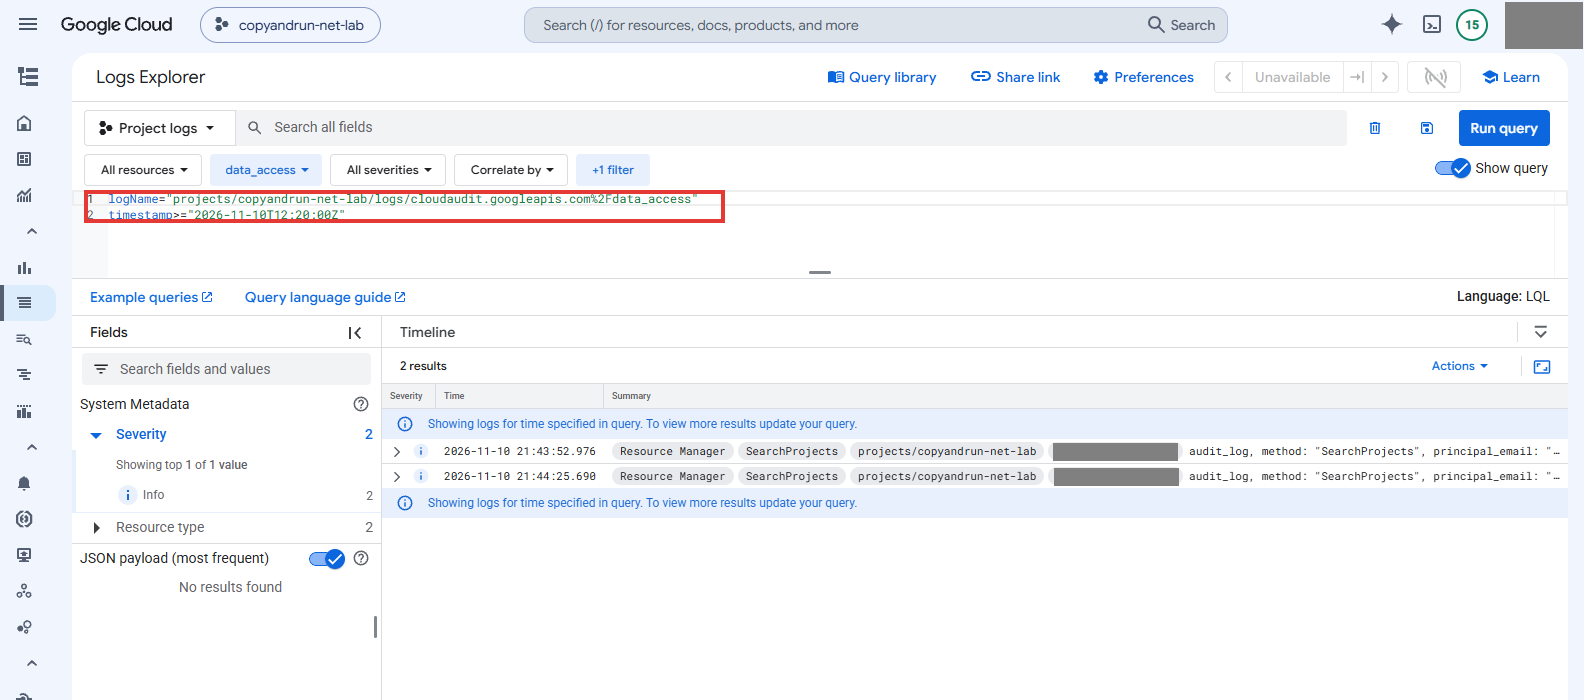
데이터 접근 로그에는 SearchProjects 2건만 있고 값 읽기 기록은 없는 것을 확인합니다.
4. Audit logs 설정 보기 (저장하지 않음)
IAM & Admin > Audit logs를 엽니다. "Default configuration" 카드에는 exempted principals 0, Admin read Disabled, Data read Disabled, Data write Disabled가 나옵니다. 카드 아래 "Data access audit logs configuration" 항목에는 다음 안내가 있습니다. "The effective data access configuration below combines the configuration for the currently selected resource and the data access configurations set on all parent resources." 표의 열은 Service, Admin read, Data read, Data write, Exempted principals, Inherited exempted principals입니다.
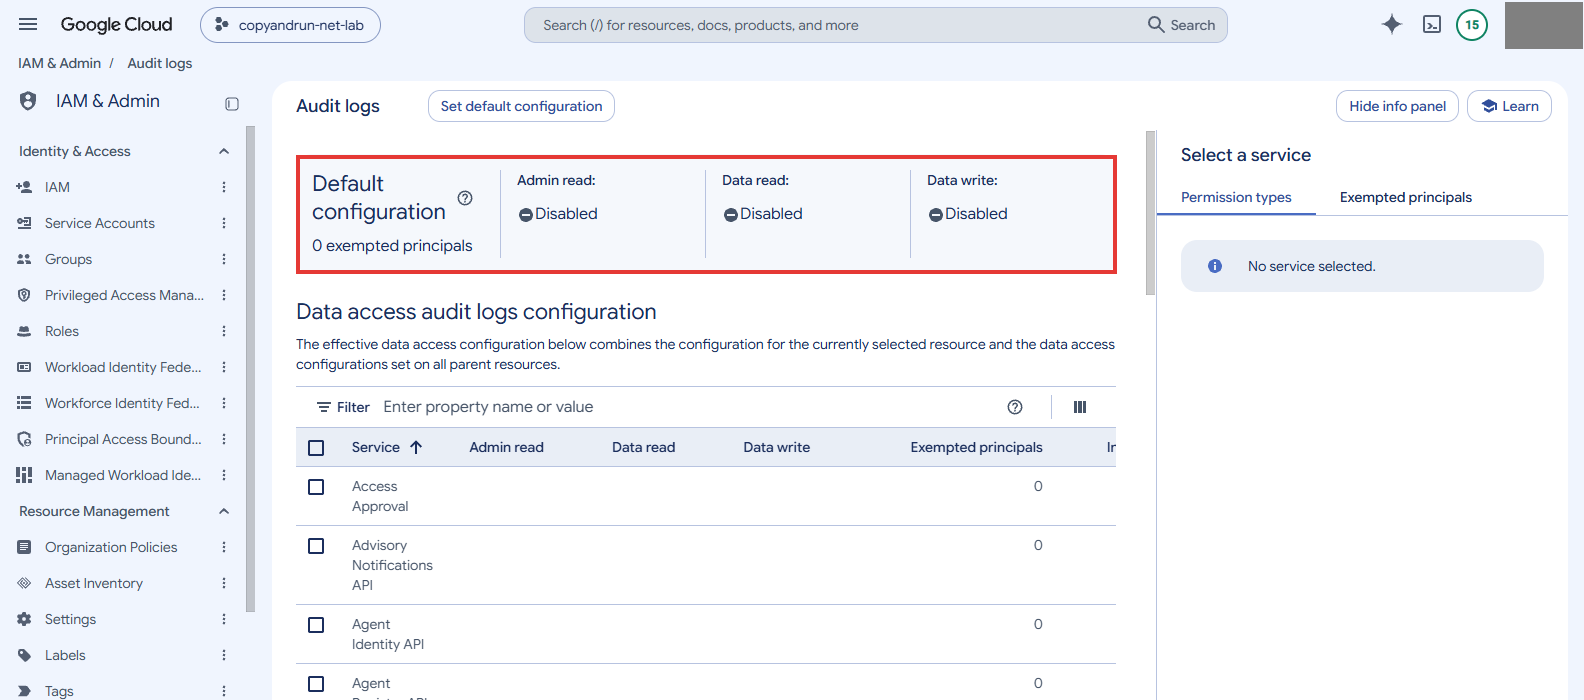
데이터 접근 감사 로그의 기본 설정이 세 종류 모두 Disabled인 것을 확인합니다. 필터 칸에
Key Management를 입력하고 "Cloud Key Management Service (KMS) API" 행을 체크합니다. 오른쪽 패널의 Permission types 탭에는 Admin read ("Records operations that read metadata or configuration information."), Data read ("Records operations that read user-provided data."), Data write ("Records operations that write user-provided data.")가 있습니다. 세 항목 모두 체크되어 있지 않았습니다. 패널에 Save 버튼이 있지만 누르지 않았습니다. 체크를 풀고 화면을 나왔습니다. 설정은 바뀌지 않았습니다.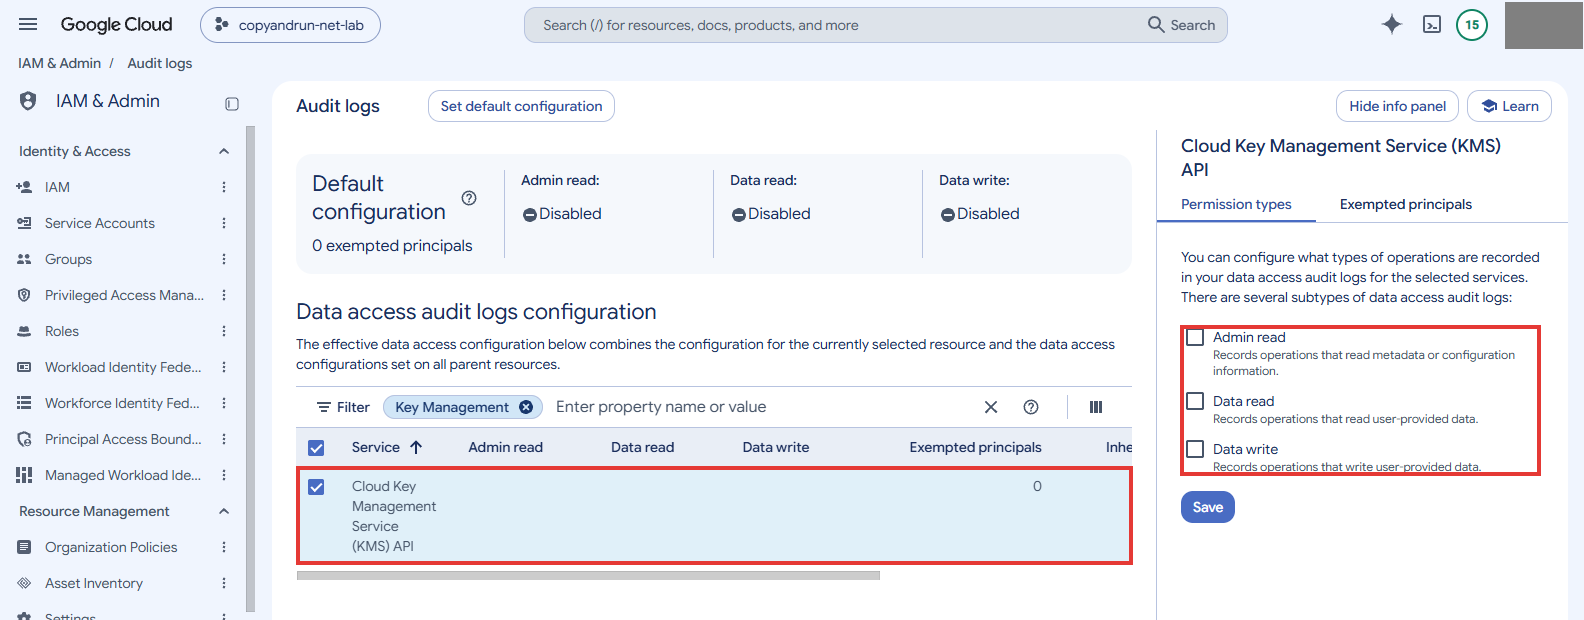
Cloud KMS도 데이터 접근 로그 세 종류가 모두 꺼져 있는 것을 확인합니다.
5. 기간만 잡았을 때 보이는 것
쿼리에서 시간 조건을 빼고 기간만 Last 2 hours로 두면 결과는 62 results입니다. Severity는 Notice 59건과 Error 3건입니다. 실습 전에 한 설정 작업의 기록이 함께 나옵니다. AssignResourceToBillingAccount, EnableService, GetOperation 같은 작업입니다.
Error 3건은 서비스 에이전트
service-agent-manager@system.gserviceaccount.com의 SetIamPolicy 기록입니다. 메시지는 "Exception calling IAM: There were concurrent policy changes. Please retry the whole read-modify-write with exponential backoff."입니다. 사용자의 작업이 실패한 기록이 아니고, 서비스 에이전트의 정책 변경이 다른 변경과 겹쳐 재시도하라는 오류가 난 기록입니다.그래서 이 글의 본문 쿼리에는 timestamp 조건을 더했습니다. 실습 구간만 보려고 시간 조건을 넣은 것입니다.
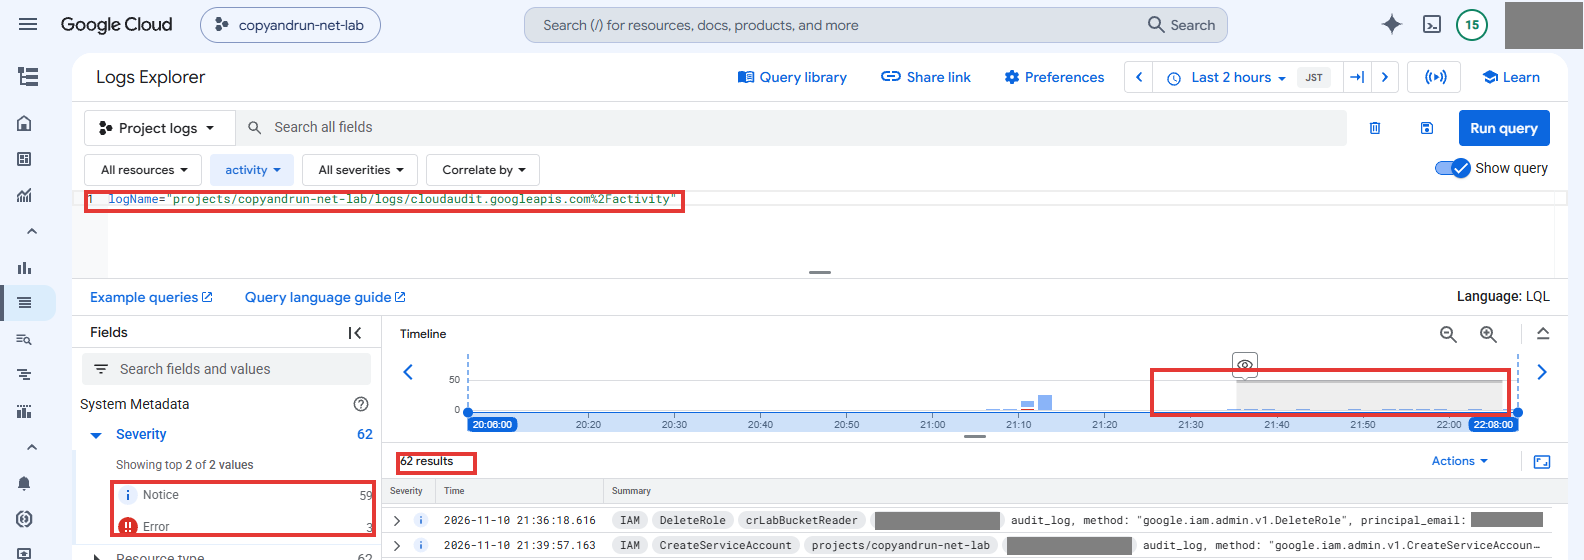
기간만 잡으면 실습 전 설정 작업 기록까지 62건이 섞여 나오는 것을 확인합니다.
자주 막히는 곳
| 증상 | 확인할 것 |
|---|---|
로그 이름의 /를 어떻게 써야 할지 모름 |
로그 이름의 /는 %2F로 씁니다. 예: cloudaudit.googleapis.com%2Factivity |
| 시간이 한국 시각과 다르게 보임 | 쿼리의 timestamp는 UTC(...T12:20:00Z)로 넣습니다. 결과 목록은 JST로 표시되었습니다 |
| 결과에 실습과 상관없는 기록이 섞임 | 기간만 잡으면 설정 작업 기록이 섞입니다. 위 5번 항목을 참고합니다 |
| "JSON payload (most frequent)" 팝업이 목록을 가림 | 새 기능 안내 팝업입니다. X로 닫았습니다 |
| 비밀값 보기나 KMS 호출이 목록에 없음 | Admin Activity 목록에는 이 호출이 없었습니다. 같은 프로젝트의 데이터 접근 감사 로그는 세 종류 모두 Disabled였습니다. 로그를 켜면 기록되는지는 확인하지 않았습니다 |
| DeleteServiceAccount의 리소스가 이메일이 아님 | 리소스 칩에는 서비스 계정의 고유 ID 숫자가 나왔습니다 |
자주 묻는 질문
GCP 관리자 활동 감사 로그는 Logs Explorer에서 어떻게 거르나요?
로그 이름을 activity 감사 로그로 거르고 시간 조건을 넣은 쿼리를 실행하자 생성, 권한 변경, 삭제 기록 17건이 시간순으로 나왔습니다.
GCP 비밀값 보기나 KMS 암호화 호출도 감사 로그에 남나요?
이 글의 관리자 활동 목록에는 남지 않았고, 같은 프로젝트의 데이터 접근 감사 로그는 세 종류 모두 꺼져 있어서 켠 뒤의 기록은 확인하지 않았습니다.
감사 로그에서 누가, 무엇을, 어디에 했는지는 어떻게 읽나요?
항목을 펼치면 호출한 계정, 작업 이름, 대상 리소스가 각각 다른 필드에 들어 있으며, 이 글에서는 그 위치를 직접 확인했습니다.
확인 범위
- 해 본 것:
- 날짜는 2026-11-10이고 콘솔 언어는 English입니다.
- Admin Activity 쿼리를 실행해 17건을 확인했습니다.
- CreateServiceAccount 항목을 펼쳐 필드 위치를 확인했습니다.
- data_access 쿼리를 실행해 2건을 확인했습니다.
- Audit logs 설정 화면을 읽었습니다. 저장은 하지 않았습니다.
- 시간 조건 없이 Last 2 hours로 본 결과를 확인했습니다.
- 해 보지 않은 것:
- 데이터 접근 로그를 켜지 않았습니다. 데이터 접근 로그를 켰을 때의 콘솔 예상 금액도 확인하지 않았습니다.
- 로그 싱크와 보존 기간을 설정하지 않았습니다.
- System Event 로그와 Policy Denied 로그를 보지 않았습니다.
- Explain log 기능을 쓰지 않았습니다.
- 로그 기반 알림을 만들지 않았습니다.
- Admin Activity 로그의 보존 기간은 이 화면에서 확인하지 않았습니다.
- SearchProjects 기록이 어떤 작업에서 나왔는지 확인하지 않았습니다.
- 데이터 접근 로그를 켠 상태에서 비밀값 보기와 KMS 호출이 기록되는지 확인하지 않았습니다.
- 읽을 때 주의: 펼친 항목의
requestMetadata는 열어 보지 않았습니다. 이메일과 고유 ID 같은 값은 공유 전에 가려야 합니다. - 참고: 화면 주소는
console.cloud.google.com/iam-admin/audit입니다.
관련 글: 이전 글 GCP Cloud KMS 키 만들고 암호화·복호화 확인하기에서 만든 키와 폐기 예약이 이 목록의 KMS 기록입니다. 기록으로 남은 작업을 다룬 글은 GCP IAM 역할 점검: 기본 역할과 최소 권한 커스텀 역할 비교, GCP 서비스 계정 키 만들지 않기: 가장(impersonation) 시도와 PERMISSION_DENIED 읽기, GCP Secret Manager로 비밀값 저장하고 접근 권한 제한하기입니다. 쿼리 문법의 기본은 GCP Cloud Logging 로그 탐색기: 필터 쿼리로 로그 찾기에서 다룹니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- AWS CloudTrail 이벤트 기록에서 누가 언제 무엇을 했는지 읽기CloudTrail 이벤트 기록 화면에서 최근 변경 이벤트를 보고, 리소스 이름으로 걸러 한 보안 그룹의 생성부터 삭제까지를 추적합니다. 이벤트 상세와 JSON 레코드에서 사용자, 시각, 호출 내용, MFA 여부를 읽는 방법을 정리합니다.
- kubescape로 파드 설정 점검하고 kind에서 확인하기: 약한 파드와 단단한 파드 비교privileged에 root로 도는 파드와 비루트, 읽기 전용 파일시스템, 권한 전부 제거를 건 파드를 kubescape로 점검해 실패한 통제를 비교하고, 같은 두 파드를 kind의 Pod Security restricted 네임스페이스에 배포해 거절과 승인, 파드 안의 권한 차이를 직접 확인합니다.