쿠버네티스 파드는 아무 설정 없이 띄우면 root로 실행되고 루트 파일시스템에 쓸 수 있으며 리눅스 권한(capability)도 넉넉하게 받습니다. 이 글은 일부러 약하게 쓴 파드(weak)와 설정을 조인 파드(hardened)를 만들어 두 가지 방법으로 비교합니다. 하나는 클러스터 없이 YAML 파일만 읽는 kubescape 점검이고, 다른 하나는 kind 클러스터에 실제로 배포해 보는 것입니다. 점검 결과가 실제 배포 결과와 맞는지까지 확인하는 것이 목적입니다. 네트워크 쪽 제한은 NetworkPolicy 기본 거부 글에서 다뤘으므로 이 글은 파드 안의 권한과 파일시스템에 집중합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| kind | 0.33.0 (go install로 설치) |
| 쿠버네티스 | 1.37.0 (kind 기본 노드 이미지) |
| kubescape | v3.0.46 (quay.io/kubescape/kubescape-cli 이미지) |
| kubectl | 클라이언트 1.34.1 (Docker Desktop 포함) |
| 파이썬 | 3.12 (kubescape의 JSON 결과를 읽는 데만 사용) |
kubectl의 현재 컨텍스트가 다른 클러스터를 가리키고 있을 수 있어서, 스크립트의 모든 kubectl 호출과 kind 명령에 --kubeconfig 전용파일을 붙였습니다. 실행 뒤에도 기존 컨텍스트 목록에 새 항목이 생기지 않았고 현재 컨텍스트도 그대로였습니다.
1. 두 파드의 차이
| 항목 | weak |
hardened |
|---|---|---|
| 이미지 | busybox:latest |
busybox:1.37.0 |
| privileged | true |
없음 |
| 실행 사용자 | runAsUser: 0(root) |
runAsNonRoot, runAsUser: 10001 |
| 권한 상승 | allowPrivilegeEscalation: true |
false |
| 루트 파일시스템 | 쓰기 가능 | readOnlyRootFilesystem: true |
| capability | 기본값 | drop: ["ALL"] |
| seccomp | 지정 없음 | RuntimeDefault |
| 리소스 제한, 프로브 | 없음 | CPU와 메모리 요청과 제한, liveness와 readiness |
| 서비스 어카운트 토큰 | 자동 마운트 | automountServiceAccountToken: false |
두 파일의 전체 내용은 아래 전체 코드에 있습니다.
2. kubescape로 파일 점검하기
kubescape는 클러스터 없이 YAML 파일만 넘겨도 점검합니다.
docker run --rm -v "$PWD:/w:ro" -v "$PWD/out:/out" quay.io/kubescape/kubescape-cli:latest \
  scan /w/weak.yaml --format json --output /out/weak.json
화면에는 실패한 통제 몇 개만 요약해 보여 주지만, JSON에는 점검한 통제 137개의 결과가 모두 들어 있습니다. 그래서 ks_summary.py로 JSON을 읽어 실패한 통제를 심각도별로 세었습니다.
| 파일 | 실패한 통제 | 심각도별 | 위험 점수 | 준수 점수 |
|---|---|---|---|---|
weak.yaml |
24개 | High 9, Medium 9, Low 6 | 44.9 | 75.2 |
hardened.yaml |
7개 | High 3, Medium 2, Low 2 | 12.9 | 87.6 |
설정 몇 줄을 더한 것만으로 실패가 24개에서 7개로 줄었고, 위험 점수는 44.9에서 12.9로 내려갔습니다. 점수의 정확한 계산식은 확인하지 않았으므로 높고 낮음을 비교하는 용도로만 썼습니다.
3. 단단한 파드에도 남은 실패 7개
hardened가 깨끗하게 통과한 것은 아닙니다. 남은 7개를 그대로 적었습니다.
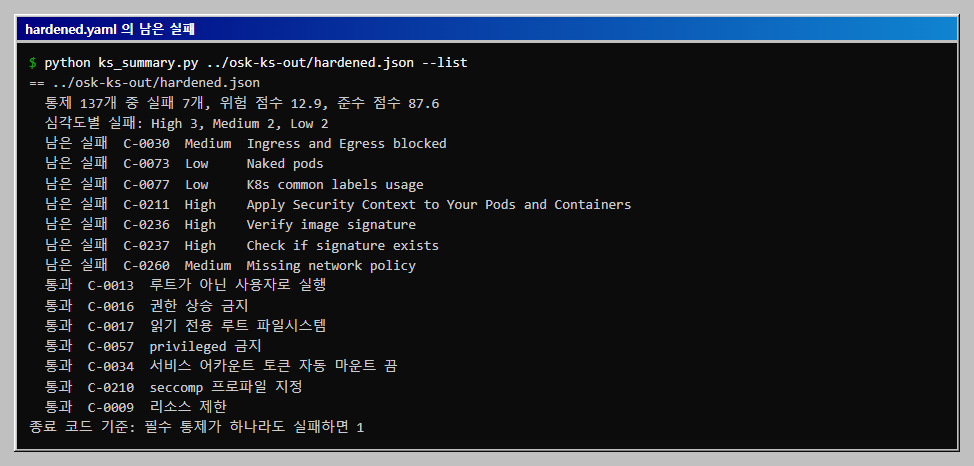
- Ingress and Egress blocked, Missing network policy: 파드 파일만으로는 해결되지 않고 NetworkPolicy가 필요합니다.
- Naked pods: Deployment 같은 컨트롤러 없이 파드를 직접 만들어서입니다.
- K8s common labels usage:
app.kubernetes.io/name같은 권장 라벨이 없어서입니다. - Verify image signature, Check if signature exists: 이미지 서명을 확인하는 통제이며, 이 글에서는 이미지에 서명하지 않았습니다.
- Apply Security Context(High):
seLinuxOptions,fsGroup,fsGroupChangePolicy를 지정하라는 규칙입니다. 이 실습의 파드는 볼륨이 없고 노드가 SELinux를 쓰는지도 확인하지 않아 값을 넣지 않았습니다.
심각도 High가 3개 남아 있다는 점이 중요합니다. 점검 도구의 점수나 High 개수만으로 합격선을 정하면 이 파드를 불합격시켜야 하는데, 이 파드는 실제로 root가 아니고 읽기 전용입니다. 그래서 게이트는 점수가 아니라 "파드 명세에서 직접 고칠 수 있는 통제" 7개를 골라 하나라도 실패하면 막는 방식으로 만들었습니다.
4. 필수 통제 게이트
ks_summary.py는 아래 통제가 하나라도 실패하면 종료 코드 1로 끝납니다.
| 통제 | 내용 |
|---|---|
| C-0013 | 루트가 아닌 사용자로 실행 |
| C-0016 | 권한 상승 금지 |
| C-0017 | 읽기 전용 루트 파일시스템 |
| C-0057 | privileged 금지 |
| C-0034 | 서비스 어카운트 토큰 자동 마운트 끔 |
| C-0210 | seccomp 프로파일 지정 |
| C-0009 | 리소스 제한 |
weak.yaml은 7개 모두 실패해 종료 코드 1, hardened.yaml은 7개 모두 통과해 종료 코드 0이었습니다. 목록은 이 실습의 파드에 맞춰 직접 고른 것이고 kubescape가 정한 합격 기준이 아닙니다.
5. kind에서 실제로 배포해 보기
점검 결과가 실제와 맞는지 보려고 kind 클러스터에 네임스페이스 두 개를 만들었습니다. lab에는 pod-security.kubernetes.io/enforce=restricted 라벨을 붙여 Pod Security Admission이 기준에 맞지 않는 파드를 거절하게 했고, lab-open은 아무 제한을 두지 않았습니다.
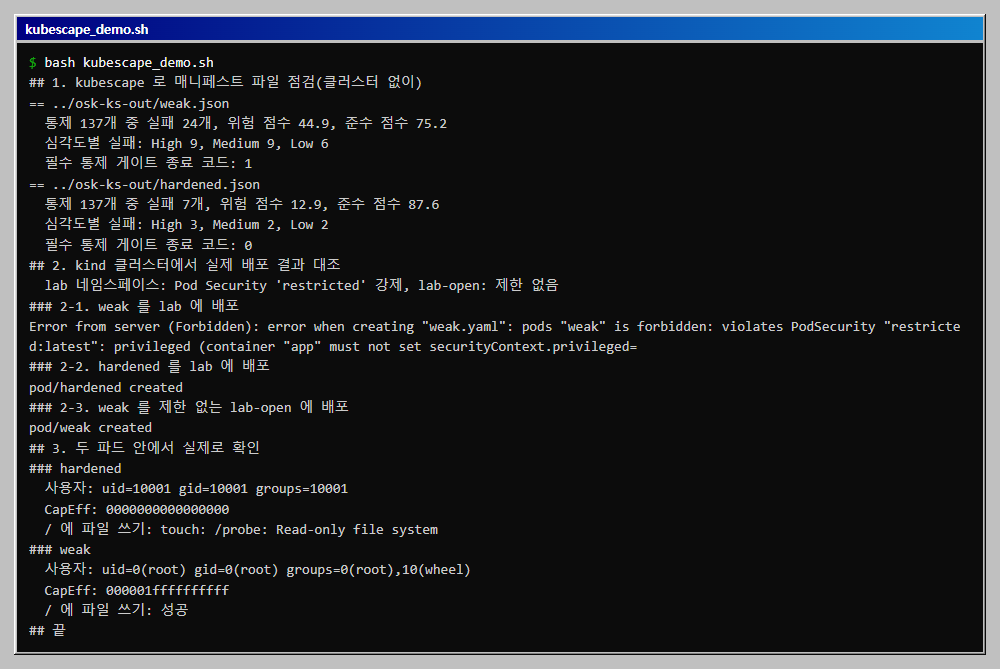
| 확인 | hardened (lab) |
weak (lab-open) |
|---|---|---|
| 배포 | 만들어짐 | lab에서는 거절, lab-open에서는 만들어짐 |
id |
uid=10001 |
uid=0(root) |
CapEff(실제 가진 권한) |
0000000000000000 |
000001ffffffffff |
/에 파일 쓰기 |
Read-only file system |
성공 |
- kubescape의 판정과 클러스터의 판정이 같은 방향이었습니다. 게이트가 막은
weak을 Pod Securityrestricted도 거절했고, 거절 메시지의 첫 항목이privileged였습니다. CapEff가 가장 알기 쉬운 차이였습니다. 권한이 하나도 없는 값(전부 0)과 가능한 권한이 전부 켜진 값(1ffffffffff)이 한눈에 비교됩니다.restricted기준은 kubescape 점검과 겹치지만 같지 않습니다. 거절 사유는 클러스터 쪽 규칙에서 나온 것이고, 7개 통제와 일대일로 맞춰 보지는 않았습니다.
6. 파이프라인에 넣을 때
배포 전 YAML에는 kubescape scan 파일 --format json과 ks_summary.py를 붙여 종료 코드로 막고, 클러스터에는 네임스페이스 라벨로 Pod Security를 강제해 두 번 걸러 냅니다. 앞쪽 점검은 개발자에게 이유를 빨리 알려 주고, 뒤쪽 강제는 점검을 건너뛴 배포를 막습니다. 이 글에서는 CI 설정 자체는 만들지 않았습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 파일과 같은 폴더에서 실행하고, kind는 PATH에 있거나 KIND 환경 변수로 지정합니다.
# kubescape_demo.sh
#!/usr/bin/env bash
# 약한 파드와 단단하게 만든 파드를 kubescape 로 점검하고, kind 클러스터의 Pod Security Admission 으로 실제 배포 결과와 대조한다.
# 준비: Docker, kind 0.33.0(PATH 에 있거나 KIND 환경 변수로 지정), kubectl, python, 같은 폴더에 weak.yaml, hardened.yaml, ks_summary.py.
# 주의: 내 kubectl 의 현재 컨텍스트(회사 클러스터 등)를 건드리지 않도록 모든 kubectl 에 --kubeconfig 를 붙인다.
# 실행(Git Bash): bash kubescape_demo.sh   (약 3분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
OUT=../osk-ks-out                      # 결과 폴더는 매니페스트 폴더 밖에 둔다
rm -rf "$OUT"; mkdir -p "$OUT"; ABS="$(cd "$OUT" && pwd)"
KIND="${KIND:-kind}"
KC="$ABS/kubeconfig"
K() { kubectl --kubeconfig "$KC" "$@"; }
cleanup() { "$KIND" delete cluster --name osk-sec --kubeconfig "$KC" >/dev/null 2>&1; }
cleanup

echo "## 1. kubescape 로 매니페스트 파일 점검(클러스터 없이)"
for n in weak hardened; do
  docker run --rm -v "$HERE:/w:ro" -v "$ABS:/out" quay.io/kubescape/kubescape-cli:latest \
    scan /w/$n.yaml --format json --output /out/$n.json >/dev/null 2>&1
  python ks_summary.py "$OUT/$n.json" | sed -n '1,3p'
  python ks_summary.py "$OUT/$n.json" >/dev/null; echo "  필수 통제 게이트 종료 코드: $?"
done

echo "## 2. kind 클러스터에서 실제 배포 결과 대조"
"$KIND" create cluster --name osk-sec --kubeconfig "$KC" --wait 120s >/dev/null 2>&1
K create namespace lab >/dev/null
K label namespace lab pod-security.kubernetes.io/enforce=restricted >/dev/null
K create namespace lab-open >/dev/null
echo "  lab 네임스페이스: Pod Security 'restricted' 강제, lab-open: 제한 없음"

echo "### 2-1. weak 를 lab 에 배포"
K apply -f weak.yaml 2>&1 | cut -c1-200
echo "### 2-2. hardened 를 lab 에 배포"
K apply -f hardened.yaml
K -n lab wait --for=condition=Ready pod/hardened --timeout=90s >/dev/null
echo "### 2-3. weak 를 제한 없는 lab-open 에 배포"
sed 's/namespace: lab$/namespace: lab-open/' weak.yaml | K apply -f -
K -n lab-open wait --for=condition=Ready pod/weak --timeout=90s >/dev/null

echo "## 3. 두 파드 안에서 실제로 확인"
for spec in "lab hardened" "lab-open weak"; do
  set -- $spec
  echo "### $2"
  echo -n "  사용자: ";           K -n $1 exec $2 -- id
  echo -n "  CapEff: ";           K -n $1 exec $2 -- sh -c "grep CapEff /proc/self/status | cut -f2"
  echo -n "  / 에 파일 쓰기: ";   K -n $1 exec $2 -- sh -c 'touch /probe && echo 성공' 2>&1 | grep -E 'Read-only|성공'
done
cleanup
echo "## 끝"
일부러 약하게 쓴 파드입니다.
weak.yaml
apiVersion: v1
kind: Pod
metadata:
  name: weak
  namespace: lab
  labels: {app: demo}
spec:
  containers:
  - name: app
    image: busybox:latest
    command: ["sleep", "3600"]
    securityContext:
      privileged: true
      runAsUser: 0
      allowPrivilegeEscalation: true
설정을 조인 파드입니다.
hardened.yaml
apiVersion: v1
kind: Pod
metadata:
  name: hardened
  namespace: lab
  labels: {app: demo}
spec:
  automountServiceAccountToken: false
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    seccompProfile: {type: RuntimeDefault}
  containers:
  - name: app
    image: busybox:1.37.0
    command: ["sleep", "3600"]
    securityContext:
      allowPrivilegeEscalation: false
      readOnlyRootFilesystem: true
      capabilities: {drop: ["ALL"]}
    resources:
      requests: {cpu: 10m, memory: 16Mi}
      limits: {cpu: 100m, memory: 64Mi}
    livenessProbe:
      exec: {command: ["true"]}
    readinessProbe:
      exec: {command: ["true"]}
kubescape의 JSON 결과를 요약하고 필수 통제로 종료 코드를 정하는 스크립트입니다.
# ks_summary.py
#!/usr/bin/env python3
"""kubescape 의 JSON 결과를 요약하고, 반드시 통과해야 하는 통제가 실패하면 종료 코드 1 로 끝낸다.
사용: python ks_summary.py weak.json [--list]   (파일 하나씩 부르면 그 파일의 판정이 종료 코드가 된다)"""
import json
import sys

sys.stdout.reconfigure(encoding="utf-8")

# 파드 명세에서 직접 고칠 수 있는 통제만 게이트로 삼는다(이미지 서명, 네트워크 정책 등은 제외).
MUST = {
    "C-0013": "루트가 아닌 사용자로 실행",
    "C-0016": "권한 상승 금지",
    "C-0017": "읽기 전용 루트 파일시스템",
    "C-0057": "privileged 금지",
    "C-0034": "서비스 어카운트 토큰 자동 마운트 끔",
    "C-0210": "seccomp 프로파일 지정",
    "C-0009": "리소스 제한",
}
worst = 0
show_list = "--list" in sys.argv
for path in [a for a in sys.argv[1:] if not a.startswith("--")]:
    s = json.load(open(path, encoding="utf-8"))["summaryDetails"]
    failed = {cid: c for cid, c in s["controls"].items() if c["ResourceCounters"]["failedResources"]}
    by_sev = {}
    for c in failed.values():
        by_sev[c["severity"]] = by_sev.get(c["severity"], 0) + 1
    print(f"== {path}")
    print(f"  통제 {len(s['controls'])}개 중 실패 {len(failed)}개, 위험 점수 {s['score']:.1f}, 준수 점수 {s['complianceScore']:.1f}")
    print("  심각도별 실패: " + ", ".join(f"{k} {by_sev[k]}" for k in ("High", "Medium", "Low") if k in by_sev))
    if show_list:
        for cid, c in sorted(failed.items()):
            print(f"  남은 실패  {cid}  {c['severity']:<6}  {c['name']}")
    miss = [cid for cid in MUST if cid in failed]
    for cid in MUST:
        print(f"  {'실패' if cid in failed else '통과'}  {cid}  {MUST[cid]}")
    if miss:
        worst = 1
print("종료 코드 기준: 필수 통제가 하나라도 실패하면 1")
sys.exit(worst)
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
kubescape 이미지가 unable to load in-cluster configuration으로 종료 |
quay.io/kubescape/kubescape:latest는 클러스터 안에서 도는 구성 요소의 이미지 |
quay.io/kubescape/kubescape-cli 사용 |
| kubectl이 엉뚱한 클러스터에 붙음 | 현재 컨텍스트가 다른 클러스터 | 모든 호출에 --kubeconfig 전용파일 |
| 화면 요약에는 통제가 2개만 보임 | 화면은 상위 몇 개만 요약 | JSON의 summaryDetails를 읽음 |
| 점수만으로 합격선을 정하면 단단한 파드도 불합격 | 서명, 네트워크 정책 등 파드 밖의 통제가 섞임 | 파드 명세로 고칠 수 있는 통제만 골라 게이트로 사용 |
rm: cannot remove ... busy |
결과 폴더를 다른 터미널이 열고 있음 | 해당 폴더에서 나온 뒤 다시 실행 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · kind 0.33.0(쿠버네티스 1.37.0) · kubescape v3.0.46에서 두 파드 파일의 점검(실패 24개 대 7개), 필수 통제 7개 게이트(종료 코드 1과 0), Pod Security
restricted네임스페이스의 거절과 승인, 파드 안의id,CapEff, 루트 파일시스템 쓰기를 실행했습니다. 전체 스크립트를 세 번 실행해 결과가 같았고, 끝에 kind 클러스터를 지웠습니다. - 해 보지 않은 것: 실행 중인 클러스터 전체 점검(
kubescape scan), 컨트롤러(Deployment)와 NetworkPolicy를 포함한 점검, CIS 벤치마크용kube-bench, 이미지 서명 통제 통과, SELinux와 AppArmor 설정, 점수 계산식, Linux와 macOS. - 읽을 때 주의: kubescape는 이 글을 쓴 시점의 v3.0.46이고 최신 릴리스가 이미 더 높은 버전이라는 경고가 나왔으므로 통제 목록과 점수가 다를 수 있습니다. 필수 통제 목록은 이 실습용으로 고른 것이며, 거절 메시지는 앞부분만 확인했습니다.
이 글의 다음 단계
- GCP 무료 등급으로 첫 프로젝트 만들기: 결제 계정과 프로젝트 생성Google Cloud에서 첫 프로젝트를 만들고, 프로젝트 이름과 자동으로 붙는 프로젝트 ID의 차이, 만든 사람의 권한, 결제 계정 연결 상태를 콘솔 화면으로 확인합니다. 새 프로젝트가 기존 결제 계정에 연결돼 있을 수 있다는 점을 실제 화면으로 보여 줍니다.
- GCP 무료 서버 만들기 2026: 무료 한도와 과금 폭탄 막는 법GCP 무료 등급으로 가상 서버를 만들 때 맞춰야 할 조건(e2-micro, 세 개 미국 리전, 디스크와 송신량 한도)을 공식 문서 기준으로 정리하고, 무료 한도를 넘어 요금이 나가는 경우를 막는 예산 알림과 결제 계정 점검 방법을 실제 콘솔 화면으로 보여 줍니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com