Secret Manager는 비밀값을 이름 아래에 보관하고, 값을 바꿀 때마다 버전을 하나씩 늘리는 콘솔 기능입니다. 이 글은 더미 값으로 비밀 하나를 만들고 버전, 비활성화, 권한, 삭제를 콘솔에서 차례로 확인합니다. 값은 copyandrun-demo-value와 copyandrun-demo-value-v2였습니다. 실제 비밀번호나 키는 넣지 않았습니다.
권한 부분에서는 서비스 계정 cr-lab-sa를 썼습니다. 이 계정은 앞 글에서 만들었습니다. 이 글에서는 비밀 하나에만 Secret Manager Secret Accessor 역할을 주고 다시 회수했습니다. 권한 부여와 회수는 감사 로그 기준으로 21:52에 이루어졌고, 계정은 그 뒤인 21:55에 지웠습니다. 계정으로 실제 값을 읽는 호출은 하지 않았습니다.
한 문장 답
Security > Secret Manager > Create secret에서 이름과 값을 넣으면 버전 1이 만들어집니다. New version으로 값을 넣으면 버전 2가 추가됩니다. 버전 1을 Disable하면 그 버전의 "View secret value"가 회색으로 막힙니다. 접근 권한은 비밀의 Permissions 탭에서 비밀 하나 단위로 주고 뺄 수 있습니다. 이번에는 cr-lab-sa에 Secret Manager Secret Accessor를 주었다가 회수했습니다.
준비물
| 항목 | 내용 |
|---|---|
| 프로젝트 | copyandrun-net-lab. Secret Manager API가 사용 설정되어 있었습니다 |
| 화면 | Security > Secret Manager (console.cloud.google.com/security/secret-manager) |
| 비밀 | 이름 cr-lab-secret. 값 v1은 copyandrun-demo-value, v2는 copyandrun-demo-value-v2이며 둘 다 더미 값입니다 |
| 권한 시험 주체 | 서비스 계정 cr-lab-sa@copyandrun-net-lab.iam.gserviceaccount.com. 7편에서 만든 계정입니다. 이 글의 권한 부여와 회수는 계정을 지우기 전에 했습니다 |
| 콘솔 예상 금액 | 화면에 표시가 없었습니다 |
입력할 값
| 화면 항목 | 입력하거나 고른 값 |
|---|---|
| Name | cr-lab-secret. 안내는 "The name should be identifiable and unique within this project."입니다 |
| Secret value (v1) | copyandrun-demo-value |
| Secret value (v2, New version) | copyandrun-demo-value-v2 |
| Replication policy | 기본값 자동 복제 그대로 |
| Encryption | 기본값 Google-managed encryption key 그대로 |
| Rotation, Expiration, Delay secret version destroy | 기본값 그대로 |
| Grant access의 New principals | cr-lab-sa@copyandrun-net-lab.iam.gserviceaccount.com |
| Grant access의 Role | Secret Manager Secret Accessor |
1. 비밀 만들기
Secret Manager 첫 화면을 엽니다. 처음 열었을 때 오른쪽에 Learn/Tutorial 패널이 떠 있어서 화면의 일부를 가렸습니다. X로 닫았습니다. 화면 탭은 Secrets, Regional secrets, Logs입니다. 위쪽에는 "Parameter Manager" 링크가 있습니다. 비밀이 하나도 없을 때는 "This project does not have any secrets. Get started by creating a secret."라는 문구가 나옵니다.
Create secret을 누릅니다. Secret details 항목의 Name에
cr-lab-secret을 넣습니다. 칸 아래에는 "The name should be identifiable and unique within this project."라는 안내가 있습니다. Type (Preview) 항목의 "Set secret type" 체크박스는 그대로 둡니다. Secret value 항목에는 값을 넣습니다. 이 글에서는 더미 값copyandrun-demo-value를 넣었습니다. 값을 넣으면 아래에 "CRC-32C checksum: 0xF8D91952"가 표시됩니다. 파일을 올리는 경우의 안내는 "Maximum size: 64 KiB"입니다.이름과 값을 넣으면 버전 1이 함께 만들어집니다. 이후 값을 바꿀 때는 New version으로 버전을 추가합니다.
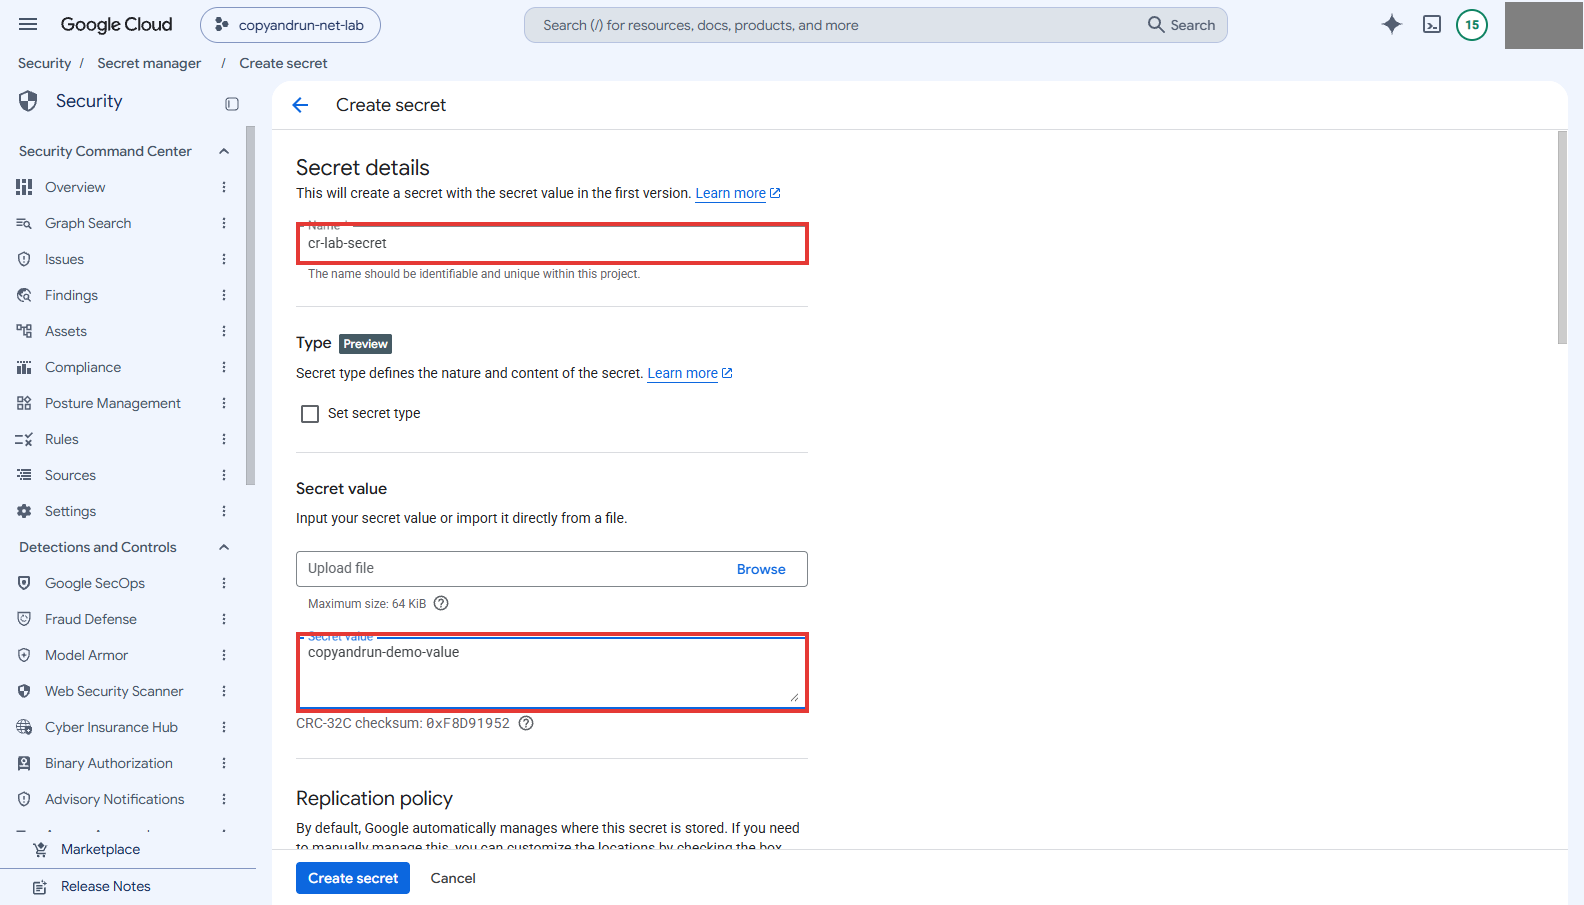
비밀 이름과 값을 넣으면 CRC-32C 체크섬이 함께 표시되는 것을 확인합니다. 아래쪽 항목은 기본값을 그대로 둡니다. 기본값은 다음과 같습니다. Replication policy는 자동이고, 안내는 "The replication policy cannot be changed after a secret is created."입니다. 체크박스 "Manually manage locations for this secret"은 켜지 않았습니다. Encryption은 "Google-managed encryption key"입니다. 다른 선택지는 "Cloud KMS key"입니다. Rotation은 "Set rotation period"이고, 안내는 "Secret Manager will not automatically rotate the secret value."입니다. Notifications는 Add topic 상태입니다. Expiration은 "By default, the secret never expires."입니다. Delay secret version destroy는 "By default, secret versions are destroyed immediately upon request."입니다. Labels, Tags, Annotations도 비워 두었습니다.
Replication policy는 생성 뒤에 바꿀 수 없다는 안내가 있습니다. 그래서 생성 전에 기본값을 확인했습니다.
Create secret을 누르면 'Created secret "cr-lab-secret"' 알림이 뜨고 비밀 페이지의 Versions 탭으로 넘어갑니다. 제목은 Secret "cr-lab-secret"이고, 오른쪽에 Edit secret과 Delete 버튼이 있습니다. 리소스 이름은
projects/<프로젝트번호>/secrets/cr-lab-secret입니다. 프로젝트 ID가 아니라 프로젝트 번호로 표시됩니다. 탭은 Overview, Versions, Permissions, Logs입니다.
2. 버전 추가하고 이전 버전 비활성화하기
New version을 누르면 'Add new version to "cr-lab-secret"' 대화상자가 열립니다. 값 칸에
copyandrun-demo-value-v2를 넣습니다. 대화상자에는 "Disable all past versions" 체크박스가 있습니다. 이 글에서는 체크하지 않았습니다. Add new version을 누르면 'A new secret version has been added to "cr-lab-secret"' 알림이 뜹니다.Versions 표에는 버전 2가 Enabled, 버전 1이 Enabled로 나옵니다. 표에 적힌 시각은 버전 2가 9:49 PM, 버전 1이 9:48 PM입니다. 표의 열은 Version, Aliases, Status, Scheduled for destruction on, Encryption (Google-managed), Created on, Actions입니다.
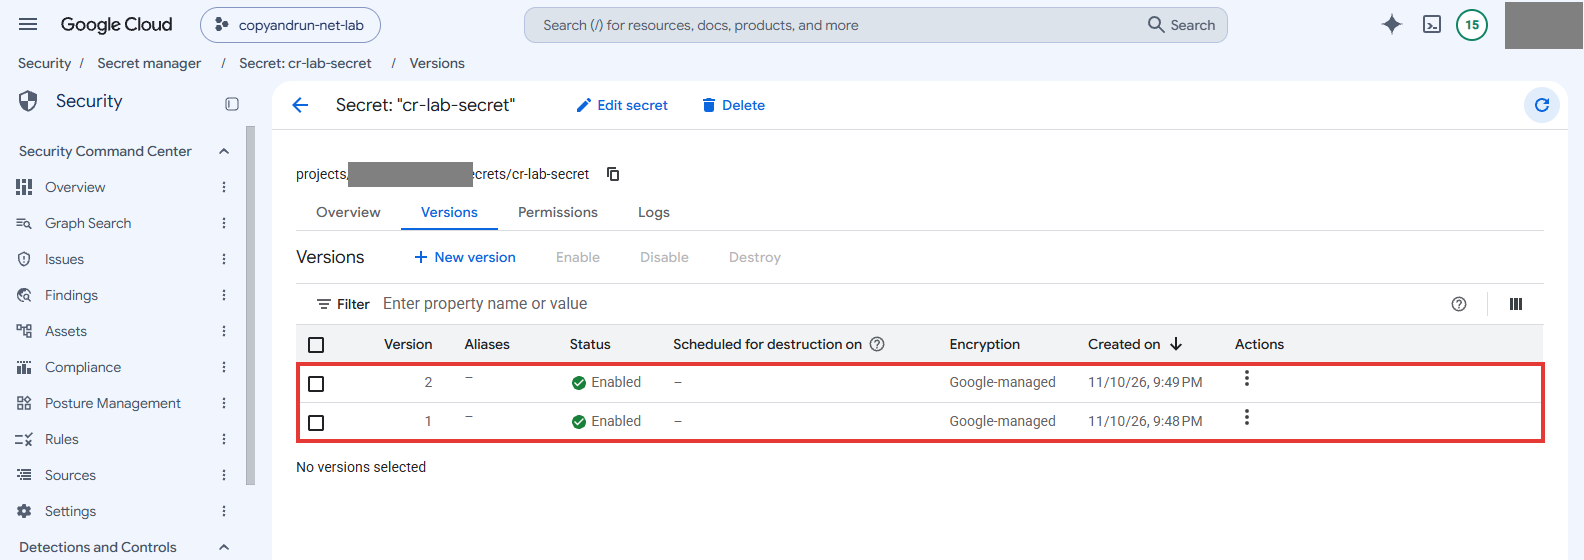
새 버전을 추가해 버전 1과 2가 함께 Enabled인 것을 확인합니다. 버전 1의 ⋮ 메뉴를 엽니다. 메뉴는 View secret value, Disable, Destroy, Copy resource name입니다. Disable을 누릅니다. 대화상자 제목은 'Are you sure you want to disable 1 version of "cr-lab-secret"?'입니다. 본문에는 "This will disable the selected versions of this secret. You can reenable them or create a new version if you want the secret to continue to function in existing workloads."라는 문구가 있습니다. Disable selected versions를 누르면 'Disabled selected versions of secret "cr-lab-secret".' 알림이 뜹니다. 버전 1의 Status는 Disabled가 되고 옆에 경고 아이콘이 나옵니다.
이 단계는 버전을 지우는 것이 아니라 끄는 것입니다. 대화상자 본문에도 다시 켜거나 새 버전을 만들 수 있다고 적혀 있습니다.
비활성화된 버전 1의 ⋮ 메뉴를 다시 엽니다. View secret value 항목은 회색으로 막혀 있었습니다. Enable, Destroy, Copy resource name은 보였습니다. Enable은 누르지 않았습니다. Destroy도 누르지 않았습니다.
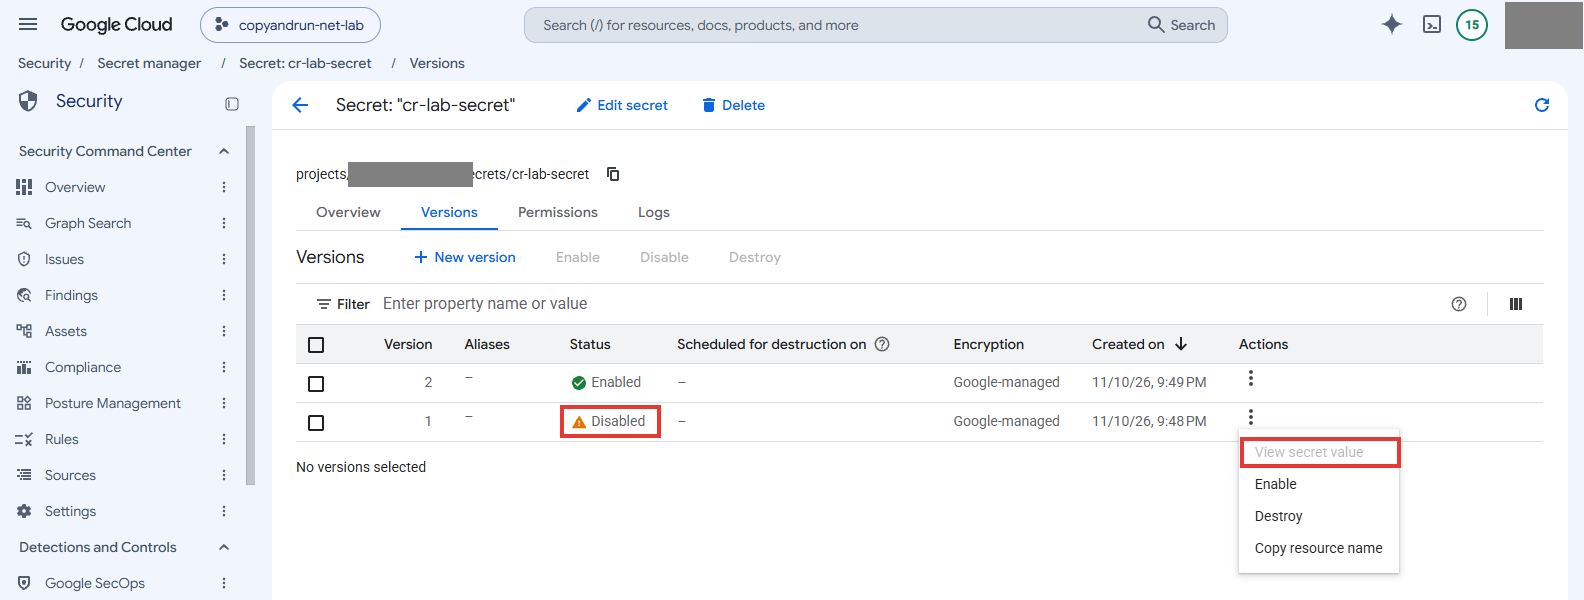
비활성화한 버전 1은 값 보기 메뉴가 막히는 것을 확인합니다. 버전 2의 ⋮ 메뉴에서 View secret value를 엽니다. "Secret value" 대화상자에 Name
cr-lab-secret, Version 2, Status Enabled, 값copyandrun-demo-value-v2가 나옵니다. 대화상자에는 "Secret integrity verified"라는 표시도 있습니다. Done으로 닫았습니다.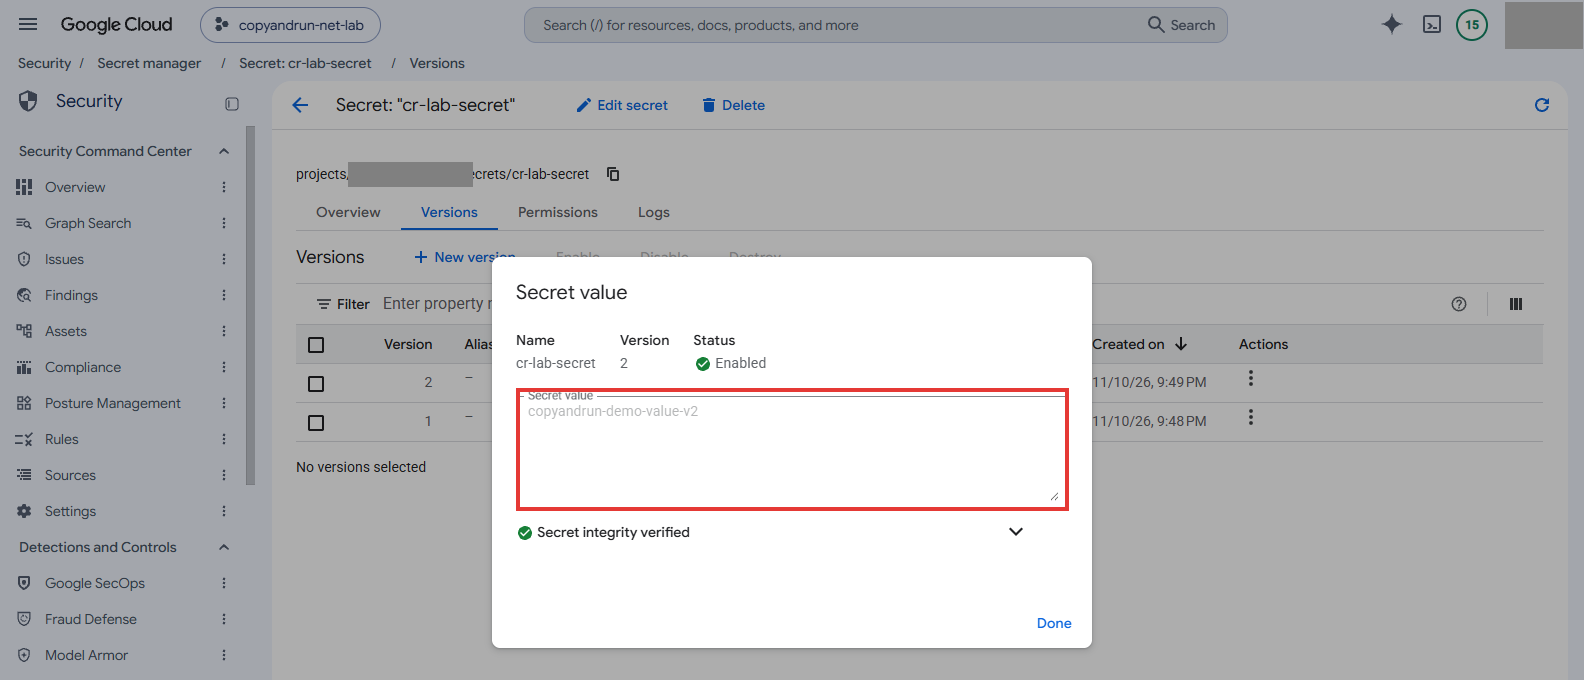
활성 버전 2의 값과 Secret integrity verified 표시를 확인합니다.
3. 비밀 하나에만 서비스 계정 권한 주고 빼기
비밀 페이지의 Permissions 탭을 엽니다. 보기 방식은 View by principals와 View by roles입니다. 탭 아래에는 Grant access와 Remove access 버튼이 있습니다. 처음에는 프로젝트에서 상속된 주체만 있었습니다. Editor (Legacy)는 기본 서비스 계정이고, Owner (Legacy)는 사용자 계정입니다.
Grant access를 누르면 'Grant access to "cr-lab-secret"' 패널이 열립니다. Resource에는
cr-lab-secret이 들어 있습니다. New principals에cr-lab-sa@copyandrun-net-lab.iam.gserviceaccount.com을 넣습니다. Select a role에서 Secret Manager Secret Accessor를 고릅니다. 역할 이름 아래에는 "Allows accessing the payload of secrets."라는 설명이 나옵니다. Save를 누르면 "Policy updated. It may take a few minutes for these changes to become active." 알림이 뜹니다.목록에는 cr-lab-sa 행과 Secret Manager Secret Accessor 행이 생겼습니다. Inheritance 칸은 비어 있었습니다. 이 권한은 상속된 것이 아니라 이 비밀에 직접 준 것이라는 뜻입니다.
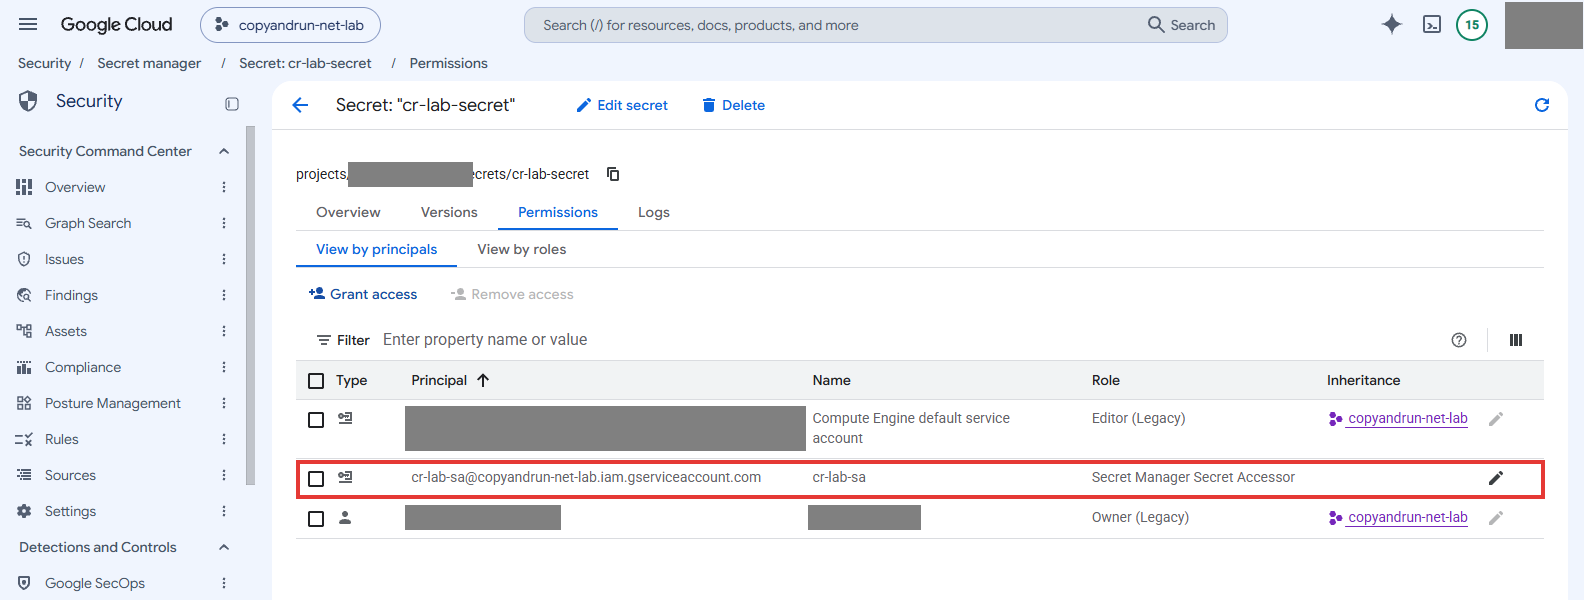
이 비밀 하나에만 서비스 계정에 Secret Accessor 역할을 준 것을 확인합니다. 목록에서 cr-lab-sa 행을 체크하고 Remove access를 누릅니다. 대화상자 제목은 'Remove cr-lab-sa@copyandrun-net-lab.iam.gserviceaccount.com'입니다. 본문에는 "They will lose all non-inherited roles on this resource."라는 문구가 있습니다. Confirm을 누르면 "Removed cr-lab-sa@copyandrun-net-lab.iam.gserviceaccount.com" 알림이 뜹니다.
4. 개요 탭 읽고 비밀 삭제하기
Overview 탭을 엽니다. 이 비밀의 값은 다음과 같았습니다.
항목 값 Replication policy Automatically replicated Encryption Google-managed Rotation Not scheduled Notifications None Created on November 10, 2026, 9:48:17 PM GMT+9 Expiration Never Delay version destroy duration None Labels, Tags, Annotations, Version aliases None Resource name projects/<프로젝트번호>/secrets/cr-lab-secret자동 복제, Google 관리 암호화, 삭제 지연 없음이 이 비밀의 기본값입니다. 회전과 만료도 설정하지 않은 상태였습니다.
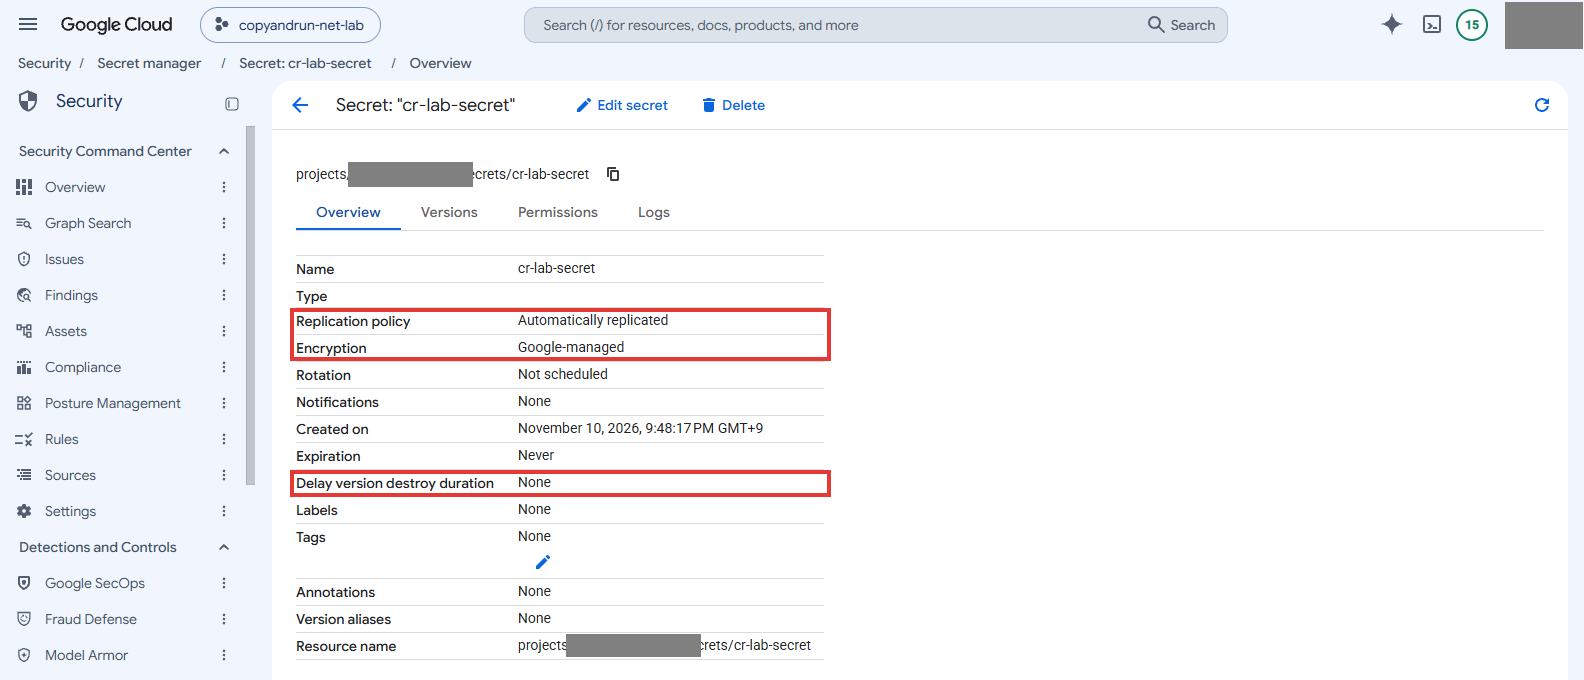
비밀 개요에서 자동 복제, Google 관리 암호화, 삭제 지연 없음 기본값을 확인합니다. 위쪽의 Delete를 누르면 'Are you sure you want to delete "cr-lab-secret"?' 대화상자가 뜹니다. 경고 문구는 "This operation cannot be undone."입니다. 이어서 "Deleting a secret is permanent. All services and workloads using this secret will not work once this secret is deleted."라는 문구가 있습니다. 대화상자에는 "Confirm deletion by typing the secret ID below: cr-lab-secret"이 있고 칸 옆에 "This field is case sensitive."가 붙어 있습니다. 칸에 이름을 정확히 넣어야 Delete secret 버튼이 눌립니다. 이름을 넣고 Delete secret을 눌렀습니다.
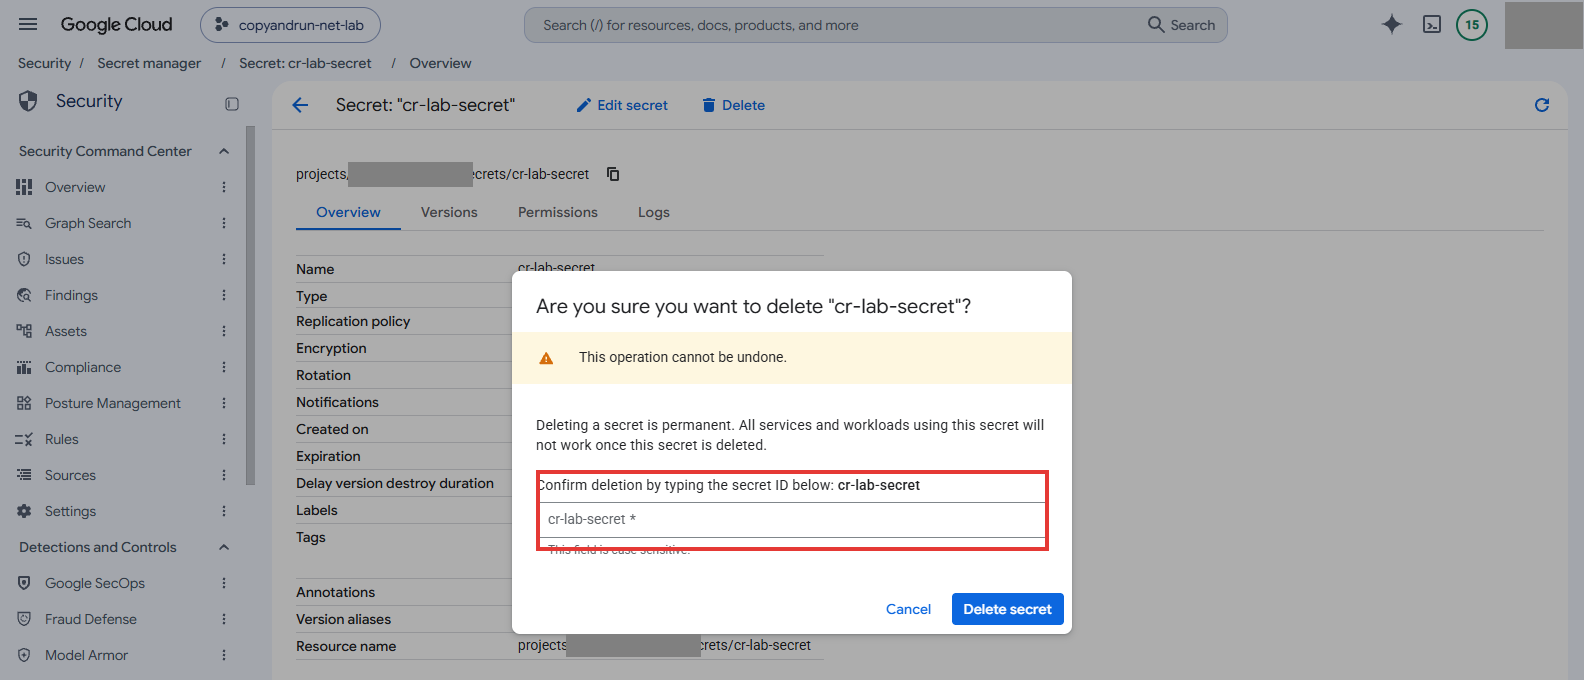
비밀 삭제는 되돌릴 수 없고 비밀 ID를 입력해야 진행되는 것을 확인합니다. 'Deleted secret "cr-lab-secret".' 알림이 뜨고 목록은 처음처럼 비었습니다.
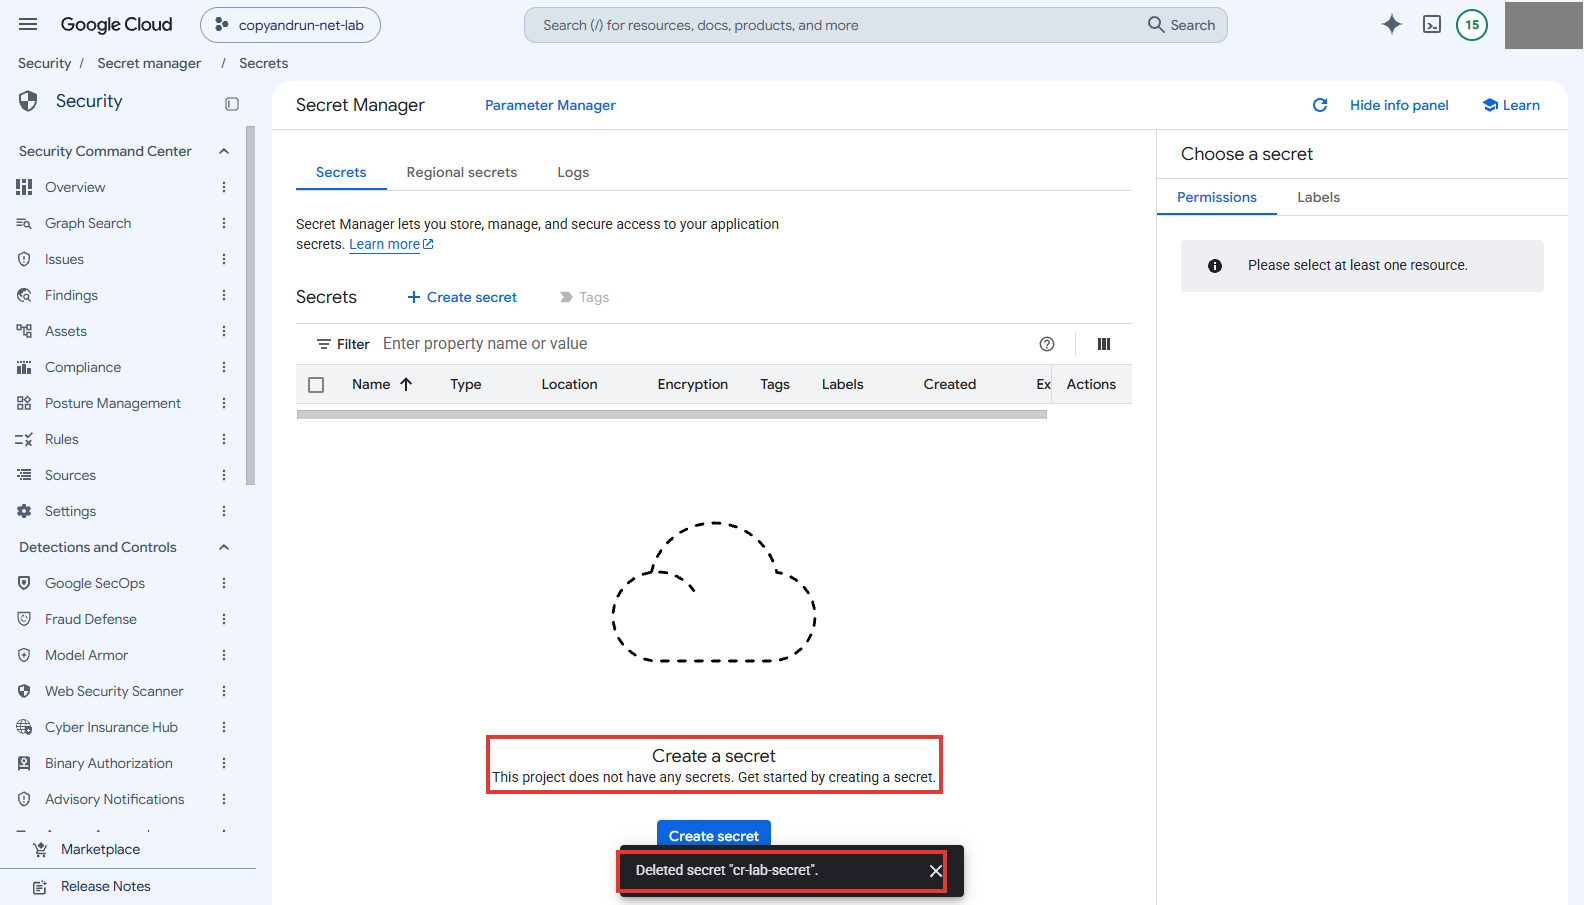
실습 비밀을 지운 뒤 목록이 빈 상태로 돌아온 것을 확인합니다.
자주 막히는 곳
| 증상 | 확인할 것 |
|---|---|
| 처음 화면의 오른쪽 패널이 목록을 가림 | Learn/Tutorial 패널이 처음부터 열려 있었습니다. X로 닫습니다 |
| 리소스 이름에 프로젝트 번호가 들어 있음 | projects/<번호>/secrets/... 형식입니다. 화면을 공유할 때 번호를 가려야 합니다 |
| 비활성 버전의 값 보기가 안 됨 | 비활성 버전은 View secret value가 막힙니다. 다시 쓰려면 Enable해야 합니다. Enable은 이 글에서 누르지 않았습니다 |
| Delete secret 버튼이 눌리지 않음 | 비밀 ID를 정확히 입력해야 버튼이 활성화됩니다. 대소문자를 구분합니다 |
| 값 보기 기록이 감사 로그에 있는지 궁금함 | Admin Activity 감사 로그에는 값 보기 기록이 없었습니다. 같은 프로젝트의 데이터 접근 감사 로그 설정은 세 종류 모두 Disabled였습니다. 로그를 켜면 값 보기가 기록되는지는 확인하지 않았습니다 |
자주 묻는 질문
GCP Secret Manager에서 이전 버전 비밀값은 어떻게 막나요?
이전 버전을 Disable하면 그 버전의 View secret value 메뉴가 회색으로 막히는 것을 이 글에서 확인했습니다. 비활성 버전의 메뉴에는 Enable이 보였지만 이 글에서는 누르지 않았습니다.
GCP Secret Manager 비밀 하나에만 서비스 계정 권한을 주려면 어떻게 하나요?
비밀의 Permissions 탭에서 Grant access로 서비스 계정에 Secret Manager Secret Accessor 역할을 주면 그 비밀에만 직접 적용되고, 이후 회수할 수 있었습니다.
GCP Secret Manager 비밀은 어떻게 삭제하나요?
삭제 대화상자에 비밀 ID를 대소문자까지 정확히 입력해야 Delete secret 버튼이 눌리며, 이 글에서도 그 절차로 실습 비밀을 지웠습니다.
확인 범위
- 해 본 것:
- 날짜는 2026-11-10이고 콘솔 언어는 English입니다.
- 비밀
cr-lab-secret을 만들고 버전 2를 추가했습니다. - 버전 1을 비활성화하고 값 보기가 막힌 것을 확인했습니다.
- 버전 2의 값을 콘솔에서 봤습니다. 값은 더미 값입니다.
- 이 비밀에 서비스 계정
cr-lab-sa에 Secret Manager Secret Accessor를 주었다가 회수했습니다. - 개요 탭의 기본값을 읽고 비밀을 삭제했습니다.
- 해 보지 않은 것:
- 서비스 계정으로 실제 값을 읽는 호출을 하지 않았습니다. 권한을 준 동안의 읽기 결과는 확인하지 않았습니다.
- Destroy를 실행하지 않았습니다. 버전 파기는 확인하지 않았습니다.
- 회전(rotation), 만료(expiration), 알림 토픽(Notifications)을 설정하지 않았습니다.
- CMEK(Cloud KMS key)를 연결하지 않았습니다.
- Regional secrets 탭을 보지 않았습니다.
- 콘솔 예상 금액은 확인하지 않았습니다.
- 데이터 접근 감사 로그를 켜지 않았습니다. 켰을 때 값 보기가 기록되는지 확인하지 않았습니다.
- 읽을 때 주의: 이 글의 값은 모두 더미 값입니다. 실제 비밀을 넣을 때는 값이 화면과 로그에 어떻게 남는지 따로 확인해야 합니다.
관련 글: 이전 글 GCP 서비스 계정 키 만들지 않기: 가장(impersonation) 시도와 PERMISSION_DENIED 읽기에서 이 계정을 만들었습니다. 다음 글 GCP Cloud KMS 키 만들고 암호화·복호화 확인하기에서는 Secret 생성 폼의 Cloud KMS key 선택지와 이어지는 키를 만듭니다. 이 글의 생성, 버전 추가, 권한 변경, 삭제 기록은 GCP Cloud Audit Logs 읽기: 관리자 활동 로그로 변경 이력 보기에서 다시 찾아봅니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- AWS IAM과 Microsoft Entra ID의 사용자, 그룹, 역할 화면 나란히 비교하기앞서 직접 열어 본 AWS IAM 화면과 Microsoft Entra ID 화면을 같은 질문으로 나란히 놓습니다. 사용자, 그룹, 역할, 앱의 신원, 자격 증명 점검, 기본 보호 설정이 두 서비스에서 어떻게 다르게 보였는지 정리하고, 직접 보지 못한 대응은 확인하지 않았다고 표시합니다.
- AWS 콘솔에서 EC2에 IAM 역할을 연결해 액세스 키 없이 S3 읽기 권한 주기IAM 콘솔에서 EC2용 역할 cr-demo-ec2-s3-read-role을 만들고 AmazonS3ReadOnlyAccess를 붙인 뒤, EC2 시작 화면의 고급 세부 정보에서 인스턴스에 연결합니다. 신뢰 정책과 권한 정책의 역할을 읽고, 인스턴스와 역할을 삭제해 정리합니다.