서비스 경로 따옴표 누락은 CVE 번호가 붙은 하나의 취약점이 아니라 설정 오류입니다. 서비스의 실행 파일 경로에 공백이 있는데 따옴표로 감싸지 않으면, 서비스가 시작될 때 Windows가 공백 앞에서 끊은 경로를 실행 파일 후보로 먼저 찾을 수 있습니다. 이 글은 공격을 재현하지 않고, 우리 PC에 이런 서비스가 몇 개 있는지 읽기만 해서 세는 방법을 다룹니다.
한 문장 답
서비스 경로에서 .exe까지의 부분에 공백이 있고 경로가 큰따옴표로 시작하지 않으면 점검 대상입니다. 스크립트는 Win32_Service의 PathName만 읽고, 서비스나 레지스트리를 변경하지 않습니다.
준비물
| 항목 | 내용 |
|---|---|
| 셸 | Windows PowerShell 5.1 이상 |
| 권한 | 일반 사용자 권한으로 읽을 수 있습니다 |
| 변경 | 없음. 서비스 목록을 읽기만 합니다 |
점검 스크립트
Check-UnquotedServicePath.ps1은 서비스 경로가 따옴표로 시작하지 않고 .exe까지의 부분에 공백이 있으면 표시합니다. 기본 실행 시에는 서비스 이름을 출력하지 않고 개수만 보여 줍니다. 서비스 이름과 경로는 -ShowNames를 지정할 때만 출력합니다. -Demo를 지정하면 판정 함수에 시험 경로 네 개를 넣어 결과를 보여 줍니다.
스크립트는 ASCII 문자만 씁니다. BOM이 없는 UTF-8 파일을 Windows PowerShell 5.1이 ANSI로 읽어 한글 문자열에서 구문 오류가 나기 때문입니다.
# Usage: powershell -NoProfile -File .\Check-UnquotedServicePath.ps1 [-Demo] [-ShowNames]
# Read only. It lists nothing about your services unless you pass -ShowNames.
# A service path is flagged when it is not quoted and the executable part (up to .exe) contains a space.
#   -Demo feeds the judge function with four sample paths.
# The file is ASCII only on purpose: Windows PowerShell 5.1 reads UTF-8 files without a BOM as ANSI.
param([switch]$Demo, [switch]$ShowNames)

function Test-UnquotedPath([string]$Path) {
    if ([string]::IsNullOrWhiteSpace($Path)) { return $false }
    $p = $Path.Trim()
    if ($p.StartsWith('"')) { return $false }
    $m = [regex]::Match($p, '^(.*?\.exe)', 'IgnoreCase')
    if (-not $m.Success) { return $false }
    return $m.Groups[1].Value.Contains(' ')
}

if ($Demo) {
    $samples = @(
        'C:\Program Files\Vendor App\svc.exe -k run',
        '"C:\Program Files\Vendor App\svc.exe" -k run',
        'C:\Tools\svc.exe /s',
        'C:\Windows\System32\svchost.exe -k netsvcs'
    )
    foreach ($s in $samples) {
        $flag = if (Test-UnquotedPath $s) { 'FLAGGED' } else { 'ok     ' }
        "$flag  $s"
    }
    return
}

$services = Get-CimInstance Win32_Service
$flagged = $services | Where-Object { Test-UnquotedPath $_.PathName }
"Services checked: $($services.Count)"
"Flagged (unquoted path with a space): $(@($flagged).Count)"
if ($ShowNames) {
    $flagged | ForEach-Object { "  $($_.Name)  $($_.PathName)" }
}
실행 결과
powershell -NoProfile -File .\Check-UnquotedServicePath.ps1 -Demo
powershell -NoProfile -File .\Check-UnquotedServicePath.ps1
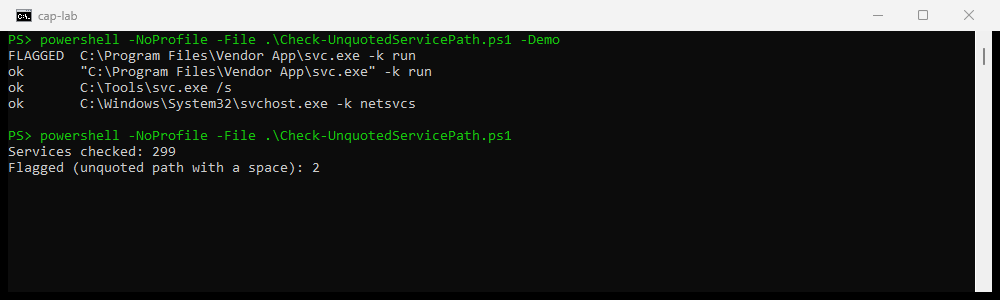
출력은 다음과 같습니다.
FLAGGED  C:\Program Files\Vendor App\svc.exe -k run
ok       "C:\Program Files\Vendor App\svc.exe" -k run
ok       C:\Tools\svc.exe /s
ok       C:\Windows\System32\svchost.exe -k netsvcs
Services checked: 299
Flagged (unquoted path with a space): 2
읽는 방법은 세 가지입니다.
- 시험 경로: 공백이 있고 따옴표가 없는 첫 경로만 표시됩니다. 같은 경로라도 따옴표를 붙이면 통과하며, 공백이 없는 경로와 시스템 경로도 통과합니다.
- 서비스 299개 중 2개: 이 글을 쓴 PC에서는 두 개가 나왔고 모두 설치된 프로그램의 서비스였습니다. 서비스 이름은 이 글에 싣지 않았습니다. 직접 확인할 때는
-ShowNames를 붙입니다. - 표시된 서비스를 어떻게 하는가: 표시는 점검 대상이라는 뜻이며 곧바로 악용할 수 있다는 의미는 아닙니다. 경로가 가리키는 폴더에 일반 사용자의 쓰기 권한이 있는지는 이 스크립트로 확인하지 않습니다. 이 글에서는 서비스 설정을 변경하지 않았습니다.
정리
- 서비스 경로 중 따옴표 없이 공백이 포함된 서비스 개수를 확인했습니다.
- 표시된 서비스는
-ShowNames로 이름과 경로를 확인했습니다. - 표시된 서비스는 제조사 업데이트나 설치 프로그램으로 경로를 바로잡는 방법을 확인했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com