CVE-2026-114938은 Java4Shell이라는 이름으로 알려진 JDK 자체의 취약점입니다. 2026년 11월 17일 Oracle의 Critical Security Patch Update와 OpenJDK 권고로 수정이 나왔습니다. 이 글은 공격을 재현하지 않고, 서버의 JDK가 영향 계열인지와 수정 버전인지를 확인하는 읽기 전용 스크립트와 조치 방법을 다룹니다.
한 문장 답
JDK 17, 21, 25, 27을 쓰고 있고 버전이 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1보다 낮으면 업데이트합니다. JDK 8과 11은 이 CVE의 영향 계열이 아닙니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2026-114938 |
| 수정 공개 | 2026-11-17 (Oracle Critical Security Patch Update, OpenJDK 권고) |
| 구성 요소 | HotSpot 컴파일러 |
| 영향 계열 | JDK 17, 21, 25, 27 (OpenJDK 권고의 표 기준) |
| 영향 버전 | Oracle Java SE 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, 27.0.1.0.3 이하 |
| CVSS | 8.1 (Oracle, CVSS 3.1). 인증 없이 네트워크로 가능, 공격 난도 높음 |
| 결과 | 성공하면 Java 프로세스 장악 |
출처는 Oracle의 2026년 11월 Critical Security Patch Update 권고, OpenJDK의 2026-11-17 취약점 권고, CVE 기록입니다. Oracle의 설명은 애플릿이 아니라 웹 서비스처럼 API에 데이터를 넣는 경로로 악용될 수 있다고 적었습니다. 같은 권고에 Java SE 수정이 11건 들어 있고, 그중 JGSS와 TLS 관련 두 건은 JDK 8과 11에도 해당합니다.
알려진 원리
Oracle과 OpenJDK 권고는 구성 요소가 컴파일러라는 것까지만 밝혔습니다. 여러 보안 업체의 분석은 원인을 Base64 디코딩을 빠르게 처리하는 코드로 설명합니다. HotSpot은 Base64 처리를 CPU 명령어로 바꿔 실행하는데, AVX-512를 쓰는 경로에서 힙 메모리를 넘겨 쓰는 문제가 있다는 것입니다. Base64는 로그인 토큰, 인증 헤더, 파일 업로드에서 인증 전에도 처리되므로 영향 범위가 넓습니다.
이 설명은 권고문이 아니라 업체 분석에서 온 것입니다. 아래 임시 조치도 같은 분석에 근거합니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. eclipse-temurin:21-jdk, amazoncorretto:21, amazoncorretto:11 이미지를 내려받습니다 |
| 셸 | sh를 실행할 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 실제 서버에서는 java4shell-check.sh만 실행합니다 |
스크립트는 java를 -version으로 실행해 버전과 옵션을 읽습니다. 그 밖에는 읽기만 합니다. 컨테이너는 실행이 끝나면 지워집니다.
점검 스크립트
java4shell-check.sh는 네 가지를 확인합니다. JDK 계열, 수정 버전 여부, CPU의 AVX-512 지원, JVM의 UseBASE64Intrinsics와 UseAVX 값입니다. JVM 옵션은 -XX:+PrintFlagsFinal이 출력하는 실제 적용값으로 봅니다.
#!/bin/sh
# 사용: sh java4shell-check.sh [JDK 폴더]   (생략하면 JAVA_HOME, 없으면 java 명령의 위치)
# CVE-2026-114938 (Java4Shell): JDK 가 영향 계열인지, 수정 버전인지, 임시 조치가 걸려 있는지 확인한다. 읽기만 한다.
#   1) 영향 계열: OpenJDK 권고 기준 17, 21, 25, 27
#   2) 수정 버전: 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 이상
#   3) CPU 가 AVX-512 를 지원하는가 (리눅스 x86-64)
#   4) JVM 의 UseBASE64Intrinsics, UseAVX 값 (JAVA_TOOL_OPTIONS 로 준 옵션이 반영된다)
# 배포판마다 버전 표기가 다를 수 있으므로 릴리스 노트의 CVE-2026-114938 수정 표기도 함께 확인한다.
JH="${1:-$JAVA_HOME}"
[ -n "$JH" ] || JH="$(dirname "$(dirname "$(readlink -f "$(command -v java)")")")"
J="$JH/bin/java"
[ -x "$J" ] || { echo "java 를 찾지 못했습니다: $JH"; exit 2; }
P="$("$J" -XshowSettings:properties -version 2>&1)"
V="$(echo "$P" | sed -n 's/^ *java.version = //p' | head -1)"
B="$(echo "$P" | sed -n 's/^ *java.runtime.version = //p' | head -1)"
VENDOR="$(echo "$P" | sed -n 's/^ *java.vendor = //p' | head -1)"
echo "JDK: $JH"
echo "버전: $V ($B, $VENDOR)"
MAJOR="$(echo "$V" | cut -d. -f1)"
case "$MAJOR" in
  17) FIX=17.0.21.1 ;; 21) FIX=21.0.13.1 ;; 25) FIX=25.0.5.1 ;; 27) FIX=27.0.1.1 ;; *) FIX="" ;;
esac
# ge <a> <b>: 점으로 나눈 숫자를 차례로 비교해 a >= b 이면 참
ge() {
  awk -v a="$1" -v b="$2" 'BEGIN { n = split(a, x, "."); m = split(b, y, "."); k = (n > m) ? n : m
    for (i = 1; i <= k; i++) { p = x[i] + 0; q = y[i] + 0; if (p > q) exit 0; if (p < q) exit 1 } exit 0 }'
}
STATE=old
if [ -z "$FIX" ]; then STATE=other; echo "1) 계열: $MAJOR (이 CVE 의 영향 계열 17, 21, 25, 27 이 아님)"
else
  echo "1) 계열: $MAJOR (영향 계열)"
  if ge "$(echo "$V" | sed 's/[^0-9.].*//')" "$FIX"; then STATE=fixed; echo "2) 버전: $FIX 이상 (수정됨)"
  else echo "2) 버전: $FIX 보다 낮음 (수정 전)"; fi
fi
if [ -r /proc/cpuinfo ]; then
  grep -q avx512f /proc/cpuinfo && echo "3) CPU: AVX-512 지원" || echo "3) CPU: AVX-512 지원하지 않음"
else echo "3) CPU: 확인하지 못함"; fi
F="$("$J" -XX:+PrintFlagsFinal -version 2>/dev/null)"
B64="$(echo "$F" | awk '$2 == "UseBASE64Intrinsics" {print $4}')"
AVX="$(echo "$F" | awk '$2 == "UseAVX" {print $4}')"
echo "4) JVM 옵션: UseBASE64Intrinsics=${B64:-없음}, UseAVX=${AVX:-없음}"
[ -n "$JAVA_TOOL_OPTIONS" ] && echo "   JAVA_TOOL_OPTIONS: $JAVA_TOOL_OPTIONS"
case "$STATE" in
  other) echo "판정: 이 CVE 의 영향 계열이 아님. 같은 날 나온 다른 수정이 있으므로 최신 업데이트는 적용합니다." ;;
  fixed) echo "판정: 수정 버전" ;;
  old)
    if [ "$B64" = "false" ]; then echo "판정: 수정 전 버전. 임시 조치(UseBASE64Intrinsics 끔)가 걸려 있음. 업데이트 일정을 잡습니다."
    else echo "판정: 수정 전 버전. 업데이트하거나 임시 조치를 적용합니다."; fi ;;
esac
java4shell-lab.sh는 JDK 이미지 세 개에서 스크립트를 실행하고, 임시 조치를 건 경우를 한 번 더 실행합니다.
#!/bin/sh
# 사용: sh java4shell-lab.sh
# JDK 컨테이너 이미지에서 같은 폴더의 java4shell-check.sh 를 실행해 결과를 비교한다.
#   eclipse-temurin:21-jdk, amazoncorretto:21   같은 21 계열의 두 배포판
#   amazoncorretto:11                           영향 계열이 아닌 JDK
#   eclipse-temurin:21-jdk + JAVA_TOOL_OPTIONS  임시 조치를 건 경우
# 이미지 태그는 계속 갱신되므로 결과는 실행한 날에 따라 달라진다. 컨테이너는 끝나면 지워진다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
for IMG in eclipse-temurin:21-jdk amazoncorretto:21 amazoncorretto:11; do
  echo "== $IMG"
  docker run --rm -v "$(pwd)":/w "$IMG" sh /w/java4shell-check.sh | sed 1d
done
echo "== eclipse-temurin:21-jdk, JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics"
docker run --rm -e JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics -v "$(pwd)":/w eclipse-temurin:21-jdk sh /w/java4shell-check.sh 2>/dev/null | sed -n '5,$p'
실행 결과
두 파일을 같은 폴더에 두고 실행합니다.
sh java4shell-lab.sh
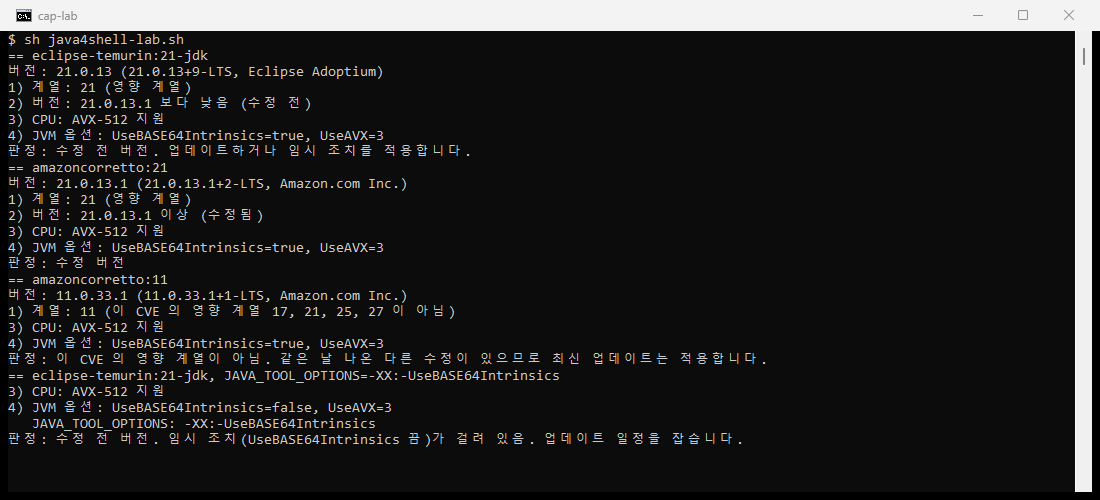
== eclipse-temurin:21-jdk
버전: 21.0.13 (21.0.13+9-LTS, Eclipse Adoptium)
1) 계열: 21 (영향 계열)
2) 버전: 21.0.13.1 보다 낮음 (수정 전)
3) CPU: AVX-512 지원
4) JVM 옵션: UseBASE64Intrinsics=true, UseAVX=3
판정: 수정 전 버전. 업데이트하거나 임시 조치를 적용합니다.
== amazoncorretto:21
버전: 21.0.13.1 (21.0.13.1+2-LTS, Amazon.com Inc.)
1) 계열: 21 (영향 계열)
2) 버전: 21.0.13.1 이상 (수정됨)
3) CPU: AVX-512 지원
4) JVM 옵션: UseBASE64Intrinsics=true, UseAVX=3
판정: 수정 버전
== amazoncorretto:11
버전: 11.0.33.1 (11.0.33.1+1-LTS, Amazon.com Inc.)
1) 계열: 11 (이 CVE 의 영향 계열 17, 21, 25, 27 이 아님)
3) CPU: AVX-512 지원
4) JVM 옵션: UseBASE64Intrinsics=true, UseAVX=3
판정: 이 CVE 의 영향 계열이 아님. 같은 날 나온 다른 수정이 있으므로 최신 업데이트는 적용합니다.
== eclipse-temurin:21-jdk, JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics
3) CPU: AVX-512 지원
4) JVM 옵션: UseBASE64Intrinsics=false, UseAVX=3
   JAVA_TOOL_OPTIONS: -XX:-UseBASE64Intrinsics
판정: 수정 전 버전. 임시 조치(UseBASE64Intrinsics 끔)가 걸려 있음. 업데이트 일정을 잡습니다.
2026-11-18에 내려받은 이미지 기준으로 읽으면 이렇습니다.
amazoncorretto:21은 11월 17일 빌드 21.0.13.1로 올라가 있습니다.- 같은 날
eclipse-temurin:21-jdk는 10월 빌드 21.0.13 그대로입니다. 태그 이름이 같아도 수정이 들어온 시점은 배포판마다 다릅니다. UseAVX=3은 JVM이 이 CPU에서 AVX-512를 쓴다는 뜻입니다.JAVA_TOOL_OPTIONS로 준 옵션은 JVM에 실제로 반영돼UseBASE64Intrinsics가false로 바뀌었습니다.
실제 서버에서는 JDK 폴더를 지정해 실행합니다.
sh java4shell-check.sh /usr/lib/jvm/java-21-openjdk-amd64
서버에 JDK가 몇 개 있는지 모르면 먼저 전부 찾습니다. 디스크, 실행 중인 프로세스, 컨테이너 안의 Java 런타임을 CSV로 정리하는 스크립트를 실습 코드 저장소에 올려 두었습니다. 제품에 함께 설치된 런타임과 컨테이너 이미지 안의 런타임도 대상입니다.
조치
| 순서 | 조치 | 확인 |
|---|---|---|
| 1 | JDK를 수정 버전으로 업데이트 | java -version, 릴리스 노트의 CVE-2026-114938 수정 표기 |
| 2 | Java 프로세스를 다시 시작 | 파일만 바꾸면 실행 중인 프로세스는 이전 런타임을 계속 씁니다 |
| 3 | 컨테이너 이미지는 기반 이미지를 다시 받아 빌드하고 배포 | 이미지 안에서 스크립트 실행 |
| 4 | 제품에 포함된 런타임은 제조사의 업데이트 적용 | 제조사 공지 |
바로 올릴 수 없을 때 업체 분석들이 제시한 임시 조치는 Base64 처리의 CPU 명령어 경로를 끄는 것입니다.
java -XX:-UseBASE64Intrinsics -jar app.jar
실행 명령을 고치기 어렵다면 환경 변수로 줄 수 있습니다. 이 변수를 읽는 모든 JVM에 적용됩니다.
export JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics
이 조치에는 알아 둘 점이 있습니다.
- Oracle이나 OpenJDK가 권고문에서 안내한 방법이 아닙니다. 업데이트를 대신하지 못합니다.
- Base64 인코딩과 디코딩이 느려집니다.
-XX:UseAVX=2로 AVX-512 사용을 끄는 방법도 거론되지만, x86-64가 아닌 JVM은 이 옵션을 인식하지 못해 시작에 실패할 수 있습니다. 적용 전에 같은 환경에서java -version으로 시작되는지 확인합니다.- 옵션이 실제로 걸렸는지는 스크립트의 4번 결과로 확인합니다.
자주 묻는 질문
JDK 8이나 11만 씁니다. OpenJDK 권고의 표에서 이 CVE는 17, 21, 25, 27에만 표시돼 있습니다. 다만 같은 날 수정된 다른 취약점은 8과 11에도 해당하므로 이번 업데이트는 적용합니다.
AVX-512가 없는 서버입니다. 업체 분석대로라면 문제의 경로를 타지 않습니다. 그래도 같은 이미지가 다른 서버에서 실행될 수 있으므로 버전은 올립니다. 클라우드에서는 인스턴스 종류에 따라 CPU가 달라집니다.
10월에 나온 eMudhra 인증서 문제와 같은 것입니까? 다른 문제입니다. 그쪽은 JDK의 신뢰 저장소에 든 인증서 문제이고 따로 점검하는 글이 있습니다. 이번 업데이트를 적용하면 두 수정이 함께 들어옵니다.
정리
- 서버와 컨테이너 이미지의 Java 런타임을 모두 찾았습니다.
- JDK 17, 21, 25, 27마다
java4shell-check.sh를 실행했습니다. - 수정 전 버전을 업데이트하고 Java 프로세스를 다시 시작했습니다.
- 바로 올리지 못한 곳은 임시 조치를 걸고 스크립트로 반영 여부를 확인했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com