PwnKit은 setuid 도구인 pkexec의 인자 처리 오류로 일반 사용자가 관리자 권한을 얻을 수 있었던 취약점입니다. 이 실습에서는 공격을 재현하지 않고, 대상 서버가 영향 범위인지 확인하는 방법만 다룹니다. pkexec --version이 0.105로 출력되어도 패치된 서버가 있으므로, 버전 표시만 보고 판단하면 틀릴 수 있습니다.
한 문장 답
pkexec --version이 0.121 미만이어도 곧바로 취약하다고 볼 수 없습니다. 배포판 패키지의 버전 문자열과 변경 이력에서 CVE-2021-4034 수정이 반영됐는지 함께 확인해야 합니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2021-4034 |
| NVD 게시일 | 2022-01-28 |
| CVSS | 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H) |
| 유형 | 로컬 권한 상승 |
| 영향 | polkit 0.121 미만 |
| 원인(NVD 설명) | pkexec가 호출 인자 개수를 올바르게 처리하지 못해 환경 변수를 명령으로 실행하려 함 |
출처는 NVD의 CVE-2021-4034 항목입니다. 로컬 권한 상승 취약점이므로 서버에 일반 계정으로 접속할 수 있는 환경이 전제입니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. ubuntu:20.04 이미지 내려받기 |
| 셸 | sh를 쓸 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 실습에서는 컨테이너에 policykit-1 패키지를 설치해 확인. 실제 서버에서는 pwnkit-check.sh만 실행 |
컨테이너는 실행이 끝나면 삭제됩니다. 이 실습에서는 취약점을 악용하는 명령을 실행하지 않았습니다.
점검 스크립트
pwnkit-check.sh는 Debian, Ubuntu 계열에서 네 가지 항목을 한 번에 보여 줍니다. pkexec 표시 버전, 패키지 버전, SUID 비트, 패키지 변경 이력의 CVE 항목입니다.
#!/bin/sh
# 사용: sh pwnkit-check.sh   (Debian, Ubuntu 계열)
# pkexec 버전 표시, 패키지 버전, SUID 비트, 패키지 변경 이력의 CVE-2021-4034 항목을 한 번에 본다.
P=$(command -v pkexec) || { echo "pkexec 없음: 이 서버는 영향 없음"; exit 0; }
echo "pkexec 경로: $P"
echo "pkexec 표시 버전: $("$P" --version)"
echo "패키지 버전: $(dpkg -s policykit-1 | sed -n 's/^Version: //p')"
echo "SUID 비트: $(ls -l "$P" | cut -c1-10)"
if zcat /usr/share/doc/policykit-1/changelog.Debian.gz | grep -q "CVE-2021-4034"; then
  echo "판정: 변경 이력에 CVE-2021-4034 수정이 있음 (패치됨)"
else
  echo "판정: 변경 이력에 CVE-2021-4034 수정이 없음 (패치 확인 필요)"
fi
pwnkit-lab.sh는 우분투 20.04 컨테이너에 policykit-1을 설치하고 위 스크립트를 실행합니다. 두 파일을 같은 폴더에 둡니다.
#!/bin/sh
# 사용: sh pwnkit-lab.sh
# 우분투 20.04 컨테이너에 policykit-1 을 설치하고 같은 폴더의 pwnkit-check.sh 를 실행한다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
docker run --rm -v "$(pwd)":/w ubuntu:20.04 sh -c "apt-get update -qq >/dev/null 2>&1; DEBIAN_FRONTEND=noninteractive apt-get install -y -qq policykit-1 >/dev/null 2>&1; sh /w/pwnkit-check.sh"
실행 결과
sh pwnkit-lab.sh
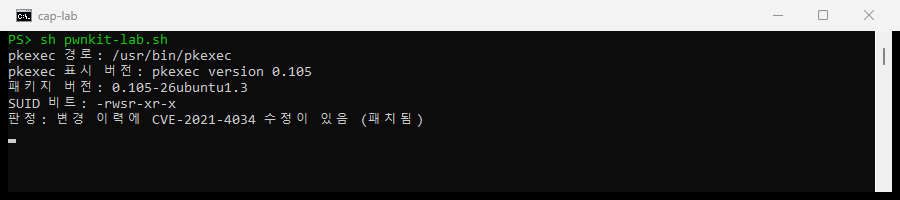
출력은 다음과 같습니다.
pkexec 경로: /usr/bin/pkexec
pkexec 표시 버전: pkexec version 0.105
패키지 버전: 0.105-26ubuntu1.3
SUID 비트: -rwsr-xr-x
판정: 변경 이력에 CVE-2021-4034 수정이 있음 (패치됨)
확인하는 기준은 세 가지입니다.
- 표시 버전 0.105: NVD 기준으로는 0.121 미만이므로 영향 범위에 해당하는 것처럼 보입니다.
- 패키지 버전 0.105-26ubuntu1.3: 뒤의
ubuntu1.3은 배포판에서 부여한 수정 번호입니다. 상류 버전은 그대로 두고 수정 사항만 반영했습니다. - 변경 이력의 CVE-2021-4034 항목: 이 패키지의 변경 이력에는
CVE-2021-4034.patch와 "pkexec 로컬 권한 상승" 보안 업데이트 항목이 있었습니다.
SUID 비트(-rwsr-xr-x의 s)는 그대로입니다. pkexec는 원래 setuid 도구라서 SUID가 켜져 있는 것 자체는 취약하다는 뜻이 아니고, 패치 여부는 위의 변경 이력으로 판단합니다.
임시 완화: SUID 비트 끄기
패치를 바로 적용할 수 없을 때 사용하는 임시 방안입니다. 컨테이너에서 chmod 0755 /usr/bin/pkexec를 실행하면 SUID 비트가 해제됩니다.
-rwxr-xr-x
SUID가 해제되면 pkexec가 관리자 권한으로 동작하지 않아 이 취약점의 공격 경로가 차단됩니다. 다만 pkexec를 사용하는 기능도 함께 동작하지 않을 수 있으므로, 이 실습에서는 임시 방편으로만 소개합니다. 올바른 해결 방법은 배포판의 보안 업데이트를 적용하는 것입니다.
다른 배포판에서는
이 스크립트는 dpkg와 changelog.Debian.gz를 사용하므로 Debian, Ubuntu 계열에서만 동작합니다. 다른 배포판은 패키지 관리자의 변경 이력에서 CVE-2021-4034를 찾는 방식으로 확인해야 하며, 이 실습에서는 다루지 않습니다.
정리
-
pkexec --version표시만 확인하지 않고 패키지 버전과 변경 이력을 함께 확인했습니다. - 변경 이력에 CVE-2021-4034 수정이 있는지 확인했습니다.
- 패치가 어려운 서버는 SUID 비트를 해제하는 임시 완화를 기록했고 업데이트 일정을 잡았습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com