Shellshock은 bash가 환경 변수에 담긴 함수 정의 뒤의 문자열까지 명령으로 실행하던 취약점입니다. 이 글은 공격 코드를 쓰지 않고, echo 한 줄만 붙인 환경 변수로 우리 bash가 그 문자열을 실행하는지 확인하는 방법을 다룹니다. 점검은 네트워크 없는 컨테이너 안에서만 합니다.
한 문장 답
환경 변수 x='() { :;}; echo VULNERABLE'을 전달하고 bash -c 'echo test'를 실행했을 때 VULNERABLE이 출력되면 취약한 bash입니다. 이 글에서 점검한 세 이미지(bash 3.2.57, 4.3.48, 5.2.37)에서는 모두 출력되지 않았습니다. NVD는 영향 범위를 "4.3까지"로 명시하지만, 4.3.48처럼 뒤에 패치 번호가 붙은 bash는 수정 사항이 반영된 버전입니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2014-6271 |
| NVD 게시일 | 2014-09-24 |
| CVSS | 9.8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| 유형 | 원격 코드 실행 |
| 영향 | GNU Bash 4.3까지 (NVD 기준) |
| 원인(NVD 설명) | 환경 변수 값에서 함수 정의 뒤에 붙은 문자열을 처리해 실행함. OpenSSH의 ForceCommand, Apache의 mod_cgi와 mod_cgid, DHCP 클라이언트 등 환경 변수를 설정할 수 있는 경로가 진입점으로 설명됨 |
출처는 NVD의 CVE-2014-6271 항목입니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. 공식 bash 이미지 3.2, 4.3, 5.2를 내려받습니다 |
| 셸 | sh를 사용할 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 이 글에서는 컨테이너 이미지를 점검합니다. 실제 서버에서는 shellshock-check.sh만 실행합니다 |
컨테이너는 --network none으로 실행하며 작업이 끝나면 삭제됩니다. 점검에 사용하는 문자열은 echo 한 줄뿐입니다.
점검 스크립트
shellshock-check.sh는 bash 버전을 한 줄 보여 준 뒤, 함수 정의 뒤에 echo VULNERABLE을 붙인 환경 변수를 주고 bash를 실행합니다. 출력에 VULNERABLE이 있으면 취약으로 판정합니다.
#!/bin/sh
# 사용: sh shellshock-check.sh [bash 경로]   (경로를 생략하면 PATH 의 bash)
# 환경 변수에 함수 정의와 echo 하나를 붙여 bash 를 실행한다. 출력 외에 하는 일은 없다.
# 취약한 bash 는 함수 정의 뒤의 echo 까지 실행해 VULNERABLE 을 찍는다.
B="${1:-bash}"
"$B" --version | sed -n '1p'
R=$(env x='() { :;}; echo VULNERABLE' "$B" -c 'echo test' 2>/dev/null)
case "$R" in
  *VULNERABLE*) echo "판정: 함수 정의 뒤의 명령이 실행됨 (취약)" ;;
  *) echo "판정: 함수 정의 뒤의 명령이 실행되지 않음 (패치됨)" ;;
esac
패치된 이미지만으로는 취약 판정 경로를 확인할 수 없으므로, 취약한 bash를 흉내 내는 시험용 스크립트를 별도로 준비합니다. 실제 bash의 동작을 재현하는 것이 아니라 점검 스크립트의 분기를 확인하기 위한 용도입니다.
#!/bin/sh
# 취약한 bash 를 흉내 내는 시험용 스크립트다. 환경 변수 x 가 함수 정의로 시작하면 VULNERABLE 을 찍는다.
# 점검 스크립트가 취약한 경우를 판정하는지 확인하는 용도이고, 실제 bash 의 동작을 재현하지는 않는다.
case "$1" in
  --version) echo "fake bash, version 4.3.0(1)-release (emulated)"; exit 0 ;;
esac
case "$x" in
  "() {"*) echo VULNERABLE ;;
esac
echo test
shellshock-lab.sh는 세 이미지에서 점검하고 마지막에 가짜 bash로 취약 판정을 확인합니다. 세 파일을 같은 폴더에 둡니다.
#!/bin/sh
# 사용: sh shellshock-lab.sh
# 공식 bash 이미지 세 개(3.2, 4.3, 5.2)에서 같은 폴더의 shellshock-check.sh 를 실행하고,
# 마지막에 취약한 bash 를 흉내 내는 fake-bash.sh 로 취약 판정 경로도 확인한다. 네트워크는 쓰지 않는다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
for v in 3.2 4.3 5.2; do
  echo "== bash:$v"
  docker run --rm --network none -v "$(pwd)":/w bash:$v sh /w/shellshock-check.sh
done
echo "== 취약한 bash 흉내"
docker run --rm --network none -v "$(pwd)":/w bash:5.2 sh -c "cp /w/fake-bash.sh /tmp/fake-bash && chmod +x /tmp/fake-bash && sh /w/shellshock-check.sh /tmp/fake-bash"
실행 결과
sh shellshock-lab.sh
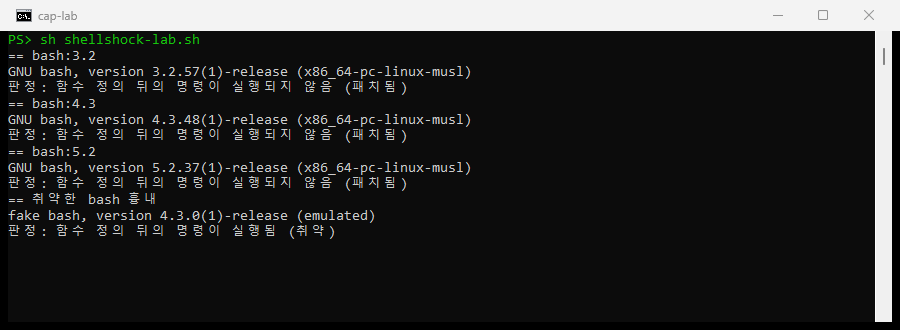
출력은 다음과 같습니다.
== bash:3.2
GNU bash, version 3.2.57(1)-release (x86_64-pc-linux-musl)
판정: 함수 정의 뒤의 명령이 실행되지 않음 (패치됨)
== bash:4.3
GNU bash, version 4.3.48(1)-release (x86_64-pc-linux-musl)
판정: 함수 정의 뒤의 명령이 실행되지 않음 (패치됨)
== bash:5.2
GNU bash, version 5.2.37(1)-release (x86_64-pc-linux-musl)
판정: 함수 정의 뒤의 명령이 실행되지 않음 (패치됨)
== 취약한 bash 흉내
fake bash, version 4.3.0(1)-release (emulated)
판정: 함수 정의 뒤의 명령이 실행됨 (취약)
확인 기준은 세 가지입니다.
- 4.3.48: NVD의 영향 범위는 4.3까지여서 표시 버전만 보면 대상에 해당하는 것처럼 보입니다. 4.3.48은 4.3 계열에 패치가 적용된 상태이며, 직접 점검하면 명령이 실행되지 않습니다.
- 3.2.57과 5.2.37: 두 이미지도 같은 점검에서 패치됨으로 판정됐습니다.
- 가짜 bash: 취약한 bash가 아니라 점검 스크립트의 취약 분기를 확인하기 위한 모사 스크립트입니다. 실제 취약한 bash로 확인한 결과가 아니라는 점에 유의합니다.
이 글에서는 실제로 취약한 bash를 직접 실행하지 못했습니다. 공식 이미지의 태그가 모두 패치된 빌드였기 때문입니다.
정리
-
bash --version의 표시 버전만 보지 않고 점검 스크립트의 판정을 확인했습니다. - 환경 변수 함수 정의 뒤의 문자열이 실행되지 않는 것을 확인했습니다.
- 판정 결과가 취약인 경우 배포판 보안 업데이트 일정을 수립했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com