CVE-2026-119618은 Apache HTTP Server의 HTTP/2 모듈 mod_http2에서 나온 원격 코드 실행 취약점입니다. 2026년 11월 11일에 수정 버전 2.4.71이 나왔습니다. 이 글은 공격을 재현하지 않고, 서버가 영향 범위 버전인지와 HTTP/2가 켜져 있는지를 확인하는 읽기 전용 스크립트와 조치 방법을 다룹니다.
한 문장 답
Apache 2.4.55부터 2.4.70까지에서 Protocols 설정에 h2나 h2c가 있으면 해당합니다. 2.4.71로 올리거나, 올릴 때까지 Protocols http/1.1로 HTTP/2를 끕니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2026-119618 |
| 수정 버전 | 2.4.71 (2026-11-11) |
| 영향 | Apache HTTP Server 2.4.55 ~ 2.4.70, GitHub의 mod_h2 2.0.8 ~ 2.0.42 |
| 심각도 | critical (Apache), 9.8 (Red Hat, CVSS 3.1) |
| 유형 | assign_headers()의 동기화 문제로 힙 메모리 손상, 원격 코드 실행 가능 |
| 조건 | HTTP/2(h2 또는 h2c)를 켠 서버. HTTP/1.1만 받는 서버는 해당 없음 |
출처는 Apache HTTP Server 프로젝트의 2.4 취약점 목록과 Red Hat의 CVE 설명입니다. 2.4.71은 이 문제 말고도 mod_md와 mod_vhost_alias의 취약점 두 건을 함께 고쳤습니다.
원리
HTTP/2는 연결 하나로 여러 요청을 동시에 보냅니다. mod_http2는 이 요청들을 여러 스레드로 처리합니다. Red Hat의 설명에 따르면 작업 스레드가 연결 스레드의 메모리에 잠금 없이 쓰는 자리가 있어서, 요청이 겹치면 서버 내부 메모리가 깨집니다. 인증 없이 웹 서버에 접속할 수 있으면 시도할 수 있습니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. httpd:2.4.70, httpd:2.4.71, curlimages/curl 이미지를 내려받습니다 |
| 셸 | sh를 실행할 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 실제 서버에서는 h2-check.sh만 실행합니다 |
웹 서버 컨테이너는 포트를 밖으로 열지 않고, 정상 요청만 보냅니다. 스크립트는 읽기만 합니다. 컨테이너는 실행이 끝나면 지워집니다.
시험용 웹 서버 설정
Apache 공식 이미지는 mod_http2를 불러오지 않는 상태로 배포됩니다. h2-on.conf를 설정 끝에 붙여 HTTP/2를 켭니다.
# HTTP/2 를 켜는 설정. 암호화 없는 h2c 로 시험한다.
LoadModule http2_module modules/mod_http2.so
Protocols h2c http/1.1
h2-off.conf는 임시 조치를 적용한 설정입니다. 모듈은 그대로 두고 HTTP/1.1만 받습니다.
# 임시 조치: 모듈은 그대로 두고 HTTP/1.1 만 받는다.
LoadModule http2_module modules/mod_http2.so
Protocols http/1.1
점검 스크립트
h2-check.sh는 세 가지를 확인합니다. 서버 버전이 영향 범위인지, mod_http2를 불러오는지, 설정 파일의 Protocols에 h2나 h2c가 있는지입니다. 설정 파일 목록은 Apache가 실제로 읽는 파일을 -t -D DUMP_INCLUDES로 받아서 씁니다. httpd가 없으면 apache2ctl을 찾으므로 Debian, Ubuntu 패키지에서도 그대로 실행됩니다.
#!/bin/sh
# 사용: sh h2-check.sh   (Apache HTTP Server 가 설치된 서버에서 실행)
# CVE-2026-119618: mod_http2 의 문제. 영향 범위는 2.4.55 부터 2.4.70 까지이고 HTTP/2 를 켠 서버만 해당한다.
#   1) 서버 버전이 영향 범위인가
#   2) mod_http2 모듈을 불러오는가
#   3) 설정의 Protocols 에 h2 또는 h2c 가 있는가
# 읽기만 한다. 배포판 패키지는 버전 번호가 그대로여도 수정이 들어 있을 수 있으므로 배포판 공지도 확인한다.
A="$(command -v httpd || command -v apache2ctl || command -v apachectl)"
[ -n "$A" ] || { echo "Apache HTTP Server 를 찾지 못했습니다."; exit 2; }
V="$("$A" -v 2>/dev/null | sed -n 's|^Server version: Apache/\([0-9.]*\).*|\1|p')"
echo "버전: Apache/$V"
MINOR="$(echo "$V" | cut -d. -f1,2)"; PATCH="$(echo "$V" | cut -d. -f3)"
RANGE=0
[ "$MINOR" = "2.4" ] && [ "$PATCH" -ge 55 ] && [ "$PATCH" -le 70 ] && RANGE=1
[ "$RANGE" -eq 1 ] && echo "1) 버전: 영향 범위 (2.4.55 ~ 2.4.70)" || echo "1) 버전: 영향 범위 아님"
MOD=0; "$A" -M 2>/dev/null | grep -q 'http2_module' && MOD=1
[ "$MOD" -eq 1 ] && echo "2) mod_http2: 불러옴" || echo "2) mod_http2: 불러오지 않음"
FILES="$("$A" -t -D DUMP_INCLUDES 2>/dev/null | sed -n 's/^ *([0-9*]*) //p')"
PROTO="$(for f in $FILES; do grep -hiE '^[[:space:]]*Protocols[[:space:]]' "$f" 2>/dev/null; done | sed 's/^[[:space:]]*//' | sort -u | tr '\n' ';' | sed 's/;$//')"
H2=0; echo "$PROTO" | grep -qiE '(^|[[:space:];])h2c?([[:space:];]|$)' && H2=1
echo "3) Protocols 설정: ${PROTO:-없음 (기본값 http/1.1)}"
if [ "$RANGE" -eq 1 ] && [ "$MOD" -eq 1 ] && [ "$H2" -eq 1 ]; then
  echo "판정: 영향 범위 버전에서 HTTP/2 가 켜져 있음. 2.4.71 로 올리거나 HTTP/2 를 끕니다."
elif [ "$RANGE" -eq 1 ]; then
  echo "판정: 영향 범위 버전이지만 HTTP/2 가 꺼져 있음. HTTP/2 를 켜기 전에 2.4.71 로 올립니다."
else
  echo "판정: 영향 범위 버전이 아님"
fi
h2-lab.sh는 웹 서버 세 개를 띄우고 각각에서 스크립트를 실행한 뒤, 같은 네트워크의 curl 컨테이너에서 HTTP/2로 요청을 보내 서버가 실제로 HTTP/2로 답하는지 확인합니다.
#!/bin/sh
# 사용: sh h2-lab.sh
# Apache 웹 서버 세 개를 포트를 밖으로 열지 않고 띄운 뒤 같은 폴더의 h2-check.sh 를 각각 실행한다.
#   h2-a  2.4.70 + HTTP/2 켬
#   h2-b  2.4.71 + HTTP/2 켬
#   h2-c  2.4.70 + HTTP/1.1 만
# 이어서 같은 네트워크의 curl 컨테이너에서 HTTP/2 로 정상 요청을 보내 서버가 HTTP/2 로 답하는지 본다.
# 끝나면 컨테이너를 지운다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
run() { # run <이름> <버전> <설정 파일>
  docker rm -f "$1" >/dev/null 2>&1
  docker run -d --name "$1" -v "$(pwd)":/w "httpd:$2" sh -c "cat /w/$3 >> /usr/local/apache2/conf/httpd.conf && httpd-foreground" >/dev/null
}
run h2-a 2.4.70 h2-on.conf
run h2-b 2.4.71 h2-on.conf
run h2-c 2.4.70 h2-off.conf
sleep 3
for c in h2-a h2-b h2-c; do
  echo "== $c"
  docker exec "$c" sh /w/h2-check.sh
  ver="$(docker run --rm --network "container:$c" curlimages/curl -s -o /dev/null -w '%{http_version}' --http2-prior-knowledge http://127.0.0.1/ 2>/dev/null)"
  [ "$ver" = "2" ] && echo "요청으로 확인: HTTP/2 로 응답" || echo "요청으로 확인: HTTP/2 로 응답하지 않음"
done
docker rm -f h2-a h2-b h2-c >/dev/null
실행 결과
네 파일을 같은 폴더에 두고 실행합니다.
sh h2-lab.sh
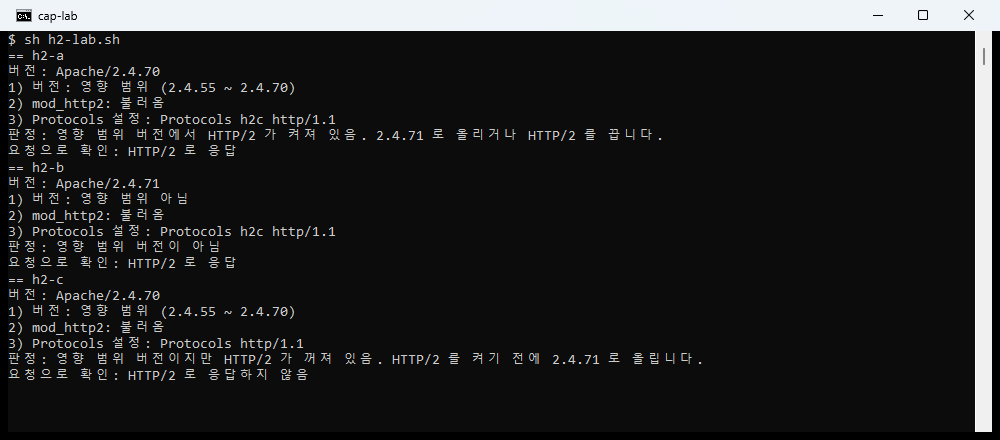
== h2-a
버전: Apache/2.4.70
1) 버전: 영향 범위 (2.4.55 ~ 2.4.70)
2) mod_http2: 불러옴
3) Protocols 설정: Protocols h2c http/1.1
판정: 영향 범위 버전에서 HTTP/2 가 켜져 있음. 2.4.71 로 올리거나 HTTP/2 를 끕니다.
요청으로 확인: HTTP/2 로 응답
== h2-b
버전: Apache/2.4.71
1) 버전: 영향 범위 아님
2) mod_http2: 불러옴
3) Protocols 설정: Protocols h2c http/1.1
판정: 영향 범위 버전이 아님
요청으로 확인: HTTP/2 로 응답
== h2-c
버전: Apache/2.4.70
1) 버전: 영향 범위 (2.4.55 ~ 2.4.70)
2) mod_http2: 불러옴
3) Protocols 설정: Protocols http/1.1
판정: 영향 범위 버전이지만 HTTP/2 가 꺼져 있음. HTTP/2 를 켜기 전에 2.4.71 로 올립니다.
요청으로 확인: HTTP/2 로 응답하지 않음
세 서버의 차이는 이렇습니다.
| 서버 | 버전 | HTTP/2 | 결과 |
|---|---|---|---|
| h2-a | 2.4.70 | 켬 | 조치 대상. 요청에 HTTP/2로 응답 |
| h2-b | 2.4.71 | 켬 | 수정 버전. HTTP/2를 그대로 사용 |
| h2-c | 2.4.70 | 끔 | 버전은 그대로지만 HTTP/2로 응답하지 않음 |
h2-c는 모듈을 불러온 상태에서도 Protocols http/1.1 한 줄로 HTTP/2 요청을 받지 않습니다. 설정에서 확인한 값과 요청으로 확인한 결과가 같습니다.
실제 서버에서는 스크립트만 실행합니다.
sh h2-check.sh
밖에서 확인
서버에 들어가지 않고도 HTTP/2로 응답하는지 볼 수 있습니다. HTTPS 사이트는 아래 명령이 2를 출력하면 HTTP/2를 쓰는 것입니다.
curl -s -o /dev/null -w '%{http_version}\n' --http2 https://example.com/
앞단에 CDN이나 다른 프록시가 있으면 이 결과는 그 장비의 것입니다. Apache가 직접 받는 주소로 확인하거나 서버에서 스크립트를 실행합니다.
조치
| 순서 | 조치 | 확인 |
|---|---|---|
| 1 | 2.4.71로 업데이트 | httpd -v 또는 apache2ctl -v |
| 2 | 바로 올릴 수 없으면 HTTP/2 끄기 | 모든 Protocols 줄을 Protocols http/1.1로 바꾸고 다시 시작 |
| 3 | 배포판 패키지 사용 | 배포판 보안 공지에서 수정 패키지 확인 |
Protocols는 서버 전체 설정과 가상 호스트마다 따로 둘 수 있습니다. 스크립트의 3번 결과에 나온 줄을 모두 고칩니다. HTTP/2를 끄면 브라우저는 HTTP/1.1로 접속하므로 사이트는 계속 동작하고, 동시 요청이 많은 페이지는 느려질 수 있습니다.
배포판 패키지는 버전 번호를 올리지 않고 수정만 넣는 경우가 있습니다. Red Hat은 RHEL 9와 10에서 mod_http2 패키지 업데이트로 고쳤고, RHEL 8 이하는 해당 코드가 없어 영향이 없다고 밝혔습니다. 스크립트가 영향 범위로 판정해도 배포판 공지의 수정 패키지가 설치돼 있으면 조치된 것입니다.
자주 묻는 질문
nginx나 다른 웹 서버 뒤에 Apache가 있습니다.
바깥 요청을 받는 프록시가 Apache에 HTTP/1.1로 넘기고 Apache의 Protocols에 h2, h2c가 없으면 조건에 해당하지 않습니다. Apache가 내부망에서 HTTP/2 요청을 직접 받는지 확인합니다.
mod_http2를 불러오지 않습니다. 모듈을 불러오지 않으면 HTTP/2를 처리하지 않으므로 해당하지 않습니다. 스크립트의 2번 결과로 확인합니다.
2.4.54 이하 버전입니다.
이 취약점의 영향 범위는 2.4.55부터입니다. 다만 2.4.69에서 고친 mod_http2의 다른 취약점(CVE-2026-57941)은 2.4.17부터 영향을 받으므로 오래된 버전도 올려야 합니다.
정리
- Apache 서버마다
h2-check.sh를 실행했습니다. - 영향 범위 버전에서 HTTP/2를 쓰는 서버를 2.4.71로 올렸습니다.
- 올리지 못한 서버는
Protocols http/1.1로 바꾸고 HTTP/2로 응답하지 않는 것을 확인했습니다. - 배포판 패키지를 쓰는 서버는 배포판 공지의 수정 패키지를 확인했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com