Dirty Pipe는 읽기 전용 파일의 페이지 캐시에 쓸 수 있었던 리눅스 커널 취약점입니다. 이 글은 공격을 재현하지 않고, 커널 버전이 영향 범위에 들어가는지 확인하는 스크립트만 다룹니다. 컨테이너는 호스트 커널을 그대로 쓰기 때문에 컨테이너 안에서 재현하는 시험은 의미가 없고, 호스트 커널 버전을 확인하는 것이 핵심입니다.
한 문장 답
커널 버전이 5.8 이상 5.10.102 미만, 5.15 이상 5.15.25 미만, 5.16 이상 5.16.11 미만이면 NVD 영향 범위입니다. 배포판 커널은 번호가 달라도 수정을 반영하는 경우가 있어, 범위 안이면 업데이트 대상이고 범위 밖이어도 배포판 보안 공지로 한 번 더 확인합니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2022-0847 |
| NVD 게시일 | 2022-03-10 |
| CVSS | 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H) |
| 유형 | 로컬 권한 상승 |
| 영향 | 리눅스 커널 5.8 이상 5.10.102 미만, 5.15 이상 5.15.25 미만, 5.16 이상 5.16.11 미만 (NVD 기준) |
| 원인(NVD 설명) | 파이프 버퍼 구조체의 flags 멤버가 초기화되지 않아 이전 값이 남음. 일반 사용자가 읽기 전용 파일에 대응하는 페이지 캐시에 쓸 수 있음 |
출처는 NVD의 CVE-2022-0847 항목입니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. ubuntu:20.04 이미지를 내려받습니다 |
| 셸 | sh를 쓸 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 실제 서버에서는 dirtypipe-check.sh만 실행합니다 |
점검 스크립트
dirtypipe-check.sh는 커널 버전을 받아 NVD 영향 범위와 비교합니다. 버전을 지정하지 않으면 uname -r 값을 씁니다. 버전 비교는 sort -V로 합니다.
#!/bin/sh
# 사용: sh dirtypipe-check.sh [커널 버전]   (버전을 생략하면 uname -r)
# CVE-2022-0847(Dirty Pipe)의 NVD 영향 범위에 커널 버전이 들어가는지 본다.
#   5.8 이상 5.10.102 미만, 5.15 이상 5.15.25 미만, 5.16 이상 5.16.11 미만
V="${1:-$(uname -r)}"
B=$(echo "$V" | sed -n 's/^\([0-9]*\.[0-9]*\.[0-9]*\).*/\1/p')
[ -n "$B" ] || { echo "버전을 읽지 못함: $V"; exit 1; }

lt() { [ "$1" != "$2" ] && [ "$(printf '%s\n%s\n' "$1" "$2" | sort -V | sed -n '1p')" = "$1" ]; }
ge() { ! lt "$1" "$2"; }
range() { ge "$B" "$1" && lt "$B" "$2"; }

if range 5.8.0 5.10.102 || range 5.15.0 5.15.25 || range 5.16.0 5.16.11; then
  echo "커널 $V: NVD 영향 범위 안 (업데이트 필요)"
elif lt "$B" 5.8.0; then
  echo "커널 $V: 5.8 미만이라 범위 밖"
else
  echo "커널 $V: NVD 영향 범위 밖 (배포판 커널은 번호가 달라도 수정을 반영하므로 보안 공지로 확인)"
fi
dirtypipe-lab.sh는 컨테이너에서 호스트 커널과 경계값 버전 여덟 개를 점검합니다. 두 파일을 같은 폴더에 둡니다.
#!/bin/sh
# 사용: sh dirtypipe-lab.sh
# 컨테이너는 호스트 커널을 그대로 쓴다. 호스트 커널과 경계값 버전 몇 개를 같은 폴더의 dirtypipe-check.sh 로 점검한다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
docker run --rm -v "$(pwd)":/w ubuntu:20.04 sh -c "echo '호스트 커널 확인'; sh /w/dirtypipe-check.sh; echo '경계값 확인'; for v in 5.7.19 5.8.0 5.10.101 5.10.102 5.15.24 5.15.25 5.16.10 5.16.11; do sh /w/dirtypipe-check.sh \$v; done"
실행 결과
sh dirtypipe-lab.sh
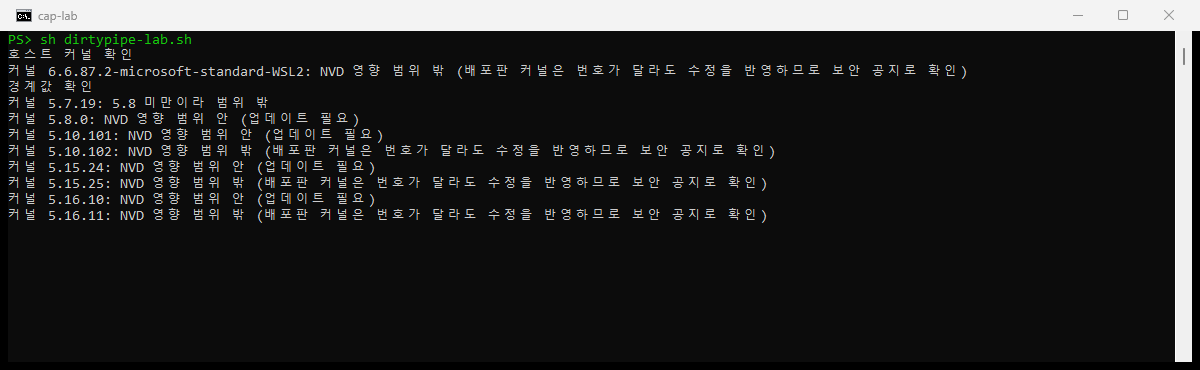
출력은 다음과 같습니다.
호스트 커널 확인
커널 6.6.87.2-microsoft-standard-WSL2: NVD 영향 범위 밖 (배포판 커널은 번호가 달라도 수정을 반영하므로 보안 공지로 확인)
경계값 확인
커널 5.7.19: 5.8 미만이라 범위 밖
커널 5.8.0: NVD 영향 범위 안 (업데이트 필요)
커널 5.10.101: NVD 영향 범위 안 (업데이트 필요)
커널 5.10.102: NVD 영향 범위 밖 (배포판 커널은 번호가 달라도 수정을 반영하므로 보안 공지로 확인)
커널 5.15.24: NVD 영향 범위 안 (업데이트 필요)
커널 5.15.25: NVD 영향 범위 밖 (배포판 커널은 번호가 달라도 수정을 반영하므로 보안 공지로 확인)
커널 5.16.10: NVD 영향 범위 안 (업데이트 필요)
커널 5.16.11: NVD 영향 범위 밖 (배포판 커널은 번호가 달라도 수정을 반영하므로 보안 공지로 확인)
읽는 법은 세 가지입니다.
- 호스트 커널: 컨테이너 안에서
uname -r을 실행해도 호스트(이 글에서는 WSL2) 커널 버전이 나옵니다. 컨테이너 이미지를 바꿔도 이 값은 바뀌지 않습니다. - 경계값: 각 구간의 마지막 영향 버전(5.10.101, 5.15.24, 5.16.10)과 첫 수정 버전(5.10.102, 5.15.25, 5.16.11)에서 판정이 바뀝니다.
- 범위 밖 문구: NVD 범위는 상류 커널 번호 기준입니다. 배포판 커널은 번호가 달라도 수정을 반영하는 경우가 있어 보안 공지로 확인하도록 안내합니다.
다른 환경에서는
이 스크립트는 uname -r의 앞쪽 세 숫자만 읽습니다. 배포판이 붙인 접미사는 판정에 쓰지 않습니다. 이 글에서는 호스트 커널이 WSL2인 환경에서만 실행했습니다.
정리
- 서버의
uname -r값을 확인했습니다. - 영향 범위 안이면 배포판 커널 업데이트 일정을 잡았습니다.
- 범위 밖이어도 배포판 보안 공지에서 CVE-2022-0847 수정 여부를 확인했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com