2026년 10월, 인증 기관 eMudhra의 중간 CA 인증서 여덟 개의 개인 키가 유출됐습니다. Java는 자체 신뢰 저장소(cacerts)를 쓰기 때문에 운영체제나 브라우저를 업데이트해도 JDK는 그대로 남습니다. 이 글은 JDK의 신뢰 저장소에 대상 루트 인증서가 남아 있는지 확인하는 읽기 전용 스크립트와 조치 방법을 다룹니다.
한 문장 답
JDK의 cacerts에 emSign Root CA - G1, emSign Root CA - G2, emSign ECC Root CA - G3, AAA Certificate Services 가운데 하나라도 남아 있으면 조치 대상입니다. 릴리스 노트에 CVE-2026-114820 수정이 적힌 JDK로 올리거나, keytool -delete로 해당 인증서를 지웁니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2026-91403, CVE-2026-114820 |
| 첫 경보 | 2026-10-21, Oracle Security Alert와 OpenJDK 권고. 해당 중간 CA 인증서를 신뢰하지 않도록 변경 |
| 둘째 경보 | 2026-10-24. 관련 루트 CA 인증서를 신뢰 저장소에서 제거 |
| 구성 요소 | JSSE (Oracle), security-libs/java.security (OpenJDK) |
| CVSS | 9.1 (Oracle, OpenJDK), 6.8 (Red Hat) |
| 첫 경보의 영향 버전 | Oracle Java SE 8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1 |
| OpenJDK 수정 표기 | 릴리스 노트의 JDK-8395690, CVE-2026-114820 |
출처는 Oracle Security Alert 두 건, OpenJDK 취약점 권고(2026-10-21, 2026-10-24), OpenJDK의 안내문 openjdk.org/emudhra, Red Hat의 CVE 설명입니다. Red Hat은 중간 인증서만 막은 첫 수정이 충분하지 않아 쉽게 우회됐고, 그래서 루트 인증서를 제거하는 둘째 수정이 나왔다고 설명합니다. 2026년 10월 정기 패치를 이미 적용한 JDK도 첫 경보의 영향 버전에 들어 있습니다.
원리
TLS 클라이언트는 서버 인증서에서 중간 CA를 거쳐 신뢰 저장소의 루트 인증서까지 서명을 따라 올라가며 확인합니다. 중간 CA의 개인 키를 가진 사람은 아무 호스트 이름으로나 인증서를 만들 수 있고, 그 중간 CA가 신뢰하는 루트에 연결돼 있으면 클라이언트는 그 인증서를 받아들입니다. 통신 경로 중간에 있는 공격자가 Java 프로그램의 TLS 연결을 가로챌 수 있다는 뜻입니다.
Java 프로그램이 외부 API를 호출하거나, 패키지 저장소에서 라이브러리를 받거나, 서명된 jar를 검증할 때 모두 이 신뢰 저장소를 씁니다.
준비물
| 항목 | 내용 |
|---|---|
| 도커 | Docker Desktop 또는 Docker Engine. amazoncorretto:21.0.8, amazoncorretto:21, eclipse-temurin:21-jdk 이미지를 내려받습니다 |
| 셸 | sh를 실행할 수 있는 환경(Git Bash, WSL, 리눅스) |
| 점검 대상 | 실제 서버에서는 jdk-emudhra-check.sh만 실행합니다 |
점검 스크립트는 읽기만 합니다. 인증서를 지우는 시험은 컨테이너 안에서만 하고, 컨테이너는 실행이 끝나면 지워집니다.
점검 스크립트
jdk-emudhra-check.sh는 JDK의 cacerts를 keytool로 읽어 대상 인증서 네 개가 있는지 확인합니다. 공식 안내문의 삭제 명령은 emsignrootcag1 [jdk] 같은 별칭을 쓰지만, 배포판마다 별칭이 다릅니다. 그래서 인증서의 CN으로 찾고, 그 JDK에서 쓰는 별칭을 함께 출력합니다.
#!/bin/sh
# 사용: sh jdk-emudhra-check.sh [JDK 폴더]   (생략하면 JAVA_HOME, 없으면 java 명령의 위치)
# CVE-2026-91403, CVE-2026-114820: JDK 신뢰 저장소(cacerts)에 OpenJDK 안내문이 지우라고 한
# 루트 인증서 네 개가 남아 있는지 확인한다. 읽기만 한다.
# 배포판마다 별칭(alias)이 달라서 별칭이 아니라 인증서의 CN 으로 찾고, 찾은 별칭을 함께 보여 준다.
JH="${1:-$JAVA_HOME}"
[ -n "$JH" ] || JH="$(dirname "$(dirname "$(readlink -f "$(command -v java)")")")"
KS="$JH/lib/security/cacerts"
[ -f "$KS" ] || KS="$JH/jre/lib/security/cacerts"
[ -f "$KS" ] || { echo "cacerts 를 찾지 못했습니다: $JH"; exit 2; }
echo "JDK: $JH"
echo "버전: $("$JH/bin/java" -version 2>&1 | head -1)"
echo "저장소: $(readlink -f "$KS")"
LIST="$("$JH/bin/keytool" -list -v -keystore "$KS" -storepass changeit 2>/dev/null)"
N=0
for CN in "emSign Root CA - G1" "emSign Root CA - G2" "emSign ECC Root CA - G3" "AAA Certificate Services"; do
  ALIAS="$(echo "$LIST" | awk -v cn="CN=$CN," '/^Alias name: /{a=substr($0,13)} /^Owner: /{if(index($0,cn)){print a; exit}}')"
  if [ -n "$ALIAS" ]; then
    echo "남아 있음: $CN  (별칭: $ALIAS)"
    N=$((N + 1))
  else
    echo "없음:      $CN"
  fi
done
if [ "$N" -gt 0 ]; then
  echo "판정: 대상 루트 인증서 ${N}개가 남아 있음. JDK 를 업데이트하거나 위 별칭으로 지웁니다."
else
  echo "판정: 대상 루트 인증서 없음"
fi
jdk-emudhra-lab.sh는 JDK 이미지 세 개에서 위 스크립트를 실행하고, 인증서가 남아 있는 이미지에서 삭제한 뒤 다시 확인합니다.
#!/bin/sh
# 사용: sh jdk-emudhra-lab.sh
# JDK 컨테이너 이미지 세 개에서 같은 폴더의 jdk-emudhra-check.sh 를 실행해 결과를 비교한다.
# 이어서 인증서가 남아 있는 이미지 하나에서 찾은 별칭으로 지운 뒤 다시 확인한다.
# 지우는 작업은 컨테이너 안에서만 하고, 컨테이너는 끝나면 지워진다.
# Git Bash 에서는 경로 변환을 끈다.
export MSYS_NO_PATHCONV=1
for IMG in amazoncorretto:21.0.8 amazoncorretto:21 eclipse-temurin:21-jdk; do
  echo "== $IMG"
  docker run --rm -v "$(pwd)":/w "$IMG" sh /w/jdk-emudhra-check.sh | sed 1d
done
echo "== eclipse-temurin:21-jdk 에서 지운 뒤 다시 확인"
docker run --rm -v "$(pwd)":/w eclipse-temurin:21-jdk sh -c '
KS=$JAVA_HOME/lib/security/cacerts
cp $KS /tmp/cacerts.bak
sh /w/jdk-emudhra-check.sh | sed -n "s/^남아 있음: .*(별칭: \(.*\))$/\1/p" | while IFS= read -r A; do
  keytool -delete -keystore $KS -storepass changeit -alias "$A" 2>/dev/null && echo "지움: $A"
done
sh /w/jdk-emudhra-check.sh | sed -n "4,\$p"
'
실행 결과
두 파일을 같은 폴더에 두고 실행합니다.
sh jdk-emudhra-lab.sh
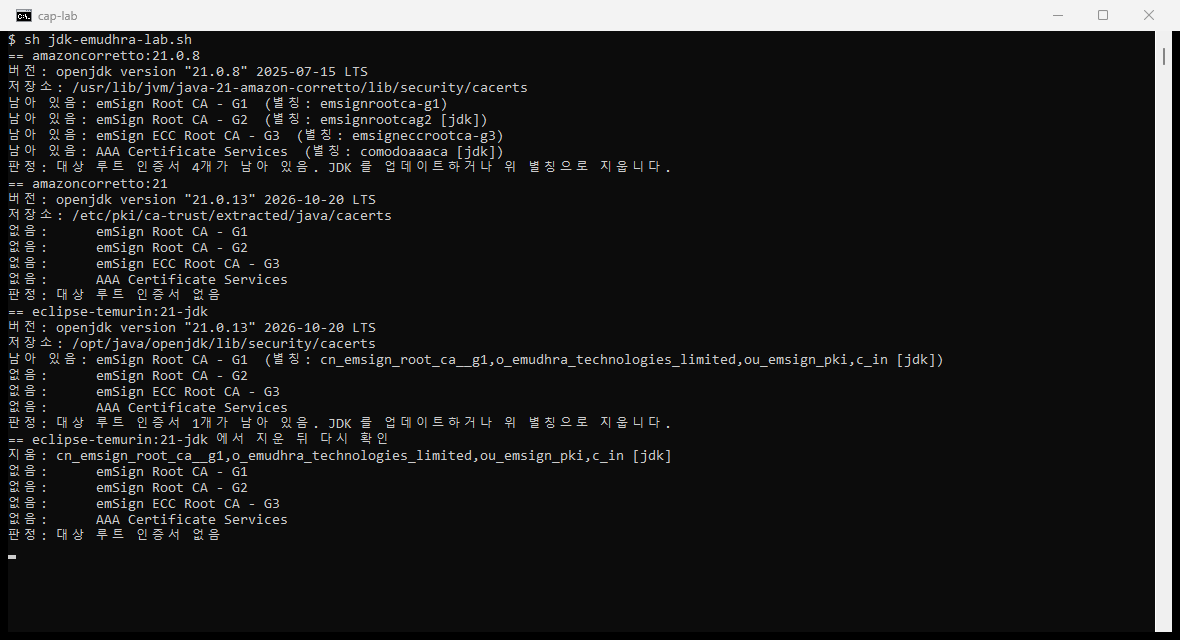
== amazoncorretto:21.0.8
버전: openjdk version "21.0.8" 2025-07-15 LTS
저장소: /usr/lib/jvm/java-21-amazon-corretto/lib/security/cacerts
남아 있음: emSign Root CA - G1  (별칭: emsignrootca-g1)
남아 있음: emSign Root CA - G2  (별칭: emsignrootcag2 [jdk])
남아 있음: emSign ECC Root CA - G3  (별칭: emsigneccrootca-g3)
남아 있음: AAA Certificate Services  (별칭: comodoaaaca [jdk])
판정: 대상 루트 인증서 4개가 남아 있음. JDK 를 업데이트하거나 위 별칭으로 지웁니다.
== amazoncorretto:21
버전: openjdk version "21.0.13" 2026-10-20 LTS
저장소: /etc/pki/ca-trust/extracted/java/cacerts
없음:      emSign Root CA - G1
없음:      emSign Root CA - G2
없음:      emSign ECC Root CA - G3
없음:      AAA Certificate Services
판정: 대상 루트 인증서 없음
== eclipse-temurin:21-jdk
버전: openjdk version "21.0.13" 2026-10-20 LTS
저장소: /opt/java/openjdk/lib/security/cacerts
남아 있음: emSign Root CA - G1  (별칭: cn_emsign_root_ca__g1,o_emudhra_technologies_limited,ou_emsign_pki,c_in [jdk])
없음:      emSign Root CA - G2
없음:      emSign ECC Root CA - G3
없음:      AAA Certificate Services
판정: 대상 루트 인증서 1개가 남아 있음. JDK 를 업데이트하거나 위 별칭으로 지웁니다.
== eclipse-temurin:21-jdk 에서 지운 뒤 다시 확인
지움: cn_emsign_root_ca__g1,o_emudhra_technologies_limited,ou_emsign_pki,c_in [jdk]
없음:      emSign Root CA - G1
없음:      emSign Root CA - G2
없음:      emSign ECC Root CA - G3
없음:      AAA Certificate Services
판정: 대상 루트 인증서 없음
결과에서 세 가지를 확인할 수 있습니다.
- 2025년 7월 판인
amazoncorretto:21.0.8에는 네 개가 모두 남아 있습니다. - 2026-11-17에 내려받은
amazoncorretto:21에는 하나도 없습니다. 이 이미지는 JDK 폴더의 cacerts가 운영체제의 저장소(/etc/pki/ca-trust/extracted/java/cacerts)로 연결돼 있습니다. - 같은 날 내려받은
eclipse-temurin:21-jdk는 버전이 같은 21.0.13인데emSign Root CA - G1이 남아 있습니다. 별칭도 공식 안내문의emsignrootcag1 [jdk]와 다릅니다.
버전 번호만으로는 판단할 수 없고, 저장소를 직접 확인해야 합니다. 이미지 태그는 계속 갱신되므로 결과는 실행한 날에 따라 달라집니다.
실제 서버에서는 JDK 폴더를 지정해 실행합니다. 서버에 JDK가 여러 개 있으면 각각 실행합니다.
sh jdk-emudhra-check.sh /usr/lib/jvm/java-21-openjdk-amd64
조치
OpenJDK 안내문이 제시한 순서입니다.
| 순서 | 조치 | 확인 |
|---|---|---|
| 1 | JDK를 업데이트 | 릴리스 노트에 JDK-8395690, CVE-2026-114820 수정이 적혀 있는지 확인 |
| 2 | 업데이트가 아직 없으면 루트 인증서 삭제 | cacerts를 백업한 뒤 keytool -delete 실행, 실행 중인 Java 프로세스 다시 시작 |
| 3 | 삭제도 어려우면 인증서 폐기 확인 켜기 | java 명령에 -Dcom.sun.net.ssl.checkRevocation=true -Dcom.sun.security.enableCRLDP=true 추가 |
삭제 명령은 점검 스크립트가 출력한 별칭을 그대로 넣습니다. JDK 11 이상에서는 아래와 같습니다.
cp "$JAVA_HOME/lib/security/cacerts" /root/cacerts.bak
keytool -delete -cacerts -storepass changeit -alias "emsignrootcag2 [jdk]"
JDK 8은 저장소가 jre/lib/security/cacerts에 있고 -cacerts 대신 -keystore 뒤에 그 경로를 씁니다.
AAA Certificate Services는 eMudhra가 아닌 다른 인증 기관의 오래된 루트입니다. 지우면 일부 사이트 연결이 실패할 수 있으므로, 삭제한 뒤 서비스가 접속하는 외부 주소를 한 번씩 확인합니다.
운영체제 패키지로 설치한 JDK
운영체제 패키지로 설치한 OpenJDK는 대부분 운영체제의 인증서를 씁니다. OpenJDK 안내문은 배포판을 둘로 나눕니다.
| 배포판 | 조치 |
|---|---|
| Red Hat Enterprise Linux, Fedora, Oracle Linux, Arch Linux | 운영체제 인증서 패키지를 업데이트하면 대체로 충분 |
| Debian, Ubuntu | 패키지 업데이트만으로는 부족. Java 저장소를 지우고 다시 만들기 |
Debian과 Ubuntu에서는 관리자 권한으로 아래 두 명령을 실행합니다.
rm -f /etc/ssl/certs/java/cacerts
update-ca-certificates --fresh
따로 관리하는 truststore
애플리케이션이 -Djavax.net.ssl.trustStore로 별도 저장소를 쓰면 JDK를 올려도 그 파일은 바뀌지 않습니다. 실행 옵션과 설정 파일에서 이 옵션을 찾습니다.
ps -ef | grep -o 'javax.net.ssl.trustStore=[^ ]*' | sort -u
찾은 파일은 같은 keytool -list -v -keystore <파일> 명령으로 확인합니다. cacerts를 복사해 만든 저장소라면 같은 인증서가 들어 있습니다.
자주 묻는 질문
10월 정기 패치를 적용했는데도 해당합니까? Oracle의 첫 경보는 10월 정기 패치 판(8u511, 11.0.33, 17.0.21, 21.0.13, 25.0.5, 27.0.1)을 영향 버전으로 적었습니다. 경보는 정기 패치 다음 날 나왔으므로 그 뒤에 나온 판인지 확인합니다.
브라우저와 운영체제는 따로 조치해야 합니까? 이 글은 JDK의 신뢰 저장소만 다룹니다. 브라우저와 운영체제는 각자 저장소를 가지고 있고 제조사 업데이트로 조치됩니다.
컨테이너 이미지는 어떻게 확인합니까? 위 결과처럼 같은 버전 번호라도 이미지마다 저장소 내용이 다릅니다. 사용하는 기반 이미지에서 점검 스크립트를 실행하고, 남아 있으면 이미지를 다시 받거나 Dockerfile에서 삭제 명령을 실행합니다.
정리
- 서버와 컨테이너 이미지의 JDK마다
jdk-emudhra-check.sh를 실행했습니다. - 대상 인증서가 남은 JDK를 업데이트하거나 출력된 별칭으로 삭제했습니다.
- Debian, Ubuntu 패키지 JDK는 Java 저장소를 다시 만들었습니다.
- 애플리케이션이 따로 쓰는 truststore가 있는지 확인했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com