PrintNightmare는 Windows Print Spooler 서비스의 권한 있는 파일 작업 문제로 SYSTEM 권한으로 코드를 실행할 수 있었던 취약점입니다. 여기서는 공격을 재현하지 않고, PC나 서버의 Print Spooler 상태와 Point and Print 정책 값을 읽기 전용으로 확인하는 방법만 다룹니다. 스크립트는 레지스트리와 서비스를 변경하지 않습니다.
한 문장 답
보안 업데이트 적용과 별개로, HKLM\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint의 NoWarningNoElevationOnInstall과 UpdatePromptSettings가 0이거나 정의되지 않은 상태여야 합니다. NoWarningNoElevationOnInstall이 1이면 시스템이 설계상 취약해집니다.
사건 요약
| 항목 | 내용 |
|---|---|
| 식별자 | CVE-2021-34527 |
| NVD 게시일 | 2021-07-02 |
| CVSS | 8.8 (CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H) |
| 유형 | 원격 코드 실행(SYSTEM 권한) |
| 원인(NVD 설명) | Windows Print Spooler 서비스가 권한 있는 파일 작업을 부적절하게 수행 |
| 안전한 설정(NVD 설명) | NoWarningNoElevationOnInstall과 UpdatePromptSettings가 0이거나 정의되지 않음(기본값) |
출처는 NVD의 CVE-2021-34527 항목과 그 안에서 안내하는 Microsoft 보안 업데이트 안내입니다. 2021년 7월 6일 이후 업데이트에는 이 취약점과 CVE-2021-1675를 막는 보호가 들어 있다고 NVD 설명에 적혀 있습니다.
준비물
| 항목 | 내용 |
|---|---|
| 셸 | Windows PowerShell 5.1 이상 |
| 권한 | 일반 사용자 권한으로 읽기 가능 |
| 변경 | 없음. 서비스와 레지스트리 읽기만 수행 |
점검 스크립트
Check-PrintNightmare.ps1은 Print Spooler 서비스의 상태와 시작 유형, Point and Print 정책 값 두 개를 보여 줍니다. -Demo를 주면 판정 함수에 시험 값 0, 1, 2, 정의 없음을 넣어 네 경우의 출력을 보여 줍니다. 레지스트리를 일부러 취약하게 바꾸지 않고도 취약한 경우의 출력을 볼 수 있습니다.
스크립트는 ASCII 문자만 씁니다. BOM이 없는 UTF-8 파일을 Windows PowerShell 5.1이 ANSI로 읽어 한글 문자열에서 구문 오류가 나기 때문입니다.
# Usage: powershell -NoProfile -File .\Check-PrintNightmare.ps1 [-Demo]
# Read only. It does not change the registry or any service.
#   - Print Spooler service status and start type
#   - Two Point and Print policy values. The CVE-2021-34527 text says 0 or not defined is the safe setting.
#   -Demo feeds the verdict function with sample values 0, 1, 2 and not defined, to show all four outputs.
# The file is ASCII only on purpose: Windows PowerShell 5.1 reads UTF-8 files without a BOM as ANSI.
param([switch]$Demo)

function Get-PolicyVerdict([string]$Name, $Value) {
    if ($null -eq $Value) { return "$Name = not defined (safe)" }
    if ($Value -eq 0) { return "$Name = 0 (safe)" }
    return "$Name = $Value (UNSAFE: set it back to 0)"
}

if ($Demo) {
    "Sample values for the verdict function"
    Get-PolicyVerdict 'NoWarningNoElevationOnInstall' 0
    Get-PolicyVerdict 'NoWarningNoElevationOnInstall' 1
    Get-PolicyVerdict 'UpdatePromptSettings' 2
    Get-PolicyVerdict 'UpdatePromptSettings' $null
    return
}

$svc = Get-Service -Name Spooler
"Print Spooler service: status $($svc.Status), start type $($svc.StartType)"

$key = 'HKLM:\SOFTWARE\Policies\Microsoft\Windows NT\Printers\PointAndPrint'
foreach ($name in 'NoWarningNoElevationOnInstall', 'UpdatePromptSettings') {
    $value = $null
    if (Test-Path $key) {
        $value = (Get-ItemProperty -Path $key -Name $name -ErrorAction SilentlyContinue).$name
    }
    Get-PolicyVerdict $name $value
}
실행 결과
powershell -NoProfile -File .\Check-PrintNightmare.ps1
powershell -NoProfile -File .\Check-PrintNightmare.ps1 -Demo
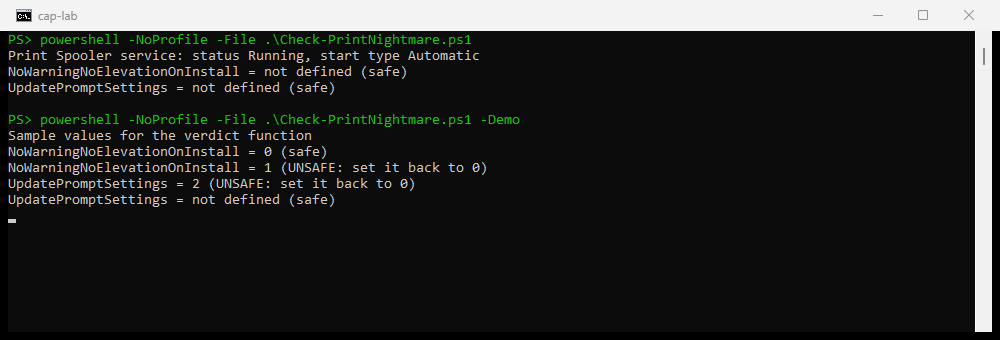
출력은 다음과 같습니다.
Print Spooler service: status Running, start type Automatic
NoWarningNoElevationOnInstall = not defined (safe)
UpdatePromptSettings = not defined (safe)
Sample values for the verdict function
NoWarningNoElevationOnInstall = 0 (safe)
NoWarningNoElevationOnInstall = 1 (UNSAFE: set it back to 0)
UpdatePromptSettings = 2 (UNSAFE: set it back to 0)
UpdatePromptSettings = not defined (safe)
결과를 확인하는 기준은 세 가지입니다.
- Print Spooler 서비스: 점검한 PC에서는 실행 중(Running)이고 시작 유형은 자동(Automatic)이었습니다. 프린터를 사용하지 않는 서버라면 서비스를 중지하는 방법도 있으나, 여기서는 서비스를 변경하지 않았습니다.
- 정책 값 두 개: 이 PC에서는 두 값이 모두 정의되지 않았습니다. NVD 설명에 따르면 이 레지스트리 키는 기본으로 없고, 없는 상태가 이미 안전한 설정입니다.
- 시험 값: 1이나 2처럼 0이 아닌 값이 있으면 판정 함수가 취약한 설정으로 표시합니다.
이 스크립트는 정책 값과 서비스 상태만 봅니다. 보안 업데이트가 적용됐는지는 이 스크립트로 알 수 없으므로 Windows 업데이트 기록에서 따로 확인합니다.
정리
- 보안 업데이트가 적용됐는지 Windows 업데이트 기록에서 확인했습니다.
-
NoWarningNoElevationOnInstall과UpdatePromptSettings가 0이거나 정의되지 않은 것을 확인했습니다. - 프린터를 사용하지 않는 서버는 Print Spooler 서비스가 필요한지 점검했습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com