HTTPS를 켰다고 해서 안전한 설정이라는 뜻은 아닙니다. 낡은 TLS 1.0이 아직 열려 있을 수도 있고, 인증서의 키가 너무 짧거나 서명이 SHA1일 수도 있습니다. testssl.sh는 서버에 접속해 이런 것들을 한꺼번에 확인해 주는 오픈소스 점검 도구입니다. 이 글에서는 일부러 약하게 만든 서버와 고친 서버를 내 컴퓨터의 컨테이너로 띄우고 같은 명령으로 점검해, 결과를 읽는 법과 CI에서 통과와 실패를 가르는 기준까지 실행해서 기록합니다. 점검 대상은 내가 띄운 컨테이너뿐이며, 남의 서버를 점검하는 일은 하지 않습니다. 이 점이 가장 중요합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| testssl.sh | 3.2.4 (drwetter/testssl.sh 이미지, 내장 OpenSSL 1.0.2-bad) |
| 서버 | nginx:alpine(nginx 1.31.8) 컨테이너 둘 |
| 교차 확인 | alpine/openssl 이미지의 openssl s_client |
| 파이썬 | 3.12 (JSON 집계용) |
모든 컨테이너는 전용 네트워크(osk-tls)에 두고 bad.lab, good.lab이라는 이름으로만 부릅니다. 바깥에는 포트를 열지 않았습니다.
1. 약한 서버와 고친 서버
두 서버의 차이는 인증서와 nginx 설정 몇 줄입니다.
| 항목 | 약한 서버(bad.lab) |
고친 서버(good.lab) |
|---|---|---|
| 인증서 키 | RSA 1024비트 | ECDSA P-256 |
| 서명 | SHA1 | SHA256 |
| SAN(대체 이름) | 없음(CN만) | good.lab |
| 유효 기간 | 30일 | 90일 |
| 프로토콜 | TLS 1.0, 1.1, 1.2 | TLS 1.2, 1.3 |
| 암호 목록 | ALL:@SECLEVEL=0(낡은 것까지 허용) |
ECDHE와 GCM, ChaCha20만 |
| HSTS 헤더 | 없음 | max-age=31536000 |
약한 서버의 핵심 설정은 이 두 줄입니다.
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers ALL:@SECLEVEL=0;
고친 서버는 이렇게 줄이고 헤더를 더합니다.
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305;
add_header Strict-Transport-Security "max-age=31536000" always;
인증서는 openssl req -x509로 둘 다 자체 서명으로 만들었습니다. 파일 전체는 아래 "전체 코드"의 nginx_bad.conf, nginx_good.conf, testssl_demo.sh에 있습니다.
2. 다른 도구로 먼저 확인하기
점검 도구의 결과를 믿기 전에, 서버가 정말 그렇게 동작하는지 다른 도구로 한 번 봅니다. openssl s_client로 프로토콜을 하나씩 지정해 접속해 보았습니다.
| 서버 | TLS 1.0 | TLS 1.1 | TLS 1.2 | TLS 1.3 |
|---|---|---|---|---|
| 약한 서버 | 접속됨 | 접속됨 | 접속됨 | 거절 |
| 고친 서버 | 거절 | 거절 | 접속됨 | 접속됨(TLS_AES_256_GCM_SHA384) |
읽을 때 주의할 점이 한 가지 있습니다. TLS 1.1로 접속했을 때 New, TLSv1.0이라는 줄이 나왔는데, 이것은 암호 규격 표시이고 실제 프로토콜은 아래 Protocol : TLSv1.1줄에서 읽습니다. 약한 서버가 TLS 1.0과 1.1을 받아 주고 1.3은 받지 않는다는 것이 이 표로 확인되었습니다.
3. testssl.sh로 점검하기
이제 testssl.sh입니다. 프로토콜(-p)과 서버 인증서(-S)만 먼저 봅니다.
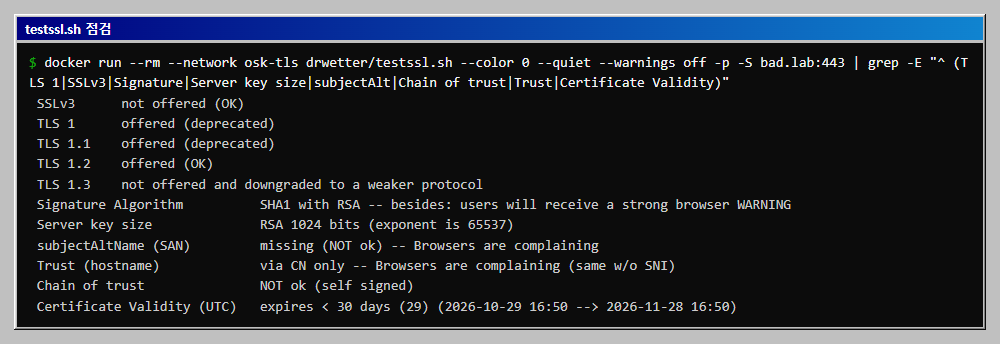
docker run --rm --network osk-tls drwetter/testssl.sh --color 0 --quiet --warnings off -p -S bad.lab:443
--color 0은 색 코드를 끄고, --quiet은 안내 배너를 줄이고, --warnings off는 확인 질문을 건너뜁니다. 약한 서버의 결과 중 중요한 줄만 추리면 이렇습니다.
 TLS 1      offered (deprecated)
 TLS 1.1    offered (deprecated)
 TLS 1.2    offered (OK)
 TLS 1.3    not offered and downgraded to a weaker protocol
 Signature Algorithm          SHA1 with RSA -- besides: users will receive a strong browser WARNING
 Server key size              RSA 1024 bits (exponent is 65537)
 subjectAltName (SAN)         missing (NOT ok) -- Browsers are complaining
 Trust (hostname)             via CN only -- Browsers are complaining (same w/o SNI)
 Chain of trust               NOT ok (self signed)
 Certificate Validity (UTC)   expires < 30 days (29) (2026-10-29 16:50 --> 2026-11-28 16:50)
고친 서버에서는 TLS 1과 1.1이 not offered, TLS 1.3이 offered (OK): final로 나오고, 서명은 ECDSA with SHA256, 키는 EC 256 bits (curve P-256), SAN은 good.lab으로 나왔습니다. 약한 서버의 프로토콜 줄은 2번의 openssl 결과와 같습니다. 두 도구의 결과가 일치하므로 점검 결과를 믿고 읽을 수 있습니다.
4. 전체 검사: 취약점과 헤더까지
-U는 알려진 TLS 취약점을, -h는 HTTP 보안 헤더를 확인합니다. 같은 명령에 --jsonfile을 더하면 결과를 파일로 저장합니다.
docker run --rm --network osk-tls -v "$PWD/out:/data" drwetter/testssl.sh \
  --color 0 --quiet --warnings off -p -S -U -h --jsonfile /data/bad.json bad.lab:443
검사에는 약한 서버 43초, 고친 서버 29초가 걸렸습니다(처음 한 번은 35초와 23초였으므로 몇십 초 단위로 달라집니다). 취약점 항목에서 두 서버의 차이는 이랬습니다.
| 항목 | 약한 서버 | 고친 서버 |
|---|---|---|
| Heartbleed, CCS, ROBOT, POODLE, FREAK, LOGJAM, RC4 | 모두 not vulnerable (OK) |
모두 not vulnerable (OK) |
| BEAST | VULNERABLE -- but also supports higher protocols TLSv1.1 TLSv1.2 (likely mitigated) |
not vulnerable (OK), no SSL3 or TLS1 |
| LUCKY13 | potentially VULNERABLE, uses obsolete cipher block chaining ciphers |
not vulnerable (OK) |
| TLS_FALLBACK_SCSV | Downgrade attack prevention supported (OK) |
No fallback possible (OK), no protocol below TLS 1.2 offered |
| Strict Transport Security | not offered |
365 days=31536000 s, just this domain |
눈여겨볼 점은 약한 서버에서도 Heartbleed 같은 유명한 취약점이 OK로 나왔다는 것입니다. 이 서버는 최신 nginx이므로 코드의 결함은 없고, 문제는 설정(낡은 프로토콜과 암호)에 있습니다. 점검 결과의 OK가 많다고 해서 안전한 서버인 것은 아니며, 설정의 문제는 LOW부터 HIGH까지의 줄에서 읽어야 합니다. BEAST는 낡은 TLS 1.0에서만 의미가 있고, 서버가 더 높은 프로토콜도 받으므로 "아마 완화됨"이라고 점검 도구가 스스로 덧붙입니다. 이런 문구를 지나치지 않고 읽는 것이 중요합니다.
5. JSON을 심각도로 집계하기
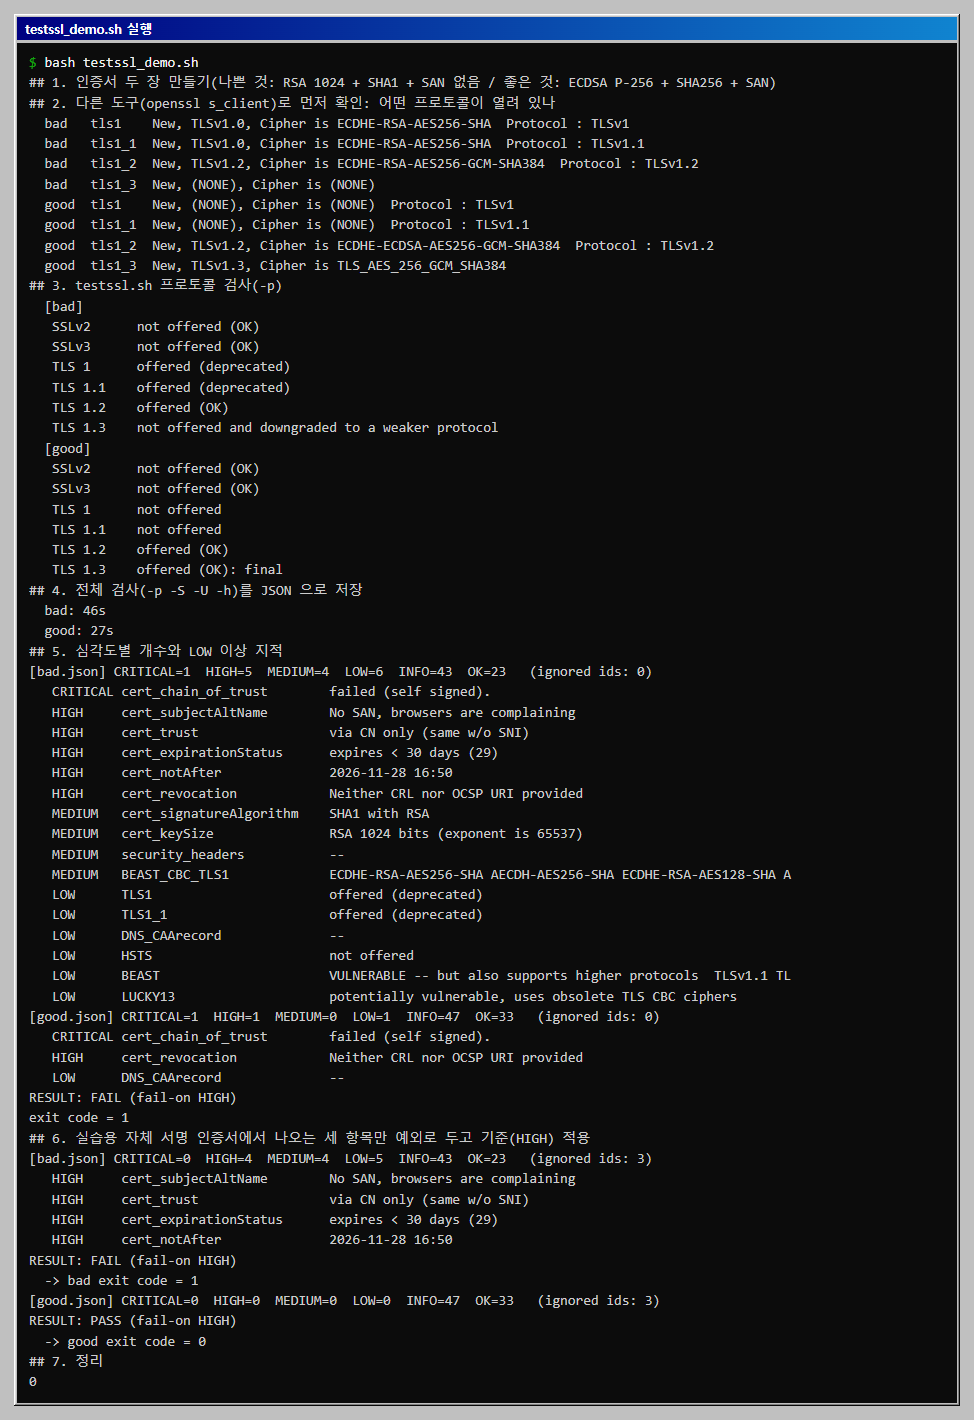
사람이 읽는 화면과 달리 CI는 숫자가 필요합니다. 저장한 JSON은 항목마다 id, severity(OK, INFO, LOW, MEDIUM, HIGH, CRITICAL, WARN), finding을 가집니다. 이를 세는 짧은 스크립트(testssl_summary.py)로 두 서버를 비교했습니다.
[bad.json]  CRITICAL=1  HIGH=5  MEDIUM=4  LOW=6  INFO=43  OK=23
   CRITICAL cert_chain_of_trust        failed (self signed).
   HIGH     cert_subjectAltName        No SAN, browsers are complaining
   HIGH     cert_trust                 via CN only (same w/o SNI)
   HIGH     cert_expirationStatus      expires < 30 days (29)
   HIGH     cert_notAfter              2026-11-28 16:48
   HIGH     cert_revocation            Neither CRL nor OCSP URI provided
   MEDIUM   cert_signatureAlgorithm    SHA1 with RSA
   MEDIUM   cert_keySize               RSA 1024 bits (exponent is 65537)
   ...
[good.json] CRITICAL=1  HIGH=1  MEDIUM=0  LOW=1  INFO=47  OK=33
   CRITICAL cert_chain_of_trust        failed (self signed).
   HIGH     cert_revocation            Neither CRL nor OCSP URI provided
   LOW      DNS_CAArecord              --
약한 서버는 CRITICAL 1, HIGH 5, MEDIUM 4, LOW 6건이고, 고친 서버는 CRITICAL 1, HIGH 1, LOW 1건입니다. 고친 서버에 남은 세 건은 인증서를 공인 기관에서 받지 않아서 생기는 것들입니다. 자체 서명이라 신뢰 사슬이 없고(cert_chain_of_trust), 철회 정보(CRL, OCSP)가 없으며(cert_revocation), DNS의 CAA 기록이 없습니다(DNS_CAArecord). 실습 환경에서는 피할 수 없는 지적이며, 공인 인증서를 쓰는 실제 서버에서는 나오지 않거나 따로 판단합니다.
6. CI 기준 만들기: 예외를 두고 종료 코드로 가르기
집계 스크립트에 --fail-on HIGH(HIGH 이상이 남으면 실패)와 --ignore(예외 항목)를 두었습니다. 기준을 그대로 적용하면 고친 서버도 실패합니다.
RESULT: FAIL (fail-on HIGH)
exit code = 1
자체 서명 인증서에서만 나오는 세 항목(cert_chain_of_trust, cert_revocation, DNS_CAArecord)을 예외로 두고 다시 적용하면 결과가 갈립니다.
| 서버 | 남는 HIGH 이상 | 결과 | 종료 코드 |
|---|---|---|---|
| 약한 서버 | HIGH 4건(SAN 없음, CN만으로 신뢰, 만료 30일 미만, 만료일) | FAIL | 1 |
| 고친 서버 | 없음 | PASS | 0 |
이 기준은 예외 목록에 이유를 남기면서 줄여 가는 것이 좋습니다. 예외 항목의 id가 아니라 서버를 통째로 건너뛰면 점검의 의미가 없어집니다. 만료일이 가까운 인증서가 HIGH로 잡히는 것도 쓸모가 있습니다. 갱신을 잊은 인증서를 서비스가 멈추기 전에 CI가 알려 줍니다.
7. 실제 서버를 점검할 때
이 글의 명령은 모두 내가 띄운 컨테이너를 대상으로 했습니다. 실제 서비스에 적용할 때는 다음을 지킵니다.
- 내가 소유하거나 점검을 허락받은 서버에만 실행합니다. 허락 없이 외부 서버를 점검하지 않습니다.
- 점검은 수십 초 동안 접속을 많이 일으키므로 운영 서버는 사용량이 적은 시간에 점검합니다.
- 방화벽 뒤의 서버는 이 글처럼 같은 네트워크에 도구 컨테이너를 두고 점검합니다. 다른 방법은 이 글에서 시험하지 않았습니다.
점검이 끝난 뒤에는 시험용 컨테이너, 볼륨, 네트워크를 지웠습니다(docker ps -a로 osk-tls 항목이 0개임을 확인했습니다).
전체 코드
아래 파일들을 같은 폴더에 두고 bash testssl_demo.sh를 실행하면 이 글의 모든 출력을 다시 볼 수 있습니다. 이 PC에서 약 3분이 걸렸습니다. 스크립트가 컨테이너, 볼륨, 네트워크를 만들고 끝에 모두 지웁니다.
nginx_bad.conf
# nginx_bad.conf
server {
    listen 443 ssl;
    server_name lab.local;
    ssl_certificate     /certs/bad.crt;
    ssl_certificate_key /certs/bad.key;
    ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
    ssl_ciphers ALL:@SECLEVEL=0;
    ssl_prefer_server_ciphers on;
    location / { return 200 "bad\n"; }
}
nginx_good.conf
# nginx_good.conf
server {
    listen 443 ssl;
    server_name lab.local;
    ssl_certificate     /certs/good.crt;
    ssl_certificate_key /certs/good.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305;
    ssl_prefer_server_ciphers off;
    add_header Strict-Transport-Security "max-age=31536000" always;
    add_header X-Content-Type-Options "nosniff" always;
    location / { return 200 "good\n"; }
}
testssl_summary.py
# testssl_summary.py
"""testssl.sh 의 JSON 결과를 읽어 심각도별 개수를 세고, 기준 이상의 지적이 있으면 종료 코드 1을 돌려준다.
사용: python testssl_summary.py bad.json good.json [--fail-on HIGH] [--ignore id1,id2] [--show LOW]
"""
import argparse
import json
import os
import sys
from collections import Counter

ORDER = ["OK", "INFO", "LOW", "MEDIUM", "HIGH", "CRITICAL"]  # 오른쪽일수록 심각

ap = argparse.ArgumentParser()
ap.add_argument("files", nargs="+")
ap.add_argument("--fail-on", default="HIGH", help="이 등급 이상이 남아 있으면 실패(기본 HIGH)")
ap.add_argument("--ignore", default="", help="쉼표로 구분한 항목 id. 예외로 두고 세지 않는다")
ap.add_argument("--show", default="LOW", help="이 등급 이상의 지적을 줄마다 보여 준다")
a = ap.parse_args()

ignore = {x for x in a.ignore.split(",") if x}
fail_at, show_at = ORDER.index(a.fail_on), ORDER.index(a.show)
failed = False

for path in a.files:
    items = json.load(open(path, encoding="utf-8"))
    kept = [x for x in items if x["id"] not in ignore and x["severity"] in ORDER]
    cnt = Counter(x["severity"] for x in kept)
    name = os.path.basename(path)
    line = "  ".join(f"{s}={cnt.get(s, 0)}" for s in reversed(ORDER))
    print(f"[{name}] {line}   (ignored ids: {len(ignore)})")
    for x in sorted(kept, key=lambda x: -ORDER.index(x["severity"])):
        if ORDER.index(x["severity"]) >= show_at:
            print(f"   {x['severity']:8} {x['id']:26} {x['finding'][:60]}")
    if any(ORDER.index(x["severity"]) >= fail_at for x in kept):
        failed = True

print("RESULT:", "FAIL" if failed else "PASS", f"(fail-on {a.fail_on})")
sys.exit(1 if failed else 0)
testssl_demo.sh
# testssl_demo.sh
#!/usr/bin/env bash
# testssl.sh 로 TLS 설정을 점검한다. 일부러 약하게 만든 nginx(bad)와 고친 nginx(good)를 같은 도구로 비교한다.
# 준비: Docker, 같은 폴더에 nginx_bad.conf, nginx_good.conf, testssl_summary.py. 내 컴퓨터의 컨테이너만 검사한다.
# 실행(Git Bash): bash testssl_demo.sh   (약 3분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
NET=osk-tls
TS="docker run --rm --network $NET drwetter/testssl.sh --color 0 --quiet --warnings off"

cleanup() {
  docker rm -f osk-tls-bad osk-tls-good >/dev/null 2>&1
  docker volume rm osk-tls-certs >/dev/null 2>&1
  docker network rm $NET >/dev/null 2>&1
}
cleanup
docker network create $NET >/dev/null
docker volume create osk-tls-certs >/dev/null

echo "## 1. 인증서 두 장 만들기(나쁜 것: RSA 1024 + SHA1 + SAN 없음 / 좋은 것: ECDSA P-256 + SHA256 + SAN)"
docker run --rm --entrypoint sh -v osk-tls-certs:/certs alpine/openssl -c '
openssl req -x509 -newkey rsa:1024 -sha1 -nodes -days 30 -subj "/CN=bad.lab" \
  -keyout /certs/bad.key -out /certs/bad.crt 2>/dev/null
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:prime256v1 -sha256 -nodes -days 90 \
  -subj "/CN=good.lab" -addext "subjectAltName=DNS:good.lab" \
  -keyout /certs/good.key -out /certs/good.crt 2>/dev/null
chmod 644 /certs/*'
for n in bad good; do
  docker run -d --name osk-tls-$n --network $NET --network-alias $n.lab \
    -v osk-tls-certs:/certs:ro -v "$HERE/nginx_$n.conf:/etc/nginx/conf.d/default.conf:ro" nginx:alpine >/dev/null
done
sleep 3

echo "## 2. 다른 도구(openssl s_client)로 먼저 확인: 어떤 프로토콜이 열려 있나"
for h in bad good; do
  for p in tls1 tls1_1 tls1_2 tls1_3; do
    r=$(docker run --rm --network $NET --entrypoint sh alpine/openssl -c \
      "echo | openssl s_client -connect $h.lab:443 -$p -cipher 'ALL:@SECLEVEL=0' 2>&1 | grep -E 'Protocol  *:|Cipher is' | head -2 | tr -s ' ' | tr '\n' ' '")
    printf '  %-5s %-7s %s\n' "$h" "$p" "$r"
  done
done

echo "## 3. testssl.sh 프로토콜 검사(-p)"
for n in bad good; do
  echo "  [$n]"
  $TS -p $n.lab:443 2>&1 | grep -E '^ (SSLv|TLS 1)' | sed 's/^/  /'
done

echo "## 4. 전체 검사(-p -S -U -h)를 JSON 으로 저장"
mkdir -p out
for n in bad good; do
  SECONDS=0
  docker run --rm --network $NET -v "$HERE/out:/data" drwetter/testssl.sh     --color 0 --quiet --warnings off -p -S -U -h --jsonfile /data/$n.json $n.lab:443 >/dev/null 2>&1
  echo "  $n: ${SECONDS}s"
done

echo "## 5. 심각도별 개수와 LOW 이상 지적"
python testssl_summary.py out/bad.json out/good.json --fail-on HIGH
echo "exit code = $?"

echo "## 6. 실습용 자체 서명 인증서에서 나오는 세 항목만 예외로 두고 기준(HIGH) 적용"
IGN=cert_chain_of_trust,cert_revocation,DNS_CAArecord
for n in bad good; do
  python testssl_summary.py out/$n.json --fail-on HIGH --ignore $IGN --show HIGH | tail -n +1
  echo "  -> $n exit code = ${PIPESTATUS[0]}"
done

echo "## 7. 정리"
cleanup
rm -rf out
docker ps -a --format '{{.Names}}' | grep -c osk-tls
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
alpine/openssl에서 Invalid command 'sh'가 나옵니다 |
이 이미지는 실행 명령이 openssl로 고정되어 있습니다. --entrypoint sh를 붙입니다 |
| nginx가 시작하자마자 종료됩니다 | 인증서 파일을 못 찾는 경우입니다. docker logs의 cannot load certificate를 보고 마운트 경로를 확인합니다 |
Git Bash에서 -v 경로가 이상합니다 |
export MSYS_NO_PATHCONV=1을 하고, 경로는 현재 폴더 기준($PWD)으로 줍니다 |
Trust (hostname)이 does not match로 나옵니다 |
인증서의 이름과 접속 이름이 다릅니다. 처음에 인증서 이름을 lab.local로, 접속 이름을 bad.lab으로 달리 만들어 이 경고가 나왔고, 이름을 맞춰 다시 만들었습니다 |
| 컨테이너의 시계가 내 PC와 하루 다르게 보입니다 | 컨테이너는 UTC를 씁니다. 결과의 날짜는 UTC 기준이며 이 글의 만료일도 같습니다 |
약한 서버의 TLS 1.3이 downgraded로 나옵니다 |
서버가 TLS 1.3을 받지 않아서 낮은 프로토콜로 내려갔다는 뜻입니다. 오류가 아니라 서버의 설정 결과입니다 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · testssl.sh 3.2.4 · nginx 1.31.8에서 약한 서버와 고친 서버를 띄워
openssl s_client교차 확인, testssl.sh의 프로토콜·인증서·취약점·헤더 점검, JSON 저장과 심각도 집계, 예외를 둔 기준의 종료 코드(약한 서버 1, 고친 서버 0)를 실행했습니다. 끝난 뒤 컨테이너, 볼륨, 네트워크를 지웠습니다. - 해 보지 않은 것: 공인 인증서(Let's Encrypt 등)가 붙은 서버, 암호 목록 전체(
-e)와 암호의 우선순위 점검, 클라이언트 시뮬레이션(-c), 메일 서버(STARTTLS)와 다른 포트, 운영 중인 외부 서버, Linux와 macOS 직접 설치판, 결과를 HTML이나 CSV로 내보내는 옵션. - 읽을 때 주의: 점검 도구의 등급(LOW, MEDIUM, HIGH)은 도구의 판단이며 서비스의 실제 위험과 같지 않을 수 있습니다. 취약점 이름은 이 버전(3.2.4)의 출력이며 버전에 따라 달라집니다. 두 서버의 인증서는 모두 자체 서명이므로, 신뢰 사슬과 철회 정보 항목은 실제 서버의 상태를 말해 주지 않습니다. 실습에서 만든 약한 설정은 시험용이며 실제 서버에 쓰지 않습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Git Clone 방법 정리: HTTPS, 얕은 클론, 부분 클론 비교공개 저장소 Hello-World를 세 가지 방식으로 클론해 가져온 커밋 수, 원격 설정, 파일 내용 차이를 비교합니다. 전체 클론, --depth 1 얕은 클론, --filter=blob:none 부분 클론의 차이를 명령과 출력으로 확인합니다.
- nginx ModSecurity와 OWASP CRS 웹 공격 차단 시험ModSecurity 3과 OWASP 핵심 규칙 세트(CRS)가 든 nginx 컨테이너에 공격 요청 8건과 정상 요청 8건을 보내, 탐지만 하는 모드와 차단 모드, 민감도 1에서 4까지의 결과를 표로 비교합니다. 차단률과 오차단을 종료 코드 게이트로 바꾸고 민감도를 올리면 정상 요청이 막히는 지점을 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com