의존성 점검 도구는 여러 가지가 있지만 모두 "이 버전에 알려진 취약점이 있는가"를 묻는다는 점은 같습니다. OSV-Scanner는 구글이 만든 오픈소스 도구로, 파이썬과 npm 같은 서로 다른 생태계의 잠금 파일을 한 번에 읽어 OSV 데이터베이스(osv.dev)에 물어봅니다. 이 글에서는 오래된 버전을 일부러 적은 파일 두 개를 넣어 결과를 읽고, 요약하고, 예외를 두고, 고친 뒤에 다시 검사해 종료 코드 0을 만드는 과정을 실행하고 기록합니다. 앞의 pip-audit 글이 파이썬만 다뤘다면, 이 글에서는 한 도구로 두 생태계를 함께 봅니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| OSV-Scanner | 2.7.0 (ghcr.io/google/osv-scanner:latest 이미지, 설치 없이 컨테이너로 실행) |
| 파이썬 | 3.12 (JSON 요약용) |
| 네트워크 | 필요(검사할 때마다 OSV와 deps.dev에 조회) |
1. 검사할 파일 두 개
requirements.txt는 파이썬 패키지 다섯 개를 오래된 버전으로 고정했습니다.
flask==1.1.2
requests==2.19.0
pyyaml==5.3
jinja2==2.11.2
urllib3==1.24.1
package-lock.json은 npm 패키지 둘(lodash 4.17.15, minimist 1.2.5)을 고정한 최소한의 잠금 파일입니다. 전체 내용은 아래 "전체 코드"에 있습니다. 이 파일들을 빈 폴더에 두고 폴더 이름을 osv-demo라고 하겠습니다.
2. 폴더 전체 검사
폴더를 컨테이너에 연결하고 scan source -r(하위 폴더까지)로 검사합니다. Git Bash에서는 /src 경로가 윈도우 경로로 바뀌지 않도록 MSYS_NO_PATHCONV=1을 먼저 설정합니다.
export MSYS_NO_PATHCONV=1
docker run --rm -v "$PWD:/src" ghcr.io/google/osv-scanner:latest scan source -r /src
끝에 이런 요약이 나왔습니다.
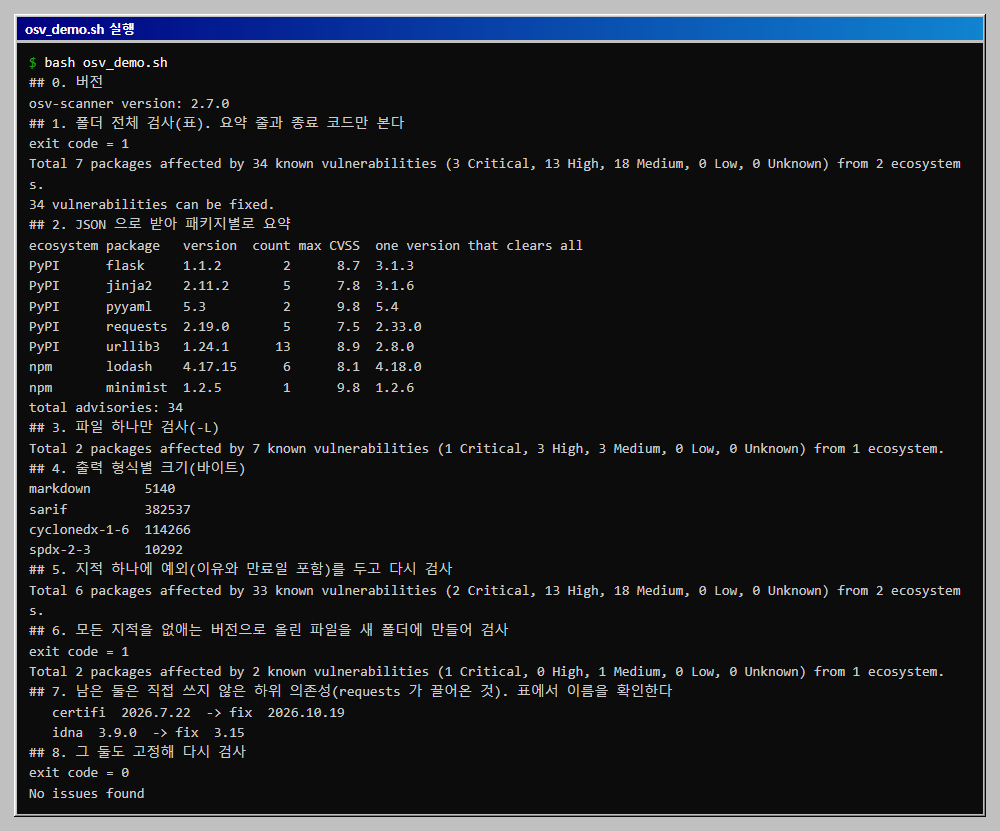
Total 7 packages affected by 34 known vulnerabilities (3 Critical, 13 High, 18 Medium, 0 Low, 0 Unknown) from 2 ecosystems.
34 vulnerabilities can be fixed.
검사한 패키지 일곱 개(파이썬 5, npm 2) 모두에서 합계 34건이 나왔고, 34건 모두 고칠 수 있는 버전이 있다고 알려 줍니다. 표는 지적마다 OSV 주소, 점수(CVSS), 패키지, 현재 버전, 고칠 수 있는 버전(FIXED VERSION), 출처 파일을 보여 줍니다.
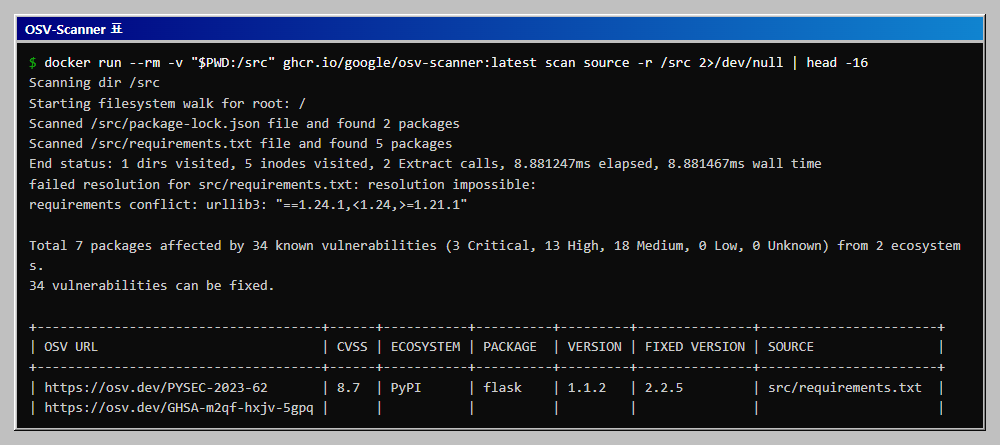
종료 코드는 1이었습니다. 취약점이 하나라도 있으면 1을 돌려주므로 CI에서는 이 값만 봐도 통과와 실패를 가를 수 있습니다. 표의 앞 몇 줄만 보면 같은 패키지가 여러 줄(OSV 주소가 PYSEC-로 시작하는 줄과 GHSA-로 시작하는 줄)로 나와 개수가 많아 보입니다. 같은 문제를 가리키는 서로 다른 번호는 한 건으로 묶어서 세므로, 표의 줄 수가 아니라 요약 줄의 숫자를 봅니다.
파이썬 파일이 보내는 충돌 경고
검사 중간에 이런 메시지도 나왔습니다.
failed resolution for src/requirements.txt: resolution impossible:
requirements conflict: urllib3: "==1.24.1,<1.24,>=1.21.1"
requests 2.19.0이 urllib3를 1.24 미만으로 요구하는데 파일은 1.24.1을 적어서 서로 맞지 않는다는 뜻으로 읽힙니다. 이 경우 OSV-Scanner는 하위 의존성을 풀어 내지 못하고 파일에 적힌 다섯 개(found 5 packages)만 검사했습니다. --data-source native로 바꿔도 같은 경고와 같은 34건이 나왔습니다. 실제 프로젝트에서는 이런 경고가 나오면 파일이 설치할 수 없는 조합이라는 신호이므로, 취약점과 별개로 먼저 고칩니다.
3. JSON으로 받아 패키지별로 요약
표는 사람이 읽기에는 좋지만 집계에는 불편합니다. --format json으로 받아 패키지별 건수, 최고 점수, 지적을 모두 없애는 버전을 한 줄씩 보여 주는 짧은 스크립트(osv_summary.py)를 만들었습니다. 결과는 이렇습니다.
ecosystem package   version  count max CVSS  one version that clears all
PyPI      flask     1.1.2        2      8.7  3.1.3
PyPI      jinja2    2.11.2       5      7.8  3.1.6
PyPI      pyyaml    5.3          2      9.8  5.4
PyPI      requests  2.19.0       5      7.5  2.33.0
PyPI      urllib3   1.24.1      13      8.9  2.8.0
npm       lodash    4.17.15      6      8.1  4.18.0
npm       minimist  1.2.5        1      9.8  1.2.6
total advisories: 34
urllib3 하나에 13건이 몰려 있고, 가장 높은 점수(9.8)는 pyyaml과 minimist입니다. 마지막 열은 그 패키지의 모든 지적이 말하는 수정 버전 중 가장 높은 값이므로, 이 버전 이상으로 올리면 그 패키지의 지적은 모두 사라진다고 읽습니다(5번에서 확인합니다). 스크립트를 처음 만들었을 때는 이 열에 afd63b16... 같은 긴 해시가 나왔습니다. OSV 기록에는 버전 범위 말고 커밋 해시 범위(GIT 형식)도 들어 있어서, 이를 건너뛰도록 한 줄을 넣어 고쳤습니다.
파일 하나만, 출력 형식 바꾸기
한 파일만 보려면 -L로 지정합니다. -L /src/package-lock.json으로 검사하니 npm 패키지 둘에서 7건(Critical 1, High 3, Medium 3)이 나왔습니다. 형식은 --format으로 바꿉니다. 같은 검사 결과를 형식별로 받았을 때 크기는 이랬습니다.
| 형식 | 크기(바이트) | 쓰는 곳 |
|---|---|---|
markdown |
5,140 | 보고서나 이슈에 붙이기 |
spdx-2-3 |
10,292 | 소프트웨어 구성 목록(SBOM) 교환 |
cyclonedx-1-6 |
114,266 | SBOM 교환(다른 규격) |
sarif |
382,537 | 코드 호스팅 서비스의 보안 화면 연동 |
이 글에서는 형식의 크기만 확인했고, 각 형식을 다른 도구로 읽어 보지는 않았습니다.
4. 예외 설정
지금 당장 고칠 수 없는 지적이 있으면 설정 파일(osv-scanner.toml)에 이유와 함께 예외로 둡니다.
[[IgnoredVulns]]
id = "GHSA-xvch-5gv4-984h"
ignoreUntil = 2027-03-31
reason = "개발 도구에서만 쓰는 minimist, 배포본에는 들어가지 않음(예시)"
--config /src/osv-scanner.toml을 주고 다시 검사하자 요약이 Total 6 packages affected by 33 known vulnerabilities로 바뀌었습니다. 34건에서 minimist의 1건이 빠지고 그 패키지가 목록에서 사라진 것입니다. ignoreUntil에 날짜를 적는 이유는 예외가 영원히 남지 않게 하기 위해서입니다. 이 글에서는 날짜가 지난 뒤에 지적이 다시 나타나는지는 시험하지 않았습니다. 위 reason은 예시이며, 실제로는 왜 괜찮은지 검토한 사람과 근거를 남깁니다.
5. 모두 고쳐서 다시 검사
3번 표의 마지막 열대로 올린 파일을 별도 폴더에 만들어 검사했습니다. pyyaml은 표의 5.4보다 높은 6.0.2로 올렸고, package-lock.json은 숫자만 바꿨습니다.
flask==3.1.3
jinja2==3.1.6
pyyaml==6.0.2
requests==2.33.0
urllib3==2.8.0
결과는 0건이 아니었습니다.
Total 2 packages affected by 2 known vulnerabilities (1 Critical, 0 High, 1 Medium, 0 Low, 0 Unknown) from 1 ecosystem.
남은 두 건은 certifi 2026.7.22(수정 버전 2026.10.19)와 idna 3.9.0(수정 버전 3.15)입니다. 이 둘은 파일에 적지 않았고 requests가 끌어온 하위 의존성입니다. 이번에는 requests의 요구와 충돌이 없어서 하위 의존성까지 풀렸고, 처음 검사에서는 보이지 않던 두 패키지가 나타났습니다. 이 둘도 파일에 고정해 다시 검사했습니다.
certifi==2026.10.19
idna==3.15
이번에는 No issues found와 종료 코드 0이 나왔습니다. 정리하면, 처음에는 충돌 때문에 하위 의존성이 검사에서 빠져 7개 패키지의 34건만 보였고, 직접 쓰는 패키지를 고쳐 충돌이 사라지자 하위 의존성의 취약점이 새로 드러났습니다. 고치는 중에 지적이 줄지 않고 다른 이름으로 나타날 수 있다는 점을 알고 있으면 당황하지 않습니다.
6. CI에 넣는 방법
종료 코드가 1이면 실패하는 CI 작업에서는 이렇게 한 줄이면 됩니다.
docker run --rm -v "$PWD:/src" ghcr.io/google/osv-scanner:latest scan source -r /src
처음 도입할 때 34건이 한꺼번에 나오면 팀이 지칩니다. 먼저 점수가 높은 것(Critical, High)만 막고 나머지는 목록으로 관리하거나, 4번의 예외 파일에 이유와 만료일을 적어 단계적으로 줄입니다. 이 글에서는 CI 서비스에 실제로 올려 보지 않았고, 같은 종료 코드 동작은 위 실행으로만 확인했습니다.
전체 코드
아래 네 파일을 같은 폴더에 두고 bash osv_demo.sh를 실행하면 이 글의 모든 숫자를 다시 얻습니다. 이 PC에서 약 1분이 걸렸고 검사할 때마다 네트워크 조회가 있습니다. 5번의 고친 파일은 스크립트가 폴더 바깥(../osv-fixed-tmp)에 만들고 끝에 지웁니다.
requirements.txt
flask==1.1.2
requests==2.19.0
pyyaml==5.3
jinja2==2.11.2
urllib3==1.24.1
package-lock.json
{
  "name": "demo",
  "version": "1.0.0",
  "lockfileVersion": 3,
  "requires": true,
  "packages": {
    "": { "name": "demo", "version": "1.0.0", "dependencies": { "lodash": "4.17.15", "minimist": "1.2.5" } },
    "node_modules/lodash": { "version": "4.17.15", "resolved": "https://registry.npmjs.org/lodash/-/lodash-4.17.15.tgz" },
    "node_modules/minimist": { "version": "1.2.5", "resolved": "https://registry.npmjs.org/minimist/-/minimist-1.2.5.tgz" }
  }
}
osv_summary.py
# osv_summary.py
"""osv-scanner 의 JSON 결과를 패키지별로 요약하고, 지적을 모두 없애는 최소 버전을 계산한다.
사용: python osv_summary.py out.json
"""
import json
import sys
from collections import defaultdict


def ver(s):
    """'1.24.3' -> (1, 24, 3). 숫자가 아닌 꼬리표는 무시한다."""
    out = []
    for part in s.split("."):
        digits = "".join(ch for ch in part if ch.isdigit())
        out.append(int(digits) if digits else 0)
    return tuple(out)


def fixed_versions(vuln, name):
    """한 지적(vuln)에서 패키지 name 에 해당하는 수정 버전 목록."""
    found = []
    for aff in vuln.get("affected", []):
        if aff.get("package", {}).get("name", "").lower() != name.lower():
            continue
        for rng in aff.get("ranges", []):
            if rng.get("type") == "GIT":  # 커밋 해시는 버전이 아니므로 뺀다
                continue
            for ev in rng.get("events", []):
                if "fixed" in ev:
                    found.append(ev["fixed"])
    return found


data = json.load(open(sys.argv[1], encoding="utf-8"))
rows = defaultdict(lambda: {"ids": set(), "max": 0.0, "fixes": []})

for res in data["results"]:
    for pkg in res["packages"]:
        name, version = pkg["package"]["name"], pkg["package"]["version"]
        key = (pkg["package"]["ecosystem"], name, version)
        for grp in pkg["groups"]:
            rows[key]["ids"].add(grp["ids"][0])
            try:
                rows[key]["max"] = max(rows[key]["max"], float(grp["max_severity"]))
            except ValueError:
                pass
        for v in pkg["vulnerabilities"]:
            rows[key]["fixes"] += fixed_versions(v, name)

print(f"{'ecosystem':9} {'package':9} {'version':8} {'count':>5} {'max CVSS':>8}  one version that clears all")
for (eco, name, version), r in sorted(rows.items()):
    best = max(r["fixes"], key=ver) if r["fixes"] else "-"
    print(f"{eco:9} {name:9} {version:8} {len(r['ids']):>5} {r['max']:>8}  {best}")
print("total advisories:", sum(len(r["ids"]) for r in rows.values()))
osv_demo.sh
# osv_demo.sh
#!/usr/bin/env bash
# OSV-Scanner 로 잠금 파일의 알려진 취약점을 찾고, 요약하고, 예외를 두고, 고친 뒤 다시 검사한다.
# 준비: Docker, 인터넷(api.osv.dev, deps.dev 조회). 같은 폴더에 requirements.txt, package-lock.json, osv_summary.py.
# 실행(Git Bash): bash osv_demo.sh
export MSYS_NO_PATHCONV=1   # Git Bash 가 /src 를 윈도우 경로로 바꾸지 않게 한다
IMG=ghcr.io/google/osv-scanner:latest
HERE="$(pwd)"
osv() { docker run --rm -v "$HERE:/src" "$IMG" "$@"; }

echo "## 0. 버전"
osv --version 2>&1 | head -1

echo "## 1. 폴더 전체 검사(표). 요약 줄과 종료 코드만 본다"
osv scan source -r /src > table.txt 2>&1
echo "exit code = $?"
grep -E '^Total|can be fixed' table.txt

echo "## 2. JSON 으로 받아 패키지별로 요약"
osv scan source -r --format json /src 2>/dev/null > out.json
python osv_summary.py out.json

echo "## 3. 파일 하나만 검사(-L)"
osv scan source -L /src/package-lock.json 2>&1 | grep -E '^Total|^No issues'

echo "## 4. 출력 형식별 크기(바이트)"
for f in markdown sarif cyclonedx-1-6 spdx-2-3; do
  printf '%-14s ' "$f"; osv scan source -r --format "$f" /src 2>/dev/null | wc -c
done

echo "## 5. 지적 하나에 예외(이유와 만료일 포함)를 두고 다시 검사"
cat > osv-scanner.toml <<'TOML'
[[IgnoredVulns]]
id = "GHSA-xvch-5gv4-984h"
ignoreUntil = 2027-03-31
reason = "개발 도구에서만 쓰는 minimist, 배포본에는 들어가지 않음(예시)"
TOML
osv scan source -r --config /src/osv-scanner.toml /src 2>&1 | grep -E '^Total|ignored|Ignored'
rm -f osv-scanner.toml

echo "## 6. 모든 지적을 없애는 버전으로 올린 파일을 새 폴더에 만들어 검사"
FIX="$HERE/../osv-fixed-tmp"   # 검사 대상 폴더 밖에 만든다. 안에 두면 1번 검사가 이 폴더까지 읽는다
mkdir -p "$FIX"
cat > "$FIX/requirements.txt" <<'REQ'
flask==3.1.3
jinja2==3.1.6
pyyaml==6.0.2
requests==2.33.0
urllib3==2.8.0
REQ
sed -e 's/4\.17\.15/4.18.0/g' -e 's/1\.2\.5/1.2.6/g' package-lock.json > "$FIX/package-lock.json"
docker run --rm -v "$FIX:/src" "$IMG" scan source -r /src > "$FIX/fixed.txt" 2>&1
echo "exit code = $?"
grep -E '^Total|^No issues|conflict' "$FIX/fixed.txt"

echo "## 7. 남은 둘은 직접 쓰지 않은 하위 의존성(requests 가 끌어온 것). 표에서 이름을 확인한다"
grep -E '^\| https://osv.dev/PYSEC' "$FIX/fixed.txt" | awk -F'|' '{gsub(/ +/," ",$5); gsub(/ +/," ",$6); gsub(/ +/," ",$7); print "  " $5 $6 " -> fix " $7}'

echo "## 8. 그 둘도 고정해 다시 검사"
printf 'certifi==2026.10.19\nidna==3.15\n' >> "$FIX/requirements.txt"
docker run --rm -v "$FIX:/src" "$IMG" scan source -r /src > "$FIX/fixed2.txt" 2>&1
echo "exit code = $?"
grep -E '^Total|^No issues' "$FIX/fixed2.txt"
rm -rf "$FIX" table.txt out.json
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 종료 코드가 128이고 아무것도 검사되지 않음 | Git Bash의 mktemp -d가 만든 /tmp/... 경로를 Docker가 마운트하지 못함. 현재 폴더 기준 경로 사용 |
| 지적 개수가 실행할 때마다 다름 | 검사 폴더 안에 이전에 만든 고친 파일 폴더가 남아 있었음. -r은 하위 폴더까지 읽으므로 그 폴더의 certifi와 idna가 합산되어 34건이 36건이 됨. 임시 파일은 검사 폴더 밖에 보관 |
| 요약 열에 긴 해시가 나옴 | JSON에는 버전 범위 말고 커밋 해시 범위도 있음. type이 GIT인 범위를 건너뜀 |
resolution impossible 경고 |
파일에 적은 버전끼리 맞지 않음. 하위 의존성이 검사에서 빠지므로 충돌부터 수정 |
| 고쳤는데 다른 이름의 지적이 남음 | 하위 의존성. 표의 SOURCE와 패키지 이름을 보고 직접 고정하거나, 그것을 끌어오는 상위 패키지를 올림 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · OSV-Scanner 2.7.0에서 폴더 검사(34건, 종료 코드 1), 충돌 경고와
--data-source native비교, JSON 요약, 단일 파일(-L), 출력 형식 네 가지의 크기, 예외 설정(33건), 고친 파일의 검사(2건)와 하위 의존성 고정 뒤 0건(종료 코드 0)을 실행했습니다. 처음 검사를 같은 입력으로 세 번 반복해 34건이 매번 같음을 확인했습니다. - 해 보지 않은 것: 네트워크 없는 환경의 검사, 컨테이너 이미지와 소스 코드의 호출 분석(
--call-analysis), 예외의 만료일이 지난 뒤의 동작, 출력 형식을 다른 도구로 읽는 일, 고친 버전으로 실제 애플리케이션을 실행하는 일, pip-audit와의 결과 비교, Linux와 macOS. - 읽을 때 주의: 취약점 데이터는 매일 바뀝니다. 이 글의 건수와 수정 버전은 2026-10-30 기준이며, 며칠 뒤에는 다른 숫자가 나올 수 있습니다. Flask 1.x에서 3.x로 올리는 것은 주 버전이 두 단계 바뀌는 큰 변경이라 코드가 그대로 돌지 않을 수 있으므로, 실제 프로젝트에서는 시험을 돌린 뒤에 올립니다.
ignoreUntil의reason은 예시입니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- 취약한 의존성 스캔하고 CycloneDX SBOM 만들기취약한 버전이 고정된 requirements.txt 하나로 pip-audit 스캔, CycloneDX SBOM 생성, Trivy 교차 확인, 버전 상향 후 재검증까지 해 봅니다. 마지막에는 같은 절차를 PR마다 돌리는 GitHub Actions 워크플로를 붙입니다.
- GitHub Dependabot 켜기: 취약한 의존성 알림과 자동 수정 PR 받기오래된 버전을 고정한 requirements.txt를 시험 저장소에 넣고 Dependency graph, Dependabot alerts, Dependabot security updates를 켭니다. 알림 47건이 뜨는 것과 Dependabot이 올린 수정 풀 리퀘스트를 확인하고, 하나를 병합해 열린 알림이 36건으로 줄어드는 것까지 봅니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com