내 코드에 문제가 없어도 가져다 쓰는 라이브러리에 알려진 취약점이 있으면 서비스가 위험합니다. pip-audit는 파이썬 패키지 버전을 취약점 데이터베이스와 대조해 알려 주는 오픈소스 도구입니다. 앞선 글의 Grype가 이미지 전체를 본다면 pip-audit는 파이썬 의존성만 가볍게 봅니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Python | 3.12.10, 가상환경 venv |
| pip-audit | 2.10.1 (pip install pip-audit) |
| 점검 대상 | 직접 만든 requirements.txt (오래된 버전 3개) |
requests==2.19.1
flask==1.0
pyyaml==5.3
1. 실행
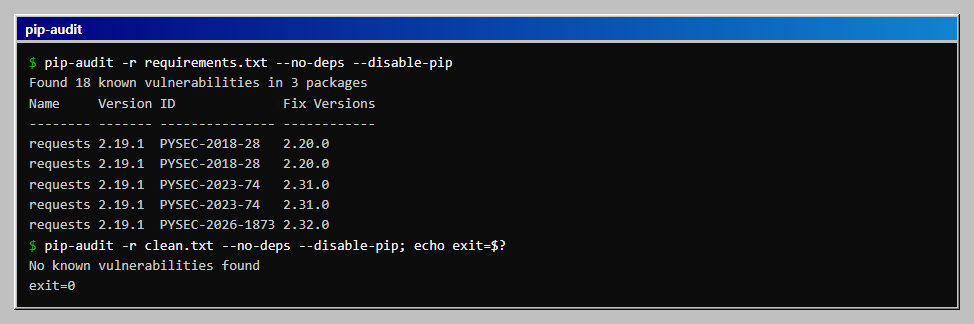
pip-audit -r requirements.txt --no-deps --disable-pip
--no-deps: 파일에 적힌 패키지만 점검합니다. 하위 의존성은 보지 않습니다.--disable-pip: 점검용 임시 환경을 만들지 않습니다. 이 옵션은--no-deps와 함께 써야 합니다.
# 기대 출력(일부, 이 PC)
Name     Version ID              Fix Versions
requests 2.19.1  PYSEC-2018-28   2.20.0
requests 2.19.1  PYSEC-2023-74   2.31.0
flask    1.0     PYSEC-2023-62   2.2.5,2.3.2
pyyaml   5.3     PYSEC-2020-96   5.3.1
pyyaml   5.3     PYSEC-2021-142  5.4
Found 18 known vulnerabilities in 3 packages
2. 숫자 읽기
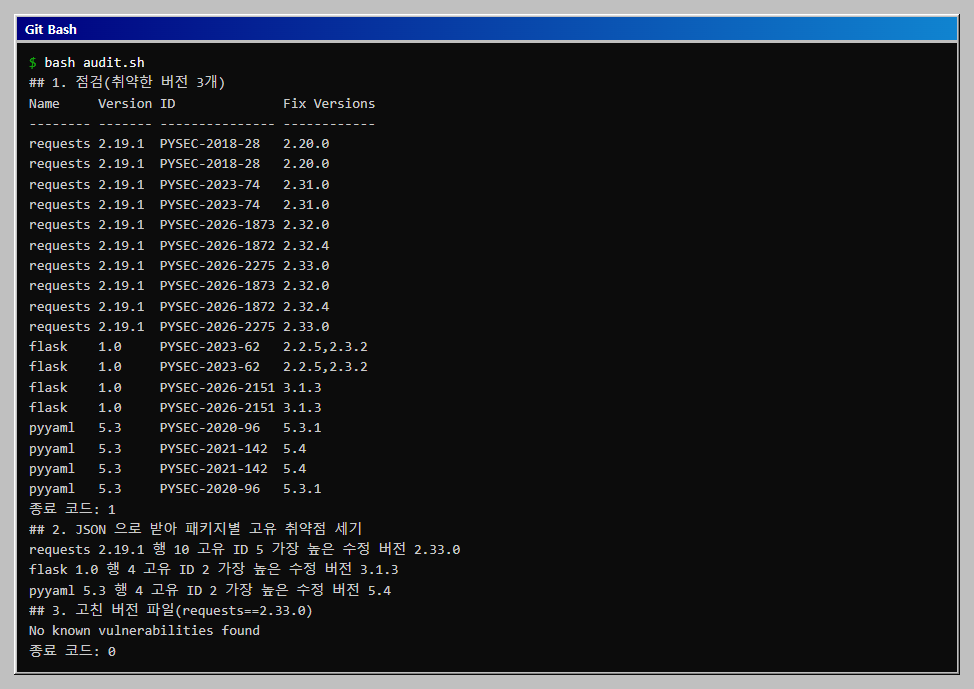
18이라는 숫자는 표의 행 수이고, 같은 취약점이 두 행씩 나왔습니다. JSON(-f json)으로 받아 고유 번호를 세면 이렇습니다.
| 패키지 | 행 | 고유 ID | 가장 높은 고칠 버전 |
|---|---|---|---|
| requests 2.19.1 | 10 | 5 | 2.33.0 |
| flask 1.0 | 4 | 2 | 3.1.3 |
| pyyaml 5.3 | 4 | 2 | 5.4 |
고유 취약점은 9개입니다. 행이 두 번씩 나오는 이유는 아래 5절에서 살펴봤고, 출처까지는 확인하지 못했습니다. 보고서에는 행 수가 아니라 고유 ID 수를 씁니다.
3. 고칠 버전 읽기
한 패키지에 Fix Versions가 여러 개일 때(flask 2.2.5,2.3.2)는 사용 중인 계열에서 가장 가까운 수정 버전을 고르는 것이 일반적입니다. 가장 높은 버전으로 한 번에 올리면 호환성이 깨질 수 있어서, 올린 뒤 테스트를 돌립니다. requests를 2.33.0으로 올리면 이 점검에서 취약점이 사라지는지는 다음 단계에서 확인했습니다.
4. 종료 코드
echo "requests==2.33.0" > clean.txt
pip-audit -r clean.txt --no-deps --disable-pip ; echo $?
| 파일 | 종료 코드 |
|---|---|
| 취약한 버전 3개 | 1 |
requests==2.33.0 하나 |
0 |
CI에서 이 코드로 빌드를 실패시키면 취약한 의존성이 병합되는 것을 막을 수 있습니다.
5. 더 해 보기: 중복의 정체, 제외, 수정 시험, SBOM 출력
같은 점검에서 다섯 가지를 더 확인했습니다(아래 audit_more.sh).
| 확인 | 결과 |
|---|---|
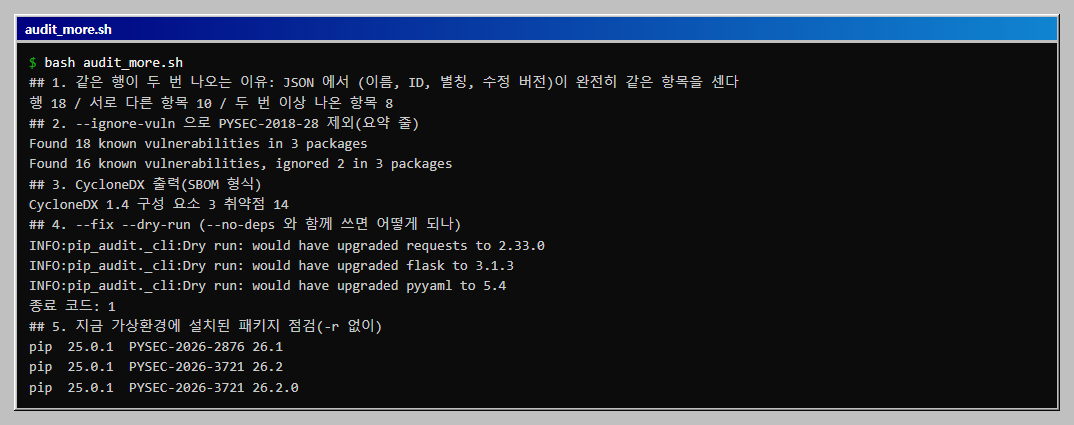
| 중복 행의 정체 | 행 18개 중 이름, ID, 별칭(CVE, GHSA), 수정 버전이 모두 같은 항목이 8쌍, 서로 다른 항목은 10개. 같은 취약점이 데이터 출처 두 곳에서 한 번씩 보고된 것으로 추정하나 출처는 확인하지 않음 |
--ignore-vuln PYSEC-2018-28 |
Found 18 ...이 Found 16 known vulnerabilities, ignored 2로 바뀜. 한 ID를 지정했는데 두 줄이 빠진 것도 같은 중복 때문 |
-f cyclonedx-json |
CycloneDX 1.4, 구성 요소 3개, 취약점 14건. 표의 18행이 아니라 14건인 것은 중복이 정리된 결과로 추정. Grype와 Syft가 읽는 SBOM과 같은 계열의 형식 |
--fix --dry-run |
파일을 바꾸지 않고 would have upgraded requests to 2.33.0, flask to 3.1.3, pyyaml to 5.4를 안내. 취약점이 남아 있어 종료 코드는 1 |
| 옵션 없이 실행(설치된 환경 점검) | 가상환경에 설치된 pip 25.0.1 자체에서 취약점 2건(PYSEC-2026-2876, PYSEC-2026-3721) 검출. 도구를 설치한 환경도 점검 대상이라는 뜻 |
--ignore-vuln은 영향이 없다고 판단한 취약점을 근거와 함께 기록하고 쓰는 용도입니다. 점검이 통과하도록 아무 ID나 넣으면 위험이 가려집니다.
전체 코드
5절의 심화 점검은 아래 audit_more.sh를 따로 저장해 실행합니다. 먼저 audit.sh와 requirements.txt입니다. 두 파일을 같은 폴더에 저장하고, 가상환경에 pip-audit를 설치한 뒤 bash audit.sh로 실행합니다. requirements.txt에는 일부러 오래된 버전을 적었습니다.
# audit.sh
#!/usr/bin/env bash
# requirements.txt 의 파이썬 의존성을 pip-audit 로 점검하고 고유 취약점 수를 센다.
# 준비: python -m venv v && ./v/Scripts/python -m pip install pip-audit   (Linux는 ./v/bin/)
# 실행: bash audit.sh
set -u
AUDIT=./v/Scripts/pip-audit

echo "## 1. 점검(취약한 버전 3개)"
$AUDIT -r requirements.txt --no-deps --disable-pip 2>/dev/null
echo "종료 코드: $?"

echo "## 2. JSON 으로 받아 패키지별 고유 취약점 세기"
$AUDIT -r requirements.txt --no-deps --disable-pip -f json 2>/dev/null | python -X utf8 -c "
import json, sys
for d in json.load(sys.stdin)['dependencies']:
    ids = {v['id'] for v in d['vulns']}
    fixes = sorted({f for v in d['vulns'] for f in v['fix_versions']})
    print(d['name'], d['version'], '행', len(d['vulns']), '고유 ID', len(ids), '가장 높은 수정 버전', fixes[-1] if fixes else '-')
"

echo "## 3. 고친 버전 파일(requests==2.33.0)"
printf 'requests==2.33.0\n' > clean.txt
$AUDIT -r clean.txt --no-deps --disable-pip 2>&1 | grep -v WARNING
echo "종료 코드: ${PIPESTATUS[0]}"
requirements.txt
requests==2.19.1
flask==1.0
pyyaml==5.3
audit_more.sh
#!/usr/bin/env bash
# pip-audit 심화: 중복 행의 정체, 특정 취약점 제외, CycloneDX 출력, --fix 시험, 설치된 환경 점검.
# 준비: audit.sh 와 같은 폴더(requirements.txt, 가상환경 v)
# 실행: bash audit_more.sh
set -u
AUDIT=./v/Scripts/pip-audit
BASE="-r requirements.txt --no-deps --disable-pip"

echo "## 1. 같은 행이 두 번 나오는 이유: JSON 에서 (이름, ID, 별칭, 수정 버전)이 완전히 같은 항목을 센다"
$AUDIT $BASE -f json 2>/dev/null | python -X utf8 -c "
import json, sys
from collections import Counter
rows = [(d['name'], v['id'], tuple(sorted(v['aliases'])), tuple(v['fix_versions'])) for d in json.load(sys.stdin)['dependencies'] for v in d['vulns']]
c = Counter(rows)
print('행', len(rows), '/ 서로 다른 항목', len(c), '/ 두 번 이상 나온 항목', sum(1 for n in c.values() if n > 1))
"

echo "## 2. --ignore-vuln 으로 PYSEC-2018-28 제외(요약 줄)"
$AUDIT $BASE 2>&1 | grep Found
$AUDIT $BASE --ignore-vuln PYSEC-2018-28 2>&1 | grep Found

echo "## 3. CycloneDX 출력(SBOM 형식)"
$AUDIT $BASE -f cyclonedx-json 2>/dev/null | python -X utf8 -c "
import json, sys
d = json.load(sys.stdin)
print(d['bomFormat'], d['specVersion'], '구성 요소', len(d['components']), '취약점', len(d.get('vulnerabilities', [])))
"

echo "## 4. --fix --dry-run (--no-deps 와 함께 쓰면 어떻게 되나)"
$AUDIT $BASE --fix --dry-run 2>&1 | grep 'Dry run'
echo "종료 코드: ${PIPESTATUS[0]}"

echo "## 5. 지금 가상환경에 설치된 패키지 점검(-r 없이)"
$AUDIT 2>&1 | tail -3
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
--no-deps와 해시 관련 경고 |
버전을 모두 고정했다는 전제에서 쓰는 옵션이라는 안내. 해시 고정은 이 글에서 하지 않음 |
| 하위 의존성이 빠짐 | --no-deps를 빼면 점검 환경을 만들어 설치하므로 시간이 걸림. 이 글에서는 실행하지 않음 |
| 결과가 어제와 다름 | 취약점 데이터베이스가 계속 갱신됨 |
확인 범위
- 해 본 것: 2026-10-29(심화 점검 포함), Windows 11 · Python 3.12.10 · pip-audit 2.10.1에서 위 파일을 점검하고 JSON으로 집계했으며 수정 버전 파일의 종료 코드를 확인했습니다.
- 해 보지 않은 것:
--fix로 실제 파일 수정(--dry-run만 했습니다), 하위 의존성 점검, 해시 고정 파일, 비공개 인덱스,pyproject.toml점검, 중복 행의 출처 확인. - 읽을 때 주의: 건수는 이 날짜의 데이터베이스 기준입니다. 취약점이 있다는 것이 실제로 악용 가능하다는 뜻은 아닙니다.
이 글의 다음 단계
- GitHub Dependabot 켜기: 취약한 의존성 알림과 자동 수정 PR 받기오래된 버전을 고정한 requirements.txt를 시험 저장소에 넣고 Dependency graph, Dependabot alerts, Dependabot security updates를 켭니다. 알림 47건이 뜨는 것과 Dependabot이 올린 수정 풀 리퀘스트를 확인하고, 하나를 병합해 열린 알림이 36건으로 줄어드는 것까지 봅니다.
- npm audit --audit-level 사용법: 종료 코드로 배포 막기npm audit --audit-level은 지정한 심각도 이상의 취약점이 있을 때만 종료 코드 1을 돌려줍니다. low부터 critical까지 단계별 종료 코드와 --omit=dev를 붙였을 때의 차이를 실제 실행 결과로 확인합니다. npm script와 CI 단계에 넣는 방법도 정리합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com