Nmap은 네트워크의 어떤 주소에서 어떤 포트가 열려 있는지 확인하는 오픈소스 도구입니다. 내 서버의 불필요한 포트를 찾는 점검에도 쓰고, 공격자도 같은 방식으로 정찰합니다. 그래서 내가 소유했거나 서면으로 허락받은 대상만 스캔합니다. 이 글에서는 다른 곳에 영향이 없도록 도커 전용 네트워크 안에 시험용 컨테이너를 만들고 그것만 스캔했습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11) |
| Nmap | 7.98 (instrumentisto/nmap:latest 이미지) |
| 대상 | 같은 전용 네트워크의 nginx:alpine 컨테이너 osk-web |
1. 시험 환경 만들기
docker network create osk-net
docker run -d --name osk-web --network osk-net nginx:alpine
대상은 이 네트워크 안에서만 접근되고, 호스트의 포트로는 열지 않았습니다.
2. 열린 포트 찾기
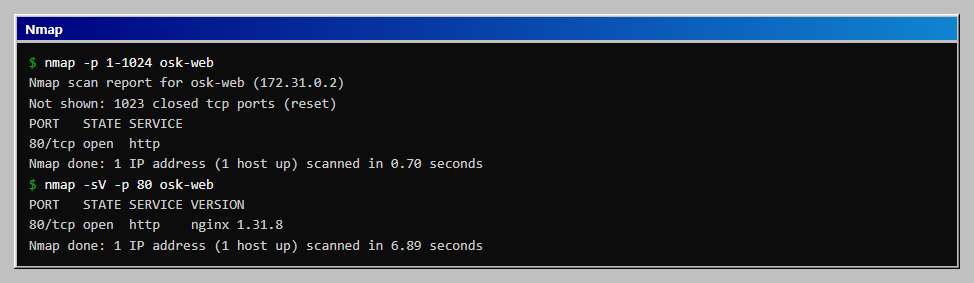
docker run --rm --network osk-net instrumentisto/nmap:latest -p 1-1024 osk-web
# 기대 출력(이 PC)
Not shown: 1023 closed tcp ports (reset)
PORT   STATE SERVICE
80/tcp open  http
Nmap done: 1 IP address (1 host up) scanned in 0.75 seconds
1~1024번 포트 1,024개 중 80번만 열려 있고 나머지 1,023개는 닫혀 있었습니다. 0.75초 만에 끝났습니다. 같은 네트워크 안의 컨테이너끼리라서 빠른 것이고, 인터넷 너머 서버는 훨씬 오래 걸립니다.
3. 서비스 버전 확인
... -sV -p 80 osk-web
80/tcp open  http  nginx 1.31.8
Nmap done: 1 IP address (1 host up) scanned in 14.71 seconds
-sV는 포트에 실제로 말을 걸어 프로그램과 버전을 알아냅니다. 그만큼 시간이 걸려서 14.71초였습니다. 이 버전 정보를 SBOM 점검(앞선 Grype 글)의 결과와 맞춰 보면, 외부에서 보이는 버전이 알려진 취약 버전인지 따져 볼 수 있습니다.
처음에는 osk-web osk-vw2처럼 이름 두 개를 함께 넘겼는데 결과에는 osk-web 하나만 나왔고 "1 host up"이라고 적혔습니다. 나머지 이름이 왜 빠졌는지는 확인하지 않았습니다. 여러 대상을 점검할 때는 결과에 모든 대상이 나왔는지 직접 세어 봅니다.
4. 스크립트로 정보 더 보기
... -p 80 --script http-title,http-headers osk-web
80/tcp open  http
| http-headers:
|   Server: nginx/1.31.8
|   Content-Type: text/html
|   ...
|_http-title: (nginx 기본 환영 문구)
응답 헤더의 Server 줄에 버전이 그대로 드러납니다. 외부에 노출하는 서버라면 이 값을 숨기는 설정을 검토할 수 있지만, 이 글에서는 설정을 바꿔 보지 않았습니다. 페이지 제목이 nginx 기본 환영 문구 그대로라는 것은 아직 실제 서비스로 바뀌지 않은 서버라는 신호입니다.
5. 읽는 법
| 결과 | 의미 |
|---|---|
open |
접속이 받아들여짐. 서비스가 떠 있음 |
closed |
접속은 되지만 서비스가 없음 |
filtered |
방화벽 등이 응답을 막아 알 수 없음. 이 글에서는 나오지 않음 |
열려야 하는 포트의 목록을 미리 정해 두고, 스캔 결과가 그 목록과 다르면 조사하는 방식으로 씁니다.
5. 더 해 보기: 호스트 찾기, 전체 포트, 서비스 세 개, XML 집계
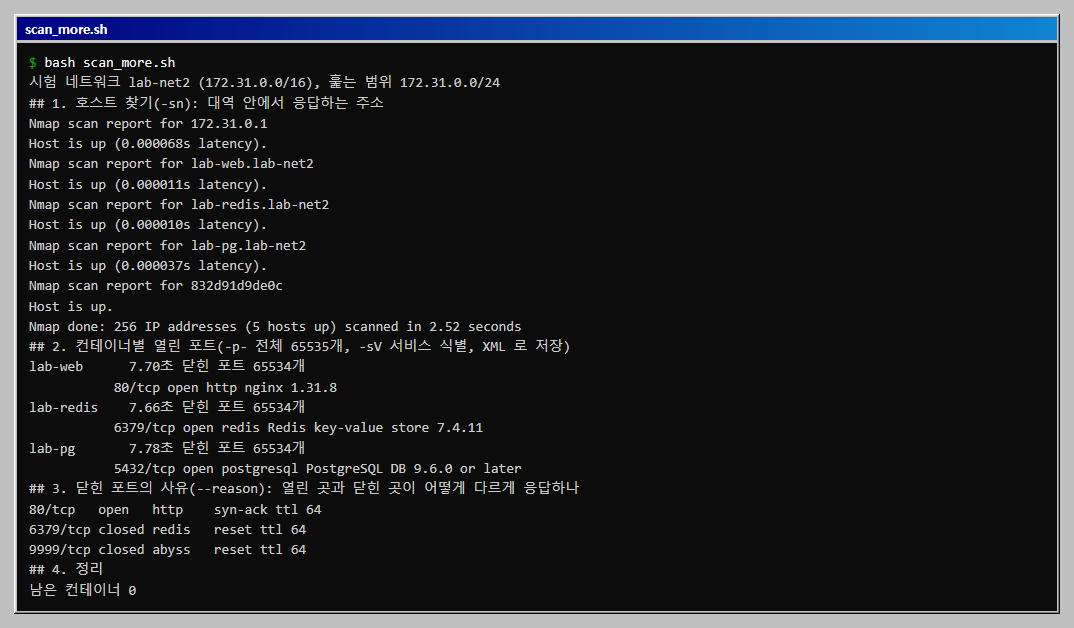
서비스를 세 개로 늘려(nginx, Redis, PostgreSQL) 새 시험 네트워크 lab-net2에서 다시 점검했습니다(scan_more.sh).
호스트 찾기(-sn). 포트는 보지 않고 응답하는 주소만 찾습니다. 도커가 준 대역은 172.31.0.0/16(주소 6만 5천여 개)이라 처음에 전체를 훑었더니 10분이 지나도 끝나지 않았습니다. 앞의 /24(256개)만 훑으니 2.5초에 끝났고 5대가 응답했습니다. 도커 게이트웨이(172.31.0.1), 세 컨테이너, 스캐너 컨테이너 자신입니다. 대역이 넓을 때는 범위를 좁히는 것이 먼저입니다.
전체 포트와 서비스 식별(-p- -sV -T4). 65,535개 포트를 모두 보고 열린 포트의 서비스를 알아봅니다. 컨테이너당 약 7.7초가 걸렸습니다.
| 컨테이너 | 열린 포트 | 식별된 서비스 | 닫힌 포트 |
|---|---|---|---|
| lab-web | 80/tcp | http, nginx 1.31.8 | 65,534개 |
| lab-redis | 6379/tcp | redis, Redis key-value store 7.4.11 | 65,534개 |
| lab-pg | 5432/tcp | postgresql, PostgreSQL DB 9.6.0 or later |
65,534개 |
PostgreSQL의 버전이 9.6.0 or later로 나온 점을 봅니다. 이 컨테이너는 16 버전인데 Nmap은 "9.6.0 이상"까지만 좁혔습니다. 서비스 버전 탐지는 응답의 특징으로 추정하는 것이어서 정확한 버전이 아닐 수 있습니다. 취약점과 연결할 때는 docker image inspect 같은 확실한 출처로 한 번 더 확인합니다.
XML 저장(-oX). 결과를 XML로 받으면 파이썬으로 바로 집계할 수 있습니다. 위 표는 XML의 port, service, extraports 요소를 읽어 만들었습니다. 사람이 읽는 표를 grep으로 자르는 방식보다 안전합니다.
열린 포트와 닫힌 포트의 응답(--reason). 같은 컨테이너(lab-web)에서 세 포트를 비교했습니다.
| 포트 | 상태 | 사유 |
|---|---|---|
| 80 | open | syn-ack (연결을 받아 줌) |
| 6379 | closed | reset (연결을 거부함) |
| 9999 | closed | reset (연결을 거부함) |
reset으로 거부하는 닫힌 포트와 달리, 방화벽이 패킷을 버리면 응답이 없어 filtered로 나옵니다. 이 글의 시험 네트워크에는 방화벽이 없어서 filtered는 만들어 보지 않았습니다.
전체 코드
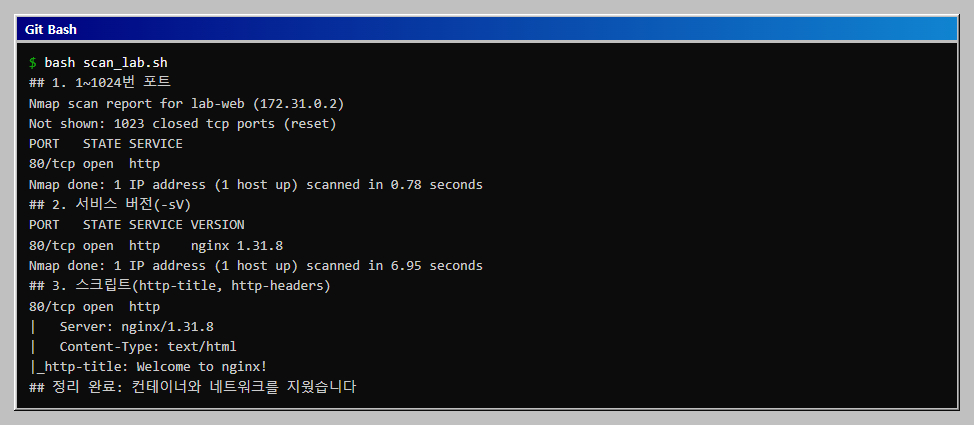
아래 파일 하나가 시험용 네트워크와 nginx 컨테이너를 만들고, 세 가지 스캔을 하고, 끝나면 모두 지웁니다. 그대로 복사해 scan_lab.sh로 저장하고 bash scan_lab.sh로 실행합니다. 대상은 내가 만든 컨테이너 하나뿐입니다.
# scan_lab.sh
#!/usr/bin/env bash
# 도커 전용 네트워크에 시험용 nginx 를 띄워 Nmap 으로 점검하고, 끝나면 전부 지운다.
# 내가 만든 컨테이너만 대상으로 한다. 다른 사람의 서버에는 허락 없이 실행하지 않는다.
# 실행: bash scan_lab.sh
set -u
NET=lab-net
NMAP="docker run --rm --network $NET instrumentisto/nmap:latest"

docker network create $NET >/dev/null
docker run -d --name lab-web --network $NET nginx:alpine >/dev/null
sleep 5

echo "## 1. 1~1024번 포트"
$NMAP -p 1-1024 lab-web 2>&1 | grep -E 'Nmap scan|Not shown|PORT|open|Nmap done'

echo "## 2. 서비스 버전(-sV)"
$NMAP -sV -p 80 lab-web 2>&1 | grep -E 'PORT|open|Nmap done'

echo "## 3. 스크립트(http-title, http-headers)"
$NMAP -p 80 --script http-title,http-headers lab-web 2>&1 | grep -E 'open|Server:|Content-Type|http-title'

docker rm -f lab-web >/dev/null
docker network rm $NET >/dev/null
echo "## 정리 완료: 컨테이너와 네트워크를 지웠습니다"
scan_more.sh
#!/usr/bin/env bash
# Nmap 심화: 서비스 세 개가 있는 시험 네트워크에서 호스트 찾기, 전체 포트, 서비스 식별, XML 결과 집계.
# 내가 만든 컨테이너만 대상으로 한다. 다른 사람의 서버에는 허락 없이 실행하지 않는다.
# 준비: Docker, 파이썬(XML 집계용)
# 실행(Git Bash): bash scan_more.sh   (약 3분)
set -u
export MSYS_NO_PATHCONV=1
NET=lab-net2
NMAP="docker run --rm --network $NET instrumentisto/nmap:latest"

docker rm -f lab-web lab-redis lab-pg >/dev/null 2>&1
docker network rm $NET >/dev/null 2>&1
docker network create $NET >/dev/null
docker run -d --name lab-web   --network $NET nginx:alpine >/dev/null
docker run -d --name lab-redis --network $NET redis:7-alpine >/dev/null
docker run -d --name lab-pg    --network $NET -e POSTGRES_PASSWORD=lab-only postgres:16-alpine >/dev/null
sleep 12
SUBNET=$(docker network inspect $NET -f '{{(index .IPAM.Config 0).Subnet}}')
RANGE="${SUBNET%.*.*}.0.0/24"                # 도커가 주는 /16 전체(6만 5천 개 주소)는 너무 오래 걸려 앞의 /24 만 훑는다
echo "시험 네트워크 $NET ($SUBNET), 훑는 범위 $RANGE"

echo "## 1. 호스트 찾기(-sn): 대역 안에서 응답하는 주소"
$NMAP -sn $RANGE 2>&1 | grep -E 'Nmap scan report|Host is up|Nmap done' | sed 's/([0-9.]*)//'

echo "## 2. 컨테이너별 열린 포트(-p- 전체 65535개, -sV 서비스 식별, XML 로 저장)"
for h in lab-web lab-redis lab-pg; do
  $NMAP -p- -sV -T4 -oX - $h 2>/dev/null > "scan-$h.xml"
done
python -X utf8 - <<'PY'
import xml.etree.ElementTree as ET
for h in ("lab-web", "lab-redis", "lab-pg"):
    r = ET.parse(f"scan-{h}.xml").getroot()
    ex = [e.get("count") for e in r.iter("extraports")]
    sec = r.find("runstats/finished").get("elapsed")
    print(f"{h:<10} {sec:>6}초 닫힌 포트 {ex[0] if ex else '0'}개")
    for p in r.iter("port"):
        s = p.find("service")
        print(f"           {p.get('portid')}/{p.get('protocol')} {p.find('state').get('state')} {s.get('name')} {s.get('product', '')} {s.get('version', '')}".rstrip())
PY

echo "## 3. 닫힌 포트의 사유(--reason): 열린 곳과 닫힌 곳이 어떻게 다르게 응답하나"
$NMAP -p 80,6379,9999 --reason lab-web 2>&1 | grep -E '^[0-9]+/'

echo "## 4. 정리"
docker rm -f lab-web lab-redis lab-pg >/dev/null
docker network rm $NET >/dev/null
rm -f scan-lab-*.xml
docker ps -a --filter name=lab- --format '{{.Names}}' | wc -l | sed 's/^/남은 컨테이너 /'
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 컨테이너 이름이 해석되지 않음 | 스캔 컨테이너도 같은 --network에 연결 |
| 윈도우 PC에 Nmap을 직접 설치하기 어려움 | 이 글처럼 컨테이너로 실행하면 설치 불필요 |
| 남의 서버 스캔 가능 여부 | 허락 없이는 불가. 법적, 계약상 문제가 될 수 있고 이 글의 실험도 시험용 컨테이너에서만 진행 |
확인 범위
- 해 본 것(심화 점검 포함): 2026-10-29, Windows 11 · Docker 29.5.3 · Nmap 7.98로 시험용 nginx 컨테이너 하나를 세 가지 방식으로 한 번씩 스캔했습니다. 심화 점검으로
scan_more.sh를 실행해 nginx, Redis, PostgreSQL 컨테이너 세 개에서 호스트 찾기, 전체 포트와 서비스 식별, XML 집계,--reason비교를 했고, 끝난 뒤 컨테이너와 네트워크를 삭제했습니다. - 해 보지 않은 것: UDP 스캔, 방화벽 뒤 대상, OS 탐지(
-O), 스캔 탐지 여부, 서버 헤더를 숨기는 설정,filtered상태를 만드는 방화벽 시험. - 읽을 때 주의: 시간은 같은 PC 안의 값입니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- MongoDB 인증 없는 기본 설치 점검: 다른 컨테이너에서 읽고 쓰기 확인인증 옵션 없이 띄운 MongoDB 7 컨테이너에 다른 컨테이너가 호스트 포트로 접속해 데이터베이스 목록을 보고, 문서를 읽고, 쓰고, 지울 수 있는지 확인합니다. 서버 설정과 접속 상태로 인증이 꺼져 있다는 근거를 모읍니다.
- MongoDB 시작하기: 컨테이너로 띄우고 첫 컬렉션에 문서 넣기MongoDB 7 컨테이너를 127.0.0.1에만 열어 띄우고, mongosh로 데이터베이스와 컬렉션을 만든 뒤 문서를 넣고 찾고 고치고 인덱스를 겁니다. 모든 명령과 출력은 이 실습 컨테이너에서 실행한 결과입니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com