SBOM(Software Bill of Materials)은 이미지나 프로그램 안에 어떤 패키지가 들어 있는지 적은 목록입니다. 취약점이 새로 공개되면 "우리 이미지에 그 패키지가 있나"라는 질문에 이미지를 다시 열지 않고 목록만으로 답할 수 있습니다. 이 글에서는 오픈소스 도구 Syft로 목록을 만들고 파일로 저장합니다. 다음 글에서 이 파일을 Grype로 점검합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11) |
| Syft | 1.55.0 (anchore/syft:latest 이미지) |
| 분석 대상 | python:3.12-alpine, python:3.9-alpine |
Syft를 PC에 설치하지 않고 컨테이너로 실행했습니다.
1. 사람이 읽는 표
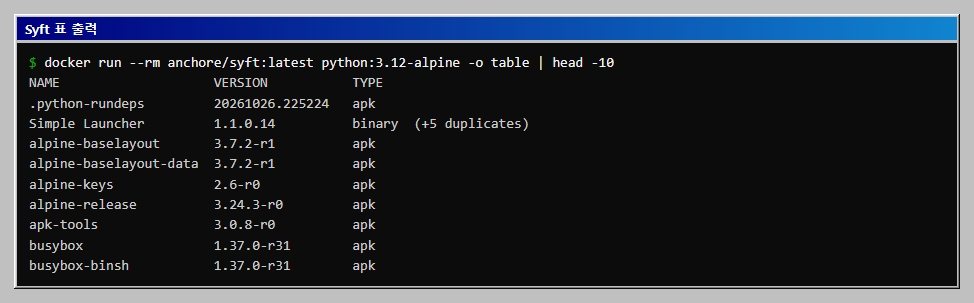
docker run --rm anchore/syft:latest python:3.12-alpine -o table
# 기대 출력(일부)
NAME                    VERSION           TYPE
alpine-baselayout       3.7.2-r1          apk
busybox                 1.37.0-r31        apk
ca-certificates         20261020-r0       apk
...
머리글 포함 42줄이 나왔고, 이 PC에서 약 9초 걸렸습니다. TYPE이 apk인 항목은 알파인 리눅스의 패키지입니다. 도커 소켓을 연결하지 않았는데도 분석이 됐습니다.
2. 저장용 SBOM 만들기
표는 눈으로 보는 용도이고, 도구끼리 주고받는 형식은 CycloneDX나 SPDX입니다. CycloneDX JSON으로 저장합니다.
docker run --rm anchore/syft:latest python:3.9-alpine -o cyclonedx-json > sbom.json
import json
from collections import Counter
d = json.load(open("sbom.json"))
print(d["bomFormat"], d["specVersion"], len(d["components"]))
print(Counter(c["type"] for c in d["components"]))
# 기대 출력(이 PC)
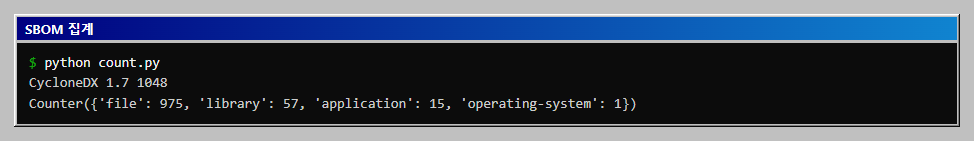
CycloneDX 1.7 1048
Counter({'file': 975, 'library': 57, 'application': 15, 'operating-system': 1})
파일 크기는 449,999바이트였습니다. 구성 요소 1,048개 가운데 975개는 file 항목이고, 패키지로 볼 수 있는 library는 57개, 실행 프로그램인 application은 15개였습니다. "구성 요소 1,048개"를 곧바로 패키지 수로 읽으면 크게 부풀려집니다.
3. 읽는 법
- 종류를 먼저 나눕니다.
file항목은 개별 파일 기록이라 취약점 대조 대상이 아닙니다. 패키지 수를 말할 때는library와application만 셉니다. - 파일은 이미지 태그가 아니라 그 시점의 내용입니다.
python:3.9-alpine태그는 계속 갱신되므로, 같은 명령도 날짜가 지나면 다른 목록이 나올 수 있습니다. 보관하려면 파일 이름에 날짜와 이미지 다이제스트를 적어 둡니다. - 목록은 만든 시점의 사실입니다. 취약점은 그 뒤에 알려집니다. 그래서 목록을 보관해 두고 나중에 다시 대조합니다(다음 글).
4. 더 해 보기: 폴더, 형식, 이미지 비교, 범위
syft_more.sh로 네 가지를 더 확인했습니다.
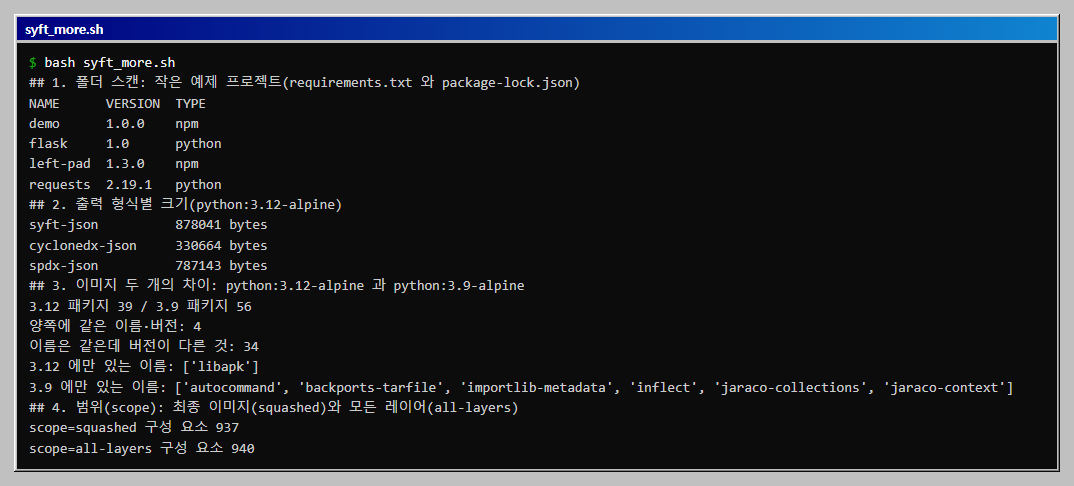
폴더 스캔. 이미지가 아니라 소스 폴더도 읽습니다. requirements.txt(requests, flask)와 package-lock.json(left-pad)만 든 폴더를 dir:/src로 주었더니 네 줄이 나왔습니다. requirements.txt에서 flask 1.0, requests 2.19.1, 잠금 파일에서 left-pad 1.3.0과 프로젝트 자신(demo 1.0.0)입니다. 이미지를 만들기 전에 소스 단계에서 의존성 목록을 뽑을 수 있다는 뜻입니다. requirements.txt의 두 줄은 pip-audit 글에서 점검한 파일의 일부와 같습니다. 같은 의존성을 Syft는 목록으로, pip-audit는 취약점으로 읽는 셈입니다.
출력 형식. 같은 이미지(python:3.12-alpine)를 세 형식으로 저장했습니다.
| 형식 | 크기 |
|---|---|
syft-json(Syft 고유 형식) |
878,041바이트 |
spdx-json |
787,143바이트 |
cyclonedx-json |
330,664바이트 |
CycloneDX가 가장 작고 Syft 고유 형식에는 파일 위치 등 부가 정보가 더 들어 있습니다. 다른 도구에 넘길 때는 상대가 읽는 형식을 확인합니다(다음 글의 Grype에는 이 글에서 만든 CycloneDX 파일을 넘깁니다).
이미지 두 개의 차이. python:3.12-alpine과 python:3.9-alpine의 library 종류 구성 요소를 비교했습니다.
| 항목 | 값 |
|---|---|
| 3.12의 패키지 수 | 39 |
| 3.9의 패키지 수 | 56 |
| 이름과 버전이 모두 같은 것 | 4 |
| 이름은 같은데 버전이 다른 것 | 34 |
| 3.12에만 있는 이름 | libapk |
| 3.9에만 있는 이름(일부) | autocommand, backports-tarfile, importlib-metadata, inflect, jaraco-collections, jaraco-context |
오래된 3.9 이미지는 패키지가 17개 더 많고, 같은 이름도 대부분 버전이 달랐습니다. 이미지 버전을 올릴 때 무엇이 바뀌는지 보려면 SBOM 두 개를 이렇게 비교합니다. 위 숫자 39와 56은 library만 센 값이라 아래 범위 항목에 나오는 937개(파일 등 모든 종류)와 다릅니다.
범위(scope). 기본은 최종 이미지에 보이는 것만 읽는 squashed입니다. --scope all-layers로 모든 레이어를 읽었더니 구성 요소가 937개에서 940개로 3개 늘었습니다. 지워졌지만 이전 레이어에 남은 파일을 찾을 때 씁니다. 이 이미지에서는 차이가 작았습니다.
전체 코드
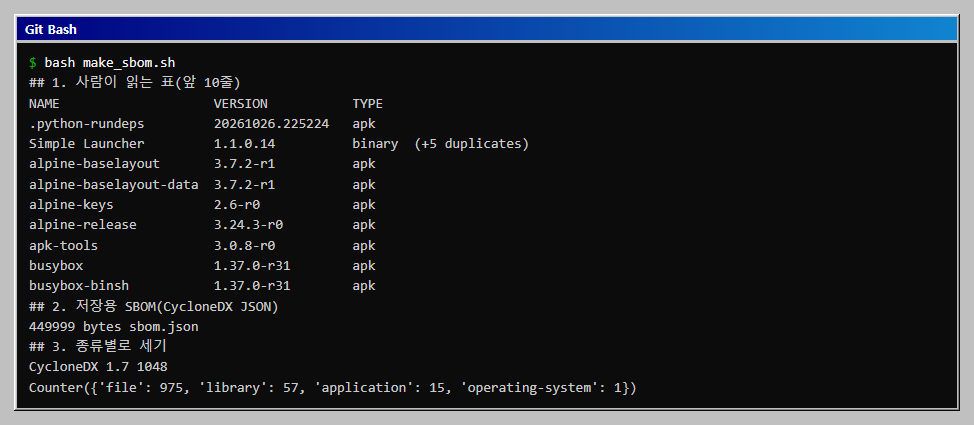
아래 두 파일을 같은 폴더에 저장하고 bash make_sbom.sh로 실행하면 표, SBOM 파일, 종류별 집계가 한 번에 나옵니다. 이미지 두 개는 파일 위쪽의 변수로 바꿉니다.
# make_sbom.sh
#!/usr/bin/env bash
# Syft 로 컨테이너 이미지의 패키지 목록을 표와 CycloneDX JSON(SBOM)으로 만들고 종류별로 센다.
# 준비: Docker, 파이썬. Syft 는 설치하지 않고 컨테이너로 실행한다.
# 실행: bash make_sbom.sh   (같은 폴더에 sbom.json 이 만들어진다)
set -u
IMAGE_TABLE=python:3.12-alpine
IMAGE_SBOM=python:3.9-alpine

echo "## 1. 사람이 읽는 표(앞 10줄)"
docker run --rm anchore/syft:latest "$IMAGE_TABLE" -o table 2>/dev/null | head -10

echo "## 2. 저장용 SBOM(CycloneDX JSON)"
docker run --rm anchore/syft:latest "$IMAGE_SBOM" -o cyclonedx-json > sbom.json 2>/dev/null
ls -l sbom.json | awk '{print $5, "bytes", $9}'

echo "## 3. 종류별로 세기"
python -X utf8 count.py
# count.py
import json
from collections import Counter
d = json.load(open("sbom.json"))
print(d["bomFormat"], d["specVersion"], len(d["components"]))
print(Counter(c["type"] for c in d["components"]))
syft_more.sh
#!/usr/bin/env bash
# Syft 심화: 폴더 스캔, 출력 형식 비교, 이미지 두 개의 차이, 레이어 범위(scope) 비교.
# 준비: Docker, 파이썬(결과 집계용). Syft 는 컨테이너로 실행한다.
# 실행(Git Bash): bash syft_more.sh   (약 2분)
set -u
export MSYS_NO_PATHCONV=1
HERE="$(pwd -W 2>/dev/null || pwd)"
SYFT="docker run --rm anchore/syft:latest"

echo "## 1. 폴더 스캔: 작은 예제 프로젝트(requirements.txt 와 package-lock.json)"
rm -rf sample && mkdir sample
printf 'requests==2.19.1\nflask==1.0\n' > sample/requirements.txt
cat > sample/package-lock.json <<'JSON'
{"name":"demo","version":"1.0.0","lockfileVersion":3,"requires":true,
 "packages":{"":{"name":"demo","version":"1.0.0","dependencies":{"left-pad":"1.3.0"}},
             "node_modules/left-pad":{"version":"1.3.0","resolved":"https://registry.npmjs.org/left-pad/-/left-pad-1.3.0.tgz"}}}
JSON
docker run --rm -v "$HERE/sample:/src:ro" anchore/syft:latest dir:/src -o table 2>/dev/null

echo "## 2. 출력 형식별 크기(python:3.12-alpine)"
for f in syft-json cyclonedx-json spdx-json; do
  $SYFT python:3.12-alpine -o $f 2>/dev/null > "out-$f.json"
  printf '%-16s %8s bytes\n' $f "$(wc -c < out-$f.json | tr -d ' ')"
done

echo "## 3. 이미지 두 개의 차이: python:3.12-alpine 과 python:3.9-alpine"
$SYFT python:3.9-alpine -o cyclonedx-json 2>/dev/null > out-39.json
python -X utf8 - <<'PY'
import json
def pk(f):
    return {(c["name"], c.get("version", "")) for c in json.load(open(f, encoding="utf-8"))["components"] if c["type"] == "library"}
a, b = pk("out-cyclonedx-json.json"), pk("out-39.json")
print("3.12 패키지", len(a), "/ 3.9 패키지", len(b))
print("양쪽에 같은 이름·버전:", len(a & b))
na, nb = {n for n, _ in a}, {n for n, _ in b}
print("이름은 같은데 버전이 다른 것:", len({n for n, _ in a - b} & {n for n, _ in b - a}))
print("3.12 에만 있는 이름:", sorted(na - nb)[:6])
print("3.9 에만 있는 이름:", sorted(nb - na)[:6])
PY

echo "## 4. 범위(scope): 최종 이미지(squashed)와 모든 레이어(all-layers)"
for s in squashed all-layers; do
  n=$($SYFT python:3.12-alpine --scope $s -o cyclonedx-json 2>/dev/null | python -X utf8 -c "import json,sys; print(len(json.load(sys.stdin)['components']))")
  echo "scope=$s 구성 요소 $n"
done
rm -rf sample out-*.json
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
윈도우에서 -v 경로 오류 |
Git Bash가 /w 같은 경로를 윈도우 경로로 바꿈. MSYS_NO_PATHCONV=1을 앞에 붙임 |
sbom.json에 경고 문구가 섞임 |
경고는 표준 오류로 나옴. > sbom.json만 쓰고 2>는 따로 받음 |
| 버전이 글과 다름 | latest 태그를 썼기 때문. 재현하려면 버전 고정 |
확인 범위
- 해 본 것(심화 점검 포함): 2026-10-28, Windows 11 · Docker 29.5.3 · Syft 1.55.0으로
python:3.12-alpine은 표,python:3.9-alpine은 CycloneDX JSON으로 한 번씩 실행했습니다.syft_more.sh로 폴더 스캔, 출력 형식 비교, 이미지 두 개의 차이, 범위 비교도 실행했습니다. - 해 보지 않은 것: SPDX 파일 내용 검증, git 저장소 전체 분석, 이미지 서명 첨부, 비공개 레지스트리 인증.
- 읽을 때 주의: 숫자는 이 날짜의
python:3.9-alpine이미지 기준입니다.
이 글의 다음 단계
- 컨테이너 이미지에 서명하고 서명 없는 이미지 거부하기(cosign)내 컴퓨터의 로컬 레지스트리에 작은 이미지를 올리고 cosign으로 서명해 검증합니다. SBOM 증명을 붙이고, 같은 태그로 다른 이미지를 덮어쓰면 검증이 실패하는 것과 서명 없는 이미지가 거부되는 것을 재현한 뒤, 다이제스트로 고정해 배포하는 게이트 스크립트로 마무리합니다.
- MongoDB 인증 없는 기본 설치 점검: 다른 컨테이너에서 읽고 쓰기 확인인증 옵션 없이 띄운 MongoDB 7 컨테이너에 다른 컨테이너가 호스트 포트로 접속해 데이터베이스 목록을 보고, 문서를 읽고, 쓰고, 지울 수 있는지 확인합니다. 서버 설정과 접속 상태로 인증이 꺼져 있다는 근거를 모읍니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com