main 브랜치에 누구나 바로 푸시할 수 있으면 검토를 거치지 않은 코드가 배포되고, 강제 푸시 한 번으로 이력이 사라질 수 있습니다. GitHub의 ruleset은 브랜치에 적용할 규칙을 묶어 두는 기능입니다. 이 글에서는 시험용 공개 저장소에 규칙 세 개를 켜고, 막히는 동작과 통과하는 동작을 차례로 확인합니다.
한 문장 답
저장소 Settings의 Rulesets에서 기본 브랜치를 대상으로 Restrict deletions, Require a pull request before merging, Block force pushes를 켜고 상태를 Active로 둡니다. 그 뒤 main으로 가는 직접 푸시와 강제 푸시는 GH013 오류로 거부되고, 풀 리퀘스트를 거친 변경만 들어갑니다.
준비물
| 항목 | 내용 |
|---|---|
| GitHub 계정 | 저장소 관리자 권한 |
| 시험 저장소 | 공개 저장소 하나. 이 글에서는 cr-lab-secret-scanning |
| 도구 | git, 풀 리퀘스트를 명령으로 만들려면 gh |
공개 저장소에서는 ruleset을 무료로 쓸 수 있습니다. 비공개 저장소는 요금제에 따라 다르므로 Settings에 Rulesets 메뉴가 보이는지 확인합니다.
ruleset 만들기
저장소의 Settings를 엽니다.
왼쪽 메뉴에서 Rulesets를 누릅니다.
New ruleset을 누르고 New branch ruleset을 고릅니다.
아래 값을 넣습니다.
| 화면 | 입력칸 | 입력값 |
|---|---|---|
| New branch ruleset | Ruleset Name | protect-main |
| New branch ruleset | Enforcement status | Active |
| Bypass list | 비워 둠 | |
| Target branches | Add target | Include default branch |
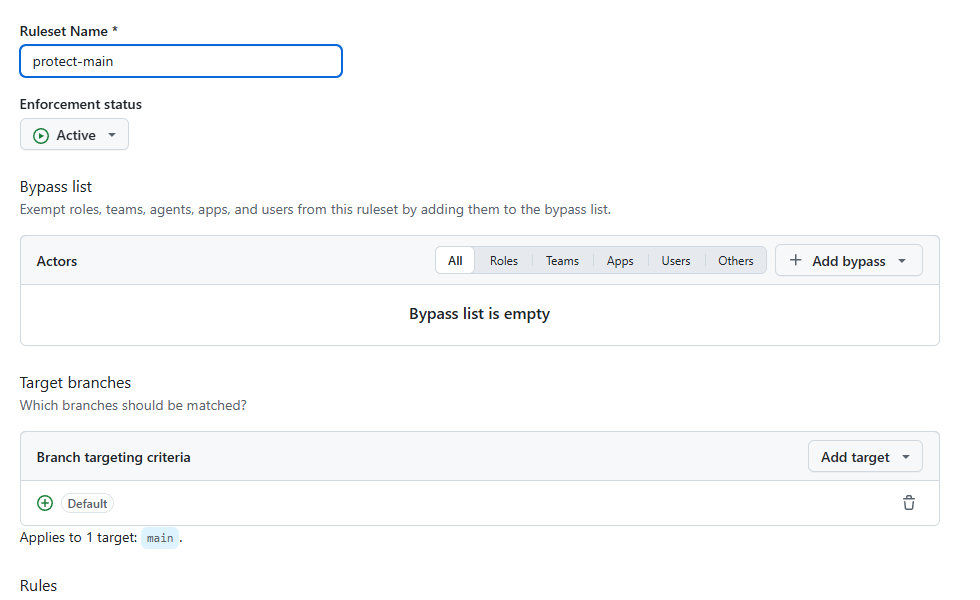
Enforcement status는 처음에 Disabled로 나옵니다. Active로 바꾸지 않으면 규칙을 저장해도 적용되지 않습니다. Bypass list를 비워 두면 저장소 관리자도 규칙을 따라야 합니다.
Branch rules에서 세 가지를 켭니다.
Restrict deletions는 처음부터 켜져 있습니다.

Require a pull request before merging을 켭니다.

이 항목을 켜면 필요한 승인 수 같은 세부 설정이 펼쳐집니다. Required approvals는 기본값 0으로 둡니다. 혼자 쓰는 저장소에서 1 이상으로 올리면 본인이 올린 풀 리퀘스트를 본인이 승인할 수 없어 병합이 막힙니다.
Block force pushes를 켭니다.

맨 아래 Create를 누릅니다.
Rulesets 목록에 새 항목이 생깁니다.
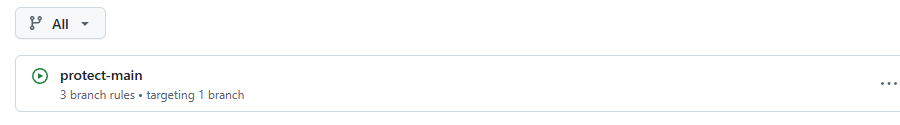
명령으로도 확인할 수 있습니다.
gh api repos/<계정>/cr-lab-secret-scanning/rulesets --jq '.[] | "\(.name) \(.enforcement) \(.target)"'
protect-main active branch
막히는 동작 확인
main에 커밋을 하나 만들어 바로 푸시합니다.
git commit -am "main 에 직접 커밋"
git push origin main
이어서 이력을 고쳐 쓴 뒤 강제 푸시를 시도합니다.
git reset --hard origin/main
git commit --amend -m "이력 고쳐 쓰기"
git push --force origin main
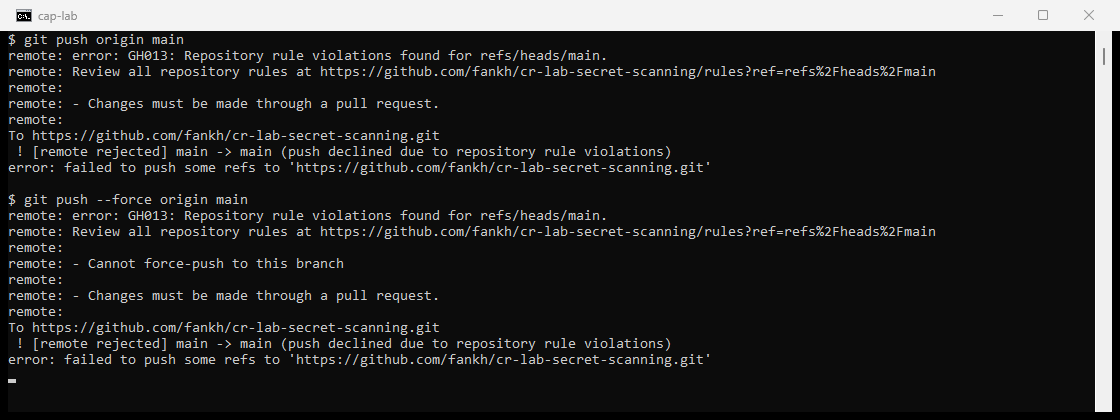
remote: error: GH013: Repository rule violations found for refs/heads/main.
remote: Review all repository rules at https://github.com/<계정>/cr-lab-secret-scanning/rules?ref=refs%2Fheads%2Fmain
remote:
remote: - Changes must be made through a pull request.
remote:
 ! [remote rejected] main -> main (push declined due to repository rule violations)
remote: error: GH013: Repository rule violations found for refs/heads/main.
remote:
remote: - Cannot force-push to this branch
remote:
remote: - Changes must be made through a pull request.
remote:
 ! [remote rejected] main -> main (push declined due to repository rule violations)
| 시도 | 결과 | 걸린 규칙 |
|---|---|---|
| main에 직접 푸시 | 거부 | Require a pull request before merging |
| main에 강제 푸시 | 거부 | Block force pushes, Require a pull request before merging |
저장소 관리자 계정으로 시도했는데도 거부됐습니다. 오류에 나온 주소를 열면 이 브랜치에 걸린 규칙 목록을 볼 수 있습니다.
브랜치 삭제도 시도했습니다. 결과는 거부였지만 사유가 refusing to delete the current branch였습니다. 기본 브랜치는 규칙이 없어도 지울 수 없어서, 이 시험으로는 Restrict deletions의 효과를 따로 확인하지 못했습니다. 기본 브랜치가 아닌 브랜치를 대상으로 삼을 때 의미가 있는 규칙입니다.
통과하는 동작 확인
같은 변경을 다른 브랜치에 올려 풀 리퀘스트로 넣습니다.
git checkout -b docs/readme-note
git commit -am "README 에 한 줄 추가"
git push -u origin docs/readme-note
gh pr create --base main --head docs/readme-note --title "README 에 한 줄 추가" --body "ruleset 시험용 풀 리퀘스트"
gh pr merge docs/readme-note --squash --delete-branch
748699a README 에 한 줄 추가 (#1)
풀 리퀘스트를 거친 커밋은 main에 들어갔습니다. 필요한 승인 수가 0이라 본인이 바로 병합할 수 있었습니다. 팀 저장소에서는 이 값을 1 이상으로 올려 다른 사람의 검토를 거치게 합니다.
알아 둘 점
- ruleset은 예전의 branch protection rule과 함께 쓸 수 있고, 둘 다 있으면 더 엄격한 쪽이 적용됩니다. 새로 만든다면 ruleset 하나로 관리하는 편이 보기 쉽습니다.
- 배포 자동화가 main에 직접 푸시한다면 그 앱이나 역할을 Bypass list에 넣어야 합니다. 목록은 짧게 유지하고, 사람 계정은 넣지 않습니다.
- 비밀값이 든 푸시를 막는 설정은 따로 있습니다. push protection 글에서 같은
GH013오류가 다른 사유로 나오는 것을 볼 수 있습니다. - 워크플로 파일의 위험 패턴은 GitHub Actions 하드닝 글에서 다룹니다.
정리
시험이 끝나면 Rulesets 목록에서 protect-main 오른쪽의 메뉴를 열어 ruleset을 지우거나, 저장소를 지웁니다.
- ruleset의 Enforcement status가 Active인지 확인했습니다.
- main으로 가는 직접 푸시가
GH013으로 거부되는 것을 확인했습니다. - 강제 푸시가 거부되는 것을 확인했습니다.
- 풀 리퀘스트로는 변경이 들어가는 것을 확인했습니다.
이 글의 다음 단계
- GitHub push protection 확인: 비밀값이 든 푸시가 막히는지 시험하기GitHub 공개 저장소에서 secret scanning과 push protection 설정을 확인하고, 무작위로 만든 가짜 AWS 키를 커밋해 푸시가 GH013 오류로 거부되는 것을 시험합니다. 차단된 뒤 커밋에서 값을 빼고 다시 푸시하는 방법과 허용 화면의 세 가지 선택지를 정리합니다.
- GitHub Dependabot 켜기: 취약한 의존성 알림과 자동 수정 PR 받기오래된 버전을 고정한 requirements.txt를 시험 저장소에 넣고 Dependency graph, Dependabot alerts, Dependabot security updates를 켭니다. 알림 47건이 뜨는 것과 Dependabot이 올린 수정 풀 리퀘스트를 확인하고, 하나를 병합해 열린 알림이 36건으로 줄어드는 것까지 봅니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com