쿠버네티스에서는 정책을 걸지 않으면 같은 클러스터 안의 모든 파드가 서로 연결됩니다. 웹 파드가 침해되면 같은 네임스페이스의 DB 파드뿐 아니라 연결이 필요 없는 다른 파드에도 닿을 수 있다는 뜻입니다. 이 글은 kind 클러스터에 웹, DB, 연결이 필요 없는 파드를 띄워 모든 연결이 열려 있는 것을 확인하고, NetworkPolicy로 기본 거부를 건 다음 필요한 길만 다시 여는 과정을 실제 연결 결과로 보여 줍니다.
이미지 서명으로 배포 전에 이미지를 거르는 방법은 컨테이너 이미지에 서명하고 서명 없는 이미지 거부하기(cosign)에서 다룹니다. 이 글은 이미 클러스터에 올라간 파드 사이의 네트워크 통신을 다룹니다. 실습은 모두 내 컴퓨터의 kind 클러스터에서만 실행하고, 외부 네트워크로 나가는 통신은 다루지 않습니다.
준비물
| 항목 | 버전 | 용도 |
|---|---|---|
| Docker | 29.5.3 (Docker Desktop) | kind 노드 컨테이너 실행 |
| kind | 0.33.0 | 로컬 쿠버네티스 클러스터 |
| 노드 이미지 | Kubernetes 1.37.0 (kind 0.33.0 기본값) | 클러스터 |
| CNI | kindnet (kindest/kindnetd:v20260820-69b56db7, kind 기본값) |
파드 네트워크와 NetworkPolicy 적용 |
| kubectl | 1.34.1 | 클러스터 조작 |
| busybox | 1.37 | 웹, DB 흉내, 클라이언트 파드 |
| Python, Flask | 3.12.10, 3.1.3 | 연결 점검 화면 |
명령은 Windows의 Git Bash에서 확인했고, 리눅스와 macOS에서는 실행하지 않았습니다. 예상 소요 시간은 20분 안팎입니다.
NetworkPolicy는 쿠버네티스가 정책 객체를 받아 주는 것과 통신이 실제로 막히는 것이 별개입니다. 정책을 적용하는 일은 CNI 플러그인이 하고, 이를 지원하지 않는 CNI에서는 정책 객체를 만들 수 있어도 통신이 막히지 않을 수 있습니다. 그래서 먼저 kind 기본 CNI인 kindnet이 정책을 실제로 적용하는지 확인했습니다. 위 버전의 kindnet에서는 4단계의 기본 거부를 걸자마자 연결이 끊겼으므로 별도 CNI 없이 그대로 쓸 수 있었습니다. 다른 kind 버전이나 kindnet 버전은 확인하지 않았고, Calico나 Cilium 같은 CNI는 설치하지 않았습니다.
이 글의 코드는 모두 본문에 전체를 실었고, 글 맨 위의 실습 코드 내려받기에서도 같은 파일을 받을 수 있습니다.
1. 클러스터와 파드 띄우기
노드는 컨트롤 플레인 하나와 워커 하나입니다. 클러스터 이름은 cr-np입니다.
kind: Cluster
apiVersion: kind.x-k8s.io/v1alpha4
name: cr-np
nodes:
  - role: control-plane
  - role: worker
kind create cluster --config kind-config.yaml --wait 120s
kubectl get nodes
파드는 네임스페이스 두 개에 네 개를 둡니다. shop에 웹(web), DB 흉내(db), 연결이 필요 없는 파드(intruder)를, outside에 바깥에서 웹을 부르는 클라이언트(client)를 둡니다. DB는 실제 DB 대신 5432 포트에서 한 줄을 응답하는 busybox 웹 서버입니다. 이 글의 목적은 연결 허용 여부를 보는 것이라 응답 내용은 중요하지 않습니다.
apiVersion: v1
kind: Namespace
metadata:
  name: shop
---
apiVersion: v1
kind: Namespace
metadata:
  name: outside
---
# web: 8080 포트로 응답하는 웹 파드
apiVersion: v1
kind: Pod
metadata:
  name: web
  namespace: shop
  labels: {app: web}
spec:
  containers:
    - name: web
      image: busybox:1.37
      command: ["sh", "-c", "mkdir -p /www && echo web-ok > /www/index.html && httpd -f -p 8080 -h /www"]
---
# db: 5432 포트로 응답하는 DB 흉내 파드 (실제 DB 대신 연결만 확인)
apiVersion: v1
kind: Pod
metadata:
  name: db
  namespace: shop
  labels: {app: db}
spec:
  containers:
    - name: db
      image: busybox:1.37
      command: ["sh", "-c", "mkdir -p /www && echo db-ok > /www/index.html && httpd -f -p 5432 -h /www"]
---
# intruder: 같은 네임스페이스에 있지만 DB에 닿을 이유가 없는 파드
apiVersion: v1
kind: Pod
metadata:
  name: intruder
  namespace: shop
  labels: {app: intruder}
spec:
  containers:
    - name: intruder
      image: busybox:1.37
      command: ["sh", "-c", "mkdir -p /www && echo intruder-ok > /www/index.html && httpd -f -p 8080 -h /www"]
---
# client: 다른 네임스페이스에서 웹을 부르는 파드
apiVersion: v1
kind: Pod
metadata:
  name: client
  namespace: outside
  labels: {app: client}
spec:
  containers:
    - name: client
      image: busybox:1.37
      command: ["sleep", "86400"]
---
apiVersion: v1
kind: Service
metadata: {name: web, namespace: shop}
spec:
  selector: {app: web}
  ports: [{port: 8080, targetPort: 8080}]
---
apiVersion: v1
kind: Service
metadata: {name: db, namespace: shop}
spec:
  selector: {app: db}
  ports: [{port: 5432, targetPort: 5432}]
---
apiVersion: v1
kind: Service
metadata: {name: intruder, namespace: shop}
spec:
  selector: {app: intruder}
  ports: [{port: 8080, targetPort: 8080}]
kubectl apply -f 00-apps.yaml
kubectl wait --for=condition=Ready pod --all -n shop --timeout=120s
kubectl wait --for=condition=Ready pod --all -n outside --timeout=120s
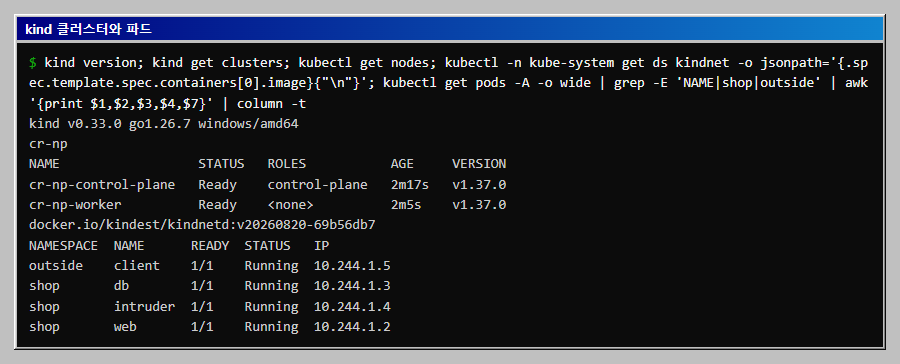
2. 발견: 정책이 없으면 모든 연결이 열려 있다
파드 안에서 wget으로 실제로 연결해 보는 점검 화면을 만듭니다. 출발 파드마다 kubectl exec로 대상에 연결하고, 결과를 "수정 후 기대"와 비교해 표로 보여 줍니다. 수정 후 기대는 웹만 DB에 닿고 바깥에서는 웹의 8080만 열려야 한다는 목표입니다. DNS 조회가 막혔을 때 연결 시도가 오래 멈추지 않도록 파드 안에서 timeout 4를 함께 씁니다.
"""파드 사이 연결 결과를 표로 보여 주는 점검 화면.
- python view.py          : 브라우저용 화면 (http://127.0.0.1:5420)
- python view.py --text   : 같은 표를 터미널에 출력
각 칸은 출발 파드 안에서 wget 으로 대상에 연결해 본 실제 결과입니다."""
import html
import subprocess
import sys
import unicodedata
from concurrent.futures import ThreadPoolExecutor

from flask import Flask

# (설명, 출발 네임스페이스, 출발 파드, 대상 주소, 수정 후 기대)
CASES = [
    ("outside 의 client -> web", "outside", "client", "web.shop:8080", True),
    ("web -> db", "shop", "web", "db.shop:5432", True),
    ("intruder -> db", "shop", "intruder", "db.shop:5432", False),
    ("intruder -> web", "shop", "intruder", "web.shop:8080", False),
    ("web -> intruder", "shop", "web", "intruder.shop:8080", False),
    ("outside 의 client -> db", "outside", "client", "db.shop:5432", False),
]

app = Flask(__name__)


def kubectl(*args, timeout=30):
    p = subprocess.run(["kubectl", *args], capture_output=True, text=True, timeout=timeout)
    return p.returncode, (p.stdout + p.stderr).strip()


def probe(ns, pod, target):
    code, out = kubectl("exec", "-n", ns, pod, "--", "timeout", "4", "wget", "-T", "2", "-qO-", f"http://{target}/", timeout=30)
    return code == 0, out.splitlines()[0] if out else ""


def run_all():
    with ThreadPoolExecutor(max_workers=len(CASES)) as pool:
        results = list(pool.map(lambda c: probe(c[1], c[2], c[3]), CASES))
    return [(label, target, ok, expect, body)
            for (label, _, _, target, expect), (ok, body) in zip(CASES, results)]


def pad(text, width):
    """한글은 두 칸을 차지하므로 화면 너비를 기준으로 맞춥니다."""
    used = sum(2 if unicodedata.east_asian_width(c) in "WF" else 1 for c in text)
    return text + " " * max(width - used, 0)


def text_table(rows):
    widths = (28, 22, 8, 14)
    head = ("경로", "대상", "결과", "수정 후 기대")
    lines = [" | ".join(pad(h, w) for h, w in zip(head, widths)) + " | 판정"]
    for label, target, ok, expect, _ in rows:
        cells = (label, target, "연결됨" if ok else "차단", "허용" if expect else "차단")
        lines.append(" | ".join(pad(c, w) for c, w in zip(cells, widths)) + (" | 일치" if ok == expect else " | 불일치"))
    return "\n".join(lines)


@app.get("/")
def index():
    rows = run_all()
    _, pols = kubectl("get", "networkpolicy", "-n", "shop", "--no-headers", "-o", "custom-columns=NAME:.metadata.name,POD:.spec.podSelector.matchLabels")
    _, pods = kubectl("get", "pods", "-A", "-o", "wide", "--no-headers",
                      "--field-selector", "metadata.namespace!=kube-system,metadata.namespace!=local-path-storage")
    body = []
    for label, target, ok, expect, _ in rows:
        match = ok == expect
        body.append(
            f"<tr><td>{html.escape(label)}</td><td><code>{html.escape(target)}</code></td>"
            f"<td class='{'open' if ok else 'shut'}'>{'연결됨' if ok else '차단'}</td>"
            f"<td>{'허용' if expect else '차단'}</td>"
            f"<td class='{'ok' if match else 'bad'}'>{'일치' if match else '불일치'}</td></tr>")
    bad = sum(1 for r in rows if r[2] != r[3])
    summary = "모든 경로가 기대와 같습니다." if bad == 0 else f"기대와 다른 경로가 {bad}개 있습니다."
    return f"""<!doctype html><meta charset="utf-8"><title>파드 연결 점검</title>
<style>
body{{font-family:'Malgun Gothic',sans-serif;margin:28px;color:#222}}
table{{border-collapse:collapse;min-width:820px;margin-bottom:18px}}
th,td{{border:1px solid #ccc;padding:8px 14px;text-align:left}}
th{{background:#f2f4f7}} .open{{color:#0b5cad;font-weight:700}} .shut{{color:#444;font-weight:700}}
.ok{{background:#dff5e1;color:#14692a;font-weight:700}} .bad{{background:#fde1e1;color:#a11919;font-weight:700}}
pre{{background:#f6f8fa;padding:10px 14px;font-size:13px;border:1px solid #ddd}}
</style>
<h1>파드 사이 연결 점검</h1>
<p><b>{html.escape(summary)}</b> 수정 후 기대는 web 만 db 에 닿고, outside 에서는 web 의 8080 만 열리는 상태입니다.</p>
<table><tr><th>경로</th><th>대상</th><th>지금 결과</th><th>수정 후 기대</th><th>판정</th></tr>{''.join(body)}</table>
<h3>파드</h3><pre>{html.escape(pods)}</pre>
<h3>shop 의 NetworkPolicy ({len(pols.splitlines()) if pols.strip() else 0}개)</h3><pre>{html.escape(pols) if pols.strip() else '없음'}</pre>"""


if __name__ == "__main__":
    if "--text" in sys.argv:
        print(text_table(run_all()))
    else:
        app.run(host="127.0.0.1", port=5420)
python -m pip install flask
python view.py --text
처음 실행하면 여섯 경로가 모두 연결됩니다. 브라우저에서는 python view.py로 띄운 뒤 http://127.0.0.1:5420을 엽니다.
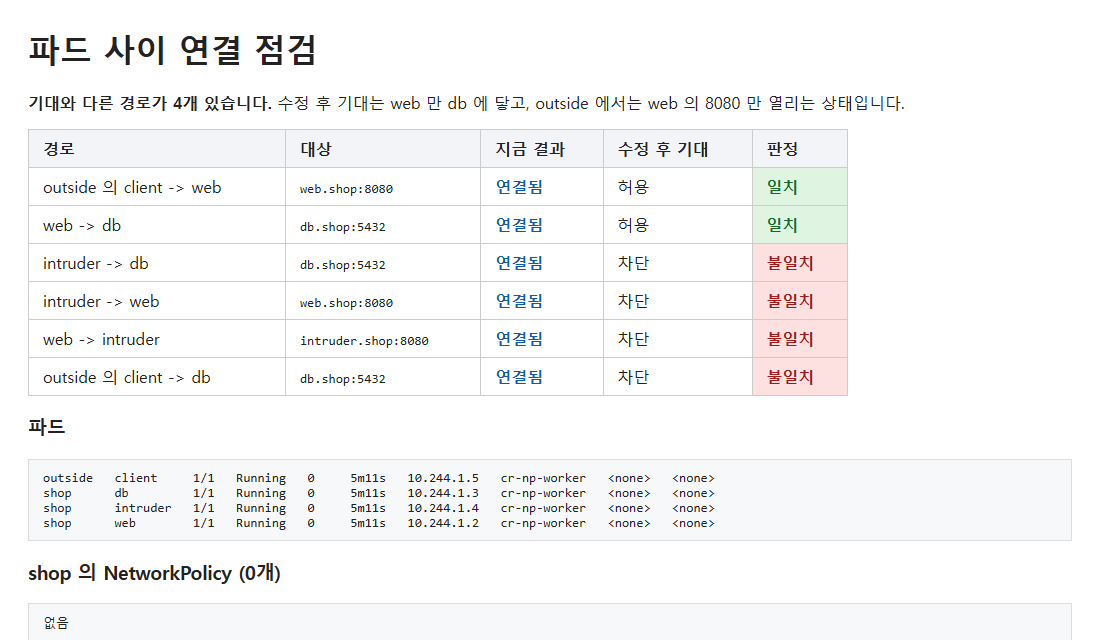
DB에 닿아야 하는 것은 웹뿐인데 같은 네임스페이스의 intruder와 다른 네임스페이스의 client도 DB에 연결됩니다. web이 intruder로 나가는 길도 열려 있습니다. 어느 한 파드가 침해되면 공격자는 여기서 다른 파드로 옮겨 갈 수 있습니다.
3. 원인: NetworkPolicy가 없는 파드는 모든 것이 허용된다
쿠버네티스 네트워크 모델에서 파드는 기본으로 어디서든 오는 연결을 받고 어디로든 나갑니다. 파드를 선택하는 NetworkPolicy가 하나도 없으면 그 파드의 통신은 제한되지 않습니다. 누군가 설정을 잘못한 것이 아니라 아무 설정도 하지 않은 상태가 곧 전체 허용이라는 점이 원인입니다.
NetworkPolicy가 어떤 파드를 한 번 선택하면 그 파드는 정책이 허용한 통신만 가능한 상태로 바뀝니다. 이 성질을 이용해 네임스페이스의 모든 파드를 선택하는 정책을 먼저 걸고, 필요한 통신을 다른 정책으로 하나씩 엽니다. 정책의 허용 규칙은 서로 더해지는 방식이라 규칙끼리 충돌하지 않습니다.
4. 수정 1: 기본 거부 정책 걸기
podSelector: {}는 네임스페이스의 모든 파드를 뜻하고, policyTypes에 들어오는 연결(Ingress)과 나가는 연결(Egress)을 모두 넣었습니다. 허용 규칙을 하나도 적지 않았으므로 모든 통신이 막힙니다.
# shop 네임스페이스의 모든 파드: 들어오는 연결과 나가는 연결을 기본으로 막습니다.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-all
  namespace: shop
spec:
  podSelector: {}
  policyTypes: [Ingress, Egress]
kubectl apply -f 10-default-deny.yaml
kubectl get networkpolicy -n shop
python view.py --text
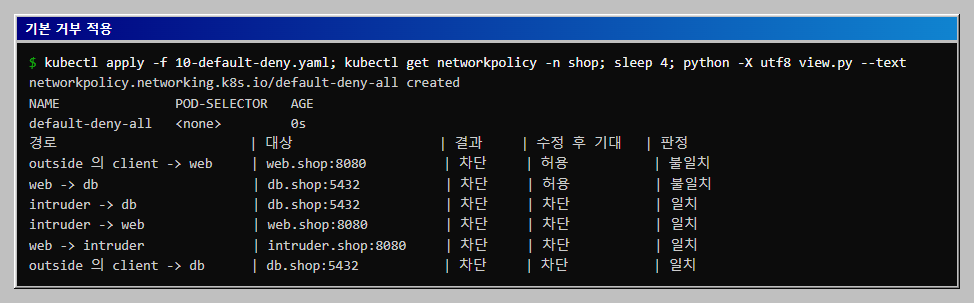
브라우저 화면도 같은 결과를 보여 줍니다. 막아야 할 경로는 일치로 바뀌었지만, 서비스에 필요한 두 경로도 함께 막혀 불일치가 두 개 남았습니다.
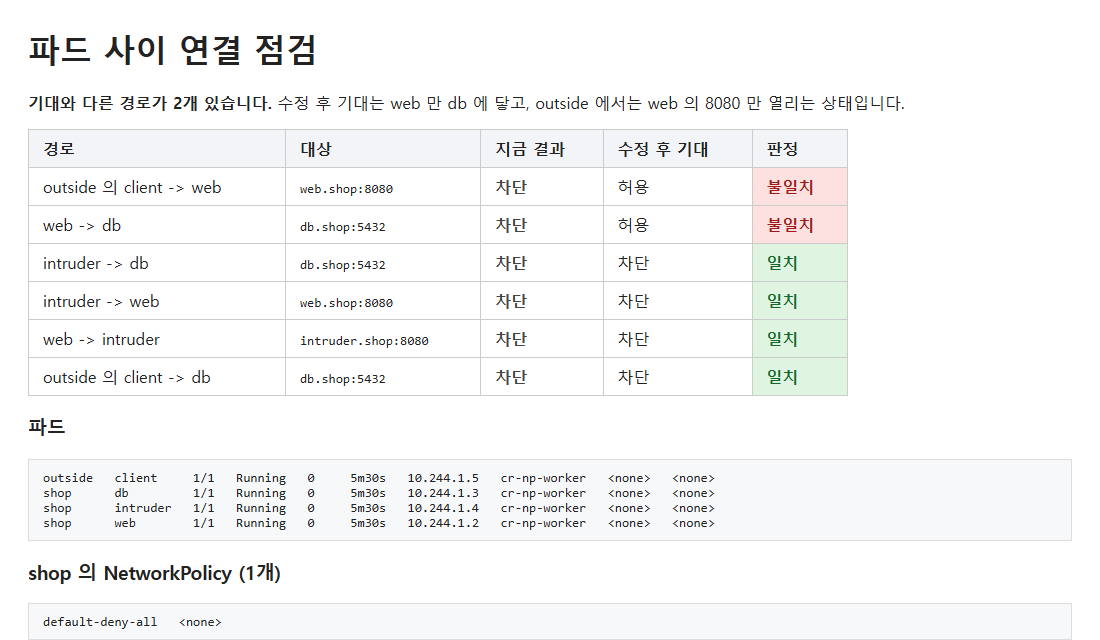
기본 거부만 걸면 서비스도 멈춥니다. 이 상태는 의도한 중간 단계이고, 다음 단계에서 필요한 길만 엽니다.
5. 수정 2: 필요한 허용만 더하기
허용할 통신은 네 가지입니다.
| 정책 | 대상 파드 | 허용하는 통신 |
|---|---|---|
allow-dns-egress |
shop의 모든 파드 | kube-system의 kube-dns로 나가는 53번 포트 |
web-ingress-from-outside |
web |
outside 네임스페이스에서 들어오는 8080 |
web-egress-to-db |
web |
db로 나가는 5432 |
db-ingress-from-web |
db |
web에서 들어오는 5432 |
웹에서 DB로 가는 길은 양쪽에서 열어야 합니다. 나가는 쪽(web의 Egress)과 받는 쪽(db의 Ingress)이 모두 허용되어야 연결됩니다. 한쪽만 열면 연결되지 않습니다. DNS 허용은 모든 파드가 이름으로 서비스를 찾을 수 있게 하는 것이고, 허용 대상은 kube-dns 파드로만 좁혔습니다.
# 1) 모든 파드가 클러스터 DNS 를 조회할 수 있게 합니다.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-dns-egress
  namespace: shop
spec:
  podSelector: {}
  policyTypes: [Egress]
  egress:
    - to:
        - namespaceSelector:
            matchLabels: {kubernetes.io/metadata.name: kube-system}
          podSelector:
            matchLabels: {k8s-app: kube-dns}
      ports:
        - {protocol: UDP, port: 53}
        - {protocol: TCP, port: 53}
---
# 2) web: outside 네임스페이스에서 8080 으로 들어오는 연결만 받습니다.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: web-ingress-from-outside
  namespace: shop
spec:
  podSelector:
    matchLabels: {app: web}
  policyTypes: [Ingress]
  ingress:
    - from:
        - namespaceSelector:
            matchLabels: {kubernetes.io/metadata.name: outside}
      ports:
        - {protocol: TCP, port: 8080}
---
# 3) web: DB 의 5432 로만 나갈 수 있습니다.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: web-egress-to-db
  namespace: shop
spec:
  podSelector:
    matchLabels: {app: web}
  policyTypes: [Egress]
  egress:
    - to:
        - podSelector:
            matchLabels: {app: db}
      ports:
        - {protocol: TCP, port: 5432}
---
# 4) db: web 파드에서 5432 로 들어오는 연결만 받습니다.
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: db-ingress-from-web
  namespace: shop
spec:
  podSelector:
    matchLabels: {app: db}
  policyTypes: [Ingress]
  ingress:
    - from:
        - podSelector:
            matchLabels: {app: web}
      ports:
        - {protocol: TCP, port: 5432}
kubectl apply -f 20-allow.yaml
kubectl get networkpolicy -n shop
python view.py --text
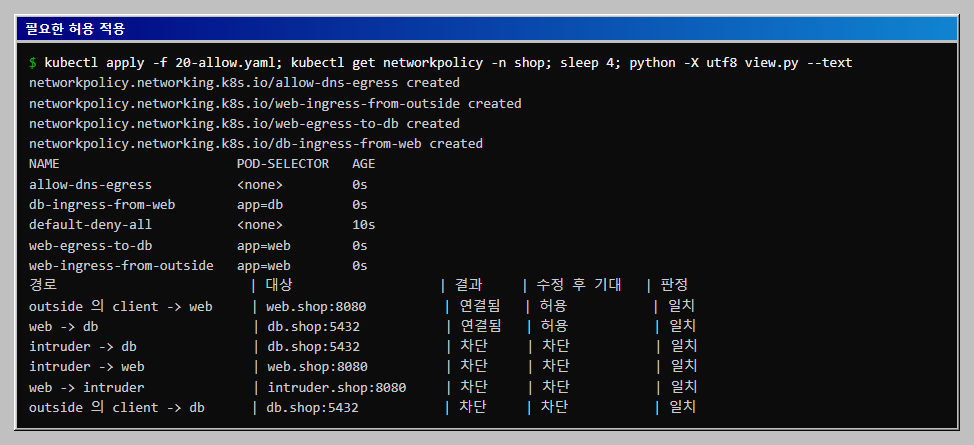
6. 재확인: 허용 경로는 성공하고 나머지는 차단된다
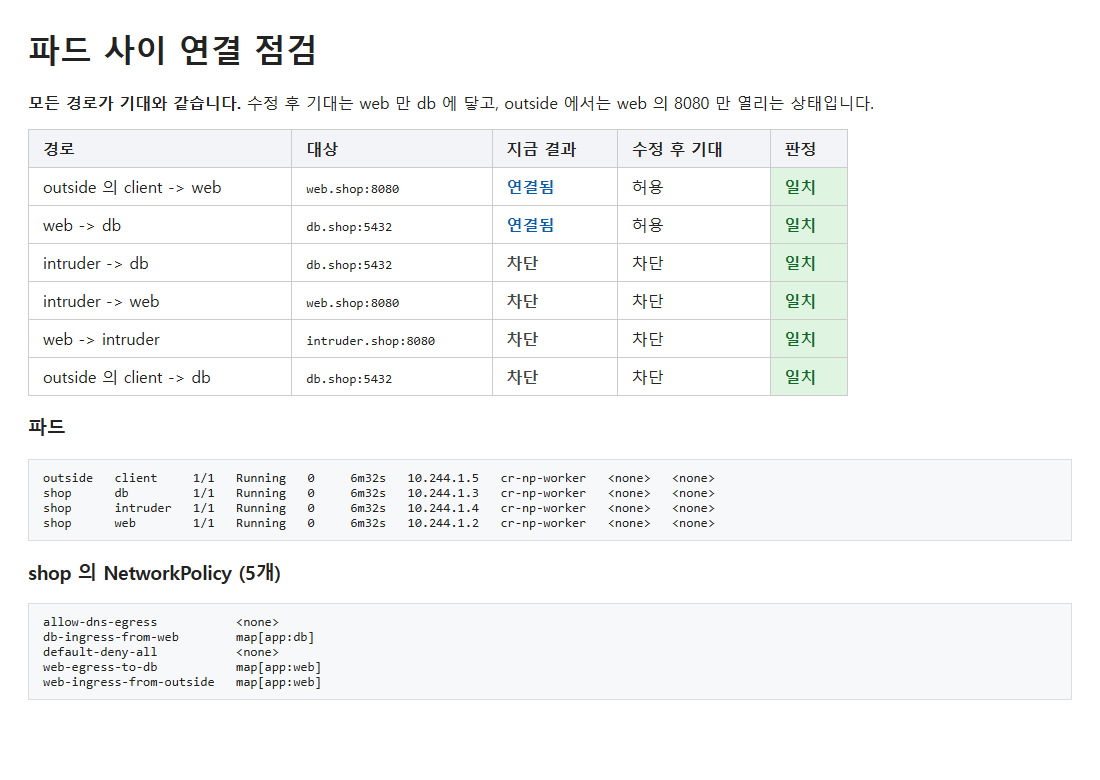
브라우저 화면을 새로고침하면 여섯 경로가 모두 기대와 같다고 나옵니다. 서비스에 필요한 두 경로는 연결되고, intruder에서 DB와 웹으로, web에서 intruder로, 바깥에서 DB로 가는 길은 차단됩니다.
DNS 허용이 정말 필요한지도 확인했습니다. allow-dns-egress만 지우고 web에서 db.shop:5432로 연결하면 이름을 찾지 못해 4초 뒤 timeout에 걸려 종료 코드 143으로 끝났습니다. 같은 상태에서 DB 파드의 IP로 직접 연결하면 응답이 왔습니다. 기본 거부에서는 이름 조회도 막힌다는 뜻이고, 다시 20-allow.yaml을 적용하자 이름으로도 연결되었습니다. intruder에서 DB 파드의 IP로 직접 연결하는 것도 download timed out으로 차단되었습니다. 이름 조회가 막혀서 실패한 것인지 정책이 막은 것인지 구분하려고 IP로도 확인한 것입니다.
자주 막히는 곳
정책을 걸었는데 아무것도 막히지 않습니다
CNI가 NetworkPolicy를 적용하지 않는 경우일 수 있습니다. 이 글의 kindnet 버전에서는 적용되었지만, 다른 CNI나 버전은 확인하지 않았습니다. kubectl -n kube-system get ds로 어떤 CNI가 도는지 보고 해당 CNI 문서에서 NetworkPolicy 지원을 확인합니다.
기본 거부를 걸었더니 이름으로 연결하는 모든 호출이 멈춥니다
Egress까지 막으면 DNS 조회도 막힙니다. allow-dns-egress 같은 정책으로 kube-dns의 53번 포트를 열어 줍니다.
웹에서 DB로 연결이 안 됩니다
웹의 Egress와 DB의 Ingress가 둘 다 열려 있는지 봅니다. kubectl describe networkpolicy -n shop으로 각 정책의 선택 대상과 허용 규칙을 확인합니다.
kubectl exec가 한참 멈춥니다
이름 조회가 막혀 wget이 기다리는 경우입니다. 이 글의 view.py는 파드 안에서 timeout 4를 붙여 이 경우에도 4초 안에 끝나게 했습니다.
kind load docker-image가 content digest ... not found로 실패합니다
이 환경에서 busybox 이미지를 노드에 미리 올리다가 난 오류입니다. 이 글의 절차는 이미지 적재가 필요 없고, 파드가 노드에서 직접 이미지를 받아 정상 실행되었습니다.
한계
- L3와 L4 수준의 제어입니다. IP와 포트, 파드와 네임스페이스 라벨로만 거릅니다. HTTP 경로나 요청 내용은 구분하지 못하므로 허용된 길로 오는 악성 요청은 막지 못합니다.
- 새 네임스페이스는 자동으로 보호되지 않습니다. 이 글의 기본 거부는
shop에만 걸었습니다. 네임스페이스를 만들 때마다 기본 거부를 함께 거는 절차가 필요합니다. outside에는 정책을 걸지 않았습니다. 그쪽 파드의 나가는 연결과 들어오는 연결은 제한하지 않았습니다.- 클러스터 밖으로 나가는 통신은 확인하지 않았습니다. 인터넷이나 노드, API 서버로 가는 연결을 정책이 어떻게 다루는지는 이 글에서 시험하지 않았습니다.
- 파드가 모두 같은 노드에 떴습니다. 이 실행에서 파드 네 개가 모두 워커 노드 하나에 배치되어, 노드를 가로지르는 통신에서의 동작은 확인하지 못했습니다.
- kindnet 한 가지만 확인했습니다. kindnet 20260820 버전에서의 결과이고, Calico나 Cilium 같은 다른 CNI와 다른 kind 버전에서는 확인하지 않았습니다.
- 정책이 맞는지는 연결해 봐야 압니다. 이 글의 점검 화면은 여섯 경로만 확인하므로, 정책을 바꿀 때는 지키려는 경로를 이 표에 더해 둬야 합니다.
정리하기
실습이 끝나면 이 글에서 만든 클러스터를 지웁니다.
kind delete cluster --name cr-np
Flask는 실행한 터미널에서 Ctrl+C로 끕니다.
이어서 해 볼 것
intruder에 한 가지 통신만 허용하는 정책을 직접 만들고, 점검 화면의CASES에 경로를 더해 기대와 같은지 확인합니다.web의 Egress를db뿐 아니라 외부 주소 한 곳까지 열도록ipBlock으로 넓혀 보고, 나머지 외부 주소가 막히는지 봅니다.- 네임스페이스를 새로 만들 때마다 기본 거부를 함께 적용하는 절차를 CI나 배포 스크립트에 넣어 봅니다.
확인 범위
- 해 본 것: 1~6단계 명령을 Windows의 Git Bash와 Docker Desktop(Docker 29.5.3)에서 직접 실행했습니다. kind 0.33.0, kindnet
kindest/kindnetd:v20260820-69b56db7, Kubernetes 1.37.0을 사용했습니다. 화면은 같은 실행에서 얻은 것입니다. 파드가 모두 한 노드에 배치된 상태에서 확인했습니다. - 해 보지 않은 것: Linux와 macOS. Calico, Cilium 같은 다른 CNI. 다른 kind 버전. 클러스터 밖으로 나가는 통신과 HTTP 수준의 제어.
- 읽을 때 주의: 파드 IP와 경과 시간은 실행 때마다 달라질 수 있습니다.
이 글의 다음 단계
- conftest와 Rego로 docker-compose 정책 만들기Rego로 docker-compose.yml 정책 여덟 개(privileged, host 네트워크, docker.sock 마운트, 이미지 태그, 평문 비밀번호, root 실행 등)를 직접 쓰고 conftest verify로 시험합니다. 약한 파일, 경고만 있는 파일, 고친 파일의 종료 코드를 비교하고 docker.sock이 왜 위험한지 컨테이너로 확인하며 정책을 일부러 깨서 시험이 잡는지도 봅니다.
- Dockle로 만들어진 컨테이너 이미지 점검하기: 비밀 노출, root 실행, 종료 코드 기준까지일부러 나쁘게 만든 이미지와 고친 이미지를 Dockle로 점검합니다. CIS-DI 지적을 하나씩 읽고, 베이스 이미지에서 나오는 오탐을 예외로 두고, 이미지 기록에서 ENV 비밀이 그대로 읽히는 것과 종료 코드 기준(--exit-level)을 실행해 확인합니다.