침해 사고에서 공격자가 남기는 흔한 흔적 가운데 하나는 새 계정입니다. 계정이 언제 만들어지고, 비밀번호가 바뀌고, 꺼지고, 지워졌는지는 모두 보안 로그의 계정 관리 이벤트로 남습니다. 이 글에서는 임시 계정 하나를 만들어서 지울 때까지의 변경을 직접 일으키고, 그때 남는 기록을 시간순으로 읽는 스크립트를 만듭니다.
이 실습은 로컬 계정을 만들고 일부러 틀린 비밀번호로 10번 로그온해 계정을 잠급니다. 잠금 정책은 바꾸지 않고, 이 PC에 이미 있는 값을 씁니다. 업무용 PC에서는 담당자에게 알린 뒤 진행합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 운영체제 | Windows 11 (빌드 26200), 표시 언어 영어 |
| PowerShell | 관리자 PowerShell (Windows PowerShell 5.1) |
| 계정 잠금 정책 | 잠금 임계값 10, 잠금 시간 10분, 관찰 창 10분 (net accounts로 확인) |
| 감사 정책 | User Account Management와 Account Lockout이 모두 Success |
| 임시 계정 | crlab_user. 마지막에 지웁니다 |
net accounts
auditpol /get /subcategory:"User Account Management","Account Lockout"
1. 이벤트 여섯 개
| 이벤트 | 의미 | 이 글에서 일으키는 방법 |
|---|---|---|
| 4720 | 계정이 만들어졌습니다 | New-LocalUser |
| 4722 | 계정이 활성화되었습니다 | Enable-LocalUser |
| 4724 | 비밀번호 재설정이 시도되었습니다 | Set-LocalUser -Password |
| 4725 | 계정이 비활성화되었습니다 | Disable-LocalUser |
| 4726 | 계정이 삭제되었습니다 | Remove-LocalUser |
| 4740 | 계정이 잠겼습니다 | 틀린 비밀번호로 10번 로그온 |
각 이벤트에서 TargetUserName은 바뀐 계정이고 SubjectUserName은 바꾼 쪽입니다. 4740은 예외입니다. SubjectUserName은 컴퓨터 계정이고, TargetDomainName에는 잘못된 로그온을 보낸 컴퓨터 이름이 들어 있습니다.
2. 점검 스크립트
Get-AccountChanges.ps1은 아무것도 바꾸지 않고 위 여섯 이벤트를 읽어 시간순으로 한 줄씩 보여 줍니다. -Account로 한 계정만 볼 수 있습니다.
# Read-only timeline of local account changes in the Security log. It changes nothing.
# 4720 created, 4722 enabled, 4724 password reset, 4725 disabled, 4726 deleted, 4740 locked out
# Usage (elevated PowerShell):
#   powershell -NoProfile -ExecutionPolicy Bypass -File .\Get-AccountChanges.ps1 -Minutes 60 [-Account name]
param([int]$Minutes = 60, [string]$Account = "")

[Console]::OutputEncoding = [System.Text.Encoding]::UTF8

$meaning = @{
    4720 = 'created'
    4722 = 'enabled'
    4724 = 'password reset'
    4725 = 'disabled'
    4726 = 'deleted'
    4740 = 'locked out'
}

$start = (Get-Date).AddMinutes(-$Minutes)
try {
    $events = @(Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = @($meaning.Keys); StartTime = $start } -ErrorAction Stop)
} catch {
    $events = @()
}

$rows = foreach ($e in $events) {
    $d = @{}
    ([xml]$e.ToXml()).Event.EventData.Data | ForEach-Object { $d[$_.Name] = $_.'#text' }
    if ($Account -and $d.TargetUserName -ne $Account) { continue }
    [pscustomobject]@{
        At      = $e.TimeCreated
        Time    = $e.TimeCreated.ToString('HH:mm:ss')
        Id      = $e.Id
        Change  = $meaning[[int]$e.Id]
        Target  = $d.TargetUserName
        By      = $d.SubjectUserName
        # 4740 puts the computer that sent the bad logons in TargetDomainName
        From    = if ($e.Id -eq 4740) { $d.TargetDomainName } else { '' }
    }
}
$rows = @($rows | Sort-Object At, Id)

Write-Output ("== Window: last {0} min, events: {1}" -f $Minutes, $rows.Count)
Write-Output "== Timeline"
$rows | Format-Table Time, Id, Change, Target, By, From -AutoSize | Out-String -Width 200 | Write-Output
$locked = @($rows | Where-Object { $_.Id -eq 4740 })
if ($locked.Count -gt 0) { Write-Output ("== Lockouts: {0} (accounts: {1})" -f $locked.Count, (($locked.Target | Sort-Object -Unique) -join ', ')) }
3. 재현: 계정 한 개의 일생
관리자 PowerShell에서 계정을 만들고 바꾸고 잠근 뒤 지웁니다. 비밀번호는 실습용으로 정한 값이며 실제 비밀번호가 아닙니다.
$name = 'crlab_user'
$sec  = ConvertTo-SecureString 'Zx9!kLm27pQw4Rt' -AsPlainText -Force
$badcred = New-Object System.Management.Automation.PSCredential("$env:COMPUTERNAME\$name", (ConvertTo-SecureString 'Wrong-Pass-1' -AsPlainText -Force))

New-LocalUser -Name $name -Password $sec -AccountNeverExpires | Out-Null
Set-LocalUser -Name $name -Password (ConvertTo-SecureString 'Qv7#mT2nLp9XwK4' -AsPlainText -Force)
Disable-LocalUser -Name $name
Enable-LocalUser -Name $name

# 틀린 비밀번호로 10번 로그온
1..10 | ForEach-Object {
    try {
        Start-Process -FilePath "$env:SystemRoot\System32\whoami.exe" -Credential $badcred `
            -WorkingDirectory $env:SystemRoot -RedirectStandardOutput "$env:TEMP\who.txt" -Wait -NoNewWindow -ErrorAction Stop
    } catch { }
}
net user $name | Select-String 'Account active'
Account active Locked
4. 확인: 한 줄에 한 사건
powershell -NoProfile -ExecutionPolicy Bypass -File .\Get-AccountChanges.ps1 -Minutes 5 -Account crlab_user
여러 번 시험해 앞선 기록이 섞이므로, 마지막 시험 구간(17:12:33부터 17:12:36)만 옮깁니다.
Time       Id Change         Target     By             From
----       -- ------         ------     --             ----
17:12:33 4720 created        crlab_user Administrator
17:12:33 4722 enabled        crlab_user Administrator
17:12:33 4724 password reset crlab_user Administrator
17:12:33 4724 password reset crlab_user Administrator
17:12:33 4725 disabled       crlab_user Administrator
17:12:33 4722 enabled        crlab_user Administrator
17:12:33 4740 locked out     crlab_user LABPC$ LABPC
17:12:36 4726 deleted        crlab_user Administrator
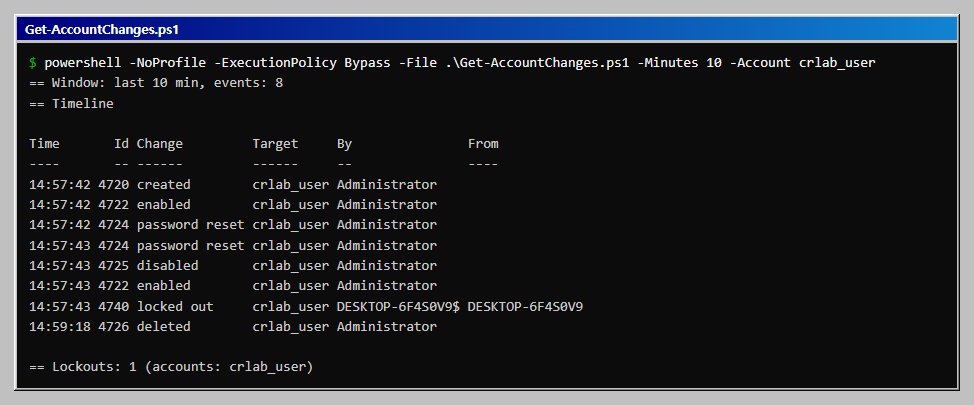
같은 시험을 별도의 시험용 PC에서 다시 하고 화면을 찍었습니다. 이번에는 crlab_user를 지운 뒤에 읽어서 4726까지 여덟 줄이 모두 보입니다. 컴퓨터 이름은 시험용 PC의 이름이고 이 글의 나머지에서는 LABPC로 적었습니다.
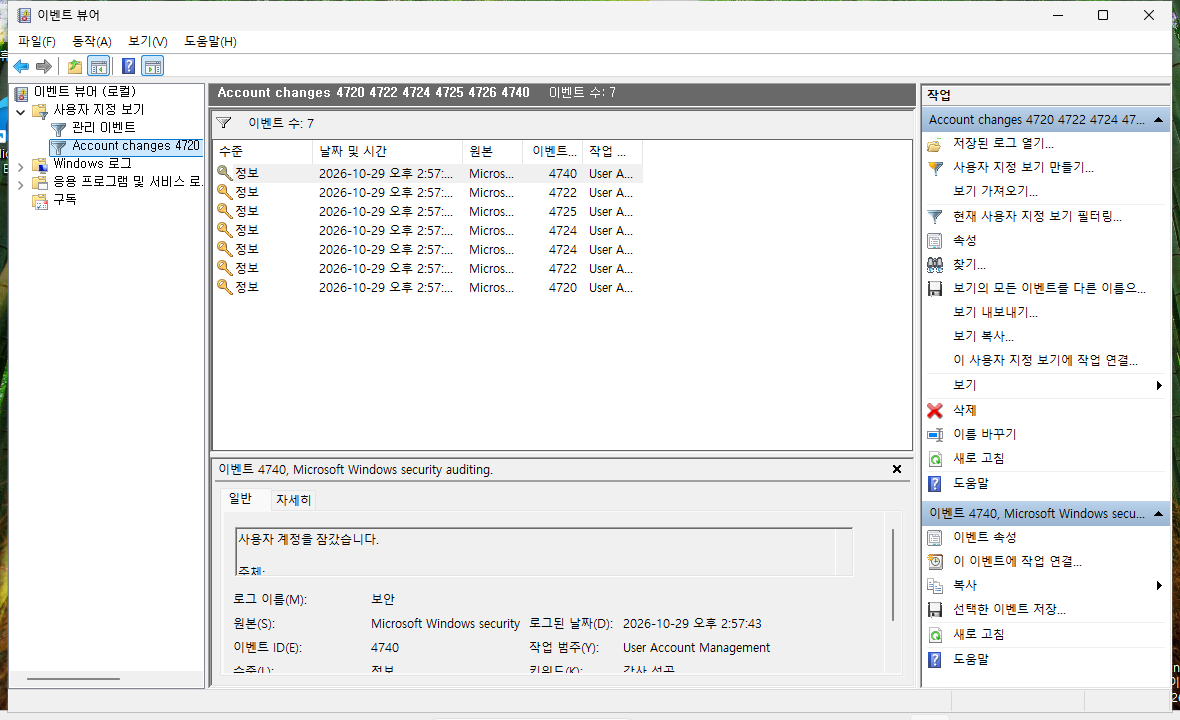
이벤트 뷰어에서도 같은 기록을 볼 수 있습니다. 이벤트 뷰어의 사용자 지정 보기에 이벤트 번호 여섯 개를 조건으로 주면(eventvwr.msc /v:파일.xml로 열 수 있습니다) 아래처럼 해당 이벤트만 모입니다. 이 화면은 삭제 전에 찍어서 4726이 없는 일곱 건입니다.
처음 재현할 때는 읽는 시점도 중요했습니다. 계정을 바꾼 직후에 스크립트를 바로 실행하면 앞의 세 건만 읽히고 나머지가 빠졌습니다. 로그 기록이 조금 늦게 쓰이기 때문으로 추정하며, 1~2초 뒤에 다시 실행하니 일곱 건이 모두 나왔습니다. 재현 스크립트 끝에 Start-Sleep 2를 두고 읽습니다.
여기서 읽을 것은 네 가지입니다.
- 계정을 만들면 4720 바로 뒤에 4722와 4724가 붙습니다. 새 계정이 켜진 상태로 만들어지고 초기 비밀번호가 설정되기 때문으로 보입니다. 4720만 찾으면 이 두 줄을 놓칩니다.
Set-LocalUser는 4724 한 건입니다. 만들 때 한 건, 바꿀 때 한 건으로 4724가 두 번 보입니다.- 4725 뒤의 4722는 계정을 다시 켠 것입니다. 끄고 켜는 짧은 순환은 시험이나 우회의 흔적일 수 있습니다.
- 4740은
By가 컴퓨터 계정입니다. 사람이 잠근 것이 아니라 시스템이 임계값을 넘은 계정을 잠갔다는 뜻이고,From에는 틀린 로그온을 보낸 컴퓨터가 남습니다.
5. 되돌리기
Remove-LocalUser crlab_user
Get-CimInstance Win32_UserProfile | Where-Object LocalPath -like 'C:\Users\crlab_user*' | Remove-CimInstance
[bool](Get-LocalUser crlab_user -ErrorAction SilentlyContinue)    # False
계정을 지운 뒤에도 보조 로그온 시험에서 만들어진 프로필 폴더가 남을 수 있어 Remove-CimInstance로 함께 지웁니다. 이 시험에서는 user exists: False와 남은 프로필 0개를 확인했습니다.
6. 읽는 기준
- 4720 직후 4732(Administrators 그룹에 추가)가 이어지면 관리자 계정을 새로 만든 것입니다. 그룹 변경 글과 함께 읽습니다.
- 업무 시간이 아닌 때의 4720이 보이면 만든 사람(
By)을 확인합니다. 그 사람의 로그온은 4624 글의 방법으로 찾습니다. - 같은
From에서 여러 계정이 차례로 잠기면 계정 이름을 바꿔 가며 대입하는 시도입니다. 잠금 한 건은 사람이 비밀번호를 잊은 것일 수 있습니다. - 4740 직전의 4625가 몇 건인지, 실패 원인이 무엇이었는지는 4625 글로 이어서 봅니다.
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 4720은 있는데 4722, 4724가 없습니다 | 읽은 시간 범위 밖입니다. -Minutes를 늘립니다 |
| 4740이 남지 않습니다 | 잠금 임계값이 0(잠그지 않음)이거나 시험이 10회에 못 미친 경우입니다. net accounts로 확인합니다 |
Get-LocalUser의 LockedOut 값이 비어 있습니다 |
이 PC의 5.1에서는 빈 값이었습니다. net user <계정>의 Account active 줄로 확인합니다 |
| 시험을 되풀이하면 로그온이 실패합니다 | 남은 프로필을 지웁니다. 5절을 봅니다 |
이어서 해 볼 것
- 계정 이름을 몰래 바꾸는 4781과 비밀번호를 바꾼 4723은 이 글에서 만들지 않았습니다. 같은 스크립트의
$meaning표에 번호를 더하면 읽을 수 있습니다. - 계정 생성 직후 관리자 권한이 붙은 로그온은 4672 글에서 찾습니다.
확인 범위
- 해 본 것: 2026-10-28, Windows 11(빌드 26200) 관리자 PowerShell 5.1에서 위 명령을 실행했습니다. 계정 생성, 비밀번호 변경, 비활성화, 활성화, 잠금, 삭제와 이벤트 6종을 확인했고, 끝난 뒤 계정과 프로필이 남지 않은 것과 Administrators 그룹 구성이 처음과 같은 것을 확인했습니다.
- 화면 확인: 2026-10-29, 시험용 PC(Windows 11 평가판, 한국어 표시)에서 같은 시험을 다시 해 타임라인과 이벤트 뷰어 화면을 찍었습니다. 끝난 뒤 계정과 프로필이 남지 않은 것을 확인했습니다.
- 해 보지 않은 것: 잠금 시간(10분)이 지난 뒤 자동으로 풀리는 동작, 원격 컴퓨터가 보낸 잠금, 도메인 계정, 이름 변경(4781)과 비밀번호 변경(4723).
- 읽을 때 주의: 컴퓨터 이름은
LABPC로 바꿔 적었습니다. 시각은 이 PC에서 한 번 잰 값입니다. 4740의By가 컴퓨터 계정으로 보인 것은 이 PC의 관찰이며, 환경에 따라 다를 수 있습니다.
이 글의 다음 단계
- Windows 이벤트 4624 로그온 유형으로 로컬, 네트워크, 서비스 로그온을 구분해 읽기Windows 11 보안 로그의 이벤트 4624를 PowerShell로 읽어 로그온 유형별로 세고, 서비스 로그온이 대부분인 로그에서 사람이 한 로그온만 골라내는 방법을 직접 만든 임시 계정의 로그온으로 확인합니다.
- Windows 이벤트 4672 특별 권한 로그온으로 관리자급 로그온을 찾고 일반 사용자와 비교하기Windows 11에서 일반 사용자와 Administrators 그룹 사용자가 로그온할 때 이벤트 4672가 어떻게 달라지는지 임시 계정으로 확인하고, PowerShell 스크립트가 4624와 짝을 지어 로그온 유형과 강한 권한을 보여 주는 과정을 따라 합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com