엔드포인트 로그에서 의심스러운 실행을 찾을 때 가장 먼저 보는 것은 "누가 누구를 띄웠는가"입니다. Sysmon의 이벤트 ID 1(프로세스 생성)에는 새 프로세스의 Image와 CommandLine, 그리고 부모의 ParentImage가 함께 들어 있어서 이 관계를 트리로 그릴 수 있습니다. 이 글에서는 공개 EVTX 샘플 한 개를 파이썬으로 읽어 트리를 그리고, 문서 앱(Office 계열)이 셸이나 스크립트 실행기를 자식으로 둔 모양에 표시를 다는 과정을 다룹니다.
실습은 Windows 11의 Git Bash와 Docker Desktop에서 했고, Windows에 Sysmon을 설치하지는 않았습니다. 이벤트 데이터는 제가 만든 것이 아니라 공개 저장소의 로그 파일(.evtx) 한 개이며, 이 글에서는 그 파일을 읽기만 합니다. 로그 외에 실행 파일은 내려받지 않았고 어떤 것도 실행하지 않았습니다. 규칙 시험에 쓰는 마지막 표만 제가 직접 만든 값이고, 해당 위치에서 다시 밝힙니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Docker 컨테이너(python:3.12-slim 기반) |
| Python | 3.12.16 |
| 라이브러리 | python-evtx 0.8.1 (pip install python-evtx) |
| 샘플 로그 | EVTX-ATTACK-SAMPLES 저장소의 Sysmon 로그 1개(69,632바이트), 라이선스 GPL-3.0 |
| 샘플 고정 커밋 | 4ceed2f4706daf601c212a8f91c113dd85349a2c |
Sysmon 자체는 이 글의 범위가 아닙니다. 설치와 설정은 Microsoft Learn의 Sysmon 문서를 따릅니다. 이 문서에 따르면 Sysmon은 프로세스 생성 이벤트에 부모 프로세스의 명령줄까지 기록하고, 프로세스 ID가 재사용되어도 대응할 수 있도록 프로세스 GUID를 함께 남깁니다.
작업 폴더는 아래 네 파일로 구성됩니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
Dockerfile
fetch.sh
evtx_tree.py
test_rules.py
1. 컨테이너 준비와 샘플 내려받기
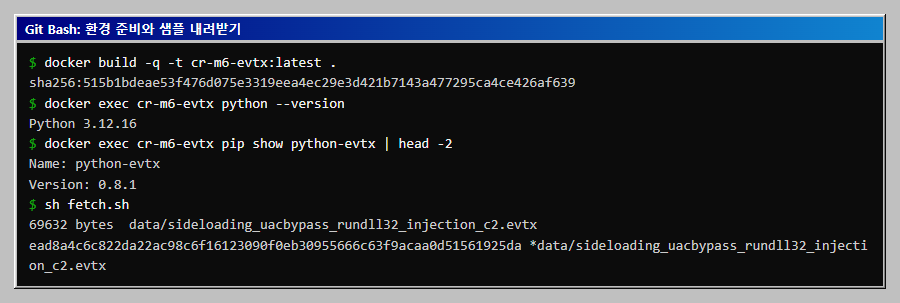
Dockerfile로 python-evtx가 든 이미지를 만들고, 작업 폴더를 연결한 컨테이너를 띄웁니다. Git Bash에서는 $(pwd -W)가 Windows 형식 경로를 주므로 이 형태로 마운트했습니다. Linux와 macOS에서는 "$PWD"를 쓰면 되지만 이 글에서는 실행해 보지 않았습니다.
docker build -q -t cr-m6-evtx:latest .
MSYS_NO_PATHCONV=1 docker run -d --name cr-m6-evtx -v "$(pwd -W)":/work cr-m6-evtx:latest sleep 3600
docker exec cr-m6-evtx python --version
docker exec cr-m6-evtx pip show python-evtx | head -2
sh fetch.sh
fetch.sh는 고정된 커밋 주소에서 .evtx 파일 하나만 받고 크기와 SHA-256을 출력합니다.
2. 이벤트 ID 1의 필드 보기
트리를 그리기 전에 이벤트 한 건에 어떤 필드가 있는지 봅니다. evtx_tree.py에 --fields를 붙이면 마지막 프로세스 생성 이벤트의 주요 필드를 출력합니다.
docker exec cr-m6-evtx python evtx_tree.py data/sideloading_uacbypass_rundll32_injection_c2.evtx --fields
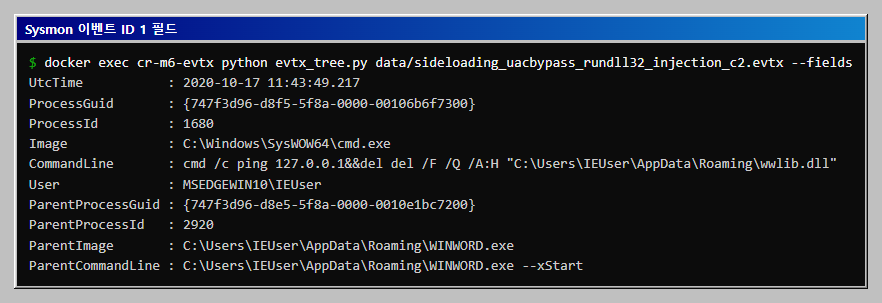
이 이벤트는 cmd.exe가 만들어졌다는 기록이고, 트리에 쓰는 필드는 다음과 같습니다.
- ProcessId와 ParentProcessId: 프로세스 번호입니다. 윈도우는 번호를 재사용하므로 오래 쌓인 로그에서는 같은 번호가 다른 프로세스를 가리킬 수 있습니다.
- ProcessGuid와 ParentProcessGuid: Sysmon이 붙이는 고유 값입니다. 이 글의 스크립트는 번호 대신 GUID로 부모와 자식을 잇습니다.
- Image와 ParentImage: 실행 파일의 전체 경로입니다. 이름만 보지 않고 경로까지 봅니다.
- CommandLine과 ParentCommandLine: 실행 인자입니다. 이 이벤트에서는 부모가
WINWORD.exe --xStart로 실행된 상태였다는 것까지 알 수 있습니다.
3. 프로세스 트리 그리기
print_tree는 이벤트를 ProcessGuid로 색인하고, 각 이벤트의 ParentProcessGuid가 같은 로그 안에 있으면 그 아래에 붙입니다. 로그에 부모의 생성 이벤트가 없으면 따로 [부모 ... 는 이 로그에 생성 이벤트 없음]으로 적고 그 프로세스를 뿌리로 삼습니다.
docker exec cr-m6-evtx python evtx_tree.py data/sideloading_uacbypass_rundll32_injection_c2.evtx
[부모 explorer.exe pid=5104 는 이 로그에 생성 이벤트 없음]
    11:43:27 pid=3660 test.exe
       cmd: "C:\Users\Public\tools\apt\wwlib\test.exe"
[부모 dllhost.exe pid=8500 는 이 로그에 생성 이벤트 없음]
    11:43:31 pid=1256 test.exe
       cmd: "C:\Users\Public\tools\apt\wwlib\test.exe"
        11:43:33 pid=2920 WINWORD.exe
           cmd: C:\Users\IEUser\AppData\Roaming\WINWORD.exe --xStart
            11:43:36 pid=840 rundll32.exe  <== OFFICE>SHELL PATH?
               cmd: "C:\Windows\System32\rundll32.exe"
            11:43:40 pid=6552 explorer.exe  <== PATH?
               cmd: "C:\Windows\System32\explorer.exe"
            11:43:45 pid=1576 WINWORD.exe  <== PATH?
               cmd: "C:\Users\IEUser\AppData\Roaming\WINWORD.exe"
            11:43:49 pid=1680 cmd.exe  <== OFFICE>SHELL PATH?
               cmd: cmd /c ping 127.0.0.1&&del del /F /Q /A:H "C:\Users\IEUser\AppData\Roaming\wwlib.dll"
프로세스 생성 7건, 표시 4건
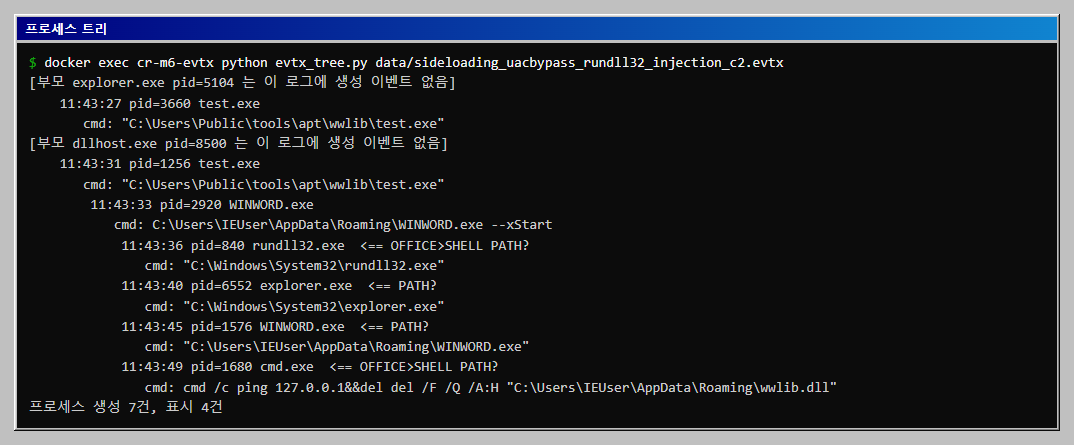
트리를 읽는 순서는 다음과 같습니다.
- 뿌리부터 봅니다. 첫
test.exe는explorer.exe가, 둘째는dllhost.exe가 띄웠고 두 부모의 생성 이벤트는 이 로그에 없습니다. 로그가 중간부터 시작했거나 그 시점의 설정이 달랐기 때문입니다. - 이름만 믿지 않습니다. 이름이
WINWORD.exe인 프로세스(pid 2920)의 경로는C:\Users\IEUser\AppData\Roaming\입니다. 정상 설치된 Word는 보통C:\Program Files\Microsoft Office\...아래에 있으므로, 같은 이름이라도 위치가 다르면 확인 대상입니다. 다만 Microsoft Store판이나 다른 설치 경로를 쓰는 환경도 있을 수 있어, 위치만으로 결론을 내리지 않고 서명과 설치 기록을 함께 봅니다. - 자식을 봅니다. 이
WINWORD.exe는rundll32.exe와cmd.exe를 자식으로 두었습니다. 워드 프로세서가 명령 셸을 띄울 이유는 보통 없습니다. 이것이 이 글에서 표시를 단 이유입니다.
참고로 이 샘플 파일은 보안 시험을 위해 만든 공격 시뮬레이션의 로그입니다. 이 글에서는 방어 쪽에서 어떤 줄이 눈에 띄는지만 다루고, 어떻게 만든 것인지는 다루지 않습니다. 이 샘플은 PowerShell을 쓰지 않아서 powershell.exe 자식은 이 로그에 나오지 않습니다.
4. 표시 규칙과 오탐 사례
classify 함수의 규칙은 두 가지입니다.
- OFFICE>SHELL: 부모 파일 이름이 Office 계열(
winword.exe,excel.exe,powerpnt.exe,outlook.exe등)이고 자식이cmd.exe,powershell.exe,wscript.exe,rundll32.exe같은 실행기나 셸일 때입니다. - PATH?: 부모 파일 이름이 Office 계열인데 위치가 정상 설치 경로(
C:\Program Files\Microsoft Office,C:\Program Files (x86)\Microsoft Office)가 아닐 때입니다.
규칙이 어떻게 판정하는지 보려고 직접 만든 값 다섯 줄로 시험합니다. 아래는 실제 로그가 아니라 제가 쓴 시험 값이고, powershell.exe 자식과 오탐 사례를 보기 위한 것입니다.
docker exec cr-m6-evtx python test_rules.py
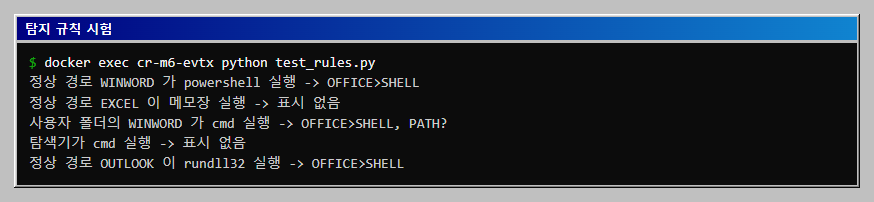
결과에서 읽을 점은 다음과 같습니다.
- 정상 경로의
WINWORD가powershell을 띄운 경우에도 OFFICE>SHELL이 붙습니다. 이 모양이 곧 악성이라는 뜻은 아닙니다. 업무 자동화 매크로나 애드인이 명령을 실행하는 경우가 실제로 있어서 조직의 정상 사례를 먼저 모아 예외로 두어야 합니다. - Outlook이
rundll32를 띄운 경우도 마찬가지입니다. 첨부 파일이나 링크를 여는 정상 동작에서 나올 수 있으므로CommandLine의 인자까지 보고 판단합니다. EXCEL이 메모장을 띄운 경우는 표시가 없습니다. 자식이 셸이나 실행기 목록에 없기 때문입니다.- 탐색기가
cmd를 띄운 경우는 표시가 없습니다. 사용자가 직접 연 것이 보통이라 부모가 Office가 아니면 이 규칙의 대상이 아닙니다.
실제로 도입할 때는 이 표시를 알림의 전부로 쓰지 않고 후보를 좁히는 용도로 씁니다. 다음처럼 신호가 겹칠수록 확인할 가치가 큽니다.
- 부모의 경로가 정상 설치 경로가 아님(PATH?)
- 자식이 PowerShell이고 인자가 길거나 인코딩된 형태임
- 부모의 부모가 사용자 폴더나 임시 폴더의 실행 파일임
- 같은 시각에 외부로 나가는 네트워크 연결(이벤트 ID 3)이나 새 파일 생성(이벤트 ID 11)이 있음
결과 정리
- 프로세스 트리는
ProcessGuid와ParentProcessGuid로 잇습니다. 번호는 재사용되므로 보조로만 씁니다. - Office 계열 이름의 프로세스는 이름 외에 설치 경로도 확인합니다.
- 문서 앱 아래의 셸은 후보일 뿐이고 정상 업무 사례와 명령줄 내용으로 가려냅니다.
- 부모의 생성 이벤트가 로그에 없을 수 있으므로 뿌리가 끊긴 프로세스는 따로 표시합니다.
전체 코드
작업 폴더 구조는 아래와 같습니다. data/ 폴더는 fetch.sh가 만듭니다.
Dockerfile
fetch.sh
evtx_tree.py
test_rules.py
Dockerfile
FROM python:3.12-slim
RUN pip install --no-cache-dir python-evtx
WORKDIR /work
fetch.sh
#!/bin/sh
# 공개 EVTX 샘플 한 개를 고정된 커밋 주소에서 data/ 로 내려받고 SHA-256 을 출력합니다.
# 로그 파일(.evtx)만 받으며 실행 파일은 받지 않습니다. 저장소 라이선스는 GPL-3.0 입니다.
COMMIT=4ceed2f4706daf601c212a8f91c113dd85349a2c
NAME=sideloading_uacbypass_rundll32_injection_c2.evtx
mkdir -p data
curl -fsSL -o "data/$NAME" \
  "https://raw.githubusercontent.com/sbousseaden/EVTX-ATTACK-SAMPLES/$COMMIT/AutomatedTestingTools/Malware/$NAME"
echo "$(wc -c < "data/$NAME") bytes  data/$NAME"
sha256sum "data/$NAME"
evtx_tree.py
import ntpath
import re
import sys
import xml.etree.ElementTree as ET

from Evtx.Evtx import Evtx

NS = "{http://schemas.microsoft.com/win/2004/08/events/event}"

# 문서 앱 실행 파일 이름과, 문서 앱이 자식으로 두면 눈여겨볼 실행 파일 이름입니다.
OFFICE = {"winword.exe", "excel.exe", "powerpnt.exe", "outlook.exe", "msaccess.exe", "mspub.exe", "visio.exe", "onenote.exe"}
SHELLS = {"cmd.exe", "powershell.exe", "pwsh.exe", "wscript.exe", "cscript.exe", "mshta.exe", "rundll32.exe", "regsvr32.exe"}
# 정상 Office 설치 경로의 앞부분(소문자)
OFFICE_DIRS = (r"c:\program files\microsoft office", r"c:\program files (x86)\microsoft office")


def base(path):
    return ntpath.basename(path).lower()


def classify(parent_image, image):
    """부모와 자식 경로를 보고 표시할 꼬리표 목록을 돌려줍니다."""
    tags = []
    if base(parent_image) in OFFICE:
        if base(image) in SHELLS:
            tags.append("OFFICE>SHELL")
        if not ntpath.dirname(parent_image).lower().startswith(OFFICE_DIRS):
            tags.append("PATH?")
    return tags


def read_process_events(path):
    """EVTX 에서 Sysmon 이벤트 ID 1 만 골라 딕셔너리 목록으로 돌려줍니다."""
    events = []
    with Evtx(path) as log:
        for rec in log.records():
            root = ET.fromstring(rec.xml())
            if root.findtext(f"{NS}System/{NS}EventID") != "1":
                continue
            d = {e.get("Name"): (e.text or "") for e in root.iter(f"{NS}Data")}
            d["Time"] = root.find(f"{NS}System/{NS}TimeCreated").get("SystemTime")
            events.append(d)
    return events


def print_tree(events):
    by_guid = {e["ProcessGuid"]: e for e in events}
    children = {}
    roots = []
    for e in events:
        pg = e["ParentProcessGuid"]
        if pg in by_guid:
            children.setdefault(pg, []).append(e)
        else:
            roots.append(e)  # 부모 생성 이벤트가 이 로그에 없는 프로세스

    flagged = 0

    def show(e, depth):
        nonlocal flagged
        tags = classify(e["ParentImage"], e["Image"])
        flagged += bool(tags)
        mark = ("  <== " + " ".join(tags)) if tags else ""
        t = re.search(r"\d\d:\d\d:\d\d", e["Time"]).group(0)
        print(f"{'    ' * depth}{t} pid={e['ProcessId']} {ntpath.basename(e['Image'])}{mark}")
        print(f"{'    ' * depth}   cmd: {e['CommandLine']}")
        for c in children.get(e["ProcessGuid"], []):
            show(c, depth + 1)

    for r in roots:
        print(f"[부모 {ntpath.basename(r['ParentImage'])} pid={r['ParentProcessId']} 는 이 로그에 생성 이벤트 없음]")
        show(r, 1)
    print(f"프로세스 생성 {len(events)}건, 표시 {flagged}건")


if __name__ == "__main__":
    sys.stdout.reconfigure(encoding="utf-8")
    events = read_process_events(sys.argv[1])
    if "--fields" in sys.argv:
        # 마지막 프로세스 생성 이벤트 한 건의 주요 필드를 그대로 보여 줍니다.
        for key in ("UtcTime", "ProcessGuid", "ProcessId", "Image", "CommandLine", "User",
                    "ParentProcessGuid", "ParentProcessId", "ParentImage", "ParentCommandLine"):
            print(f"{key:18}: {events[-1].get(key, '')}")
    else:
        print_tree(events)
test_rules.py
from evtx_tree import classify

# 직접 만든 시험 값입니다. 실제 로그가 아니라 규칙이 어떻게 판정하는지만 확인합니다.
CASES = [
    ("정상 경로 WINWORD 가 powershell 실행", r"C:\Program Files\Microsoft Office\root\Office16\WINWORD.EXE", r"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"),
    ("정상 경로 EXCEL 이 메모장 실행", r"C:\Program Files\Microsoft Office\root\Office16\EXCEL.EXE", r"C:\Windows\System32\notepad.exe"),
    ("사용자 폴더의 WINWORD 가 cmd 실행", r"C:\Users\kim\AppData\Roaming\WINWORD.EXE", r"C:\Windows\System32\cmd.exe"),
    ("탐색기가 cmd 실행", r"C:\Windows\explorer.exe", r"C:\Windows\System32\cmd.exe"),
    ("정상 경로 OUTLOOK 이 rundll32 실행", r"C:\Program Files\Microsoft Office\root\Office16\OUTLOOK.EXE", r"C:\Windows\System32\rundll32.exe"),
]
for name, parent, child in CASES:
    print(name, "->", ", ".join(classify(parent, child)) or "표시 없음")
자주 막히는 곳
-v마운트가 비어 있습니다. Git Bash에서"$PWD"를 쓰면 경로가/c/...형태로 바뀌어 Docker Desktop이 폴더를 못 찾을 수 있습니다.MSYS_NO_PATHCONV=1을 앞에 붙이고$(pwd -W)를 씁니다.SyntaxWarning: invalid escape sequence '\p'가 납니다. 윈도우 경로를 그냥 문자열로 쓰면\p가 이스케이프로 해석됩니다. 이 글의OFFICE_DIRS처럼r"..."원시 문자열로 씁니다.- 한글이 깨져 보입니다. 출력 인코딩 문제입니다.
evtx_tree.py는sys.stdout.reconfigure(encoding="utf-8")를 호출하니 터미널도 UTF-8로 맞춥니다. KeyError가 납니다. 이벤트 ID 1이 아닌 이벤트나 스키마 버전이 다른 로그에서는 필드 이름이 다를 수 있습니다. 이 글에서는 샘플 한 개만 확인했습니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Docker 컨테이너에서 실제로 실행한 결과입니다. 샘플 로그는
EVTX-ATTACK-SAMPLES저장소(GPL-3.0, 고정 커밋4ceed2f4706daf601c212a8f91c113dd85349a2c)의 파일이며, 프로세스 생성 이벤트 7건이 있었습니다. Sysmon 이벤트 ID 1의 설명은 위 Microsoft Learn 문서(게시일 2026년 9월 10일 표기)에서 확인했습니다. - 하지 못한 것: Sysmon for Linux를 Docker에서 돌려 이벤트를 만드는 방법은 시도하지 않았습니다. Windows에 Sysmon을 설치하지 않았으므로 설정 파일 작성과 이벤트 수집 과정도 다루지 않았습니다. Linux와 macOS 셸에서의 명령 실행도 하지 않았습니다.
- 범위의 한계: 실제 로그는 샘플 한 개라서 이 글의
powershell.exe자식과 오탐 사례는 직접 만든 시험 값으로 보인 것입니다. 표시 규칙은 후보를 좁히는 출발점이며 판정 기준이 아닙니다. 이벤트 ID 3, 11 등 다른 이벤트와의 결합은 설명만 했고 실행해 보지 않았습니다. - 샘플 출처와 라이선스:
EVTX-ATTACK-SAMPLES저장소, GPL-3.0. 파일 내용은 이 글에 수록하지 않았고 필드 값 일부만 인용했습니다.