sudoers 규칙은 한 줄이 곧 권한 상승 경로입니다. visudo는 문법만 검사하므로 NOPASSWD: ALL 같은 규칙도 "parsed OK"로 통과합니다. 이 글에서는 /etc/sudoers.d의 규칙에서 위험한 모양을 찾는 읽기 전용 스크립트를 만들고, 시험 규칙으로 찾아내고 고치는 과정을 보여 줍니다. 모든 화면은 Ubuntu Server 22.04.5에서 직접 실행한 것입니다.
한 문장 답
NOPASSWD, 모든 명령을 허용하는 ALL, 명령 인자의 *, vi나 less처럼 셸을 열 수 있는 명령, !authenticate 다섯 가지 형태를 규칙 파일에서 찾으면 수정 후보를 선별할 수 있습니다. 수정할 때는 명령 전체 경로와 인자를 정확하게 지정한 규칙으로 바꿉니다.
위험한 모양 다섯 가지
| 표시 | 점검 대상 | 위험 이유 |
|---|---|---|
nopasswd |
NOPASSWD |
계정 탈취 시 암호 없이 root 명령 바로 실행 |
all-commands |
ALL=(ALL) ALL 형태 |
사실상 root와 동일한 권한 |
wildcard |
명령 인자의 * |
*가 공백에도 맞아 인자가 여러 개로 늘어날 수 있고 의도보다 넓은 인자가 통과함. 정확한 규칙은 man sudoers의 Wildcards 절 참고 |
shell-escape |
vi, vim, less, more, find, awk, man, nano |
안에서 셸을 열 수 있어 root로 실행되면 root 셸이 됨 |
no-authenticate |
!authenticate |
sudo 암호 확인 해제 |
준비물
| 항목 | 내용 |
|---|---|
| 서버 | Ubuntu Server 22.04.5 |
| 권한 | 시험은 일반 계정으로 진행. 실제 /etc/sudoers.d를 점검할 때만 sudo 필요 |
| 변경 | 없음. 스크립트는 읽기만 함 |
시험은 집 폴더에 만든 sudoers-test 폴더의 규칙 파일로 합니다. 실제 규칙 파일은 건드리지 않습니다.
점검 스크립트 만들기
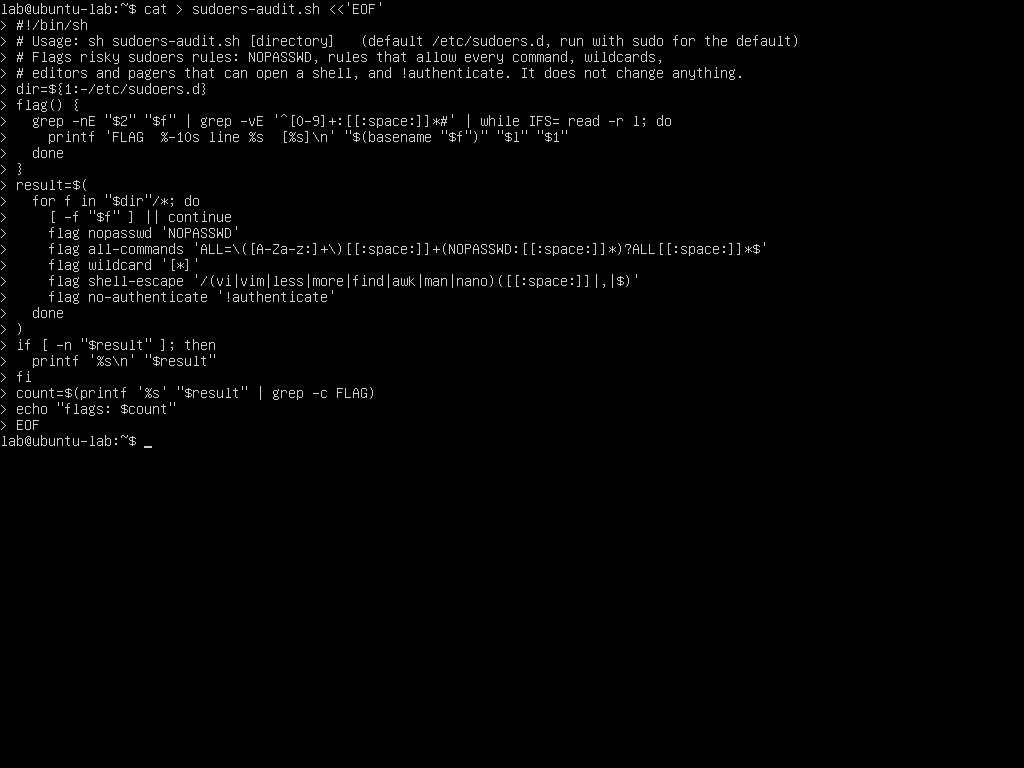
sudoers-audit.sh는 폴더 내 파일을 한 줄씩 읽어 위 다섯 가지 형태에 해당하면 FLAG로 표시합니다. 주석(#)으로 시작하는 줄은 제외하고, 마지막에 표시된 개수를 집계합니다. 인자를 생략하면 /etc/sudoers.d를 점검합니다.
cat > sudoers-audit.sh <<'EOF'
#!/bin/sh
# Usage: sh sudoers-audit.sh [directory]   (default /etc/sudoers.d, run with sudo for the default)
# Flags risky sudoers rules: NOPASSWD, rules that allow every command, wildcards,
# editors and pagers that can open a shell, and !authenticate. It does not change anything.
dir=${1:-/etc/sudoers.d}
flag() {
  grep -nE "$2" "$f" | grep -vE '^[0-9]+:[[:space:]]*#' | while IFS= read -r l; do
    printf 'FLAG  %-10s line %s  [%s]\n' "$(basename "$f")" "$l" "$1"
  done
}
result=$(
  for f in "$dir"/*; do
    [ -f "$f" ] || continue
    flag nopasswd 'NOPASSWD'
    flag all-commands 'ALL=\([A-Za-z:]+\)[[:space:]]+(NOPASSWD:[[:space:]]*)?ALL[[:space:]]*$'
    flag wildcard '[*]'
    flag shell-escape '/(vi|vim|less|more|find|awk|man|nano)([[:space:]]|,|$)'
    flag no-authenticate '!authenticate'
  done
)
if [ -n "$result" ]; then
  printf '%s\n' "$result"
fi
count=$(printf '%s' "$result" | grep -c FLAG)
echo "flags: $count"
EOF
시험 규칙 만들기
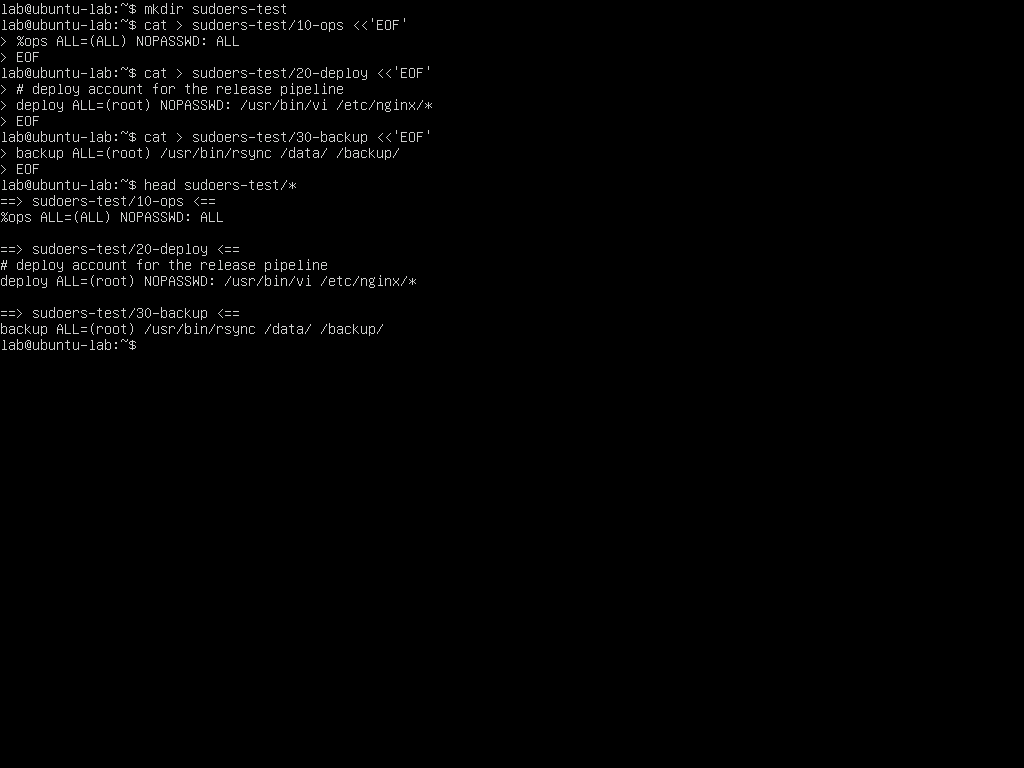
위험한 규칙 두 개와 정상 규칙 한 개를 생성합니다. 계정 이름은 모두 예시입니다.
mkdir sudoers-test
cat > sudoers-test/10-ops <<'EOF'
%ops ALL=(ALL) NOPASSWD: ALL
EOF
cat > sudoers-test/20-deploy <<'EOF'
# deploy account for the release pipeline
deploy ALL=(root) NOPASSWD: /usr/bin/vi /etc/nginx/*
EOF
cat > sudoers-test/30-backup <<'EOF'
backup ALL=(root) /usr/bin/rsync /data/ /backup/
EOF
head sudoers-test/*
점검 1: 고치기 전
sh sudoers-audit.sh sudoers-test
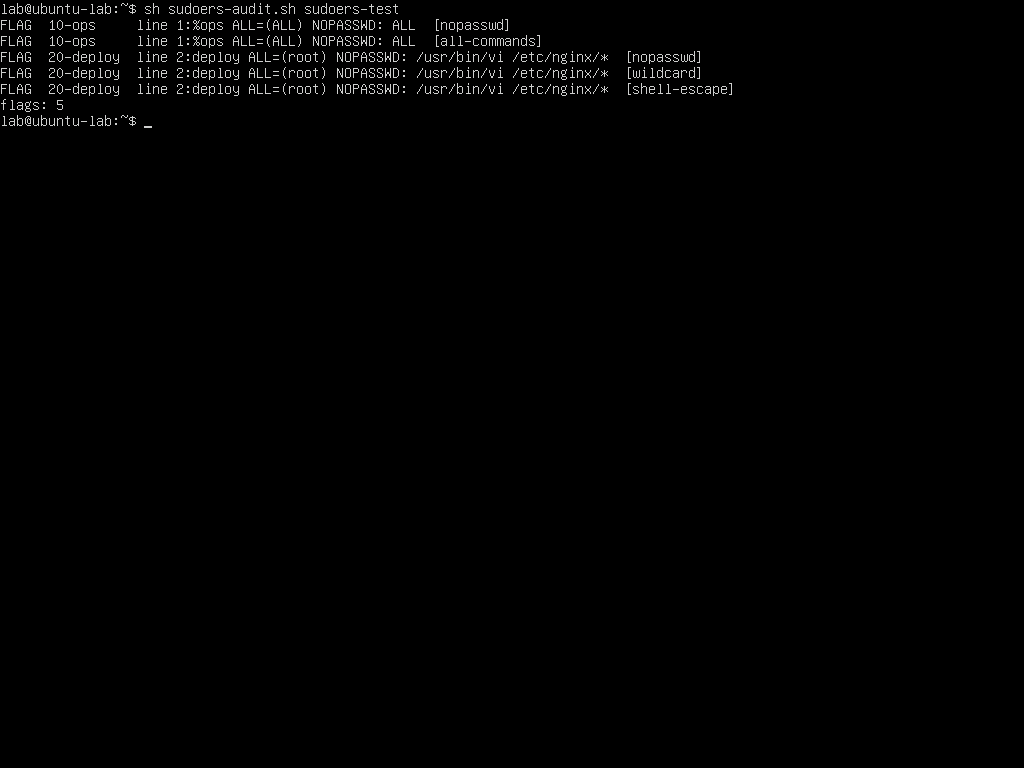
FLAG  10-ops     line 1:%ops ALL=(ALL) NOPASSWD: ALL  [nopasswd]
FLAG  10-ops     line 1:%ops ALL=(ALL) NOPASSWD: ALL  [all-commands]
FLAG  20-deploy  line 2:deploy ALL=(root) NOPASSWD: /usr/bin/vi /etc/nginx/*  [nopasswd]
FLAG  20-deploy  line 2:deploy ALL=(root) NOPASSWD: /usr/bin/vi /etc/nginx/*  [wildcard]
FLAG  20-deploy  line 2:deploy ALL=(root) NOPASSWD: /usr/bin/vi /etc/nginx/*  [shell-escape]
flags: 5
결과에서 확인할 점은 세 가지입니다.
- 동일 줄 중복 출력: 한 줄이 여러 위험 형태에 동시에 해당하면 항목마다 한 번씩 표시됩니다.
20-deploy의 한 줄이 세 번 출력된 것은 하나의 규칙에 세 가지 위험 요소가 있다는 뜻입니다. 30-backup미탐지: 명령과 인자를 정확히 지정하고 암호도 요구하는 규칙은 탐지되지 않습니다.- 주석 줄 제외:
20-deploy의 첫 줄은#주석문이므로 건너뜁니다.
문법 검사는 안전을 보증하지 않는다
위험 항목으로 표시된 10-ops도 visudo 문법 검사는 통과합니다.
visudo -cf sudoers-test/10-ops
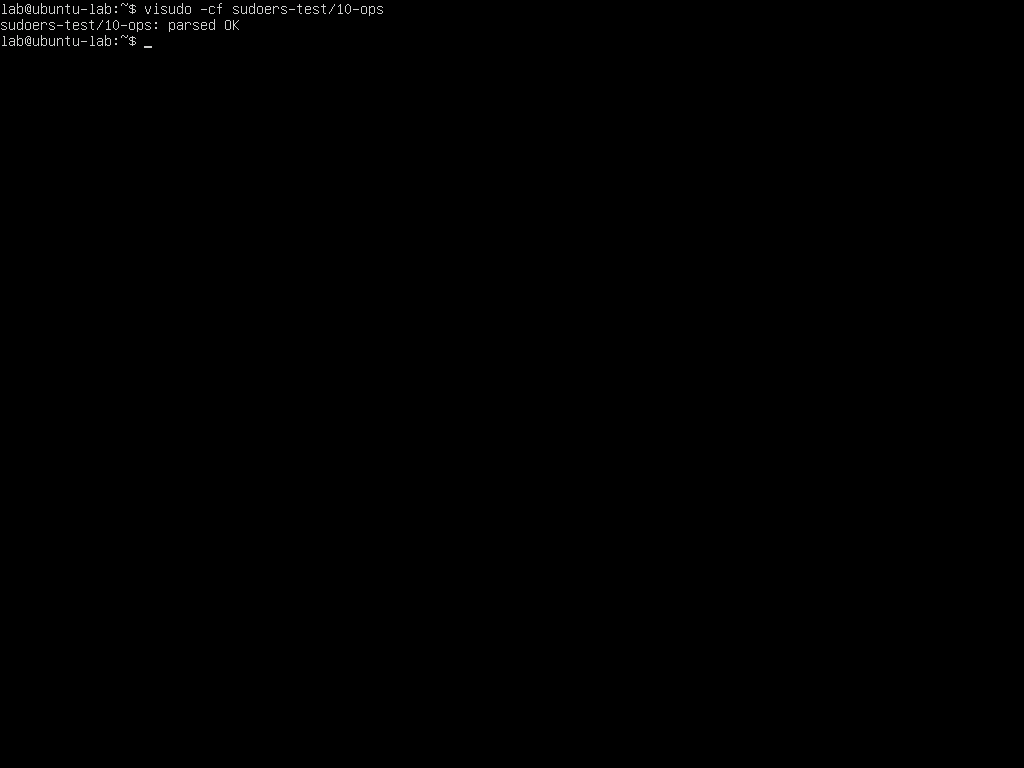
parsed OK는 문법이 올바르다는 의미일 뿐입니다. 규칙을 수정한 뒤에는 visudo -cf 파일로 문법을, 점검 스크립트로 위험 형태를 함께 확인합니다.
고치기
두 규칙을 필요한 명령만 지정한 규칙으로 수정합니다. 암호 요구(NOPASSWD 제거)와 명령 전체 경로 지정, 정확한 인자 설정이 핵심입니다. 편집기로 설정 파일을 수정해야 하는 업무라면 sudoedit를 사용하는 방법도 있지만, 이번 실습에서는 다루지 않았습니다.
cat > sudoers-test/10-ops <<'EOF'
%ops ALL=(root) /usr/bin/systemctl restart nginx, /usr/bin/systemctl status nginx
EOF
cat > sudoers-test/20-deploy <<'EOF'
# deploy account for the release pipeline
deploy ALL=(root) /usr/bin/systemctl restart app
EOF
visudo -cf sudoers-test/10-ops
visudo -cf sudoers-test/20-deploy
sh sudoers-audit.sh sudoers-test
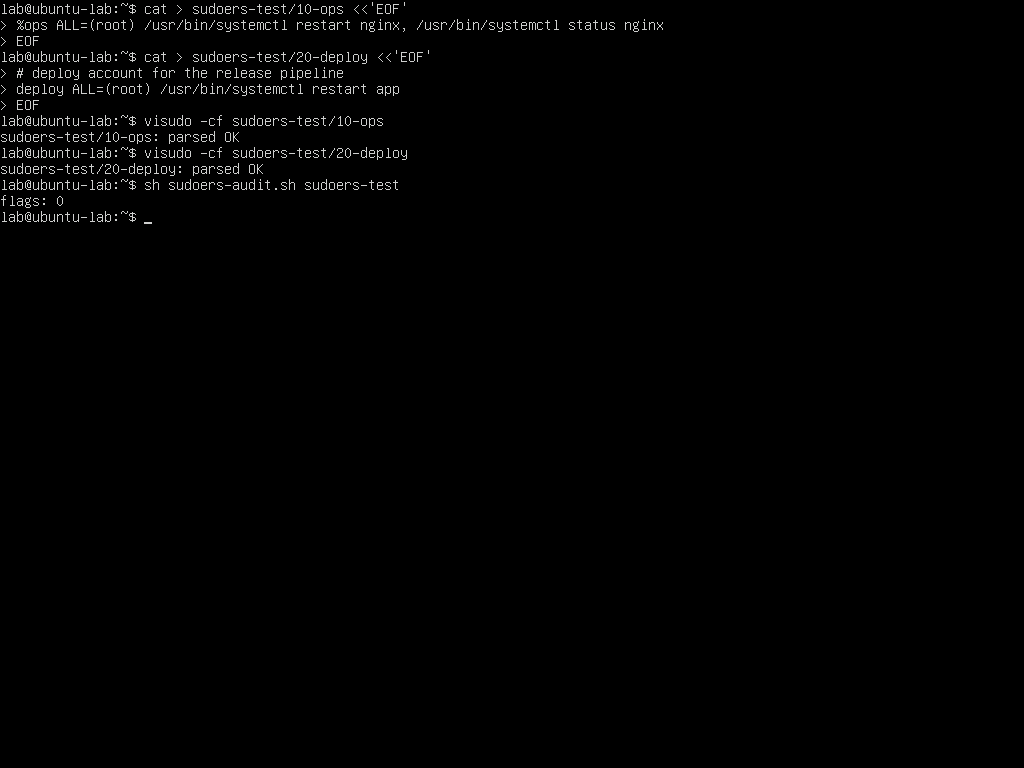
두 파일 모두 문법 검사를 통과했으며 탐지 표시가 0건입니다.
실제 서버에 쓰는 방법
기본 디렉터리를 점검할 때는 인자 없이 sudo 권한으로 실행합니다.
sudo sh sudoers-audit.sh
이 스크립트가 검사하는 대상은 /etc/sudoers.d 디렉터리의 파일뿐이며 /etc/sudoers 원본 파일은 읽지 않습니다. 원본 파일은 sudo grep -nE 'NOPASSWD|ALL=' /etc/sudoers 명령으로 별도 확인합니다. 실제 규칙 파일을 수정할 때는 직접 편집하지 않고 sudo visudo -f /etc/sudoers.d/파일이름으로 열어야 저장할 때 문법이 검사됩니다. 잘못된 sudoers 파일은 sudo 명령 전체를 차단할 수 있으므로, 수정하는 동안에는 별도의 root 셸 세션을 열어 둡니다.
정리
-
/etc/sudoers.d규칙에서 NOPASSWD, 모든 명령 허용, 와일드카드, 셸 탈출 명령,!authenticate를 점검했습니다. - 탐지된 규칙을 필요한 명령의 전체 경로와 정확한 인자로 수정했습니다.
- 고친 파일을
visudo -cf로 문법 검사하고 점검 스크립트를 다시 실행해 0건을 확인했습니다. -
/etc/sudoers원본 파일은 별도로 확인했습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Linux 계정 점검: UID 0 계정, 빈 암호, 로그인 셸이 있는 시스템 계정을 awk로 찾기/etc/passwd와 /etc/shadow에서 root 말고 UID 0인 계정, 빈 암호 계정, 중복 UID, 로그인 셸을 가진 시스템 계정을 찾는 읽기 전용 스크립트를 만듭니다. 실제 Ubuntu에서 실행하면 sync 계정이 걸리는 이유와 시험 파일에서 5건이 0건이 되는 과정을 화면으로 확인합니다.
- Ubuntu SSH 서버 설정 점검: sshd -T로 유효 설정을 확인하고 암호 로그인을 끄는 방법Ubuntu Server 22.04의 sshd가 실제로 쓰는 설정을 sshd -T로 읽어 권고값과 비교하는 스크립트를 만듭니다. 드롭인 파일 이름이 99로 시작하면 cloud-init 설정에 밀려 암호 로그인이 꺼지지 않는 함정을 화면으로 재현하고, 00으로 바꿔 해결한 뒤 암호 로그인이 거부되는 것까지 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com