계정 파일의 한 줄이 백도어가 될 수 있습니다. root 외에 UID가 0인 계정은 root와 권한이 같고, 암호 칸이 비어 있는 계정은 암호 없이 로그인됩니다. 두 파일을 읽어 이런 계정을 찾는 스크립트를 작성하고, 실제 서버와 시험 파일에서 실행합니다. 모든 화면은 Ubuntu Server 22.04.5에서 직접 실행한 결과입니다.
한 문장 답
/etc/passwd의 3번째 칸(UID)이 0인 계정이 root 하나뿐이고, /etc/shadow의 2번째 칸(암호)이 비어 있는 계정이 없으며, UID 1000 미만 시스템 계정이 nologin이나 false 셸을 쓰고, UID가 중복되지 않아야 합니다.
점검하는 네 가지
| 표시 | 찾는 것 | 파일 |
|---|---|---|
uid0 |
root가 아닌데 UID가 0인 계정 | /etc/passwd 3번째 칸 |
system-shell |
UID 1~999인데 로그인 셸(nologin, false가 아닌 것)이 있는 계정 |
/etc/passwd 7번째 칸 |
duplicate-uid |
같은 UID를 쓰는 계정 둘 이상 | /etc/passwd 3번째 칸 |
empty-password |
암호 칸이 비어 있는 계정 | /etc/shadow 2번째 칸 |
/etc/shadow의 암호 칸이 !나 *이면 암호 로그인이 막힌 상태이고, 빈칸이면 암호 없이 로그인됩니다.
준비물
| 항목 | 내용 |
|---|---|
| 서버 | Ubuntu Server 22.04.5 |
| 권한 | /etc/passwd 점검은 일반 계정으로 가능, /etc/shadow는 root만 읽을 수 있어 sudo 필요 |
| 변경 | 없음(파일 읽기 전용) |
점검 스크립트 만들기
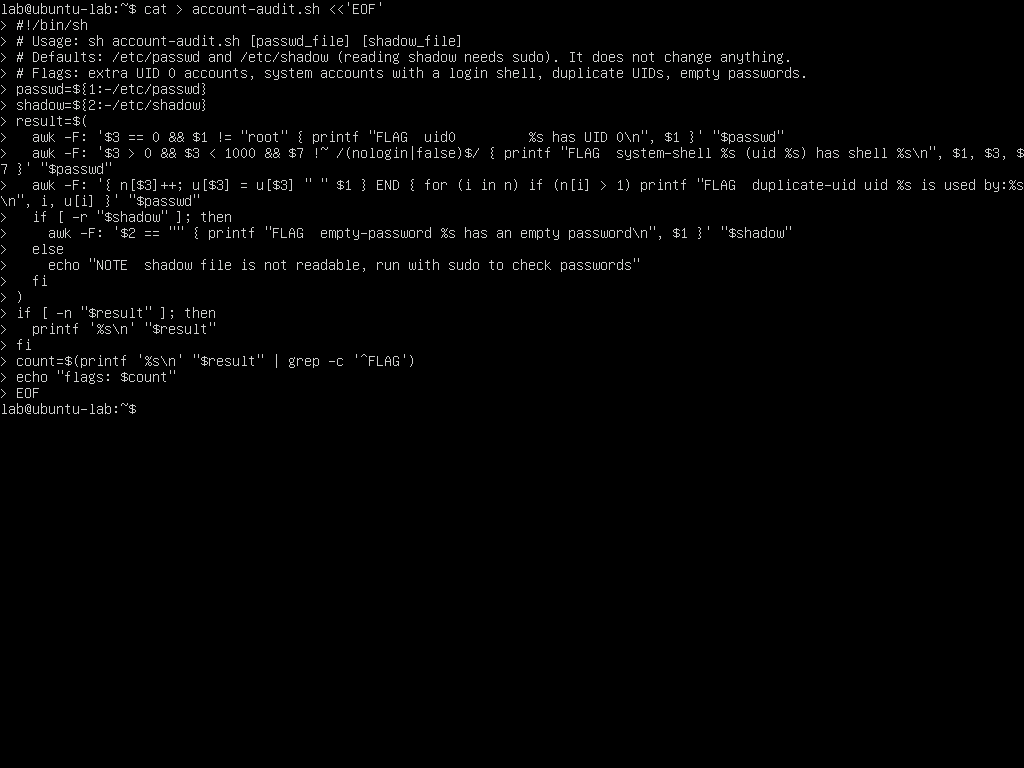
account-audit.sh는 파일 경로를 인자로 받습니다. 인자를 생략하면 /etc/passwd와 /etc/shadow를 읽고, shadow를 읽을 수 없으면 NOTE 한 줄을 남기고 건너뜁니다.
cat > account-audit.sh <<'EOF'
#!/bin/sh
# Usage: sh account-audit.sh [passwd_file] [shadow_file]
# Defaults: /etc/passwd and /etc/shadow (reading shadow needs sudo). It does not change anything.
# Flags: extra UID 0 accounts, system accounts with a login shell, duplicate UIDs, empty passwords.
passwd=${1:-/etc/passwd}
shadow=${2:-/etc/shadow}
result=$(
  awk -F: '$3 == 0 && $1 != "root" { printf "FLAG  uid0         %s has UID 0\n", $1 }' "$passwd"
  awk -F: '$3 > 0 && $3 < 1000 && $7 !~ /(nologin|false)$/ { printf "FLAG  system-shell %s (uid %s) has shell %s\n", $1, $3, $7 }' "$passwd"
  awk -F: '{ n[$3]++; u[$3] = u[$3] " " $1 } END { for (i in n) if (n[i] > 1) printf "FLAG  duplicate-uid uid %s is used by:%s\n", i, u[i] }' "$passwd"
  if [ -r "$shadow" ]; then
    awk -F: '$2 == "" { printf "FLAG  empty-password %s has an empty password\n", $1 }' "$shadow"
  else
    echo "NOTE  shadow file is not readable, run with sudo to check passwords"
  fi
)
if [ -n "$result" ]; then
  printf '%s\n' "$result"
fi
count=$(printf '%s\n' "$result" | grep -c '^FLAG')
echo "flags: $count"
EOF
실제 서버에서 실행
인자 없이 일반 계정으로 실행합니다.
sh account-audit.sh
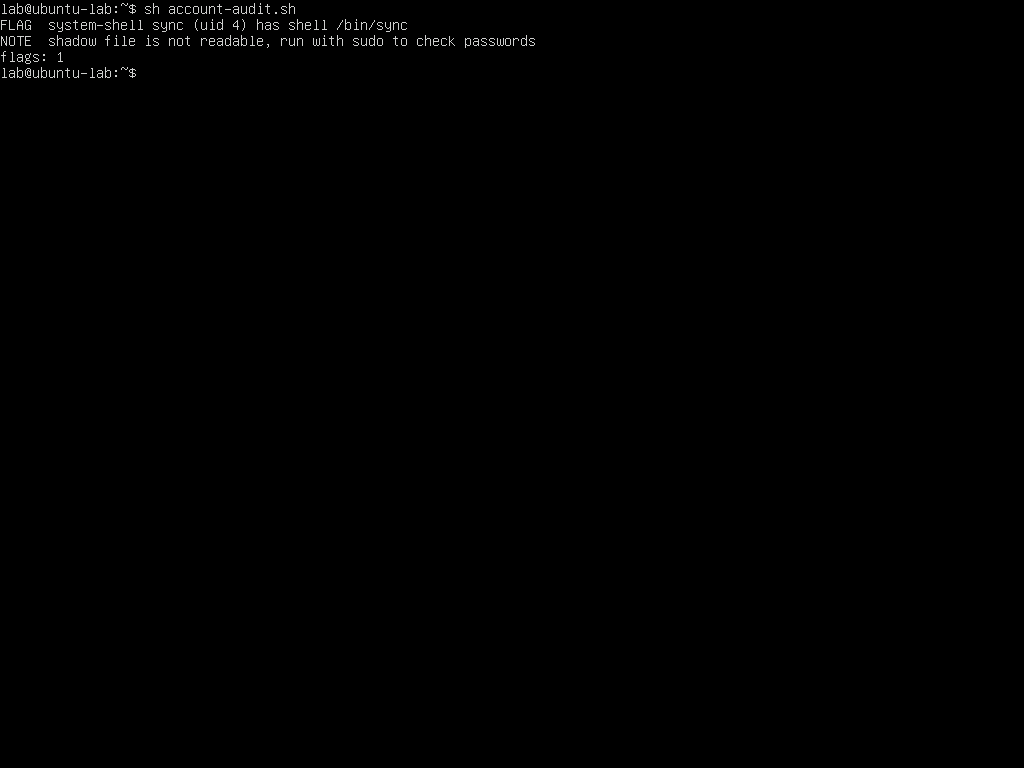
FLAG  system-shell sync (uid 4) has shell /bin/sync
NOTE  shadow file is not readable, run with sudo to check passwords
flags: 1
결과에서 볼 것은 두 가지입니다.
sync한 건: Ubuntu의sync계정은 셸이/bin/sync입니다. 로그인하면 디스크를 동기화하고 바로 끝나는 프로그램이라 위험하지 않은 정상 설정입니다. 이처럼 배포판 기본 계정이 표시되는 경우는 한 번 확인한 뒤 넘어갑니다.NOTE: 일반 계정은/etc/shadow를 읽지 못해 암호 칸 점검을 건너뛰었다는 표시입니다. 실제 점검은sudo sh account-audit.sh로 합니다.
시험 파일로 위험한 계정 찾기
실제 계정 파일을 수정하지 않고, 같은 형식의 시험 파일 두 개를 만들어 점검합니다. 계정 이름은 모두 예시이고 암호 칸에는 해시 대신 !와 *만 씁니다.
cat > passwd-test <<'EOF'
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
toor:x:0:0:backup root:/root:/bin/sh
svc-report:x:998:998::/home/svc:/bin/bash
alice:x:1001:1001::/home/alice:/bin/bash
bob:x:1001:1002::/home/bob:/bin/bash
EOF
cat > shadow-test <<'EOF'
root:!:19700:0:99999:7:::
daemon:*:19700:0:99999:7:::
toor:!:19700:0:99999:7:::
svc-report:*:19700:0:99999:7:::
alice::19700:0:99999:7:::
bob:!:19700:0:99999:7:::
EOF
sh account-audit.sh passwd-test shadow-test
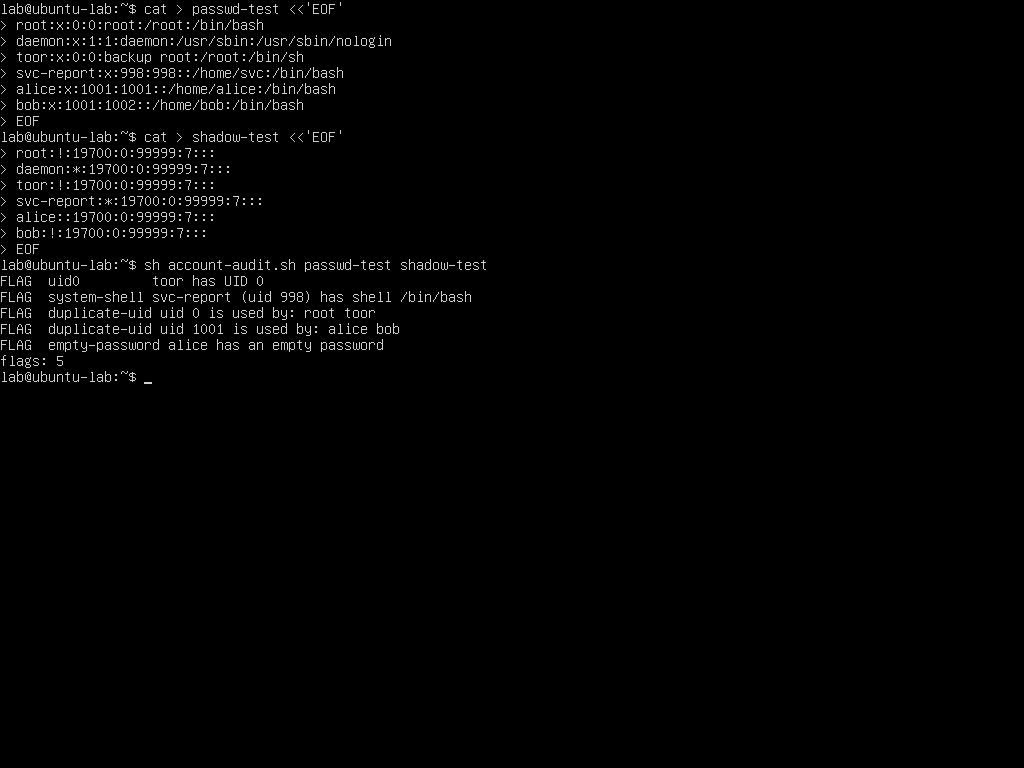
FLAG  uid0         toor has UID 0
FLAG  system-shell svc-report (uid 998) has shell /bin/bash
FLAG  duplicate-uid uid 0 is used by: root toor
FLAG  duplicate-uid uid 1001 is used by: alice bob
FLAG  empty-password alice has an empty password
flags: 5
다섯 건이 가리키는 문제는 다음 네 가지입니다.
toor가 UID 0: root와 같은 권한을 가진 숨은 계정입니다. 눈에 띄지 않는 이름으로 만든 UID 0 계정은 침입 후 남겨 두는 백도어로 쓰일 수 있습니다. UID 0 중복(root toor)으로도 한 번 더 표시됩니다.svc-report가/bin/bash: 서비스 계정에 로그인 셸이 있어서, 암호나 키가 등록되면 로그인할 수 있습니다.alice,bob이 UID 1001 공유: 시스템이 두 사용자의 파일과 프로세스를 구분하지 못합니다.alice의 빈 암호:shadow의 2번째 칸이 비어 있어 암호 없이 로그인됩니다. 실제로는 이 항목이 가장 급합니다.
고친 뒤 다시 점검
시험 파일을 다음처럼 고칩니다. toor 줄을 삭제하고, svc-report의 셸을 nologin으로 바꾸며, bob의 UID를 1002로 바꾸고, alice의 암호 칸을 !(잠금)로 설정합니다.
cat > passwd-test <<'EOF'
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
svc-report:x:998:998::/home/svc:/usr/sbin/nologin
alice:x:1001:1001::/home/alice:/bin/bash
bob:x:1002:1002::/home/bob:/bin/bash
EOF
cat > shadow-test <<'EOF'
root:!:19700:0:99999:7:::
daemon:*:19700:0:99999:7:::
svc-report:*:19700:0:99999:7:::
alice:!:19700:0:99999:7:::
bob:!:19700:0:99999:7:::
EOF
sh account-audit.sh passwd-test shadow-test
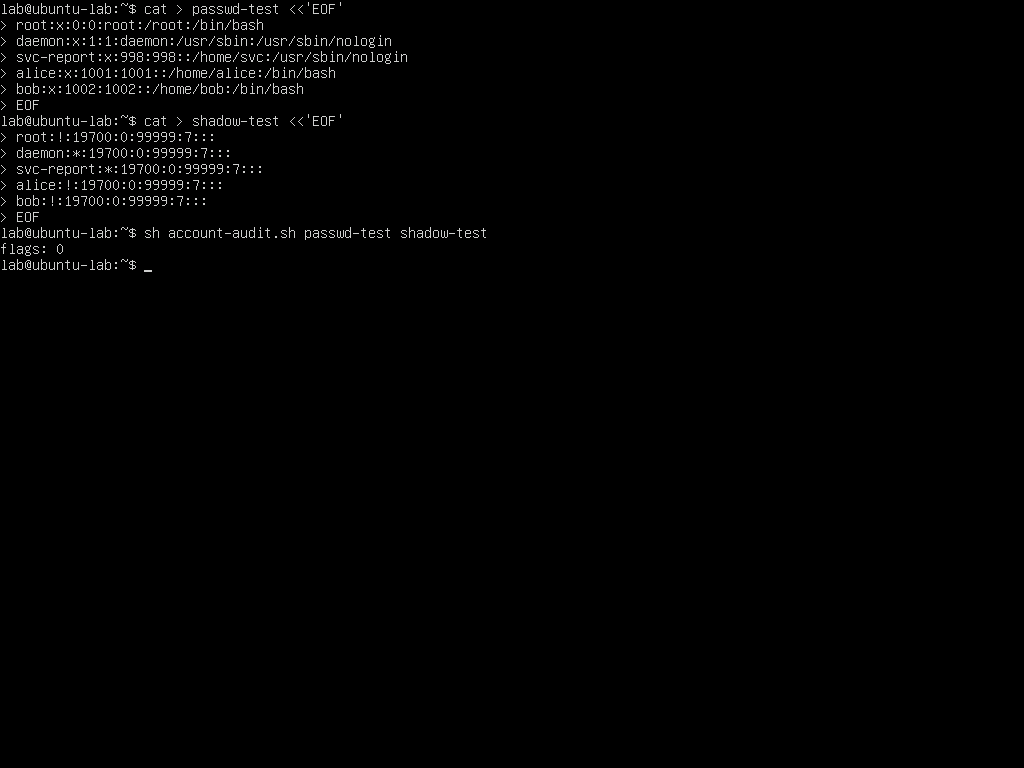
표시가 0건이 됐습니다.
실제 서버에서 고치는 방법
아래 명령은 이 글에서 실행하지 않았습니다. 실제 계정을 바꾸므로 대상 계정이 맞는지 먼저 확인하고 사용합니다. 계정 파일은 편집기로 직접 수정하지 말고 전용 명령을 씁니다.
| 문제 | 명령 | 설명 |
|---|---|---|
| 빈 암호 계정 잠금 | sudo passwd -l 계정 |
암호 칸 앞에 !를 붙여 암호 로그인 차단 |
| 시스템 계정 셸 변경 | sudo usermod -s /usr/sbin/nologin 계정 |
로그인 셸 제거 |
| 의심스러운 UID 0 계정 | sudo userdel 계정 |
지우기 전에 그 계정의 파일과 접속 기록 보존 |
| UID 중복 | sudo usermod -u 새UID 계정 |
홈 디렉터리의 파일 소유자도 함께 변경 |
UID 0 계정이 새로 생긴 흔적은 침입 신호일 수 있으므로, 삭제하기 전에 접속 로그(/var/log/auth.log)와 파일 변경 시각을 확인합니다.
정리
-
/etc/passwd에서 root 외에 UID 0인 계정이 없는지 확인했습니다. -
sudo로/etc/shadow의 빈 암호 계정을 확인했습니다. - UID 1000 미만 시스템 계정의 셸이
nologin이나false인지, 중복 UID가 없는지 확인했습니다. - 배포판 기본 계정(
sync)이 표시되는 경우 정상인지 확인한 뒤 넘겼습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- sudoers 점검: NOPASSWD, 와일드카드, 셸 탈출 규칙 찾아 고치기visudo가 문법 오류가 없다고 해도 sudoers 규칙이 안전하다는 뜻은 아닙니다. /etc/sudoers.d의 규칙에서 NOPASSWD, 모든 명령 허용, 와일드카드, 셸을 열 수 있는 편집기를 찾는 스크립트를 만들고, 시험 규칙 5건이 걸리는 것과 고친 뒤 0건이 되는 것을 확인합니다.
- Ubuntu SSH 서버 설정 점검: sshd -T로 유효 설정을 확인하고 암호 로그인을 끄는 방법Ubuntu Server 22.04의 sshd가 실제로 쓰는 설정을 sshd -T로 읽어 권고값과 비교하는 스크립트를 만듭니다. 드롭인 파일 이름이 99로 시작하면 cloud-init 설정에 밀려 암호 로그인이 꺼지지 않는 함정을 화면으로 재현하고, 00으로 바꿔 해결한 뒤 암호 로그인이 거부되는 것까지 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com