Redis는 설치 직후 비밀번호 없는 default 사용자 하나가 모든 명령과 모든 키를 쓸 수 있는 상태로 시작합니다. 같은 서버를 여러 서비스가 나눠 쓰는 순간 캐시를 읽으려던 코드가 FLUSHALL을 부를 수 있고, 설정 변경(CONFIG)이나 전체 키 조회(KEYS *)도 열려 있습니다. Redis 6부터 있는 ACL로 사용자별로 쓸 수 있는 명령과 키를 줄일 수 있습니다. 이 글에서는 Redis 7.4 컨테이너를 느슨한 상태에서 최소 권한으로 고치면서, 사용자와 명령의 허용/거부 기대표를 먼저 정하고 전후에 같은 표로 검사합니다. 같은 방식으로 PostgreSQL 권한을 다룬 역할 최소 권한 글도 함께 읽어 보면 좋습니다.
익명 사용자와 로그인 사용자의 읽기 권한을 나눠 보는 방식은 OpenLDAP ACL 점검 글에서 디렉터리 서버로 옮겨 다룹니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| Redis | 7.4.11 (redis:7-alpine 이미지) |
| 접속 | 컨테이너 안의 redis-cli(docker exec), 포트는 바깥에 열지 않음 |
| 사용자 | default(처음부터 있음), app(앱), reader(읽기 전용), admin(설정과 점검용) |
모든 사용자의 비밀번호는 시험용으로 lab입니다. admin은 default를 끄기 전에 먼저 만들었습니다. default를 먼저 끄면 설정할 사용자가 없어서 이후 명령이 모두 NOAUTH로 막히는데, 실제로 처음 스크립트에서 이 실수를 해서 순서를 고쳤습니다.
1. 기대하는 허용과 거부 표
최소 권한 기준으로 9칸을 먼저 적었습니다.
| 사용자 | 명령 | 기대 |
|---|---|---|
인증 없음(default) |
GET app:1 |
거부 |
app |
SET app:1, GET app:1 |
허용 |
app |
GET other:1(다른 키 영역) |
거부 |
app |
KEYS *, CONFIG GET dir, FLUSHALL |
거부 |
reader |
GET app:1 |
허용 |
reader |
SET app:1 |
거부 |
결과에 NOPERM(권한 없음), NOAUTH(인증 필요), WRONGPASS(비밀번호 오류) 중 하나가 나오면 거부로, 아니면 허용으로 읽었습니다. 매 검사 전에 app:1과 other:1을 admin으로 채워 둬서 이전 검사의 영향을 받지 않게 했습니다.
2. 느슨한 상태
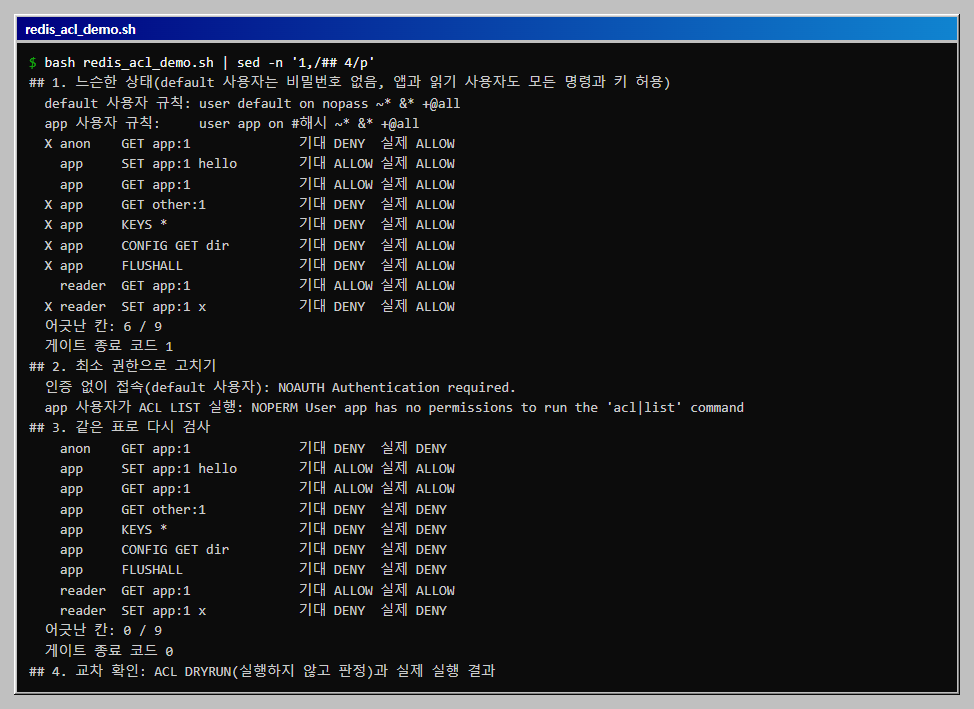
처음 상태를 재현했습니다. default는 on nopass ~* &* +@all(켜짐, 비밀번호 없음, 모든 키, 모든 채널, 모든 명령)이고, app과 reader도 일부러 같은 범위(~* &* +@all)에 비밀번호만 붙여 두었습니다. 사용자는 나뉘어 있지만 권한은 똑같은 "이름만 있는 ACL"입니다. 흔히 보는 모양입니다.
9칸 검사에서 6칸이 기대와 달랐고 게이트는 종료 코드 1이었습니다.
| 어긋난 칸 | 실제 |
|---|---|
인증 없이 GET app:1 |
허용 |
app의 GET other:1, KEYS *, CONFIG GET dir, FLUSHALL |
모두 허용 |
reader의 SET app:1 |
허용 |
3. 최소 권한으로 고치기
명령은 세 줄입니다.
ACL SETUSER default off
ACL SETUSER app resetkeys '~app:*' resetchannels -@all +get +set +del +expire +ttl
ACL SETUSER reader resetkeys '~app:*' resetchannels -@all +get +mget
default off로 비밀번호 없는 접속을 끊습니다. 이제 인증 없이 접속하면NOAUTH Authentication required.가 나옵니다.resetkeys '~app:*'로 기존 키 범위를 지우고app:으로 시작하는 키만 허용합니다.resetchannels는 Pub/Sub 채널 접근을 모두 지웁니다.-@all로 모든 명령을 막은 다음 필요한 명령만+로 하나씩 엽니다. 허용 목록 방식이라 나중에 위험한 명령이 추가되어도 자동으로 열리지 않습니다.app이ACL LIST를 실행해 보자NOPERM User app has no permissions to run the 'acl|list' command가 나와, 앱이 다른 사용자의 설정을 볼 수 없었습니다. 권한을 바꾸는 명령은app으로 실행해 보지 않았습니다.
같은 9칸을 다시 검사한 결과 어긋난 칸 0개, 게이트 종료 코드 0이었습니다.
4. 교차 확인: ACL DRYRUN
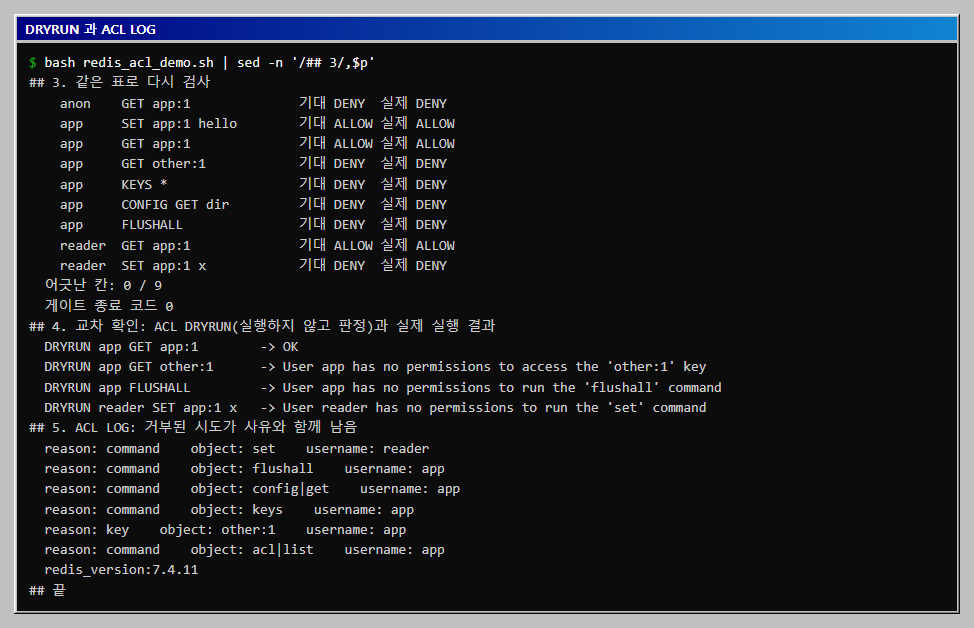
ACL DRYRUN 사용자 명령 인자...는 명령을 실행하지 않고 그 사용자가 실행할 수 있는지만 알려 줍니다. 이 값이 위의 실제 실행 결과와 같은지 확인했습니다.
| DRYRUN | 응답 |
|---|---|
app GET app:1 |
OK |
app GET other:1 |
User app has no permissions to access the 'other:1' key |
app FLUSHALL |
User app has no permissions to run the 'flushall' command |
reader SET app:1 x |
User reader has no permissions to run the 'set' command |
네 건 모두 실제 실행 결과와 같았습니다. 거부 사유가 "키"인지 "명령"인지까지 구분해 알려 주므로, 규칙을 고칠 때 먼저 DRYRUN으로 확인하면 서비스에 영향을 주지 않고 결과를 볼 수 있습니다.
5. ACL LOG: 거부된 시도의 기록
ACL LOG는 거부된 시도를 사유(reason), 대상(object), 사용자(username)와 함께 남깁니다. 시험 뒤에 확인한 기록입니다.
| 사용자 | 사유 | 대상 |
|---|---|---|
reader |
command | set |
app |
command | flushall, `config |
app |
key | other:1 |
시도한 거부 5건과 ACL LIST 거부 1건이 모두 남았고, 사유가 명령 때문인지 키 때문인지 구분되었습니다. 운영에서는 이 기록이 갑자기 늘어나면 앱 설정이 틀렸거나 누군가 권한 밖의 명령이나 키를 시도한다는 신호가 될 수 있습니다. 인증 실패(NOAUTH)의 기록 방식은 이 글에서 확인하지 않았습니다.
6. 명령 묶음으로 짧게 쓰기
명령을 하나씩 나열하면 길고 빠뜨리기 쉬워서 Redis는 명령 묶음(@read, @write, @dangerous 등)을 제공합니다. 별도 스크립트(redis_cat_demo.sh)로 ACL CAT의 크기와 묶음으로 만든 사용자의 동작을 확인했습니다.
| 묶음 | 명령 수(7.4.11) |
|---|---|
@read |
91개 |
@write |
113개 |
@dangerous |
75개(shutdown, debug, keys, flushall 포함) |
viewer 사용자를 -@all +@read -@dangerous와 키 패턴 ~v:*로 만들어 실행한 결과입니다.
| 실행 | 결과 |
|---|---|
GET v:1, MGET v:1 v:2 |
값이 돌아옴 |
SET v:1 x |
NOPERM ... 'set' command |
KEYS v:* |
NOPERM ... 'keys' command(@dangerous를 뺐으므로 막힘) |
INFO |
NOPERM ... 'info' command |
ACL DRYRUN viewer SCAN 0 |
OK(KEYS 대신 SCAN은 허용됨) |
묶음은 짧고 읽기 쉽지만, 묶음에 든 명령과 위 숫자는 이 버전에서만 확인한 값이므로 버전을 올릴 때는 허용/거부 표를 다시 돌려 확인합니다.
7. 운영에 옮길 때 확인할 것
default를 끄기 전에 관리자를 만듭니다. 순서가 거꾸로면 서버에 들어가 재시작하는 수밖에 없습니다.- 허용 목록으로 시작합니다.
-@all에서 필요한 명령만 열고,KEYS,CONFIG,FLUSHALL같은 위험한 명령은 열지 않습니다. 3번에서는 개별 명령을 나열했고 묶음은 6번에서 따로 확인했습니다. - ACL을 파일로 저장합니다. 이 글의 설정은
ACL SETUSER로 메모리에만 넣었습니다. 서버를 재시작해도 유지하려면aclfile이나redis.conf의user줄이 필요하며, 이 방법은 해 보지 않았습니다. - 네트워크도 함께 닫습니다. ACL은 접속한 뒤의 권한을 줄이는 도구이고 접속 자체는 방화벽과 바인딩 설정이 막아야 합니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 같은 폴더에서 실행합니다.
# redis_acl_demo.sh
#!/usr/bin/env bash
# Redis ACL 을 "느슨한 상태"와 "최소 권한 상태"로 나눠 같은 허용/거부 표로 검사하고, ACL DRYRUN 과 ACL LOG 로 교차 확인한다.
# 준비: Docker (redis:7-alpine). 시험용 컨테이너라 비밀번호는 모두 lab 이고 포트는 바깥에 열지 않는다.
# 실행(Git Bash): bash redis_acl_demo.sh   (약 15초)
export MSYS_NO_PATHCONV=1
N=osk-fb-redis
docker rm -f $N >/dev/null 2>&1
docker run -d --name $N redis:7-alpine >/dev/null
sleep 2
R()  { docker exec $N redis-cli --no-auth-warning "$@" 2>&1; }             # 인증 없이(default 사용자)
RU() { local u=$1; shift; docker exec $N redis-cli --no-auth-warning --user "$u" --pass lab "$@" 2>&1; }
AD() { RU admin "$@"; }                                                     # 설정과 점검에만 쓰는 관리자(default 를 끄기 전에 만들어 둔다)
R ACL SETUSER admin on '>lab' '~*' '&*' '+@all' >/dev/null

# 기대하는 표(최소 권한 기준): 사용자 | 명령 | 기대값
MATRIX=(
  "anon|GET app:1|DENY"
  "app|SET app:1 hello|ALLOW"
  "app|GET app:1|ALLOW"
  "app|GET other:1|DENY"
  "app|KEYS *|DENY"
  "app|CONFIG GET dir|DENY"
  "app|FLUSHALL|DENY"
  "reader|GET app:1|ALLOW"
  "reader|SET app:1 x|DENY"
)
try() {   # try <사용자> <명령...> : NOPERM, NOAUTH, WRONGPASS 가 나오면 DENY
  local u=$1; shift; local out
  if [ "$u" = anon ]; then out=$(R "$@"); else out=$(RU "$u" "$@"); fi
  if echo "$out" | grep -qE 'NOPERM|NOAUTH|WRONGPASS'; then echo DENY; else echo ALLOW; fi
}
check_all() {
  local bad=0 row u cmd want got mark
  AD SET app:1 seed >/dev/null; AD SET other:1 seed >/dev/null            # 시험 전에 자료를 채움
  for row in "${MATRIX[@]}"; do
    IFS='|' read -r u cmd want <<<"$row"
    got=$(try "$u" $cmd)
    mark="  "; [ "$got" != "$want" ] && { mark="X "; bad=$((bad+1)); }
    printf "  %s%-7s %-22s 기대 %-5s 실제 %s\n" "$mark" "$u" "$cmd" "$want" "$got"
  done
  echo "  어긋난 칸: $bad / ${#MATRIX[@]}"
  return $((bad>0))
}

echo "## 1. 느슨한 상태(default 사용자는 비밀번호 없음, 앱과 읽기 사용자도 모든 명령과 키 허용)"
AD ACL SETUSER app on '>lab' '~*' '&*' '+@all' >/dev/null
AD ACL SETUSER reader on '>lab' '~*' '&*' '+@all' >/dev/null
echo "  default 사용자 규칙: $(AD ACL LIST | grep '^user default' | sed 's/sanitize-payload //')"
echo "  app 사용자 규칙:     $(AD ACL LIST | grep '^user app' | sed 's/sanitize-payload //; s/#[0-9a-f]*/#해시/')"
check_all; echo "  게이트 종료 코드 $?"

echo "## 2. 최소 권한으로 고치기"
AD ACL SETUSER default off >/dev/null
AD ACL SETUSER app resetkeys '~app:*' resetchannels -@all +get +set +del +expire +ttl >/dev/null
AD ACL SETUSER reader resetkeys '~app:*' resetchannels -@all +get +mget >/dev/null
AD ACL LOG RESET >/dev/null
echo "  인증 없이 접속(default 사용자): $(R GET app:1)"
echo "  app 사용자가 ACL LIST 실행: $(RU app ACL LIST)"

echo "## 3. 같은 표로 다시 검사"
check_all; echo "  게이트 종료 코드 $?"

echo "## 4. 교차 확인: ACL DRYRUN(실행하지 않고 판정)과 실제 실행 결과"
for t in "app GET app:1" "app GET other:1" "app FLUSHALL" "reader SET app:1 x"; do
  printf "  DRYRUN %-20s -> %s\n" "$t" "$(AD ACL DRYRUN $t | cut -c1-80)"
done
echo "## 5. ACL LOG: 거부된 시도가 사유와 함께 남음"
AD ACL LOG 20 | awk 'NR%2==1{k=$0} NR%2==0{print "  " k ": " $0}' | grep -E '^  (reason|object|username):' | paste - - - | head -8 | sed 's/\t/  /g'
AD INFO server | grep redis_version | tr -d '\r' | sed 's/^/  /'
docker rm -f $N >/dev/null 2>&1
echo "## 끝"
명령 묶음으로 허용 목록을 쓰는 방법을 확인하는 보조 스크립트입니다.
# redis_cat_demo.sh
#!/usr/bin/env bash
# 명령 묶음(@read, @write, @dangerous)으로 허용 목록을 짧게 쓰는 방법을 확인한다.
# 실행(Git Bash): bash redis_cat_demo.sh   (약 10초)
export MSYS_NO_PATHCONV=1
N=osk-fb-redis2
docker rm -f $N >/dev/null 2>&1
docker run -d --name $N redis:7-alpine >/dev/null
sleep 2
R() { docker exec $N redis-cli --no-auth-warning "$@" 2>&1; }
echo "## 묶음별 명령 수"
for c in read write dangerous; do echo "  @$c: $(R ACL CAT $c | wc -l)개"; done
echo "  @dangerous 안의 예: $(R ACL CAT dangerous | grep -E '^(flushall|keys|config|shutdown|debug)$' | tr '\n' ' ')"
echo "## +@read -@dangerous 로 만든 사용자"
R ACL SETUSER viewer on '>lab' '~v:*' -@all +@read -@dangerous >/dev/null
R SET v:1 hello >/dev/null
RV() { docker exec $N redis-cli --no-auth-warning --user viewer --pass lab "$@" 2>&1; }
for cmd in "GET v:1" "MGET v:1 v:2" "SET v:1 x" "KEYS v:*" "INFO"; do
  printf "  %-14s -> %s\n" "$cmd" "$(RV $cmd | head -1 | cut -c1-70)"
done
echo "  DRYRUN viewer SCAN 0 -> $(R ACL DRYRUN viewer SCAN 0)"
docker rm -f $N >/dev/null 2>&1
echo "## 끝"
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
default off 뒤 모든 명령이 NOAUTH |
관리자 사용자 없이 default를 껐음 | 먼저 admin을 만들고, 껐다면 컨테이너를 다시 시작 |
| 키 패턴을 줬는데도 다른 키가 읽힘 | 이전 규칙의 ~*가 남아 있음 |
resetkeys로 지운 뒤 패턴 지정 |
앱이 NOPERM ... no permissions to access the key |
키 이름이 패턴(app:*)과 다름 |
키 이름 규칙을 맞추거나 패턴 확장 |
ACL DRYRUN이 NOPERM |
DRYRUN을 부르는 사용자에게 ACL 권한이 없음 |
관리자 사용자로 실행 |
| 비밀번호가 ACL 목록에 그대로 보일까 걱정됨 | 목록에는 SHA-256 해시(#...)로 표시됨 |
ACL LIST 출력을 확인 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · Redis 7.4.11에서 느슨한 상태의 9칸 검사(어긋난 6칸, 종료 코드 1),
default를 끄고 키 패턴과 명령을 제한한 뒤의 검사(0칸, 종료 코드 0),app의ACL LIST거부,ACL DRYRUN네 건과 실제 결과의 일치,ACL LOG의 사유 확인, 명령 묶음(@read,@dangerous)으로 만든 사용자의 동작을 실행했습니다. 전체 스크립트를 세 번 실행해 출력이 완전히 같았고, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것: ACL 파일 저장과 재시작 뒤 유지, 하위 명령 규칙의 세부, 채널(Pub/Sub) 제한, 선택자(selector) 문법, TLS와
bind설정, Redis Cluster와 Sentinel, 다른 버전, Linux와 macOS. - 읽을 때 주의: 비밀번호
lab과 컨테이너 안 접속은 시험용입니다. 이 글의 설정은 메모리에만 있으며 컨테이너를 지우면 사라집니다. 오류 문구는 Redis 7.4.11 기준입니다.
이 글의 다음 단계
- MongoDB 인증 켜기와 최소 권한 사용자: 열린 서버, 루트 공유, 역할 분리 비교인증 없이 뜬 MongoDB 8은 같은 네트워크의 다른 컨테이너가 DB 목록을 보고 급여 문서를 읽고 컬렉션을 지울 수 있습니다. 인증을 켠 서버에서 앱이 루트 계정을 그대로 쓰는 경우와 앱용, 보고용 사용자를 나눈 경우를 5가지 동작 20칸 표로 비교하고, connectionStatus와 서버 로그로 교차 확인합니다.
- MySQL 8.0 사용자와 권한 감사: 빈 비밀번호, 와일드카드MySQL 8.0 컨테이너에 일부러 느슨한 계정을 만들고, mysql.user와 information_schema 질의로 빈 비밀번호, % 호스트, GRANT OPTION 전역 권한을 찾는 감사 스크립트를 돌립니다. HIGH 발견 4건을 최소 권한으로 고쳐 0건으로 만들고, 실제 접속 시험 8칸과 SHOW GRANTS로 교차 확인한 뒤 종료 코드로 판정합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com