MongoDB를 컨테이너로 띄우고 인증 옵션을 따로 주지 않으면 사용자 없이 누구나 접속해 읽고 쓰는 서버가 됩니다. 앞의 Redis ACL 글과 PostgreSQL pg_hba 글이 키-값 저장소와 관계형 DB의 같은 문제를 다뤘다면, 이 글은 문서 DB 쪽입니다. 같은 네트워크의 다른 컨테이너에서 접속해 세 가지 상태를 비교합니다. 인증 없이 뜬 서버, 인증은 켰지만 앱이 루트 계정을 그대로 쓰는 서버, 앱용과 보고용 사용자를 나눈 서버입니다. 같은 다섯 가지 동작을 시도해 기대한 결과와 다른 칸 수를 세고, 그 수를 종료 코드로 씁니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| MongoDB | mongo:8 이미지, mongod 8.3.13 |
| 접속 도구 | mongosh 2.14.0 (같은 이미지에 들어 있음) |
| 접속 방식 | 전용 네트워크 osk-lb-net, 포트를 밖에 열지 않음 |
시험용 데이터는 shop.orders 3건과 hr.salaries 2건(이름과 급여)입니다. shop이 앱이 쓰는 DB이고 hr은 앱이 볼 이유가 없는 DB라는 설정입니다. 비밀번호는 모두 시험용으로 정한 값이며 실제 환경에서는 쓰지 않습니다.
1. 세 가지 상태
| 상태 | 서버 | 앱이 쓰는 계정 |
|---|---|---|
| 1. 열린 서버 | 인증 옵션 없음 | 계정 없이 접속 |
| 2. 루트 공유 | 루트 사용자를 만들어 인증이 켜짐 | 루트 계정 그대로 |
| 3. 역할 분리 | 같은 서버에 사용자 두 명 추가 | 앱은 shop 읽기쓰기, 보고용은 hr 읽기만 |
2번에서 3번으로 넘어갈 때는 서버를 다시 띄우지 않고 users.js로 사용자만 추가했습니다. 인증이 이미 켜져 있기 때문입니다.
2. 비교할 다섯 칸
probe.js는 접속한 계정으로 다음 다섯 가지를 시도하고 한 줄로 출력합니다. 앞의 세 칸은 O(성공)와 X(거절), 네 번째는 보이는 DB 수, 다섯 번째는 DB 삭제입니다.
| 칸 | 시도 | 기대 근거 |
|---|---|---|
| 1 | shop.orders 읽기 |
앱은 필요함 |
| 2 | shop에 쓰기 |
앱은 필요함 |
| 3 | hr.salaries 읽기 |
앱에는 불필요 |
| 4 | listDatabases로 보이는 DB 수(admin, config, local 제외) |
자기 권한 범위만 보여야 함 |
| 5 | 존재하지 않는 DB(tmpdrop)의 dropDatabase |
일반 사용자에게는 불필요 |
계정별 기대값은 다음과 같고, 이 값은 이 실습에서 내가 정한 최소 권한입니다.
| 계정 | 기대 |
|---|---|
| 익명 | X X X 0 X |
앱(shop 읽기쓰기) |
O O X 1 X |
보고용(hr 읽기) |
X X O 1 X |
| 관리자(루트) | O O O 2 O |
3. 결과
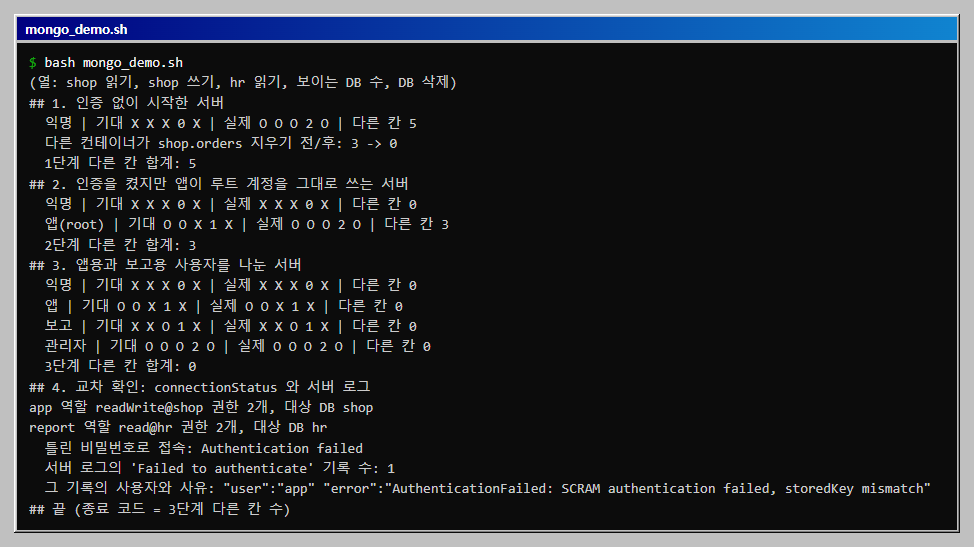
| 상태 | 계정 | 실제 | 다른 칸 |
|---|---|---|---|
| 1. 열린 서버 | 익명 | O O O 2 O |
5 |
| 2. 루트 공유 | 익명 | X X X 0 X |
0 |
| 2. 루트 공유 | 앱(루트) | O O O 2 O |
3 |
| 3. 역할 분리 | 익명, 앱, 보고용, 관리자 | 모두 기대와 같음 | 0 |
- 열린 서버는 5칸이 모두 열려 있었습니다. 다른 컨테이너가 로그인 없이
shop.orders를 지웠고 문서 수가 3건에서 0건이 됐습니다. - 인증만 켠 상태는 익명을 막아 줍니다. 그러나 앱이 루트 계정을 쓰면
hr읽기, 보이는 DB 2개, DB 삭제가 모두 열려 3칸이 기대와 다릅니다. 앱 코드의 결함 하나가 곧 서버 전체의 권한이 됩니다. - 역할을 나누면 0칸입니다. 앱 계정은
shop만 읽고 쓰며 DB 목록에도shop하나만 보였고, 보고용 계정은hr만 읽었습니다.
4. 공격자 시점에서 본 오류 문구
같은 조회 스크립트(peek.js)를 세 곳에 돌렸습니다.
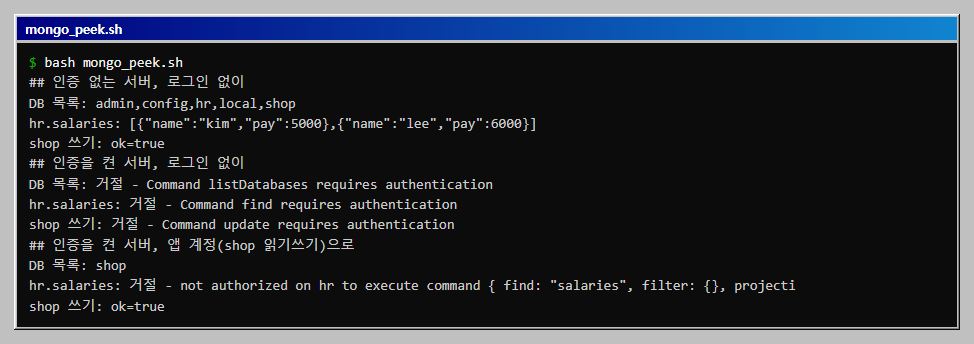
- 로그인 없이: 오류가
Command ... requires authentication입니다. 계정이 없다는 뜻입니다. - 앱 계정으로
hr을 읽을 때: 오류가not authorized on hr to execute command입니다. 계정은 맞지만 권한이 없다는 뜻입니다. 두 문구가 달라서 로그에서 원인을 구분할 수 있습니다. - DB 목록: 앱 계정에는
shop만 보였습니다. 권한이 없는 DB는 거절되는 대신 목록에서 빠졌습니다.
5. 교차 확인: connectionStatus와 서버 로그
표의 결과가 맞는지 다른 경로로도 확인했습니다.
connectionStatus:showPrivileges: true로 서버가 알고 있는 권한을 읽었습니다. 앱은readWrite@shop에 권한 2개(대상 DB는shop뿐), 보고용은read@hr에 권한 2개(대상 DB는hr뿐)였습니다. 20칸 표와 같은 범위입니다.- 서버 로그: 틀린 비밀번호로 한 번 접속하자
Failed to authenticate기록이 1건 남았고, 사용자는app, 사유는SCRAM authentication failed, storedKey mismatch였습니다. 로그인 시도 없이 막힌 조회는 이 기록으로 남지 않았습니다. 기록 수 1은 틀린 비밀번호로 한 번 접속해서 남은 것입니다.
6. 종료 코드
mongo_demo.sh의 종료 코드는 3단계에서 기대와 다른 칸의 수입니다. 이번 실행은 0이었고, 앱 계정의 권한을 하나라도 넓히면 그 칸만큼 올라갑니다. 1단계와 2단계의 합계(5와 3)는 화면에 출력하지만 종료 코드에는 넣지 않았습니다. 이 둘은 일부러 나쁜 상태를 보여 주는 단계이기 때문입니다.
전체 코드
세 상태를 한 번에 돌리고 표와 종료 코드를 만드는 스크립트입니다. 아래 파일과 같은 폴더에서 실행합니다.
# mongo_demo.sh
#!/usr/bin/env bash
# MongoDB 를 인증 없음, 루트 하나로 공유, 최소 권한 세 상태로 띄우고 같은 다섯 가지 동작의 결과를 비교한다.
# 준비: Docker, 같은 폴더에 probe.js, plant.js, users.js. 내 컨테이너끼리만 접속한다(포트를 밖에 열지 않는다).
# 실행(Git Bash): bash mongo_demo.sh   (약 1분 30초). 종료 코드는 기대와 다른 칸의 수다(마지막 상태 기준).
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
IMG=mongo:8
ROOT='Root-lab-1'
cleanup() { docker rm -f osk-lb-db osk-lb-db2 >/dev/null 2>&1; docker network rm osk-lb-net >/dev/null 2>&1; }
cleanup; docker network create osk-lb-net >/dev/null
# M <호스트> <사용자:비밀번호 또는 빈 값> <스크립트>
M() {
  local uri="mongodb://$1/admin"
  [ -n "$2" ] && uri="mongodb://$2@$1/admin?authSource=admin"
  docker run --rm --network osk-lb-net -v "$HERE:/w:ro" $IMG mongosh --quiet "$uri" --file "/w/$3" 2>&1 | tail -1
}
wait_up() { for i in $(seq 1 40); do docker exec "$1" mongosh --quiet --eval 'db.runCommand({ping:1}).ok' 2>/dev/null | grep -q 1 && return; sleep 1; done; }
mismatch=0
check() {   # check <이름> <기대> <실제> : 칸별로 비교해 다른 칸 수를 센다
  local e=($2) a=($3) bad=0
  for i in 0 1 2 3 4; do [ "${e[$i]}" = "${a[$i]}" ] || bad=$((bad+1)); done
  printf "  %s | 기대 %s | 실제 %s | 다른 칸 %d\n" "$1" "$2" "$3" "$bad"
  mismatch=$((mismatch+bad))
}
echo "(열: shop 읽기, shop 쓰기, hr 읽기, 보이는 DB 수, DB 삭제)"

echo "## 1. 인증 없이 시작한 서버"
docker run -d --name osk-lb-db --network osk-lb-net $IMG >/dev/null; wait_up osk-lb-db
M osk-lb-db "" plant.js >/dev/null
check "익명" "X X X 0 X" "$(M osk-lb-db '' probe.js)"
echo -n "  다른 컨테이너가 shop.orders 지우기 전/후: "
docker run --rm --network osk-lb-net $IMG mongosh --quiet mongodb://osk-lb-db/shop --eval 'const b=db.orders.countDocuments({}); db.orders.drop(); print(b+" -> "+db.orders.countDocuments({}))' | tail -1
echo "  1단계 다른 칸 합계: $mismatch"
docker rm -f osk-lb-db >/dev/null

echo "## 2. 인증을 켰지만 앱이 루트 계정을 그대로 쓰는 서버"
mismatch=0
docker run -d --name osk-lb-db2 --network osk-lb-net -e MONGO_INITDB_ROOT_USERNAME=root -e MONGO_INITDB_ROOT_PASSWORD="$ROOT" $IMG >/dev/null
wait_up osk-lb-db2; sleep 6; wait_up osk-lb-db2
M osk-lb-db2 "root:$ROOT" plant.js >/dev/null
check "익명" "X X X 0 X" "$(M osk-lb-db2 '' probe.js)"
check "앱(root)" "O O X 1 X" "$(M osk-lb-db2 root:$ROOT probe.js)"
echo "  2단계 다른 칸 합계: $mismatch"

echo "## 3. 앱용과 보고용 사용자를 나눈 서버"
mismatch=0
M osk-lb-db2 "root:$ROOT" users.js >/dev/null
check "익명" "X X X 0 X" "$(M osk-lb-db2 '' probe.js)"
check "앱" "O O X 1 X" "$(M osk-lb-db2 app:App-lab-1 probe.js)"
check "보고" "X X O 1 X" "$(M osk-lb-db2 report:Report-lab-1 probe.js)"
check "관리자" "O O O 2 O" "$(M osk-lb-db2 root:$ROOT probe.js)"
echo "  3단계 다른 칸 합계: $mismatch"

echo "## 4. 교차 확인: connectionStatus 와 서버 로그"
for u in app:App-lab-1 report:Report-lab-1; do
  docker run --rm --network osk-lb-net $IMG mongosh --quiet "mongodb://$u@osk-lb-db2/admin?authSource=admin" --eval \
  'const s=db.runCommand({connectionStatus:1,showPrivileges:true}).authInfo; print(s.authenticatedUsers[0].user+" 역할 "+s.authenticatedUserRoles.map(r=>r.role+"@"+r.db)+" 권한 "+s.authenticatedUserPrivileges.length+"개, 대상 DB "+[...new Set(s.authenticatedUserPrivileges.map(p=>p.resource.db))])' | tail -1
done
echo -n "  틀린 비밀번호로 접속: "; docker run --rm --network osk-lb-net $IMG mongosh --quiet "mongodb://app:wrong@osk-lb-db2/admin?authSource=admin" --eval 'db.runCommand({ping:1})' 2>&1 | grep -o 'Authentication failed' | head -1
echo -n "  서버 로그의 'Failed to authenticate' 기록 수: "; docker logs osk-lb-db2 2>&1 | grep -c '"Failed to authenticate"'
echo -n "  그 기록의 사용자와 사유: "; docker logs osk-lb-db2 2>&1 | grep '"Failed to authenticate"' | grep -oE '"user":"[a-z]+"|"error":"[^"]*"' | tr '\n' ' '; echo
cleanup
echo "## 끝 (종료 코드 = 3단계 다른 칸 수)"
exit $mismatch
접속한 계정으로 다섯 칸을 시도하는 mongosh 스크립트입니다.
# probe.js
// 접속한 사용자로 다섯 가지를 시도하고 한 줄로 출력한다: 읽기 쓰기 타DB읽기 보이는DB수 DB삭제
const ok = (f) => { try { f(); return 'O'; } catch (e) { return 'X'; } };
const shop = db.getSiblingDB('shop');
const hr = db.getSiblingDB('hr');
const r = ok(() => shop.orders.findOne());
const w = ok(() => shop.probe.updateOne({ _id: 1 }, { $set: { t: 1 } }, { upsert: true }));
const h = ok(() => hr.salaries.findOne());
let n = 0;
try {
  n = db.adminCommand({ listDatabases: 1, nameOnly: true }).databases
    .filter((d) => !['admin', 'config', 'local'].includes(d.name)).length;
} catch (e) { n = 0; }
const d = ok(() => { if (db.getSiblingDB('tmpdrop').dropDatabase().ok !== 1) throw 1; });
print([r, w, h, n, d].join(' '));
시험용 데이터를 넣는 스크립트입니다.
# plant.js
// 시험용 데이터: shop.orders 3건, hr.salaries 2건
db.getSiblingDB('shop').orders.insertMany([{ item: 'pen' }, { item: 'ink' }, { item: 'pad' }]);
db.getSiblingDB('hr').salaries.insertMany([{ name: 'kim', pay: 5000 }, { name: 'lee', pay: 6000 }]);
앱용과 보고용 사용자를 만드는 스크립트입니다.
# users.js
// 앱용(shop 읽기쓰기)과 보고용(hr 읽기) 사용자를 admin DB에 만든다
const a = db.getSiblingDB('admin');
a.createUser({ user: 'app', pwd: 'App-lab-1', roles: [{ role: 'readWrite', db: 'shop' }] });
a.createUser({ user: 'report', pwd: 'Report-lab-1', roles: [{ role: 'read', db: 'hr' }] });
공격자 시점의 조회 스크립트입니다.
# peek.js
// 공격자 시점: 보이는 DB 이름, 급여 문서 읽기, 실패할 때의 오류 문구를 그대로 출력한다
const say = (label, f) => { try { print(label + ': ' + f()); } catch (e) { print(label + ': 거절 - ' + String(e.message).slice(0, 80)); } };
say('DB 목록', () => db.adminCommand({ listDatabases: 1, nameOnly: true }).databases.map((d) => d.name).join(','));
say('hr.salaries', () => JSON.stringify(db.getSiblingDB('hr').salaries.find({}, { _id: 0 }).toArray()));
say('shop 쓰기', () => 'ok=' + db.getSiblingDB('shop').probe.updateOne({ _id: 2 }, { $set: { t: 1 } }, { upsert: true }).acknowledged);
조회 스크립트를 세 곳에 돌리는 스크립트입니다.
# mongo_peek.sh
#!/usr/bin/env bash
# 같은 공격자 시점 스크립트(peek.js)를 인증 없는 서버, 앱 계정, 인증 없이 인증 켠 서버에 돌려 보이는 것과 오류 문구를 비교한다.
# 준비: Docker, 같은 폴더에 peek.js, plant.js, users.js. 실행(Git Bash): bash mongo_peek.sh   (약 1분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"; IMG=mongo:8; ROOT='Root-lab-1'
cleanup() { docker rm -f osk-lb-db osk-lb-db2 >/dev/null 2>&1; docker network rm osk-lb-net >/dev/null 2>&1; }
cleanup; docker network create osk-lb-net >/dev/null
M() { local uri="mongodb://$1/admin"; [ -n "$2" ] && uri="mongodb://$2@$1/admin?authSource=admin"
  docker run --rm --network osk-lb-net -v "$HERE:/w:ro" $IMG mongosh --quiet "$uri" --file "/w/$3" 2>&1; }
wait_up() { for i in $(seq 1 40); do docker exec "$1" mongosh --quiet --eval 'db.runCommand({ping:1}).ok' 2>/dev/null | grep -q 1 && return; sleep 1; done; }
echo "## 인증 없는 서버, 로그인 없이"
docker run -d --name osk-lb-db --network osk-lb-net $IMG >/dev/null; wait_up osk-lb-db
M osk-lb-db "" plant.js >/dev/null; M osk-lb-db "" peek.js
docker rm -f osk-lb-db >/dev/null
docker run -d --name osk-lb-db2 --network osk-lb-net -e MONGO_INITDB_ROOT_USERNAME=root -e MONGO_INITDB_ROOT_PASSWORD="$ROOT" $IMG >/dev/null
wait_up osk-lb-db2; sleep 6; wait_up osk-lb-db2
M osk-lb-db2 "root:$ROOT" plant.js >/dev/null; M osk-lb-db2 "root:$ROOT" users.js >/dev/null
echo "## 인증을 켠 서버, 로그인 없이"; M osk-lb-db2 "" peek.js
echo "## 인증을 켠 서버, 앱 계정(shop 읽기쓰기)으로"; M osk-lb-db2 "app:App-lab-1" peek.js
cleanup
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
로그에서 Authentication failed를 찾으면 0건 |
이 버전의 문구는 Failed to authenticate |
Failed to authenticate로 검색 |
| 로그인 없이 막힌 조회가 서버 로그에 안 보임 | 로그인 시도가 아니라 명령 거절이라서(기록 수 1은 틀린 비밀번호 한 번의 것이었음) | 거절은 클라이언트 오류 문구로 확인 |
확인 범위
- 해 본 것: 2026-10-31, Windows 11 · Docker 29.5.3 ·
mongo:8(mongod8.3.13,mongosh2.14.0)에서 인증 없는 서버, 루트 공유 서버, 역할을 나눈 서버를 같은 다섯 칸으로 비교했고,connectionStatus의 권한과 서버 로그의 인증 실패 기록, 공격자 시점의 오류 문구를 확인했습니다. 20칸 표의 결과는 여러 번의 전체 실행에서 같았고, 끝에 컨테이너와 네트워크를 지웠습니다. - 해 보지 않은 것: TLS 접속, 레플리카 셋과 keyFile 인증, LDAP와 x.509 인증,
clusterMonitor와dbAdmin같은 다른 내장 역할, 사용자 정의 역할, localhost 예외, 필드 단위 암호화, MongoDB Atlas, 오류 문구가 다른 버전, Linux와 macOS. - 읽을 때 주의: 다섯 번째 칸은 존재하지 않는 DB를 지우는 요청이라 실제 데이터는 지우지 않습니다. 기대값은 이 실습에서 내가 정한 최소 권한이며 서비스마다 다릅니다. 이 글의 비밀번호는 시험용 값이고, 인증 없는 서버는 내 PC의 전용 네트워크 안에서만 띄웠습니다.
이 글의 다음 단계
- MongoDB 인증 없는 기본 설치 점검: 다른 컨테이너에서 읽고 쓰기 확인인증 옵션 없이 띄운 MongoDB 7 컨테이너에 다른 컨테이너가 호스트 포트로 접속해 데이터베이스 목록을 보고, 문서를 읽고, 쓰고, 지울 수 있는지 확인합니다. 서버 설정과 접속 상태로 인증이 꺼져 있다는 근거를 모읍니다.
- MongoDB 시작하기: 컨테이너로 띄우고 첫 컬렉션에 문서 넣기MongoDB 7 컨테이너를 127.0.0.1에만 열어 띄우고, mongosh로 데이터베이스와 컬렉션을 만든 뒤 문서를 넣고 찾고 고치고 인덱스를 겁니다. 모든 명령과 출력은 이 실습 컨테이너에서 실행한 결과입니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com