데이터베이스 계정은 만들 때는 일이 급하고 만든 뒤에는 잊힙니다. 보고서용으로 만든 계정에 ALL PRIVILEGES가 붙어 있거나, 예전에 연동하던 도구의 계정이 비밀번호 없이 남아 있는 일이 흔합니다. 이 글에서는 MySQL 8.0 컨테이너에 그런 계정을 일부러 만들고, 질의로 위험한 계정을 찾아내는 감사 스크립트를 돌린 뒤, 최소 권한으로 고쳐 발견이 사라지는 것까지 확인합니다. 감사 결과만 믿지 않고 실제로 그 계정으로 접속해 문장을 실행하는 시험과 SHOW GRANTS 출력으로 교차 확인합니다. 앞선 글에서 같은 형식으로 PostgreSQL 역할 최소 권한과 Redis ACL을 이미 다뤘으므로 이 글은 MySQL의 계정 구조에 집중합니다.
계정마다 읽을 수 있는 범위를 확인하는 방법은 OpenLDAP ACL 점검 글에서 익명 접근을 기준으로 다시 다룹니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| MySQL | 8.0.46 (mysql:8.0 이미지) |
| 접속 | 컨테이너 안의 mysql 클라이언트(소켓), 포트는 바깥에 열지 않음 |
| 데이터 | shop.orders 표(행 2개) |
root 비밀번호와 모든 시험 계정의 비밀번호는 시험용으로 lab입니다(빈 비밀번호 계정은 일부러 만든 것입니다). 서버가 준비되었는지는 로그의 ready for connections ... port: 3306 줄로 판단했습니다. 이미지는 처음 시작할 때 임시 서버를 한 번 띄웠다가 내리므로, 임시 서버의 준비 완료 줄에 속지 않으려고 포트 번호까지 확인합니다.
1. 느슨한 상태 만들기
흔히 보는 네 가지 문제를 넣었습니다.
| 계정 | 문제 |
|---|---|
app@%, app@localhost |
ALL PRIVILEGES ON *.* WITH GRANT OPTION(모든 데이터베이스, 권한 위임까지) |
report@%, report@localhost |
읽기 전용 계정인데 전역 SELECT, INSERT, UPDATE, DELETE |
etl@% |
비밀번호가 빈 문자열, 전역 FILE, PROCESS 권한 |
root@% |
이미지가 기본으로 만드는 모든 호스트 접속 허용 |
%는 모든 호스트에서의 접속을 뜻하는 와일드카드입니다. app과 report를 %와 localhost 두 벌로 만든 데는 이유가 있습니다. % 계정은 감사 대상으로 보여 주려는 것이고 localhost 계정은 컨테이너 안에서 소켓으로 접속해 시험하려는 것입니다.
2. 감사 질의
스크립트의 audit 함수는 한 번에 다섯 가지를 검사하고 [심각도] 계정 이유 형식으로 한 줄씩 출력합니다. HIGH가 하나라도 있으면 종료 코드 1을 냅니다.
| 심각도 | 이유 | 질의 요점 |
|---|---|---|
| HIGH | 비밀번호가 비어 있음 | mysql.user에서 authentication_string=''이고 잠기지 않은 계정 |
| HIGH | GRANT OPTION 전체 권한 | Grant_priv='Y'이고 Super_priv='Y'인 계정(root 제외) |
| HIGH | FILE 또는 SUPER 전역 권한 | File_priv='Y' 또는 Super_priv='Y'인 계정(root 제외) |
| MEDIUM | 모든 호스트(%)에서 접속 가능 | host='%'인 계정 |
| MEDIUM | 전역(*.*) 권한이 2개 이상 |
information_schema.USER_PRIVILEGES를 계정별로 집계 |
mysql.sys, mysql.session, mysql.infoschema 같은 내부 계정은 대상에서 뺐습니다. 이 기준은 내가 이 실습에 맞춰 정한 것이며 CIS 벤치마크 같은 표준을 그대로 옮긴 것이 아닙니다.
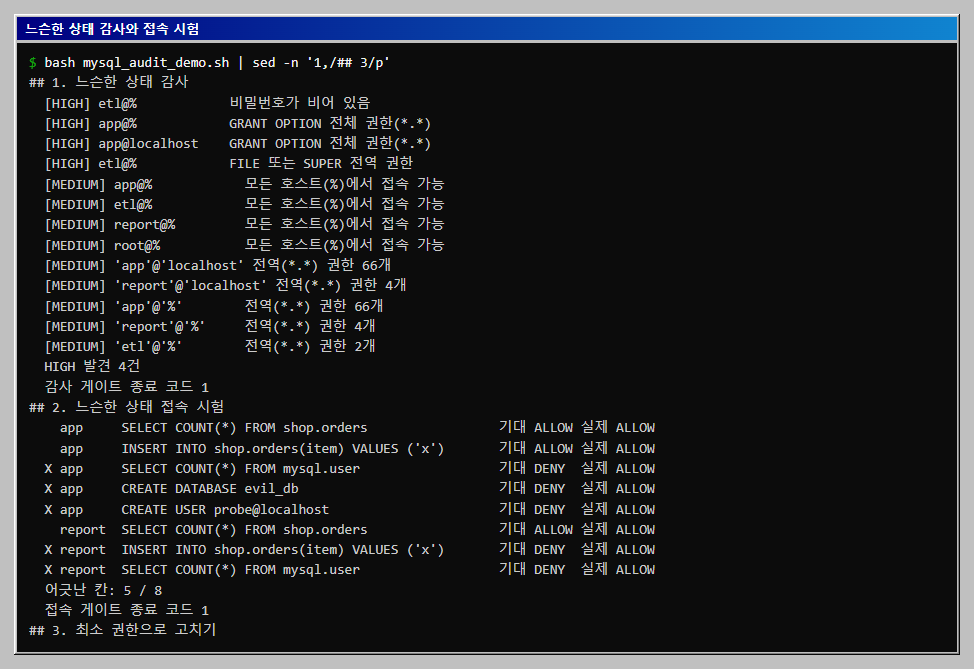
느슨한 상태의 결과는 HIGH 4건, MEDIUM 9건이었고 감사 게이트는 종료 코드 1이었습니다.
- HIGH 4건:
etl@%의 빈 비밀번호,app@%와app@localhost의 GRANT OPTION 전체 권한,etl@%의 FILE 권한. - MEDIUM 9건:
%호스트 계정 4개(app,etl,report,root)와 전역 권한이 여러 개인 계정 5개(app66개 두 벌,report4개 두 벌,etl2개).
app의 전역 권한 66개는 ALL PRIVILEGES가 풀려 나온 개수입니다. GRANT ALL 한 줄이 실제로 이만큼의 권한을 준다는 것을 알 수 있습니다.
3. 접속 시험으로 대조
감사 질의가 "위험하다"고 한 계정이 실제로 위험한지 확인하려고, 같은 계정으로 접속해 8칸을 시험했습니다(아래 표의 첫 행은 조회와 추가 두 칸을 묶은 것입니다). DML은 START TRANSACTION; ...; ROLLBACK;으로 되돌리고, DDL로 생긴 evil_db와 probe 계정은 시험 끝에 root가 지웠습니다.
| 계정 | 문장 | 기대 | 느슨한 상태 |
|---|---|---|---|
app |
shop.orders 조회, 추가 |
허용 | 허용 |
app |
mysql.user 조회 |
거부 | 허용 |
app |
CREATE DATABASE |
거부 | 허용 |
app |
CREATE USER |
거부 | 허용 |
report |
shop.orders 조회 |
허용 | 허용 |
report |
shop.orders에 INSERT |
거부 | 허용 |
report |
mysql.user 조회 |
거부 | 허용 |
8칸 중 5칸이 기대와 달라 접속 게이트도 종료 코드 1이었습니다. 특히 mysql.user를 읽을 수 있다는 것은 다른 계정의 비밀번호 해시를 볼 수 있다는 뜻입니다. 읽기 전용이어야 할 report가 이 표를 읽고 INSERT까지 하는 것을 확인했습니다. 감사 질의에서 report는 MEDIUM으로만 나왔지만 실제 영향은 그보다 컸으므로, 질의의 심각도는 참고용이고 시험으로 영향을 확인하는 것이 안전합니다.
4. 최소 권한으로 고치기
| 대상 | 조치 |
|---|---|
etl@% |
계정 삭제(빈 비밀번호와 FILE 권한 제거) |
app@%, report@%, root@% |
계정 삭제(모든 호스트 접속 제거) |
app@localhost |
REVOKE ALL PRIVILEGES, GRANT OPTION, 그다음 shop.*에 SELECT, INSERT, UPDATE, DELETE만 |
report@localhost |
REVOKE ALL PRIVILEGES, GRANT OPTION, 그다음 shop.*에 SELECT만 |
REVOKE로 권한을 지운 뒤 필요한 것만 다시 주는 순서가 중요합니다. 지우지 않고 GRANT만 더하면 기존의 전역 권한이 그대로 남습니다. root@%를 지우면 외부에서 root로 접속하는 길이 닫히며, 이 실습에서는 소켓으로 접속하는 root@localhost만 썼습니다.
5. 고친 뒤 확인
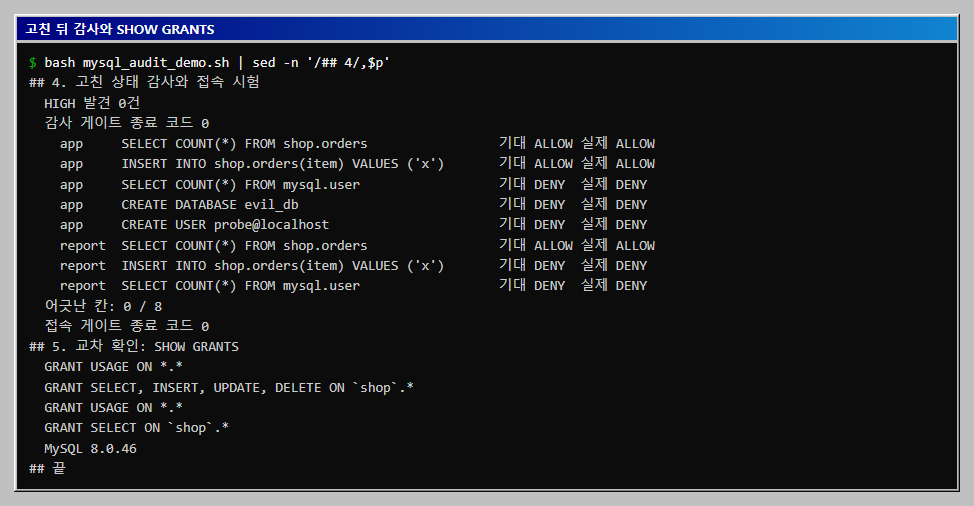
고친 뒤의 감사는 HIGH 0건이었고(MEDIUM도 출력되지 않았습니다) 감사 게이트는 종료 코드 0이었습니다. 같은 접속 시험 8칸은 어긋난 칸 0개, 접속 게이트도 종료 코드 0이었습니다. app이 mysql.user를 읽거나 데이터베이스와 계정을 만들려 하면 거부되었고, report는 INSERT가 거부되었습니다.
SHOW GRANTS로 마지막 교차 확인을 했습니다.
| 계정 | SHOW GRANTS 출력 |
|---|---|
app@localhost |
GRANT USAGE ON *.*, GRANT SELECT, INSERT, UPDATE, DELETE ON shop.* |
report@localhost |
GRANT USAGE ON *.*, GRANT SELECT ON shop.* |
USAGE는 "전역 권한 없음"을 뜻합니다. 감사 질의, 접속 시험, SHOW GRANTS 세 가지의 결론이 같았습니다.
6. 운영에 옮길 때 확인할 것
- 계정은 접속 호스트까지 포함해 하나입니다.
app@%와app@localhost는 서로 다른 계정이므로 하나만 고치면 다른 하나가 남습니다. 이 글의 느슨한 상태가 그 예입니다. - 감사는 정기적으로 돌립니다. 같은 스크립트를 일정에 걸면 새로 생긴 위험한 계정을 바로 알 수 있습니다. 이 글에서는 일정 설정을 만들지 않았습니다.
- 시험 계정이 아니라 실제 계정에서 돌릴 때는 먼저 읽기만 합니다. 이 글의 감사 질의는 조회만 하지만 고칠 때 쓰는
DROP USER와REVOKE는 되돌릴 수 없는 변경입니다. FILE권한의 실제 위험은secure_file_priv설정에 달려 있습니다. 이 글에서는 FILE 권한 계정을 찾는 데까지만 했고 파일을 읽고 쓰는 시험은 하지 않았습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 같은 폴더에서 실행하며 약 1분 걸립니다.
# mysql_audit_demo.sh
#!/usr/bin/env bash
# MySQL 8.0 사용자와 권한을 점검 질의로 감사하고(느슨한 상태 → 고친 상태), 실제 접속 시험과 대조하고, 심각한 발견이 있으면 종료 코드 1을 낸다.
# 준비: Docker (mysql:8.0 이미지). 시험용 컨테이너라 비밀번호는 모두 lab 이고 포트는 바깥에 열지 않는다.
# 실행(Git Bash): bash mysql_audit_demo.sh   (약 1분)
export MSYS_NO_PATHCONV=1
N=osk-fb-mysql
docker rm -f $N >/dev/null 2>&1
docker run -d --name $N -e MYSQL_ROOT_PASSWORD=lab mysql:8.0 >/dev/null
for i in $(seq 1 90); do
  [ "$(docker logs $N 2>&1 | grep -c 'ready for connections.*port: 3306')" -ge 1 ] && break; sleep 2
done
sleep 2
ROOT() { docker exec -i $N mysql -uroot -plab -N -B "$@" 2>&1 | grep -v 'Using a password'; }
AS()   { local u=$1; shift; docker exec -i $N mysql -u"$u" -plab -N -B "$@" 2>&1 | grep -v 'Using a password'; }

# 감사: 발견 한 줄에 [심각도] 계정 : 이유. 심각도 HIGH 가 하나라도 있으면 종료 코드 1
audit() {
  local high=0 n
  while IFS=$'\t' read -r sev acct why; do
    [ -z "$sev" ] && continue
    printf "  [%s] %-16s %s\n" "$sev" "$acct" "$why"
    [ "$sev" = HIGH ] && high=$((high+1))
  done < <(ROOT -e "
    SELECT 'HIGH',  CONCAT(user,'@',host), '비밀번호가 비어 있음' FROM mysql.user
      WHERE authentication_string='' AND account_locked='N' AND user NOT IN ('mysql.sys','mysql.session','mysql.infoschema');
    SELECT 'HIGH',  CONCAT(user,'@',host), 'GRANT OPTION 전체 권한(*.*)' FROM mysql.user
      WHERE Grant_priv='Y' AND Super_priv='Y' AND user NOT IN ('root','mysql.sys','mysql.session','mysql.infoschema');
    SELECT 'HIGH',  CONCAT(user,'@',host), 'FILE 또는 SUPER 전역 권한' FROM mysql.user
      WHERE (File_priv='Y' OR Super_priv='Y') AND Grant_priv='N' AND user NOT IN ('root','mysql.sys','mysql.session','mysql.infoschema');
    SELECT 'MEDIUM',CONCAT(user,'@',host), '모든 호스트(%)에서 접속 가능' FROM mysql.user
      WHERE host='%' AND user NOT IN ('mysql.sys','mysql.session','mysql.infoschema');
    SELECT 'MEDIUM',CONCAT(grantee), CONCAT('전역(*.*) 권한 ', COUNT(*), '개') FROM information_schema.USER_PRIVILEGES
      WHERE grantee NOT LIKE '\'root\'%' AND grantee NOT LIKE '\'mysql.%' GROUP BY grantee HAVING COUNT(*) > 1;" | sort -k1,1 -s)
  echo "  HIGH 발견 $high건"
  return $((high>0))
}

# 접속 시험: 사용자 | 문장 | 기대값 (DML 은 되돌리고, DDL 로 만든 것은 끝에 지운다)
MATRIX=(
  "app|SELECT COUNT(*) FROM shop.orders|ALLOW"
  "app|INSERT INTO shop.orders(item) VALUES ('x')|ALLOW"
  "app|SELECT COUNT(*) FROM mysql.user|DENY"
  "app|CREATE DATABASE evil_db|DENY"
  "app|CREATE USER probe@localhost|DENY"
  "report|SELECT COUNT(*) FROM shop.orders|ALLOW"
  "report|INSERT INTO shop.orders(item) VALUES ('x')|DENY"
  "report|SELECT COUNT(*) FROM mysql.user|DENY"
)
check_all() {
  local bad=0 row u sql want got out mark
  for row in "${MATRIX[@]}"; do
    IFS='|' read -r u sql want <<<"$row"
    out=$(echo "START TRANSACTION; $sql; ROLLBACK;" | AS "$u")
    if echo "$out" | grep -qE 'ERROR (1044|1045|1142|1227|1370)|denied'; then got=DENY; else got=ALLOW; fi
    mark="  "; [ "$got" != "$want" ] && { mark="X "; bad=$((bad+1)); }
    printf "  %s%-7s %-48s 기대 %-5s 실제 %s\n" "$mark" "$u" "$sql" "$want" "$got"
  done
  ROOT -e "DROP DATABASE IF EXISTS evil_db; DROP USER IF EXISTS probe@localhost;" >/dev/null
  echo "  어긋난 칸: $bad / ${#MATRIX[@]}"
  return $((bad>0))
}

ROOT -e "
CREATE DATABASE shop; CREATE TABLE shop.orders (id INT AUTO_INCREMENT PRIMARY KEY, item VARCHAR(20));
INSERT INTO shop.orders(item) VALUES ('a'),('b');
CREATE USER 'app'@'%'    IDENTIFIED BY 'lab';  GRANT ALL PRIVILEGES ON *.* TO 'app'@'%' WITH GRANT OPTION;
CREATE USER 'report'@'%' IDENTIFIED BY 'lab';  GRANT SELECT, INSERT, UPDATE, DELETE ON *.* TO 'report'@'%';
CREATE USER 'etl'@'%'    IDENTIFIED BY '';     GRANT FILE, PROCESS ON *.* TO 'etl'@'%';
CREATE USER 'app'@'localhost' IDENTIFIED BY 'lab';  GRANT ALL PRIVILEGES ON *.* TO 'app'@'localhost' WITH GRANT OPTION;
CREATE USER 'report'@'localhost' IDENTIFIED BY 'lab';  GRANT SELECT, INSERT, UPDATE, DELETE ON *.* TO 'report'@'localhost';" >/dev/null

echo "## 1. 느슨한 상태 감사"
audit; echo "  감사 게이트 종료 코드 $?"
echo "## 2. 느슨한 상태 접속 시험"
check_all; echo "  접속 게이트 종료 코드 $?"

echo "## 3. 최소 권한으로 고치기"
ROOT -e "
DROP USER 'etl'@'%'; DROP USER 'app'@'%'; DROP USER 'report'@'%';
REVOKE ALL PRIVILEGES, GRANT OPTION FROM 'app'@'localhost';
GRANT SELECT, INSERT, UPDATE, DELETE ON shop.* TO 'app'@'localhost';
REVOKE ALL PRIVILEGES, GRANT OPTION FROM 'report'@'localhost';
GRANT SELECT ON shop.* TO 'report'@'localhost';
DROP USER IF EXISTS 'root'@'%';" >/dev/null
echo "## 4. 고친 상태 감사와 접속 시험"
audit; echo "  감사 게이트 종료 코드 $?"
check_all; echo "  접속 게이트 종료 코드 $?"

echo "## 5. 교차 확인: SHOW GRANTS"
for u in app report; do ROOT -e "SHOW GRANTS FOR '$u'@'localhost'" | sed "s/^/  /; s/ TO \`$u\`@\`localhost\`//"; done
echo "  MySQL $(ROOT -e 'SELECT VERSION()')"
docker rm -f $N >/dev/null 2>&1
echo "## 끝"
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| 서버가 준비되기 전에 접속 오류 | 첫 시작 때 임시 서버가 먼저 떴다 내려감 | 로그의 port: 3306 준비 줄을 기다림 |
app@%를 고쳤는데 app@localhost는 그대로 |
호스트가 다르면 다른 계정 | 두 계정 모두 점검 |
| 시험 문장이 자료를 바꿈 | DML이 그대로 반영됨 | START TRANSACTION; ...; ROLLBACK; |
| 시험이 만든 계정과 데이터베이스가 남음 | DDL은 되돌려지지 않음 | 시험 뒤 root로 지우기 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · MySQL 8.0.46에서 느슨한 상태의 감사(HIGH 4건, MEDIUM 9건, 종료 코드 1), 접속 시험 8칸(5칸 어긋남, 종료 코드 1), 최소 권한으로 고친 뒤의 감사(HIGH 0건, 종료 코드 0), 접속 시험(0칸, 종료 코드 0),
SHOW GRANTS확인을 실행했습니다. 전체 스크립트를 세 번 실행했을 때 출력이 모두 같았고, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것: 비밀번호 정책과
validate_password구성요소, 인증 플러그인(caching_sha2_password) 비교, 역할(CREATE ROLE) 기반 권한 관리, 감사 로그 플러그인, TLS 강제(REQUIRE SSL),FILE권한과secure_file_priv의 실제 동작, 원격 접속 시험, MariaDB와 다른 MySQL 버전, Linux와 macOS. - 읽을 때 주의: 비밀번호
lab과 소켓 접속은 시험용입니다. 감사 기준과 심각도는 이 글에서 정한 것이며 외부 표준이 아닙니다. 출력과 권한 개수(66개)는 MySQL 8.0.46 기준입니다.
이 글의 다음 단계
- PostgreSQL 역할 최소 권한 실습: PUBLIC 회수, 기본 권한앱 역할이 표 주인이고 읽기 역할에 ALL이 주어진 느슨한 PostgreSQL을 최소 권한으로 고칩니다. 같은 12칸짜리 허용/거부 표로 전후를 검사해 어긋난 칸이 6개에서 0개가 되는 것을 확인하고, 나중에 만든 표에 권한이 자동으로 붙는 기본 권한(DEFAULT PRIVILEGES)과 has_table_privilege 교차 확인까지 다룹니다.
- MongoDB 인증 켜기와 최소 권한 사용자: 열린 서버, 루트 공유, 역할 분리 비교인증 없이 뜬 MongoDB 8은 같은 네트워크의 다른 컨테이너가 DB 목록을 보고 급여 문서를 읽고 컬렉션을 지울 수 있습니다. 인증을 켠 서버에서 앱이 루트 계정을 그대로 쓰는 경우와 앱용, 보고용 사용자를 나눈 경우를 5가지 동작 20칸 표로 비교하고, connectionStatus와 서버 로그로 교차 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com