LDAP 디렉터리는 사용자 정보를 한곳에 모아 두는 만큼, 접근 규칙(ACL)이 느슨하면 한 번에 많은 것이 새어 나갑니다. 가장 흔한 사고는 익명이나 일반 사용자가 userPassword(비밀번호 해시)를 읽을 수 있게 되는 것입니다. 해시라도 읽히면 오프라인에서 대입해 볼 수 있기 때문입니다. 이 글에서는 OpenLDAP 컨테이너 두 개에 같은 사용자 두 명(alice, bob)을 넣고, ACL이 느슨한 쪽(bad)과 좁힌 쪽(good)을 같은 방법으로 점검합니다. 익명으로 검색하기, alice로 로그인해 bob의 정보 읽고 고치기, 서버를 거치지 않고 설정 파일만으로 접근 여부를 묻는 slapacl까지 보고, 마지막에 결과를 종료 코드로 바꿉니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| OpenLDAP | slapd 2.6.15 (alpine 컨테이너에 apk로 설치, mdb 백엔드) |
| 클라이언트 | 같은 컨테이너의 ldapsearch, ldapmodify, slapacl |
| 비밀번호 저장 | slappasswd로 만든 SSHA 해시 |
서버는 컨테이너 안에서 127.0.0.1:389로만 열었고 호스트 포트는 열지 않았습니다. 비밀번호(admin, alice, bob)는 실행할 때마다 임의로 정하고 어디에도 저장하지 않습니다.
1. 두 서버의 ACL
bad는 아주 흔한 느슨한 규칙 한 줄입니다.
access to * by users write by * read
로그인한 사용자는 모든 것을 쓰고, 그 밖(익명 포함)은 모든 것을 읽습니다. good은 속성별로 나누었습니다.
| 대상 | 규칙 |
|---|---|
userPassword |
admin은 관리, 본인은 쓰기, 익명은 로그인 확인(auth)에만 사용, 그 밖은 접근 불가 |
description |
admin은 관리, 본인은 쓰기, 로그인한 사용자는 읽기, 익명은 불가 |
| 나머지 전체 | admin은 관리, 로그인한 사용자는 읽기, 익명은 불가 |
OpenLDAP은 위에서부터 처음 맞는 access to 규칙을 쓰므로 구체적인 규칙을 먼저, *를 맨 끝에 두었습니다. 전체 파일은 아래 전체 코드에 있습니다.
2. 익명과 alice로 점검하기
사용자 항목을 두 서버에 똑같이 넣은 뒤 아래를 시도했습니다.
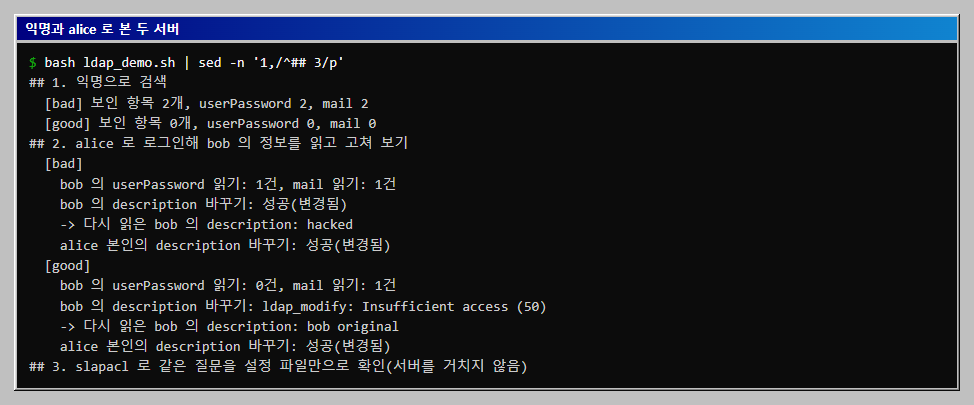
| 시도 | bad |
good |
|---|---|---|
| 익명 검색으로 보인 항목 | 2개 (userPassword 2건, mail 2건) |
0개 |
alice가 bob의 userPassword 읽기 |
1건(읽힘) | 0건 |
alice가 bob의 mail 읽기 |
1건 | 1건 |
alice가 bob의 description 바꾸기 |
성공, 다시 읽으면 hacked |
Insufficient access (50), 값은 bob original 그대로 |
alice가 본인의 description 바꾸기 |
성공 | 성공 |
bad에서는 익명도 해시를 읽었습니다. 로그인하지 않은 상태에서 두 사용자의userPassword가 그대로 나왔습니다.good에서도 본인 항목은 바꿀 수 있었습니다. 규칙이 모든 쓰기를 막는 것이 아니라 "다른 사람의 것"만 막는다는 것을 확인했습니다.- 수정이 막혔다는 것은 값을 다시 읽어서 확인했습니다. 오류 메시지만 보면 모르니,
good에서 bob의description이 처음 값 그대로인 것까지 봤습니다. mail은good에서도 읽혔습니다. 로그인한 사용자의 읽기는 규칙에서 일부러 허용한 것입니다. 이것이 조직에 맞는지는 따로 정해야 합니다.
3. slapacl로 같은 질문을 서버 없이 확인
slapacl은 설정 파일의 ACL만으로 "이 사용자가 이 항목의 이 속성을 읽을 수 있는가"를 계산합니다. 서버를 띄우지 않아도 되고, 시험용 데이터를 만들 필요도 없어서 설정을 고칠 때 빠르게 확인할 수 있습니다.
slapacl -f lab.conf -b "uid=bob,ou=people,dc=lab,dc=test" -D "uid=alice,..." "userPassword/read"
| 질문 | bad |
good |
|---|---|---|
익명이 bob의 userPassword 읽기 |
ALLOWED | DENIED |
alice가 bob의 userPassword 읽기 |
ALLOWED | DENIED |
서버에 직접 검색한 결과(2번 표)와 같았습니다. 한쪽만 보면 설정이 틀렸는지 시험이 틀렸는지 알 수 없는데, 서로 다른 두 방법이 같은 답을 냈으므로 결과를 믿을 수 있습니다.
4. 게이트
스크립트 끝에서 막혀야 하는 동작 세 가지를 다시 시도하고, 허용된 개수를 세어 하나라도 있으면 종료 코드 1로 판정합니다.
| 막혀야 하는 동작 | 허용되면 +1 |
|---|---|
익명이 bob의 userPassword 읽기 |
1 |
alice가 bob의 userPassword 읽기 |
1 |
alice가 bob의 description 바꾸기 |
1 |
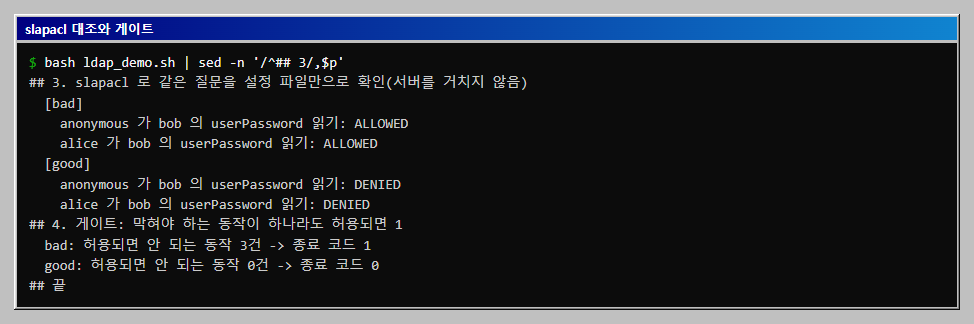
bad는 3건으로 종료 코드 1, good은 0건으로 종료 코드 0이었습니다. 이 게이트는 위 세 가지만 확인하므로, 통과가 곧 "ACL이 안전하다"는 뜻은 아닙니다. 점검 항목은 조직의 규칙에 맞게 늘려야 합니다.
5. 시험하다 속은 두 가지
처음에는 good에서도 "bob의 description 바꾸기: 성공"이 나왔습니다. 원인은 서버가 아니라 내 스크립트였습니다. docker exec에서 -i를 빼서 ldapmodify가 표준 입력을 받지 못했고, 아무 일도 하지 않은 것이 "오류가 없다"로 보였던 것입니다. -i를 넣고 나서야 Insufficient access (50)가 나왔습니다. 그래서 수정 결과는 반드시 다시 읽어서 확인하도록 바꿨습니다.
또 ldapmodify는 오류 뒤에 빈 줄을 하나 더 출력해서 마지막 줄만 잘라 보면 빈 문자열이 되었습니다. 빈 줄을 걸러 낸 뒤 마지막 줄을 봅니다. 설명(description)에 한글을 넣으면 ldapsearch가 값을 base64로 보여 주므로(description::) 다시 읽어 비교할 때는 영문 값을 썼습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 같은 폴더의 설정 파일 두 개와 users.ldif가 필요합니다.
# ldap_demo.sh
#!/usr/bin/env bash
# OpenLDAP(slapd) 컨테이너 두 개에 같은 사용자 항목을 넣고, ACL 이 느슨한 쪽과 좁힌 쪽을 익명, alice 로 나누어 점검한다.
# 준비: Docker, 같은 폴더에 slapd_bad.conf, slapd_good.conf, users.ldif. 비밀번호는 실행할 때마다 새로 정한다.
# 실행(Git Bash): bash ldap_demo.sh   (약 2분)
export MSYS_NO_PATHCONV=1
cleanup() { docker rm -f osk-fd-ldapbad osk-fd-ldapgood >/dev/null 2>&1; }
cleanup
BASE="dc=lab,dc=test"; ADMIN="cn=admin,$BASE"
ADMINPW=adminpw-$RANDOM; ALICEPW=alicepw-$RANDOM; BOBPW=bobpw-$RANDOM
start() {   # start <bad|good>
  local n=osk-fd-ldap$1
  docker run -d --name $n alpine sh -c 'apk add -q openldap openldap-back-mdb openldap-clients >/dev/null 2>&1; mkdir -p /var/lib/openldap/data; touch /ready; sleep 3600' >/dev/null
  until docker exec $n test -f /ready 2>/dev/null; do sleep 1; done
  local rp ap bp
  rp=$(docker exec $n slappasswd -s "$ADMINPW"); ap=$(docker exec $n slappasswd -s "$ALICEPW"); bp=$(docker exec $n slappasswd -s "$BOBPW")
  sed "s#@@ROOTPW@@#$rp#" slapd_$1.conf | docker exec -i $n sh -c 'cat > /etc/openldap/lab.conf'
  sed "s#@@ALICEPW@@#$ap#; s#@@BOBPW@@#$bp#" users.ldif | docker exec -i $n sh -c 'cat > /tmp/users.ldif'
  docker exec $n slapadd -f /etc/openldap/lab.conf -l /tmp/users.ldif >/dev/null 2>&1
  docker exec -d $n slapd -f /etc/openldap/lab.conf -h ldap://127.0.0.1:389 -d 0
  sleep 2
}
L() { local n=$1; shift; docker exec -i osk-fd-ldap$n "$@"; }   # L <bad|good> 명령... (표준 입력을 넘기려면 -i 가 필요하다)
SEARCH() { local n=$1; shift; L $n ldapsearch -x -LLL -H ldap://127.0.0.1 -b "$BASE" "$@" 2>&1; }
ALICE="uid=alice,ou=people,$BASE"; BOB="uid=bob,ou=people,$BASE"
MOD() {   # MOD <bad|good> <바꿀 항목 dn> <값> : alice 로 description 을 바꾸고 결과를 한 줄로 돌려준다
  local out
  out=$(printf 'dn: %s
changetype: modify
replace: description
description: %s
' "$2" "$3"     | L $1 sh -c "ldapmodify -x -H ldap://127.0.0.1 -D '$ALICE' -w '$ALICEPW'" 2>&1 | grep -v '^$' | tail -1)
  case "$out" in modifying*) echo "성공(변경됨)";; *) echo "$out";; esac
}
start bad; start good
violations=0
echo "## 1. 익명으로 검색"
for n in bad good; do
  out=$(SEARCH $n "(objectClass=inetOrgPerson)" uid userPassword mail)
  echo "  [$n] 보인 항목 $(echo "$out" | grep -c '^dn:')개, userPassword $(echo "$out" | grep -c '^userPassword'), mail $(echo "$out" | grep -c '^mail')"
done

echo "## 2. alice 로 로그인해 bob 의 정보를 읽고 고쳐 보기"
for n in bad good; do
  echo "  [$n]"
  out=$(SEARCH $n -D "$ALICE" -w "$ALICEPW" "(uid=bob)" userPassword mail)
  echo "    bob 의 userPassword 읽기: $(echo "$out" | grep -c '^userPassword')건, mail 읽기: $(echo "$out" | grep -c '^mail')건"
  echo "    bob 의 description 바꾸기: $(MOD $n "$BOB" hacked)"
  echo "    -> 다시 읽은 bob 의 description: $(SEARCH $n -D "$ALICE" -w "$ALICEPW" "(uid=bob)" description | grep '^description' | cut -c14-)"
  echo "    alice 본인의 description 바꾸기: $(MOD $n "$ALICE" mine)"
done

echo "## 3. slapacl 로 같은 질문을 설정 파일만으로 확인(서버를 거치지 않음)"
for n in bad good; do
  echo "  [$n]"
  for who in anonymous alice; do
    D=""; [ $who = alice ] && D="-D $ALICE"
    r=$(L $n slapacl -f /etc/openldap/lab.conf -b "$BOB" $D "userPassword/read" 2>&1 | tail -1)
    echo "    $who 가 bob 의 userPassword 읽기: ${r#*: }"
  done
done

echo "## 4. 게이트: 막혀야 하는 동작이 하나라도 허용되면 1"
for n in bad good; do
  v=0
  [ "$(SEARCH $n "(uid=bob)" userPassword | grep -c '^userPassword')" -gt 0 ] && v=$((v+1))                       # 익명이 비밀번호 해시를 읽음
  [ "$(SEARCH $n -D "$ALICE" -w "$ALICEPW" "(uid=bob)" userPassword | grep -c '^userPassword')" -gt 0 ] && v=$((v+1))   # 다른 사용자가 읽음
  case "$(MOD $n "$BOB" x)" in 성공*) v=$((v+1));; esac   # 다른 사용자가 고침
  echo "  $n: 허용되면 안 되는 동작 ${v}건 -> 종료 코드 $([ $v -gt 0 ] && echo 1 || echo 0)"
done
cleanup
echo "## 끝"
일부러 느슨하게 쓴 slapd 설정입니다. @@ROOTPW@@는 스크립트가 실행할 때 해시로 바꿉니다.
slapd_bad.conf
# 일부러 ACL 을 느슨하게 둔 slapd 설정(시험용)
include /etc/openldap/schema/core.schema
include /etc/openldap/schema/cosine.schema
include /etc/openldap/schema/inetorgperson.schema
pidfile /tmp/slapd.pid
modulepath /usr/lib/openldap
moduleload back_mdb.so
database mdb
suffix "dc=lab,dc=test"
rootdn "cn=admin,dc=lab,dc=test"
rootpw @@ROOTPW@@
directory /var/lib/openldap/data
# 누구나(익명 포함) 모든 속성을 읽을 수 있고, 로그인한 사용자는 모든 항목을 쓸 수 있다
access to * by users write by * read
ACL을 좁힌 slapd 설정입니다.
slapd_good.conf
# ACL 을 좁힌 slapd 설정(시험용)
include /etc/openldap/schema/core.schema
include /etc/openldap/schema/cosine.schema
include /etc/openldap/schema/inetorgperson.schema
pidfile /tmp/slapd.pid
modulepath /usr/lib/openldap
moduleload back_mdb.so
database mdb
suffix "dc=lab,dc=test"
rootdn "cn=admin,dc=lab,dc=test"
rootpw @@ROOTPW@@
directory /var/lib/openldap/data
# 비밀번호는 로그인 확인에만 쓰이고, 본인만 바꿀 수 있으며, 그 밖에는 아무도 읽지 못한다
access to attrs=userPassword
    by dn.exact="cn=admin,dc=lab,dc=test" manage
    by self write
    by anonymous auth
    by * none
# 본인의 설명(description)은 본인만 고치고, 로그인한 사용자는 읽기만 한다
access to attrs=description
    by dn.exact="cn=admin,dc=lab,dc=test" manage
    by self write
    by users read
    by * none
# 나머지는 로그인한 사용자만 읽고, 익명은 아무것도 못 본다
access to *
    by dn.exact="cn=admin,dc=lab,dc=test" manage
    by users read
    by * none
두 서버에 똑같이 넣는 사용자 항목입니다. 비밀번호 자리는 스크립트가 해시로 바꿉니다.
users.ldif
dn: dc=lab,dc=test
objectClass: top
objectClass: dcObject
objectClass: organization
o: lab
dc: lab

dn: ou=people,dc=lab,dc=test
objectClass: organizationalUnit
ou: people

dn: uid=alice,ou=people,dc=lab,dc=test
objectClass: inetOrgPerson
uid: alice
cn: Alice Kim
sn: Kim
mail: alice@lab.test
description: alice original
userPassword: @@ALICEPW@@

dn: uid=bob,ou=people,dc=lab,dc=test
objectClass: inetOrgPerson
uid: bob
cn: Bob Lee
sn: Lee
mail: bob@lab.test
description: bob original
userPassword: @@BOBPW@@
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| 수정이 오류 없이 끝났는데 값이 그대로 | docker exec에 -i가 없어 입력이 비어 있음 |
docker exec -i, 그리고 값을 다시 읽어 확인 |
| 오류 메시지 변수가 비어 있음 | ldapmodify가 마지막에 빈 줄을 출력함 |
빈 줄을 걸러 낸 뒤 마지막 줄을 읽음 |
| 익명 검색 결과가 0개인데 서버는 정상 | by * none이 항목 자체를 숨김 |
로그인해서 같은 검색 |
한글 속성이 description:: 뒤 문자열로 나옴 |
비ASCII 값은 base64로 표시됨 | 영문 값으로 비교하거나 디코드 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · OpenLDAP 2.6.15에서 느슨한 ACL과 좁힌 ACL의 서버 두 개에 대해 익명 검색, alice의 bob 정보 읽기와 수정, 수정 뒤 다시 읽기,
slapacl로 설정 파일만의 접근 판정, 허용 건수의 종료 코드 변환(3건과 1, 0건과 0)을 실행했습니다. 전체 스크립트를 다섯 번 이상 실행했고 최종 판 이후의 결과는 매번 같았으며, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것: TLS(LDAPS, StartTLS)와 평문 바인드 차단, 비밀번호 정책 오버레이, 그룹 기반 ACL, 익명 바인드 자체 비활성화(
disallow bind_anon), 대량 검색 제한, 비밀번호 해시의 오프라인 대입,cn=config방식 설정, 감사 로그, Active Directory와의 차이, Linux 호스트와 macOS. - 읽을 때 주의: 사용자 이름과 비밀번호는 모두 시험용 값이며 서버는 컨테이너 안에서만 열었습니다. 게이트는 세 가지 동작만 확인하는 단순한 시험입니다.
bad의 규칙은 일부러 약하게 쓴 것이며 실제 환경에서는 쓰지 않습니다.
이 글의 다음 단계
- Git 자격 증명 보안 점검: store 평문 저장과 Credential Manager 비교이 PC의 Git 자격 증명 도우미 설정을 확인하고, store 도우미가 토큰을 평문 파일에 저장하는 과정을 가짜 값으로 재현합니다. 저장과 조회, 삭제까지 확인하고 Git Credential Manager와 비교해 점검 항목을 정리합니다.
- Redis ACL로 사용자별 명령과 키 제한하기비밀번호 없는 default 사용자만 있는 Redis 7.4를 앱용과 읽기용 사용자로 나누고, default를 끄고, 키 패턴과 명령을 제한합니다. 같은 9칸짜리 허용/거부 표로 전후를 검사해 어긋난 칸이 6개에서 0개가 되는 것을 확인하고, 실행 없이 판정하는 ACL DRYRUN과 거부 사유를 남기는 ACL LOG로 교차 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com