게시판에서 저장형 XSS를 일부러 일으켜 보고, 같은 앱을 세 단계로 고치면서 브라우저 개발자 도구로 막힌 것을 눈으로 확인합니다. 고치는 도구는 세 가지입니다. 템플릿의 자동 이스케이프, nonce를 쓰는 Content-Security-Policy(CSP) 헤더, 쿠키의 HttpOnly·SameSite 속성입니다.
여기 나오는 payload는 화면에 문구를 쓰고 console.log를 호출하기만 합니다. 자신이 직접 띄운 로컬 앱에만 넣고, 다른 사람의 서비스에는 넣지 않습니다.
준비물
| 도구 | 확인한 버전 |
|---|---|
| Python | 3.12.10 |
| Flask | 3.1.3 |
| Chrome | 156 |
명령은 Git Bash 기준입니다. PowerShell에서는 curl 대신 curl.exe를 쓰고 줄 이음 \을 백틱으로 바꿉니다. 전체 과정은 20분 안팎입니다.
1. 취약한 게시판 띄우기
새 폴더에 아래 파일 두 개를 만들고 설치합니다.
flask==3.1.3
python -m venv .venv
source .venv/Scripts/activate
pip install -r requirements.txt
app.py는 글을 메모리에 저장하는 게시판입니다. 일부러 세 군데를 위험하게 만들었습니다. 글 본문을 |safe로 출력하고, 최근 글 제목을 innerHTML로 화면에 넣습니다. 또 sid 쿠키를 속성 없이 내려보냅니다. 값은 연습용 가짜 값입니다. 앱을 다시 띄우면 글이 모두 사라집니다.
from flask import Flask, request, redirect, make_response, render_template_string

app = Flask(__name__)
POSTS = [{"title": "공지", "body": "실습용 게시판입니다."}]

PAGE = """<!doctype html><meta charset="utf-8"><title>게시판</title><link rel="icon" href="data:,">
<h1>게시판</h1>
<p id="banner"></p>
<form method="post" action="/post">
  <input name="title" placeholder="제목"><br>
  <textarea name="body" placeholder="내용"></textarea><br>
  <button>등록</button>
</form>
<p>최근 글: <span id="latest"></span></p>
{% for p in posts %}<article><h3>{{ p.title }}</h3><div>{{ p.body|safe }}</div></article>{% endfor %}
<script>document.getElementById("latest").innerHTML = {{ latest|tojson }};</script>"""


@app.route("/")
def index():
    resp = make_response(render_template_string(
        PAGE, posts=POSTS, latest=POSTS[-1]["title"]))
    resp.set_cookie("sid", "demo-session-1234")
    return resp


@app.route("/post", methods=["POST"])
def post():
    POSTS.append({"title": request.form.get("title", ""),
                  "body": request.form.get("body", "")})
    return redirect("/")


if __name__ == "__main__":
    app.run(host="127.0.0.1", port=5100)
python app.py
# 기대 출력
 * Serving Flask app 'app'
 * Debug mode: off
 * Running on http://127.0.0.1:5100
2. 저장형 XSS 발견하기
새 터미널에서 본문에 HTML 태그가 든 글을 등록합니다. 존재하지 않는 이미지를 불러오다 실패하면 onerror가 실행되도록 한 무해한 payload입니다.
curl -s -X POST http://127.0.0.1:5100/post \
  --data-urlencode "title=<b>bold</b>" \
  --data-urlencode "body=<img src=data:, onerror=\"document.getElementById('banner').textContent='XSS executed: '+document.cookie;console.log('XSS executed',document.cookie)\">" \
  -o /dev/null
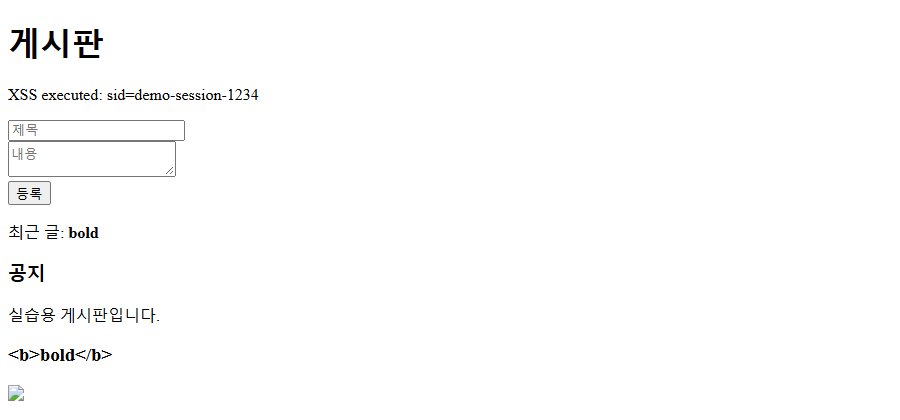
브라우저로 http://127.0.0.1:5100/를 엽니다. 글에 쓴 문구가 아니라 payload가 만든 문구가 맨 위에 나타납니다.
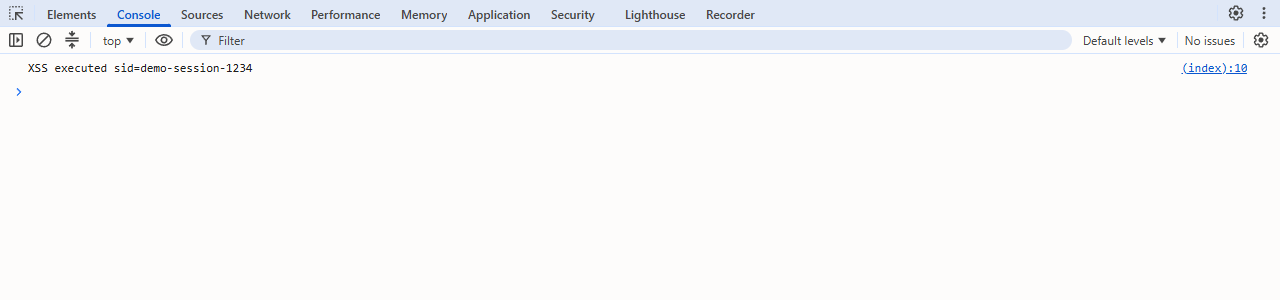
개발자 도구(F12)의 Console 탭을 열면 console.log로 남긴 줄에 쿠키 값이 그대로 찍혀 있습니다. 글을 올린 사람이 아니라 글을 읽는 사람의 브라우저에서 스크립트가 실행됐다는 뜻입니다.
3. 원인 찾기
원인은 세 줄입니다.
{{ p.body|safe }}: Jinja2는 기본으로<를<로 바꿔 출력하는데,|safe가 이 변환을 꺼 버립니다.innerHTML = ...: 값이 태그를 담고 있으면 브라우저가 글자가 아니라 HTML로 해석합니다. 제목에 넣은<b>bold</b>가 굵게 나온 것이 그 증거입니다.- 속성 없는
sid쿠키:document.cookie로 읽을 수 있어서 스크립트가 실행되면 쿠키가 같이 노출됩니다.
헤더로도 확인합니다. 아래 명령 결과에 Content-Security-Policy가 없고, 쿠키에 HttpOnly도 SameSite도 없습니다.
curl -si http://127.0.0.1:5100/ | grep -iE "set-cookie|content-security"
# 기대 출력
Set-Cookie: sid=demo-session-1234; Path=/
4. 두 번째 방어선: CSP와 쿠키 속성
먼저 출력 코드는 그대로 두고 응답 헤더만 고칩니다. 이렇게 하면 이스케이프를 놓친 자리가 남아 있어도 CSP가 막아 주는지 볼 수 있습니다. app_csp.py는 app.py에 세 가지를 더합니다. 요청마다 새 nonce를 만들어 script-src에 넣고, 스크립트 태그에 같은 nonce를 붙입니다. 쿠키에는 HttpOnly와 SameSite=Lax를 줍니다.
import secrets
from flask import Flask, request, redirect, make_response, render_template_string, g

app = Flask(__name__)
POSTS = [{"title": "공지", "body": "실습용 게시판입니다."}]

PAGE = """<!doctype html><meta charset="utf-8"><title>게시판</title><link rel="icon" href="data:,">
<h1>게시판</h1>
<p id="banner"></p>
<form method="post" action="/post">
  <input name="title" placeholder="제목"><br>
  <textarea name="body" placeholder="내용"></textarea><br>
  <button>등록</button>
</form>
<p>최근 글: <span id="latest"></span></p>
{% for p in posts %}<article><h3>{{ p.title }}</h3><div>{{ p.body|safe }}</div></article>{% endfor %}
<script nonce="{{ nonce }}">document.getElementById("latest").innerHTML = {{ latest|tojson }};</script>"""


@app.before_request
def make_nonce():
    g.nonce = secrets.token_urlsafe(16)


@app.after_request
def security_headers(resp):
    resp.headers["Content-Security-Policy"] = (
        "default-src 'self'; script-src 'nonce-%s'; img-src 'self' data:; object-src 'none'; "
        "base-uri 'none'; frame-ancestors 'none'" % g.nonce)
    return resp


@app.route("/")
def index():
    resp = make_response(render_template_string(
        PAGE, posts=POSTS, latest=POSTS[-1]["title"], nonce=g.nonce))
    resp.set_cookie("sid", "demo-session-1234", httponly=True, samesite="Lax")
    return resp


@app.route("/post", methods=["POST"])
def post():
    POSTS.append({"title": request.form.get("title", ""),
                  "body": request.form.get("body", "")})
    return redirect("/")


if __name__ == "__main__":
    app.run(host="127.0.0.1", port=5100)
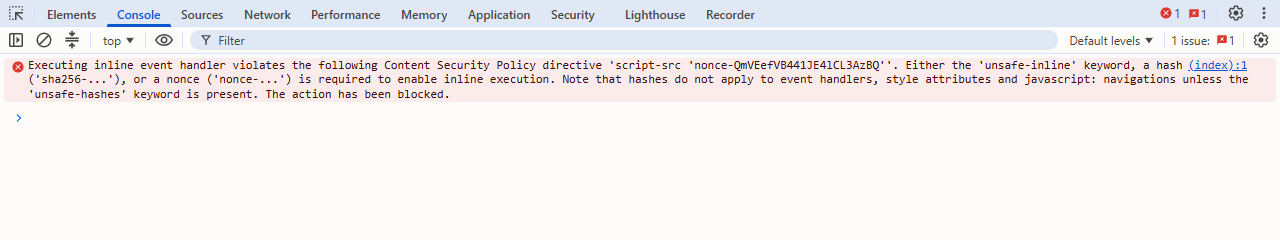
앱을 Ctrl+C로 끄고 python app_csp.py로 다시 띄운 뒤, 2단계의 payload 등록 명령을 다시 실행합니다. 브라우저에서 개발자 도구를 열어 둔 채 페이지를 새로고침하면 Console에 빨간 오류가 나옵니다. 인라인 이벤트 핸들러 실행이 script-src 지시문을 어겨 차단됐다는 메시지이고, 위쪽 문구와 쿠키 값은 더 이상 나타나지 않습니다.
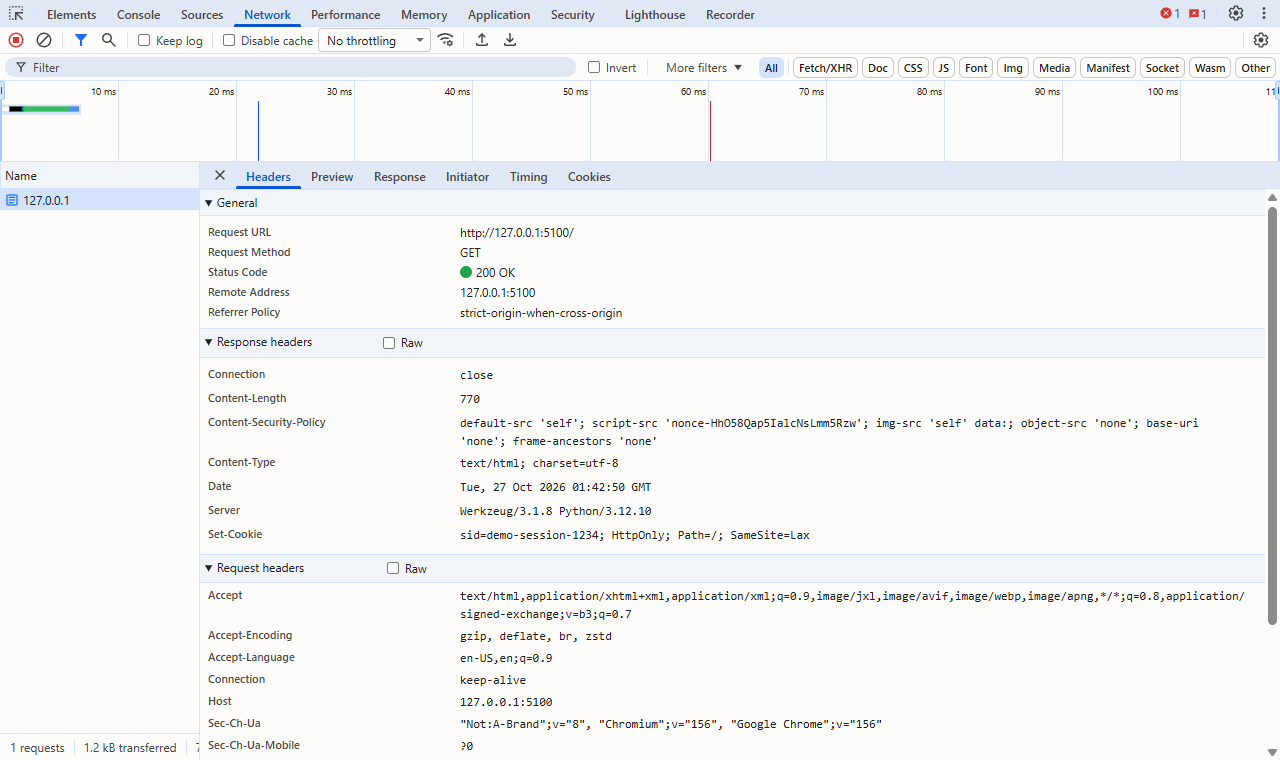
Network 탭에서 첫 요청을 눌러 Headers를 보면 응답 헤더에 Content-Security-Policy가 있고, nonce 값이 새로고침할 때마다 바뀝니다. Set-Cookie에는 HttpOnly; SameSite=Lax가 붙어 있습니다.
sid가 HttpOnly가 되었으므로 스크립트가 실행되더라도 document.cookie로 읽을 수 없습니다. 다만 이 단계에서도 |safe와 innerHTML은 그대로이므로 태그 자체는 HTML로 해석됩니다. CSP는 마지막 방어선일 뿐 원인을 고치는 것이 아닙니다.
5. 원인 고치기: 자동 이스케이프
app_fixed.py는 app_csp.py에서 두 줄만 다릅니다. 본문의 |safe를 지우고, innerHTML을 textContent로 바꿉니다. 헤더와 쿠키 설정은 그대로입니다.
import secrets
from flask import Flask, request, redirect, make_response, render_template_string, g

app = Flask(__name__)
POSTS = [{"title": "공지", "body": "실습용 게시판입니다."}]

PAGE = """<!doctype html><meta charset="utf-8"><title>게시판</title><link rel="icon" href="data:,">
<h1>게시판</h1>
<p id="banner"></p>
<form method="post" action="/post">
  <input name="title" placeholder="제목"><br>
  <textarea name="body" placeholder="내용"></textarea><br>
  <button>등록</button>
</form>
<p>최근 글: <span id="latest"></span></p>
{% for p in posts %}<article><h3>{{ p.title }}</h3><div>{{ p.body }}</div></article>{% endfor %}
<script nonce="{{ nonce }}">document.getElementById("latest").textContent = {{ latest|tojson }};</script>"""


@app.before_request
def make_nonce():
    g.nonce = secrets.token_urlsafe(16)


@app.after_request
def security_headers(resp):
    resp.headers["Content-Security-Policy"] = (
        "default-src 'self'; script-src 'nonce-%s'; img-src 'self' data:; object-src 'none'; "
        "base-uri 'none'; frame-ancestors 'none'" % g.nonce)
    return resp


@app.route("/")
def index():
    resp = make_response(render_template_string(
        PAGE, posts=POSTS, latest=POSTS[-1]["title"], nonce=g.nonce))
    resp.set_cookie("sid", "demo-session-1234", httponly=True, samesite="Lax")
    return resp


@app.route("/post", methods=["POST"])
def post():
    POSTS.append({"title": request.form.get("title", ""),
                  "body": request.form.get("body", "")})
    return redirect("/")


if __name__ == "__main__":
    app.run(host="127.0.0.1", port=5100)
python app_fixed.py로 다시 띄우고 payload 등록 명령을 한 번 더 실행합니다. 이번에는 태그가 실행되지 않고 글자 그대로 화면에 찍힙니다.
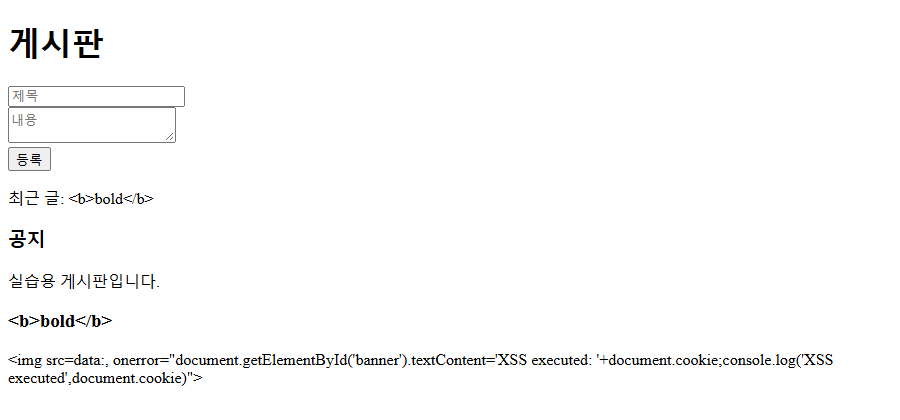
Console은 오류 없이 비어 있습니다. 이스케이프로 태그가 글자가 되었으니 CSP가 막을 일 자체가 없기 때문입니다.
응답 본문도 확인합니다. <가 <로 바뀐 것을 볼 수 있습니다.
curl -s http://127.0.0.1:5100/ | grep -o "<img src=data:,"
# 기대 출력
<img src=data:,
6. 한계
- CSP는 설정이 어렵습니다: 인라인 스크립트가 많은 기존 앱에
script-src를 바로 걸면 정상 기능도 막힙니다. 처음에는Content-Security-Policy-Report-Only헤더로 위반만 모아 본 뒤 적용하는 것이 안전합니다. - nonce는 요청마다 달라야 합니다: 고정값을 쓰면 공격자가 그 값을 payload에 붙일 수 있어 효과가 없습니다.
HttpOnly는 XSS를 막지 않습니다: 쿠키를 훔쳐 가는 것만 막습니다. 스크립트가 실행되면 로그인한 사용자 권한으로 요청을 보내는 일은 여전히 가능합니다.SameSite=Lax도 CSRF를 일부만 줄입니다: 같은 사이트 안에서 일어나는 요청은 막지 못합니다.- 이스케이프는 출력 위치마다 다릅니다: HTML 본문 안에서는 자동 이스케이프로 충분하지만, 속성 값,
href의javascript:주소, 인라인 스크립트 안의 값은 별도 처리가 필요합니다. 이 글의|tojson은 스크립트 안의 문자열에만 맞는 방법입니다.
자주 막히는 곳
- 페이지에 아무 변화가 없는 경우:
python app.py를 다시 띄우면 글이 모두 사라집니다. 다시 띄웠다면 payload를 다시 등록합니다. - Console에 CSP 오류가 보이지 않는 경우: 개발자 도구를 연 상태에서 새로고침했는지,
app.py가 아니라app_csp.py를 띄웠는지 확인합니다. Address already in use가 나오는 경우: 이전에 띄운 앱이 아직 떠 있습니다.Ctrl+C로 끄거나 마지막 줄의port=5100과 명령의 주소를 같은 다른 번호로 바꿉니다.
이어서 해 볼 것
Content-Security-Policy-Report-Only로 바꿔 위반이 차단 없이 Console에만 기록되는지 확인해 보고, script-src에서 nonce를 빼면 정상 인라인 스크립트가 어떻게 막히는지 비교해 봅니다. 글 제목과 같은 자리에서 href="javascript:..." 같은 주소를 받는 화면을 추가하면, 자동 이스케이프만으로는 부족한 경우를 직접 만들어 볼 수 있습니다.
이 글의 다음 단계
- 작은 Flask 서비스를 직접 공격하고 한 줄씩 고치기빈 폴더에서 Flask 게시판을 직접 띄우고 로그인·다운로드·게시판 기능을 차례로 뚫어 봅니다. 뚫은 지점을 그대로 한 줄씩 고치면서 왜 그 한 줄이 공격을 막는지 눈으로 확인합니다.
- OS 명령어 인젝션: ping 기능으로 보는 shell=True의 위험과 수정호스트 ping 점검 화면만 있는 작은 Flask 도구에서 shell=True와 문자열 결합이 입력 한 줄로 서버 명령 실행까지 이어지는 과정을 id 출력으로 확인합니다. 인자 리스트, shell 미사용, ipaddress 검증, 허용 대역으로 고친 뒤 같은 입력이 거부되는 것까지 보고, 이 수정으로도 남는 한계를 짚습니다.