내부 서비스에 TLS를 붙일 때는 인증서를 직접 발급해 쓰는 일이 많습니다. 그런데 "인증서가 있고 HTTPS가 열린다"와 "클라이언트가 이 인증서를 제대로 검증한다"는 다른 이야기입니다. 이 글에서는 내 PC의 컨테이너 안에서 루트 CA를 만들고 서버 인증서를 발급한 뒤, openssl verify가 정상 인증서와 실패 사례를 각각 어떻게 판정하는지 표로 확인합니다. 실패 사례가 기대대로 실패하지 않으면 종료 코드 1로 끝나는 게이트도 같이 만듭니다. 서버가 내놓은 TLS 설정 자체를 점검하는 방법은 testssl.sh로 TLS 설정 점검하기에서 다뤘으므로, 여기서는 인증서의 발급과 검증만 다룹니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| OpenSSL | 3.5.9 (alpine/openssl 이미지, --entrypoint sh로 실행) |
| 웹 서버 | nginx:alpine (443 포트에 서버 인증서만 올림) |
| CA 키 | RSA 3072비트, 유효 기간 10년 (시험용) |
| 서버 키 | RSA 2048비트, 유효 기간 365일 |
모든 파일은 컨테이너에 연결한 결과 폴더에만 만들어지고, 내 PC의 운영체제 신뢰 저장소에는 아무것도 넣지 않습니다.
1. 만드는 것
- 루트 CA(
ca.crt):basicConstraints=CA:true, pathlen:0,keyUsage=keyCertSign,cRLSign.pathlen:0은 이 CA 아래에 또 다른 CA를 만들 수 없다는 제한입니다. - 정상 서버 인증서(
good.crt): CN은web.lab, SAN은web.lab과www.lab, 용도는serverAuth, CA 아님. - 일부러 문제를 넣은 인증서 세 개
nosan.crt: SAN이 없고 CN만web.labclientek.crt: 용도가clientAuth뿐foreign.crt: 내 CA가 아니라 아무 관계 없는 다른 CA(evil.crt)가 서명
발급된 인증서의 핵심 필드는 아래와 같습니다.
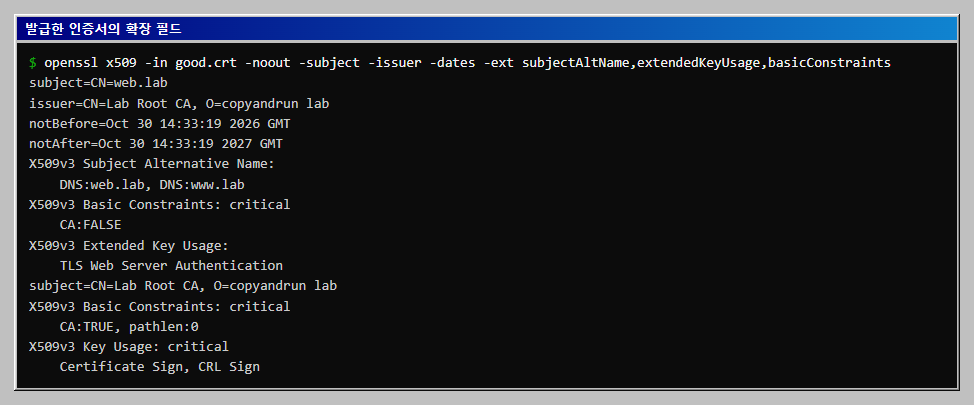
- 서버 인증서의
CA:FALSE는 중요한 안전장치입니다. 서버 인증서가 CA처럼 쓰이면 그 키를 가진 쪽이 다른 인증서를 발급할 수 있기 때문입니다. - 이름은 SAN에 넣습니다. CN은 보조이며, 이 글의 인증서는 SAN에 이름을 따로 적었습니다.
2. 검증 6가지와 자체 규칙 2가지
ca_lab.sh는 check 설명 기대 인자... 함수로 openssl verify를 실행하고, 기대한 결과(ok 또는 fail)와 실제 종료 코드를 비교합니다. 어긋나는 줄이 하나라도 있으면 전체가 종료 코드 1로 끝납니다.
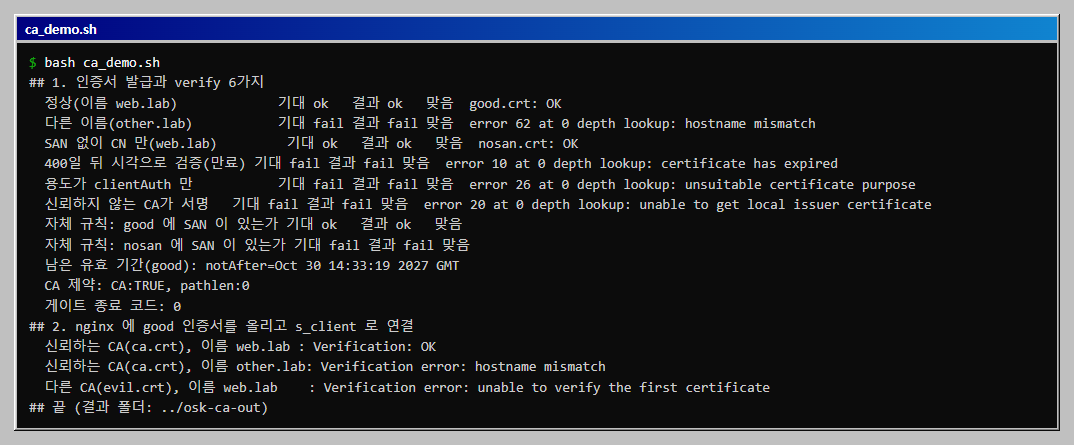
| 사례 | 기대 | 결과 | openssl이 낸 이유 |
|---|---|---|---|
정상, 이름 web.lab |
ok | ok | good.crt: OK |
이름을 other.lab으로 |
fail | fail | hostname mismatch (error 62) |
| 400일 뒤 시각으로 검증 | fail | fail | certificate has expired (error 10) |
용도가 clientAuth만 |
fail | fail | unsuitable certificate purpose (error 26) |
| 신뢰하지 않는 CA가 서명 | fail | fail | unable to get local issuer certificate (error 20) |
| SAN 없이 CN만 | ok | ok | nosan.crt: OK |
- 만료는 시각을 바꿔서 확인했습니다. 실제로 기간이 지난 인증서를 만든 것이 아니라
-attime으로 400일 뒤를 지정해 만료 판정이 나오는지 본 것입니다. 인증서 유효 기간은 365일이므로 판정은 맞지만, 시스템 시계를 믿는 검증이라는 점은 같습니다. - 용도 검사는
-purpose sslserver를 준 결과입니다. 이 글의 표는 모두 이 옵션을 넣고 확인했고, 옵션을 빼면 어떻게 되는지는 확인하지 않았습니다. - 오류 번호마다 문장이 정해져 있어 로그에서 찾기 쉽습니다. 62는 이름 불일치, 10은 만료, 26은 용도, 20은 발급자를 찾지 못한 경우였습니다.
3. SAN이 없어도 통과했습니다
가장 의외였던 줄은 SAN 없이 CN만 web.lab인 인증서가 -verify_hostname web.lab 검사를 통과한 것입니다. 처음에는 실패를 기대했다가 어긋나서 알았습니다. OpenSSL은 SAN에 DNS 이름이 없으면 CN으로 이름을 비교합니다. -x509_strict를 더해도 같은 결과(OK)였습니다. 브라우저와 다른 클라이언트의 동작은 이 글에서 확인하지 않았지만, 그 동작에 기대지 않으려면 발급 단계에서 SAN이 없는 인증서를 막는 쪽이 안전합니다.
그래서 ca_lab.sh에 자체 규칙을 더했습니다. 인증서에서 subjectAltName을 뽑아 DNS:가 없으면 실패로 판정합니다. 결과는 good.crt는 통과, nosan.crt는 실패로 기대와 같았습니다. openssl verify가 통과시킨 것을 자체 규칙이 잡는 구조라서, 도구의 기본 판정만 믿고 게이트를 짜면 놓치는 부분이 있음을 보여 주는 사례입니다.
4. 실제 TLS 연결로 대조하기
파일 검증이 실제 연결과 같은 결과를 내는지 보려고 good.crt와 good.key를 올린 nginx를 web.lab이라는 이름으로 띄우고 openssl s_client로 접속했습니다.
| 클라이언트가 신뢰하는 CA | 확인하는 이름 | 결과 |
|---|---|---|
내 CA(ca.crt) |
web.lab |
Verification: OK |
내 CA(ca.crt) |
other.lab |
Verification error: hostname mismatch |
다른 CA(evil.crt) |
web.lab |
Verification error: unable to verify the first certificate |
파일로 확인한 결과(이름 불일치와 발급자 불일치)가 실제 연결에서도 같은 방향으로 나왔습니다. 마지막 줄의 문구는 파일 검증의 unable to get local issuer certificate와 다르게 보이지만 같은 원인(내가 신뢰하는 CA가 서명하지 않음)입니다. 문구가 다른 이유까지는 확인하지 않았습니다.
5. 운영에 옮길 때
- CA 키(
ca.key)는 서버에 두지 않습니다. 이 글에서는 시험용이라 같은 폴더에 두었지만, 실제로는 오프라인으로 보관하거나 HSM과 전용 도구에 둡니다. - 서버 인증서의 기간을 짧게 잡습니다. 이 글에서는 365일로 잡았고 자동 갱신은 만들지 않았습니다.
- 클라이언트에는
ca.crt만 배포합니다. 서버 인증서를 통째로 신뢰시키지 않고 CA만 신뢰시키면 서버 인증서를 갈아도 클라이언트를 바꿀 필요가 없습니다. - 폐기(CRL, OCSP)는 이 글에서 다루지 않았습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 ca_lab.sh와 같은 폴더에서 실행합니다.
# ca_demo.sh
#!/usr/bin/env bash
# 내 CA 로 서버 인증서를 발급하고, 정상과 실패 사례 6가지가 기대대로 판정되는지 확인한 뒤 nginx 로 실제 TLS 연결까지 대조한다.
# 준비: Docker, 같은 폴더에 ca_lab.sh. 키는 시험용이고 결과 폴더는 스크립트 폴더 밖에 둔다.
# 실행(Git Bash): bash ca_demo.sh   (약 1분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"; OUT=../osk-ca-out
rm -rf "$OUT"; mkdir -p "$OUT"; ABS="$(cd "$OUT" && pwd)"
IMG=alpine/openssl
echo "## 1. 인증서 발급과 verify 6가지"
docker run --rm --entrypoint sh -v "$ABS:/w" -v "$HERE/ca_lab.sh:/ca_lab.sh:ro" $IMG /ca_lab.sh; RC=$?
echo "  게이트 종료 코드: $RC"

echo "## 2. nginx 에 good 인증서를 올리고 s_client 로 연결"
docker rm -f osk-fa-ca-web >/dev/null 2>&1; docker network rm osk-fa-ca-net >/dev/null 2>&1
docker network create osk-fa-ca-net >/dev/null
docker run -d --name osk-fa-ca-web --network osk-fa-ca-net --network-alias web.lab -v "$ABS:/c:ro" nginx:alpine sh -c \
 'printf "server{listen 443 ssl;ssl_certificate /c/good.crt;ssl_certificate_key /c/good.key;location /{return 200 ok;}}" > /etc/nginx/conf.d/default.conf; nginx -g "daemon off;"' >/dev/null
sleep 3
try() { docker run --rm --network osk-fa-ca-net --entrypoint sh -v "$ABS:/w:ro" $IMG -c \
  "echo | openssl s_client -connect web.lab:443 -servername web.lab -CAfile /w/$1 -verify_hostname $2 2>&1 | grep -E 'Verify return code|Verification' | head -1"; }
echo -n "  신뢰하는 CA(ca.crt), 이름 web.lab : "; try ca.crt web.lab
echo -n "  신뢰하는 CA(ca.crt), 이름 other.lab: "; try ca.crt other.lab
echo -n "  다른 CA(evil.crt), 이름 web.lab    : "; try evil.crt web.lab
docker rm -f osk-fa-ca-web >/dev/null; docker network rm osk-fa-ca-net >/dev/null
echo "## 끝 (결과 폴더: $OUT)"
exit $RC
컨테이너 안에서 CA를 만들고 인증서를 발급해 판정하는 스크립트입니다.
# ca_lab.sh
#!/bin/sh
# 컨테이너 안에서 실행: 내 CA를 만들고, 서버 인증서 여러 개를 만든 뒤 openssl verify 로 기대한 결과와 비교한다.
cd /w
FAIL=0
# --- 1. 루트 CA(10년) ---
openssl req -x509 -newkey rsa:3072 -nodes -keyout ca.key -out ca.crt -days 3650 -subj "/CN=Lab Root CA/O=copyandrun lab" \
  -addext "basicConstraints=critical,CA:true,pathlen:0" -addext "keyUsage=critical,keyCertSign,cRLSign" 2>/dev/null
# 아무 관계 없는 다른 CA(신뢰하지 않는 쪽)
openssl req -x509 -newkey rsa:2048 -nodes -keyout evil.key -out evil.crt -days 3650 -subj "/CN=Other CA" \
  -addext "basicConstraints=critical,CA:true" 2>/dev/null

# --- 2. 서버 인증서 만들기: leaf <이름> <SAN 줄> <EKU> <CA키> <CA인증서> ---
leaf() {
  openssl req -newkey rsa:2048 -nodes -keyout "$1.key" -out "$1.csr" -subj "/CN=$2" 2>/dev/null
  { [ -n "$3" ] && echo "subjectAltName=$3"
    echo "basicConstraints=critical,CA:false"; echo "keyUsage=critical,digitalSignature,keyEncipherment"
    [ -n "$4" ] && echo "extendedKeyUsage=$4"; } > "$1.ext"
  openssl x509 -req -in "$1.csr" -CA "$5" -CAkey "$6" -CAcreateserial -out "$1.crt" -days 365 -sha256 -extfile "$1.ext" 2>/dev/null
}
leaf good     web.lab "DNS:web.lab,DNS:www.lab" serverAuth ca.crt ca.key
leaf nosan    web.lab ""                        serverAuth ca.crt ca.key
leaf clientek web.lab "DNS:web.lab"             clientAuth ca.crt ca.key
leaf foreign  web.lab "DNS:web.lab"             serverAuth evil.crt evil.key

# --- 3. 검증: check <설명> <기대: ok|fail> <openssl verify 인자...> ---
check() {
  desc="$1"; want="$2"; shift 2
  out=$(openssl verify "$@" 2>&1); rc=$?
  got=ok; [ $rc -ne 0 ] && got=fail
  reason=$(echo "$out" | grep -E 'error [0-9]+|OK|Hostname|mismatch|mismatch' | head -2 | tr '\n' ' ' | sed 's/^ *//')
  mark=맞음; [ "$got" != "$want" ] && { mark=어긋남; FAIL=1; }
  printf '  %-34s 기대 %-4s 결과 %-4s %s  %s\n' "$desc" "$want" "$got" "$mark" "$reason"
}
LATE=$(( $(date +%s) + 400*86400 ))
check "정상(이름 web.lab)"                 ok   -CAfile ca.crt -purpose sslserver -verify_hostname web.lab good.crt
check "다른 이름(other.lab)"               fail -CAfile ca.crt -purpose sslserver -verify_hostname other.lab good.crt
check "SAN 없이 CN 만(web.lab)"            ok   -CAfile ca.crt -purpose sslserver -verify_hostname web.lab nosan.crt   # OpenSSL 은 CN 으로 대신 통과시킨다
check "400일 뒤 시각으로 검증(만료)"       fail -CAfile ca.crt -purpose sslserver -attime $LATE good.crt
check "용도가 clientAuth 만"               fail -CAfile ca.crt -purpose sslserver clientek.crt
check "신뢰하지 않는 CA가 서명"            fail -CAfile ca.crt -purpose sslserver foreign.crt
# openssl verify 가 놓치는 부분은 직접 규칙으로 막는다: 서버 인증서에는 SAN 이 있어야 한다.
for f in good nosan; do
  if openssl x509 -in $f.crt -noout -ext subjectAltName 2>/dev/null | grep -q DNS:; then got=ok; else got=fail; fi
  want=ok; [ $f = nosan ] && want=fail
  mark=맞음; [ "$got" != "$want" ] && { mark=어긋남; FAIL=1; }
  printf '  %-34s 기대 %-4s 결과 %-4s %s
' "자체 규칙: $f 에 SAN 이 있는가" $want $got $mark
done
echo "  남은 유효 기간(good): $(openssl x509 -in good.crt -noout -enddate)"
echo "  CA 제약: $(openssl x509 -in ca.crt -noout -ext basicConstraints | tail -1 | sed 's/^ *//')"
exit $FAIL
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
alpine/openssl이 Invalid command 'sh' |
이미지의 진입점이 openssl 자체 | --entrypoint sh |
서버 인증서가 unsuitable certificate purpose |
extendedKeyUsage에 serverAuth가 없음(이 글에서는 clientAuth만 넣은 경우) |
-extfile에 extendedKeyUsage=serverAuth |
| 이름이 달라도 통과하는 것처럼 보임 | 이 글의 verify는 -verify_hostname을 줄 때만 이름을 비교함 |
-verify_hostname 이름 |
| SAN 없는 인증서가 통과 | OpenSSL이 CN으로 대신 비교 | 발급 후 DNS: 존재를 직접 검사 |
Git Bash에서 -v 경로가 깨짐 |
MSYS 경로 변환 | MSYS_NO_PATHCONV=1 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · OpenSSL 3.5.9에서 루트 CA와 서버 인증서 4개를 만들고,
openssl verify로 정상, 이름 불일치, 만료(-attime), 용도 불일치, 신뢰하지 않는 CA, SAN 없는 인증서를 확인했습니다. SAN 존재 검사를 자체 규칙으로 더하고, nginx에 올린 인증서를s_client로 세 경우 연결해 대조했습니다. 전체 스크립트를 세 번 실행해 결과가 같았고, 끝에 컨테이너와 네트워크를 지웠습니다. - 해 보지 않은 것: 중간 CA 체인, 인증서 폐기(CRL, OCSP), 이름 제약(
nameConstraints), 브라우저와 curl의 SAN 없는 인증서 처리, 운영체제 신뢰 저장소 등록, 자동 갱신, Linux와 macOS. - 읽을 때 주의: 만료 사례는 실제 만료된 인증서가 아니라 검증 시각을 바꾼 것입니다. 키와 CA는 시험용이며 실제 서비스에 쓰지 않습니다. 오류 번호와 문구는 OpenSSL 3.5.9의 것입니다.
이 글의 다음 단계
- GitHub Dependabot 켜기: 취약한 의존성 알림과 자동 수정 PR 받기오래된 버전을 고정한 requirements.txt를 시험 저장소에 넣고 Dependency graph, Dependabot alerts, Dependabot security updates를 켭니다. 알림 47건이 뜨는 것과 Dependabot이 올린 수정 풀 리퀘스트를 확인하고, 하나를 병합해 열린 알림이 36건으로 줄어드는 것까지 봅니다.
- GitHub ruleset으로 main 보호: 직접 푸시와 강제 푸시 막기GitHub 저장소에 ruleset을 만들어 main 브랜치의 삭제, 직접 푸시, 강제 푸시를 막습니다. 규칙을 켠 뒤 직접 푸시와 강제 푸시가 GH013 오류로 거부되는 것을 확인하고, 풀 리퀘스트로는 같은 변경이 들어가는 것까지 시험합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com