디지털 증거는 수집한 시점의 내용 그대로라는 점을 나중에 보일 수 있어야 합니다. 이 글에서는 수집 직후 파일의 SHA-256 해시를 기록하고, 인계할 때마다 기록을 한 줄씩 덧붙이되 각 기록이 앞 기록의 해시를 포함하도록 이어 붙여 기록 자체의 변조도 확인하는 도구를 직접 만듭니다.
시험 증거는 고정 시드로 만든 임의 바이트 4096개짜리 파일이고, 실제 사건 자료가 아닙니다. 도구는 연습용이며 실제 증거 관리 시스템을 대신하지 않습니다. Windows Git Bash 기준이고 도구는 Docker의 python 컨테이너 한 개에서 실행했습니다. Linux와 macOS에서는 같은 명령을 호스트 Python 3.12로 실행하면 되지만 이 글에서는 실행해 보지 않았습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Docker Desktop(Engine 29.5.3), 이미지 python:3.12-slim 기반 컨테이너 cr-f10-py |
| Python | 3.12.16 (표준 라이브러리만 사용, 설치할 패키지 없음) |
| 교차 확인 도구 | sha256sum(컨테이너 안 coreutils), Windows PowerShell 5.1 Get-FileHash |
작업 폴더는 아래 네 파일로 구성됩니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
Dockerfile
make_evidence.py
custody.py
tamper.py
1. 컨테이너와 시험 증거 준비
make_evidence.py는 random.Random(7).randbytes(4096)으로 시험 증거 파일 evidence/disk-image-01.bin을 만듭니다. 시드가 고정이라 다시 실행하면 같은 바이트가 나옵니다. 뒤에서 변조한 파일을 원래대로 되돌릴 때 이 성질을 씁니다.
docker build -q -t cr-f10-py:latest .
docker run -d --name cr-f10-py -v "$PWD":/work cr-f10-py:latest sleep 3600
docker exec cr-f10-py python make_evidence.py
2. 등록과 인계 기록
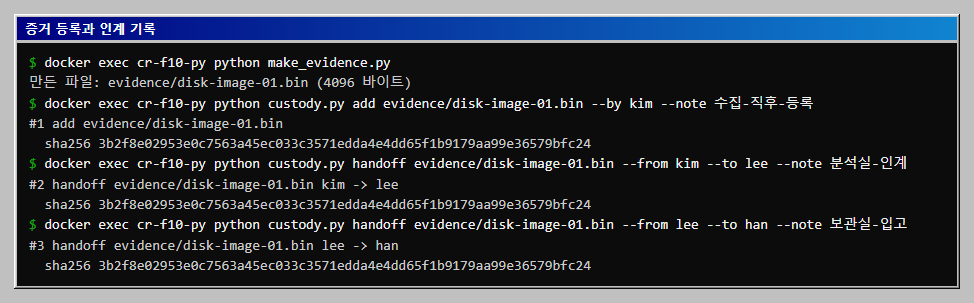
custody.py의 add는 수집 직후 파일 해시를 계산해 첫 기록으로 남기고, handoff는 인계 시점에 해시를 다시 계산해 기록을 덧붙입니다. 인계 때 해시가 처음과 다르면 경고를 냅니다. 기록은 custody.jsonl에 한 줄에 하나씩 쌓입니다.
docker exec cr-f10-py python custody.py add evidence/disk-image-01.bin --by kim --note 수집-직후-등록
docker exec cr-f10-py python custody.py handoff evidence/disk-image-01.bin --from kim --to lee --note 분석실-인계
docker exec cr-f10-py python custody.py handoff evidence/disk-image-01.bin --from lee --to han --note 보관실-입고
3. 정상 상태의 검증과 기록 형식
verify는 두 가지를 봅니다. 기록 체인(각 기록의 prev가 앞 기록의 record_hash와 같은지, 기록 내용으로 다시 계산한 해시가 record_hash와 같은지)과 증거 파일의 현재 해시가 등록 시점 해시와 같은지입니다.
docker exec cr-f10-py python custody.py verify
docker exec cr-f10-py python -m json.tool --no-ensure-ascii --json-lines custody.jsonl | head -n 26
이후 단계에서 기록을 일부러 망가뜨리므로, 정상 상태의 기록을 지금 한 벌 복사해 둡니다.
docker exec cr-f10-py cp custody.jsonl custody.bak
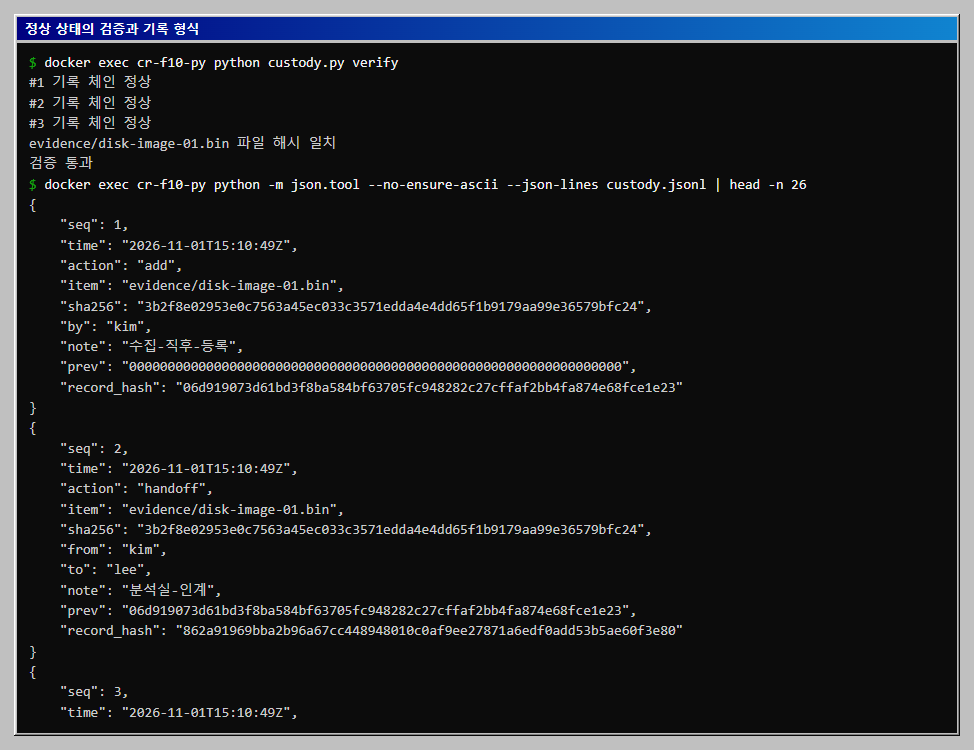
기록 형식에서 핵심은 두 필드입니다. record_hash는 그 기록에서 record_hash만 뺀 나머지 필드를 키 순서를 고정한 JSON으로 만들어 SHA-256으로 해시한 값이고, prev는 바로 앞 기록의 record_hash입니다. 첫 기록의 prev는 0 64개입니다. 그래서 중간 기록을 고치면 그 기록의 해시가 달라지고, 해시를 맞춰 고쳐도 다음 기록의 prev와 어긋납니다.
4. 파일 1바이트를 바꾸면
tamper.py file은 증거 파일의 첫 바이트 비트 하나를 뒤집습니다. 기록은 건드리지 않았으므로 체인은 정상이고 파일 해시만 달라집니다. 이어서 이 상태로 인계를 시도하고 다시 검증했습니다.
docker exec cr-f10-py python tamper.py file
docker exec cr-f10-py python custody.py verify
docker exec cr-f10-py python custody.py handoff evidence/disk-image-01.bin --from han --to oh --note 열람-전-확인
docker exec cr-f10-py python custody.py verify
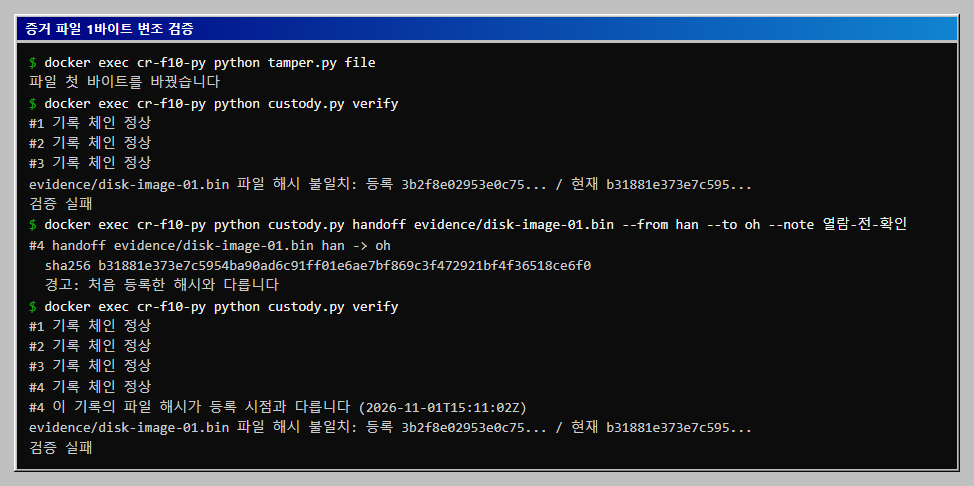
두 번째 검증의 #4 줄이 변조 시점을 좁혀 줍니다. 기록 3번(보관실 입고) 때는 해시가 같았고 4번 때는 달랐으므로, 변경은 그 사이에 일어났습니다. 이 결과는 "그 구간에 바뀌었다"까지만 알려 주고 누가 바꿨는지는 알려 주지 않습니다. 다음 단계를 위해 파일과 기록을 정상 상태로 되돌립니다. 증거 파일은 make_evidence.py를 다시 실행하면 같은 바이트로 돌아오고, 기록은 앞에서 복사해 둔 custody.bak로 되돌립니다.
docker exec cr-f10-py python make_evidence.py
docker exec cr-f10-py cp custody.bak custody.jsonl
docker exec cr-f10-py python custody.py verify
5. 기록 한 줄을 고치면
tamper.py log는 2번 기록의 to를 lee에서 park으로 바꾸고, tamper.py rehash는 같은 수정을 하면서 그 기록의 record_hash까지 다시 계산해 맞춥니다.
docker exec cr-f10-py python tamper.py log
docker exec cr-f10-py python custody.py verify
docker exec cr-f10-py python tamper.py rehash
docker exec cr-f10-py python custody.py verify
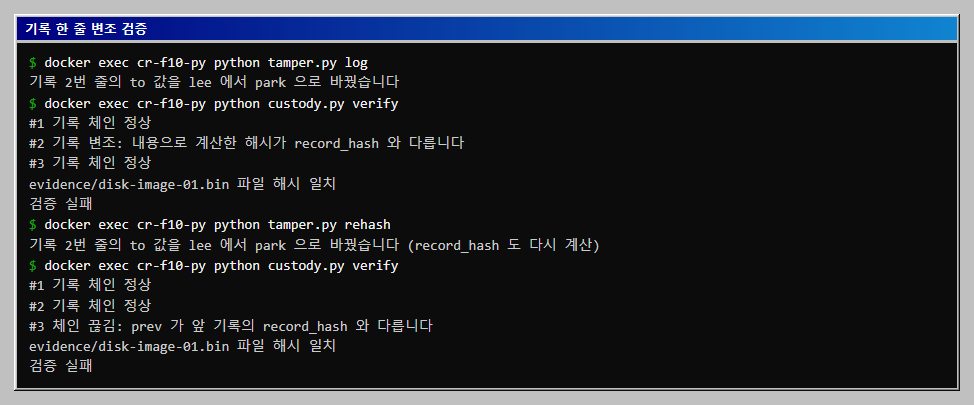
첫 경우는 2번 줄 자체에서, 둘째 경우는 바로 다음인 3번 줄에서 깨집니다. 3번 기록의 prev에 원래 2번 해시가 들어 있기 때문입니다. 위치가 한 칸 뒤로 밀리는 점이 체인의 특징입니다. rehash를 실행하기 전에 docker exec cr-f10-py cp custody.bak custody.jsonl로 기록을 되돌려야 두 번째 결과가 위와 같게 나옵니다.
6. sha256sum과 Get-FileHash로 교차 확인
도구가 계산한 해시를 도구 밖에서도 확인합니다. 컨테이너의 sha256sum, 호스트의 PowerShell Get-FileHash, 첫 기록의 sha256 값을 비교했습니다.
docker exec cr-f10-py sha256sum evidence/disk-image-01.bin
powershell -NoProfile -Command "(Get-FileHash -Algorithm SHA256 evidence/disk-image-01.bin).Hash.ToLower()"
docker exec cr-f10-py python -c "import json;print(json.loads(open('custody.jsonl').readline())['sha256'])"
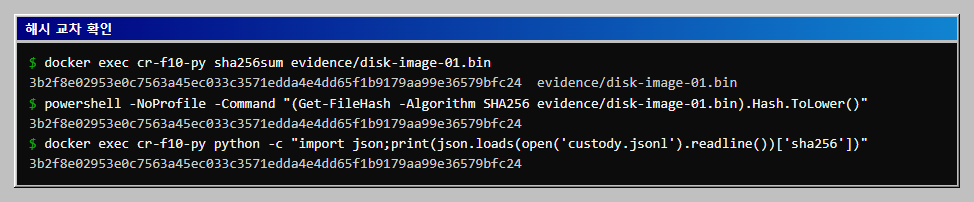
PowerShell의 Get-FileHash는 대문자 16진수를 내므로 비교할 때 소문자로 맞췄습니다. 셋이 같으니 구현이 표준 SHA-256과 어긋나지 않는다는 근거가 됩니다.
해시 알고리즘 선택과 한계
- 알고리즘: SHA-256을 권장합니다. 파이썬
hashlib문서는 MD5와 SHA-1에 알려진 충돌 약점이 있다고 경고합니다. 기존 관행이나 도구 때문에 MD5가 함께 쓰이는 곳이 있어도, MD5 단독으로 무결성을 주장하는 것은 피하고 SHA-256을 함께 기록합니다. 이 글에서 MD5를 직접 비교 실험하지는 않았습니다. - 탐지이지 증명이 아닙니다: 해시 체인은 기록이나 파일이 바뀌면 알아채게 해 줄 뿐입니다. 이 도구에는 서명이 없어서
by에 적힌 이름이 실제 작성자라는 것을 증명하지 못합니다. - 전체 재작성: 체인을 처음부터 끝까지 다시 계산해 쓰면 검증이 통과합니다. 또 마지막 기록은 뒤에 이어지는 기록이 없어 해시를 맞춰 고치면 이 도구로는 걸러지지 않습니다(이 경우는 코드를 읽고 추론한 것이며 실행해 보지 않았습니다). 마지막 해시를 별도 매체나 외부 타임스탬프 서비스에 남기고, 기록에 전자서명을 붙이는 보강이 필요합니다.
- 법적 효력: 이 방식이 법정이나 기관 절차에서 어떻게 인정되는지는 이 글에서 다루지 않았고 판단할 수 없습니다. 기관의 절차와 관련 규정을 따릅니다.
결과 정리
- 수집 직후 해시를 기록하고 인계마다 다시 계산해 같은 값인지 남깁니다.
- 각 기록에 앞 기록의 해시를 넣으면 기록 수정은 수정한 줄 또는 바로 다음 줄에서 검증 실패로 드러납니다.
- 파일이 변조되면 기록된 해시들을 비교해 변경 구간을 좁힐 수 있습니다.
- 작성자 증명과 기록 전체 재작성 방지는 서명과 외부 타임스탬프의 몫입니다.
전체 코드
작업 폴더 구조는 아래와 같습니다. evidence/와 custody.jsonl은 실행하면 생깁니다.
Dockerfile
make_evidence.py
custody.py
tamper.py
Dockerfile
FROM python:3.12-slim
WORKDIR /work
make_evidence.py
# 시험용 증거 파일을 만듭니다. 고정 시드로 만든 임의 바이트 4096개이며 내용에 의미는 없습니다.
import random
from pathlib import Path

Path("evidence").mkdir(exist_ok=True)
Path("evidence/disk-image-01.bin").write_bytes(random.Random(7).randbytes(4096))
print("만든 파일: evidence/disk-image-01.bin (4096 바이트)")
custody.py
"""보관 기록(chain of custody) 도구. 표준 라이브러리만 씁니다.

  python custody.py add <파일> --by 이름 [--note 메모]
  python custody.py handoff <파일> --from 이름 --to 이름 [--note 메모]
  python custody.py verify

기록은 custody.jsonl 에 한 줄에 하나씩 쌓입니다. 각 기록은 앞 기록의 해시(prev)를
포함하고, 자기 해시(record_hash)는 record_hash 를 뺀 나머지 필드로 계산합니다.
"""
import argparse
import hashlib
import json
import sys
from datetime import datetime, timezone
from pathlib import Path

LOG = Path("custody.jsonl")
ZERO = "0" * 64


def file_sha256(path):
    h = hashlib.sha256()
    with open(path, "rb") as f:
        for chunk in iter(lambda: f.read(1 << 20), b""):
            h.update(chunk)
    return h.hexdigest()


def record_hash(rec):
    body = {k: v for k, v in rec.items() if k != "record_hash"}
    data = json.dumps(body, sort_keys=True, ensure_ascii=False, separators=(",", ":"))
    return hashlib.sha256(data.encode("utf-8")).hexdigest()


def read_log():
    if not LOG.exists():
        return []
    return [json.loads(line) for line in LOG.read_text(encoding="utf-8").splitlines() if line.strip()]


def append(action, item, **fields):
    records = read_log()
    rec = {
        "seq": len(records) + 1,
        "time": datetime.now(timezone.utc).strftime("%Y-%m-%dT%H:%M:%SZ"),
        "action": action,
        "item": item,
        "sha256": file_sha256(item),
        **fields,
        "prev": records[-1]["record_hash"] if records else ZERO,
    }
    rec["record_hash"] = record_hash(rec)
    with open(LOG, "a", encoding="utf-8", newline="\n") as f:
        f.write(json.dumps(rec, ensure_ascii=False) + "\n")
    return rec


def cmd_add(a):
    rec = append("add", a.file, by=a.by, note=a.note)
    print(f"#{rec['seq']} add {a.file}\n  sha256 {rec['sha256']}")


def cmd_handoff(a):
    first = next((r for r in read_log() if r["item"] == a.file and r["action"] == "add"), None)
    if first is None:
        sys.exit(f"{a.file}: add 기록이 없습니다")
    rec = append("handoff", a.file, **{"from": a.from_, "to": a.to, "note": a.note})
    print(f"#{rec['seq']} handoff {a.file} {a.from_} -> {a.to}\n  sha256 {rec['sha256']}")
    if rec["sha256"] != first["sha256"]:
        print("  경고: 처음 등록한 해시와 다릅니다")


def cmd_verify(_):
    records = read_log()
    firsts = {}
    for r in records:
        firsts.setdefault(r["item"], r)
    bad = 0
    prev = ZERO
    for r in records:
        if r["seq"] != records.index(r) + 1:
            print(f"#{r['seq']} 순번이 맞지 않습니다")
            bad += 1
        if r["prev"] != prev:
            print(f"#{r['seq']} 체인 끊김: prev 가 앞 기록의 record_hash 와 다릅니다")
            bad += 1
        elif record_hash(r) != r["record_hash"]:
            print(f"#{r['seq']} 기록 변조: 내용으로 계산한 해시가 record_hash 와 다릅니다")
            bad += 1
        else:
            print(f"#{r['seq']} 기록 체인 정상")
        if r["sha256"] != firsts[r["item"]]["sha256"]:
            print(f"#{r['seq']} 이 기록의 파일 해시가 등록 시점과 다릅니다 ({r['time']})")
            bad += 1
        prev = r["record_hash"]
    for item, first in firsts.items():
        if not Path(item).exists():
            print(f"{item} 파일 없음")
            bad += 1
            continue
        now = file_sha256(item)
        if now == first["sha256"]:
            print(f"{item} 파일 해시 일치")
        else:
            print(f"{item} 파일 해시 불일치: 등록 {first['sha256'][:16]}... / 현재 {now[:16]}...")
            bad += 1
    print("검증 실패" if bad else "검증 통과")
    sys.exit(1 if bad else 0)


ap = argparse.ArgumentParser()
sub = ap.add_subparsers(dest="cmd", required=True)
p = sub.add_parser("add")
p.add_argument("file")
p.add_argument("--by", required=True)
p.add_argument("--note", default="")
p.set_defaults(fn=cmd_add)
p = sub.add_parser("handoff")
p.add_argument("file")
p.add_argument("--from", dest="from_", required=True)
p.add_argument("--to", required=True)
p.add_argument("--note", default="")
p.set_defaults(fn=cmd_handoff)
p = sub.add_parser("verify")
p.set_defaults(fn=cmd_verify)
args = ap.parse_args()
args.fn(args)
tamper.py
# 변조 실험용입니다. 실제 증거에는 쓰지 않습니다.
#   python tamper.py file   : 증거 파일의 첫 바이트 1개를 바꿉니다.
#   python tamper.py log    : 기록 2번 줄의 인계 대상 이름을 바꿉니다(해시는 그대로 둡니다).
#   python tamper.py rehash : 기록 2번 줄을 바꾸고 그 줄의 record_hash 도 다시 계산해 맞춥니다.
import hashlib
import json
import sys
from pathlib import Path

mode = sys.argv[1]
if mode == "file":
    p = Path("evidence/disk-image-01.bin")
    data = bytearray(p.read_bytes())
    data[0] ^= 0x01
    p.write_bytes(data)
    print("파일 첫 바이트를 바꿨습니다")
else:
    p = Path("custody.jsonl")
    lines = p.read_text(encoding="utf-8").splitlines()
    rec = json.loads(lines[1])
    rec["to"] = "park"
    if mode == "rehash":
        body = {k: v for k, v in rec.items() if k != "record_hash"}
        data = json.dumps(body, sort_keys=True, ensure_ascii=False, separators=(",", ":"))
        rec["record_hash"] = hashlib.sha256(data.encode("utf-8")).hexdigest()
    lines[1] = json.dumps(rec, ensure_ascii=False)
    p.write_text("\n".join(lines) + "\n", encoding="utf-8", newline="\n")
    print("기록 2번 줄의 to 값을 lee 에서 park 으로 바꿨습니다" + (" (record_hash 도 다시 계산)" if mode == "rehash" else ""))
자주 막히는 곳
- 한글 메모가
docker exec에서 깨집니다. 이 글의--note는 공백 없는 한글을 써서 따옴표 문제를 피했습니다. 공백이 있는 메모는 따옴표로 묶습니다. - 출력을 파일로 저장하는 도구에서
UnicodeEncodeError가 납니다. Git Bash에서export PYTHONUTF8=1 PYTHONIOENCODING=utf-8을 먼저 실행하면 사라집니다. 도구 자체는 컨테이너 안에서 돌아 영향이 없었습니다. verify가 줄바꿈 때문에 실패합니다.custody.jsonl을 편집기로 열어 저장하면 줄 끝이나 인코딩이 달라질 수 있습니다. 이 글에서는 편집기로 열지 않았고, 직접 고쳐 보는 실험은tamper.py로만 했습니다.- 파일 경로가 달라서 불일치가 납니다. 기록의
item은 입력한 경로 문자열 그대로라./evidence/a.bin과evidence/a.bin이 다른 항목으로 취급됩니다. 이 점은 코드를 읽어 확인했고 실행해 보지는 않았습니다.
이어서 해 볼 것
- 기록 줄마다 개인 키로 전자서명을 붙이고
verify에서 서명을 확인하게 확장합니다. - 마지막
record_hash를 날마다 별도 매체나 외부 타임스탬프에 남겨 전체 재작성을 막습니다. hashlib.file_digest(Python 3.11 이상)로 해시 계산 부분을 줄여 봅니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Docker 컨테이너(Python 3.12.16)와 Windows 호스트에서 실제로 실행한 결과입니다. 파일 변조, 기록 변조, 해시까지 다시 계산한 변조가 각각 위 위치에서 검증 실패로 나왔고 세 도구의 SHA-256 값이 일치했습니다. 파이썬
hashlib문서(https://docs.python.org/3/library/hashlib.html)에서 MD5와 SHA-1의 충돌 약점 경고,sha256의 기본 제공,file_digest가 3.11에 추가된 점을 확인했습니다. - 하지 못한 것: Linux와 macOS 실행, 마지막 기록 재작성 시험, 여러 파일을 번갈아 등록하는 경우, 큰 파일의 성능은 시험하지 않았습니다. NIST SP 800-86(https://csrc.nist.gov/pubs/sp/800/86/final) 안내 페이지에는 해시 관련 서술이 보이지 않아 이 글의 근거로 삼지 않았습니다. 증거 관리의 법적 요건은 확인하지 않았습니다.
- 범위의 한계: 이 도구는 개념을 보이는 연습용입니다. 전자서명, 접근 통제, 물리 보관 기록은 다루지 않습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Sleuth Kit 디스크 이미지 파일 활동 시간표: fls, mactimemke2fs -d 로 직접 만든 작은 ext4 이미지에서 fls 본문 파일과 mactime 시간표를 만들고, 파일의 생성, 수정, 삭제 흔적이 시간표에 어떻게 나타나는지 확인합니다. istat 으로 삭제 시각을 보고 icat 으로 삭제한 시험 파일을 꺼내 보되(debugfs 로 지운 경우라 실제 삭제에서는 복구되지 않을 수 있습니다), 원본 해시를 먼저 기록하고 사본에서 작업하는 습관도 함께 다룹니다.
- Volatility 3 메모리 덤프 프로세스 목록 읽기: pslist, pstree공개된 윈도우 XP 메모리 이미지 두 개에 Volatility 3 의 windows.info, pslist, pstree, psscan 을 실행해 프로세스 목록을 읽습니다. 세 결과를 비교하고, ExitTime 이 찍힌 종료 프로세스와 PID, PPID 로 읽는 부모 자식 관계, 비정상 부모를 점검하는 위치를 파이썬 요약 스크립트로 정리합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com