DMARC 정책을 p=none으로 두고 rua 주소를 적어 두면, 수신 서버가 하루에 한 번쯤 XML 집계 보고서를 보냅니다. 사람이 읽기 어려운 이 파일을 발신 IP별 표로 줄이면, 우리 도메인 이름으로 나가는 메일 중 인증에 실패하는 발신원을 찾을 수 있습니다. 이 글은 읽기 전용 스크립트 하나로 그 요약을 만듭니다.
발신 서버에서 DKIM 서명을 직접 붙이고 검증하는 방법은 Postfix와 OpenDKIM으로 DKIM 서명하고 검증하기 글에서 다룹니다.
한 문장 답
집계 보고서의 record 하나는 발신 IP 하나와 그 IP에서 온 메일 건수이고, policy_evaluated의 dkim과 spf 중 하나라도 pass이면 그 레코드는 DMARC를 통과한 것입니다. 둘 다 fail인 IP가 정책을 quarantine이나 reject로 올리기 전에 정리할 대상입니다.
보고서 구조
| 요소 | 의미 |
|---|---|
report_metadata |
보고한 서버 이름, 보고서 번호, 집계 기간(유닉스 시각) |
policy_published |
보고 시점에 도메인이 게시한 DMARC 정책(p, adkim, aspf, pct) |
record/row/source_ip |
메일을 보낸 서버 IP |
record/row/count |
그 IP에서 온 메일 건수 |
record/row/policy_evaluated |
수신 서버가 판정한 dkim, spf 결과와 처리 방식(disposition) |
수신 서버마다 보내는 항목 수와 이름이 조금씩 다릅니다. 이 글의 스크립트는 위 요소만 읽고, 없으면 빈 값으로 처리합니다.
준비물
| 항목 | 내용 |
|---|---|
| 파이썬 | Python 3.8 이상. 표준 라이브러리만 씁니다 |
| 입력 | DMARC 집계 보고서 XML. 압축(.gz, .zip) 파일은 먼저 풉니다 |
| 변경 | 없음. 파일을 읽기만 합니다 |
시험 보고서
실제 보고서에는 회사 도메인과 발신 IP가 들어 있어서, 이 글에서는 문서용 예시 주소만 쓴 보고서를 직접 만들었습니다. example.com과 203.0.113.x, 198.51.100.x는 문서에 쓰라고 예약된 값입니다.
<?xml version="1.0" encoding="UTF-8"?>
<feedback>
  <report_metadata>
    <org_name>reporter.example</org_name>
    <report_id>2026110800001</report_id>
    <date_range><begin>1762560000</begin><end>1762646399</end></date_range>
  </report_metadata>
  <policy_published>
    <domain>example.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <pct>100</pct>
  </policy_published>
  <record>
    <row>
      <source_ip>203.0.113.10</source_ip>
      <count>120</count>
      <policy_evaluated><disposition>none</disposition><dkim>pass</dkim><spf>pass</spf></policy_evaluated>
    </row>
    <identifiers><header_from>example.com</header_from></identifiers>
  </record>
  <record>
    <row>
      <source_ip>203.0.113.25</source_ip>
      <count>40</count>
      <policy_evaluated><disposition>none</disposition><dkim>pass</dkim><spf>fail</spf></policy_evaluated>
    </row>
    <identifiers><header_from>example.com</header_from></identifiers>
  </record>
  <record>
    <row>
      <source_ip>198.51.100.77</source_ip>
      <count>8</count>
      <policy_evaluated><disposition>none</disposition><dkim>fail</dkim><spf>fail</spf></policy_evaluated>
    </row>
    <identifiers><header_from>example.com</header_from></identifiers>
  </record>
  <record>
    <row>
      <source_ip>198.51.100.99</source_ip>
      <count>3</count>
      <policy_evaluated><disposition>none</disposition><dkim>fail</dkim><spf>fail</spf></policy_evaluated>
    </row>
    <identifiers><header_from>example.com</header_from></identifiers>
  </record>
</feedback>
요약 스크립트
dmarc_summary.py는 레코드마다 IP, 건수, DKIM, SPF 결과를 한 줄씩 출력하고, 마지막에 전체 건수 중 DMARC 실패 비율을 계산합니다.
#!/usr/bin/env python3
# 사용: python dmarc_summary.py 보고서.xml
# DMARC 집계 보고서(rua)의 XML 을 읽어 발신 IP 별로 SPF, DKIM 결과를 요약한다. 읽기만 한다.
# DMARC 통과 = DKIM 과 SPF 중 하나 이상이 정렬(alignment)되어 통과한 경우.
import sys
import xml.etree.ElementTree as ET


def text(node, path, default=""):
    found = node.find(path)
    return found.text.strip() if found is not None and found.text else default


def main(path):
    root = ET.parse(path).getroot()
    domain = text(root, "policy_published/domain")
    policy = text(root, "policy_published/p")
    reporter = text(root, "report_metadata/org_name")
    print(f"도메인 {domain}  정책 p={policy}  보고자 {reporter}")
    print()
    print(f"{'SOURCE IP':<16}{'COUNT':>6}  {'DKIM':<6}{'SPF':<6}DMARC")
    total = 0
    failed = 0
    for rec in root.findall("record"):
        ip = text(rec, "row/source_ip")
        count = int(text(rec, "row/count", "0"))
        dkim = text(rec, "row/policy_evaluated/dkim")
        spf = text(rec, "row/policy_evaluated/spf")
        ok = dkim == "pass" or spf == "pass"
        total += count
        if not ok:
            failed += count
        print(f"{ip:<16}{count:>6}  {dkim:<6}{spf:<6}{'통과' if ok else '실패'}")
    print()
    rate = failed * 100 / total if total else 0
    print(f"전체 {total}건 중 DMARC 실패 {failed}건 ({rate:.1f}%)")


if __name__ == "__main__":
    if len(sys.argv) != 2:
        print("사용: python dmarc_summary.py 보고서.xml")
        sys.exit(1)
    main(sys.argv[1])
실행 결과
python dmarc_summary.py sample-dmarc-report.xml
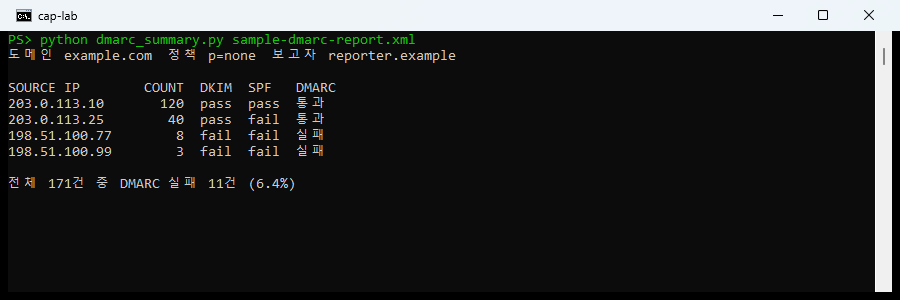
출력은 다음과 같습니다.
도메인 example.com  정책 p=none  보고자 reporter.example

SOURCE IP        COUNT  DKIM  SPF   DMARC
203.0.113.10       120  pass  pass  통과
203.0.113.25        40  pass  fail  통과
198.51.100.77        8  fail  fail  실패
198.51.100.99        3  fail  fail  실패

전체 171건 중 DMARC 실패 11건 (6.4%)
결과에서 볼 것은 세 가지입니다.
- 둘 다 통과한 IP: 120건을 보낸 첫 번째 IP는 정상 발신원입니다.
- SPF만 실패한 IP: 두 번째 IP는 DKIM이 통과해서 DMARC는 통과합니다. 이런 IP는 SPF 레코드에 빠진 발신 서비스이거나 전달(forwarding) 경로일 수 있어서, SPF에 추가할지 판단할 대상입니다.
- 둘 다 실패한 IP: 아래 두 IP가 문제입니다. 우리 서비스인데 설정이 빠졌다면 SPF나 DKIM을 고치고, 모르는 서버라면 도메인 사칭 시도입니다. 정책을
quarantine이나reject로 올리면 이 메일이 걸러집니다.
정책을 올리기 전에
실패 비율이 낮고 남은 실패 IP가 모두 모르는 서버로 확인되면 p=none에서 p=quarantine, 이어서 p=reject로 단계를 올립니다. 올리기 전에 정상 발신 서비스(뉴스레터, 결제 알림, 고객 지원 도구)가 모두 SPF나 DKIM에 포함돼 있는지 보고서 며칠 치로 확인합니다. 이 글의 스크립트는 한 파일만 읽으므로, 여러 날짜의 보고서는 파일마다 실행합니다.
정리
- 보고서 XML에서 발신 IP별 DKIM, SPF 결과를 표로 정리했습니다.
- 둘 다 실패한 IP가 우리 서비스인지 모르는 서버인지 구분했습니다.
- 정상 발신 서비스가 SPF나 DKIM에 모두 포함됐는지 확인한 뒤에 정책을 올립니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- SPF 조회 10회 한도 점검: include와 DNS 조회 횟수 세기SPF는 평가 중 DNS 조회가 10번을 넘으면 permerror로 실패합니다. include, a, mx 같은 항목이 중첩될 때 조회 횟수를 세는 규칙을 정리하고, 시험용 SPF 레코드 표에서 13회가 나오는 과정을 Python 스크립트로 확인합니다.
- 피싱 메일 헤더 분석: Received, SPF·DKIM·DMARC를 파이썬으로 점검파이썬 표준 라이브러리 email 모듈로 .eml 파일을 읽어 Received 체인, Return-Path와 From 불일치, Reply-To 차이, Authentication-Results의 spf·dkim·dmarc 결과, 표시 이름 위장, 링크 표시 텍스트와 실제 주소 불일치를 점수 없이 항목별로 나열합니다. 직접 만든 시험 메일 3개(정상, 발신자 불일치형, 링크 위장형)로 결과를 대조하고 자동 점검의 한계도 정리합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com