메일 발신 서비스를 하나씩 추가하다 보면 SPF 레코드의 include가 계속 늘어납니다. 어느 순간 수신 서버는 SPF 평가를 멈추고 permerror를 반환하며, DMARC에서도 SPF 통과로 인정받지 못합니다. 이 글에서는 조회 횟수를 세는 규칙과 중첩된 레코드의 횟수를 직접 세는 스크립트를 다룹니다.
한 문장 답
SPF 평가 중 include, a, mx, ptr, exists, redirect는 DNS 조회를 한 번씩 사용하며, 합이 10을 넘으면 permerror가 됩니다. ip4, ip6, all은 세지 않습니다. 근거는 RFC 7208 4.6.4입니다.
세는 규칙
| 항목 | 조회 계산 |
|---|---|
include:도메인 |
셈. 그 도메인의 레코드 안 항목도 이어서 셈 |
a, a:도메인 |
포함 |
mx, mx:도메인 |
포함 |
ptr, exists:도메인, redirect=도메인 |
포함 |
ip4:, ip6:, all |
제외 |
RFC는 mx가 가리키는 서버 이름의 주소 조회를 별도 한도로 두지만, 이 글의 스크립트는 단순하게 항목 한 개를 한 번으로 셉니다. 실제 판정에 가까운 값이 필요하면 전용 점검 도구로 한 번 더 확인합니다.
준비물
| 항목 | 내용 |
|---|---|
| 파이썬 | Python 3.8 이상. 표준 라이브러리만 씁니다 |
| 네트워크 | 사용 안 함. DNS에 접속하지 않고 스크립트 안의 시험용 표만 읽습니다 |
| 변경 | 없음 |
점검 스크립트
시험용 레코드에는 문서용 예약 도메인(example.com, example.net, example.org)과 예약 IP만 사용했습니다. 실제 도메인의 레코드를 점검하려면 RECORDS 표를 dig TXT 도메인으로 조회한 값으로 변경합니다.
#!/usr/bin/env python3
# 사용: python spf_count.py
# SPF 는 평가 중 DNS 조회가 10번을 넘으면 permerror 가 된다(RFC 7208 4.6.4).
# 조회로 세는 항목: include, a, mx, ptr, exists, redirect. ip4, ip6, all 은 세지 않는다.
# 이 스크립트는 DNS 에 접속하지 않고, 아래 시험용 레코드 표만 읽는다.
RECORDS = {
    "example.com": "v=spf1 include:mail.example.net include:crm.example.org a mx -all",
    "mail.example.net": "v=spf1 include:_spf.example.net ip4:203.0.113.0/24 -all",
    "_spf.example.net": "v=spf1 include:s1.example.net include:s2.example.net include:s3.example.net ~all",
    "s1.example.net": "v=spf1 ip4:198.51.100.0/25 -all",
    "s2.example.net": "v=spf1 a mx -all",
    "s3.example.net": "v=spf1 ip4:198.51.100.128/25 -all",
    "crm.example.org": "v=spf1 include:bulk.example.org mx -all",
    "bulk.example.org": "v=spf1 a:send.example.org ip4:192.0.2.0/24 -all",
}
COUNTED = ("include:", "a", "a:", "mx", "mx:", "ptr", "exists:", "redirect=")


def counts(term):
    return any(term == c or term.startswith(c) for c in COUNTED if c.endswith((":", "=")) or term == c)


def walk(domain, depth=0):
    total = 0
    for term in RECORDS[domain].split()[1:]:
        name = term.lstrip("+-~?")
        if not counts(name):
            continue
        total += 1
        print("  " * depth + f"{domain}: {name}")
        if name.startswith("include:"):
            total += walk(name.split(":", 1)[1], depth + 1)
    return total


n = walk("example.com")
print()
print(f"DNS 조회 {n}회, 한도 10회")
print("판정: " + ("permerror 위험" if n > 10 else "한도 이내"))
실행 결과
python spf_count.py
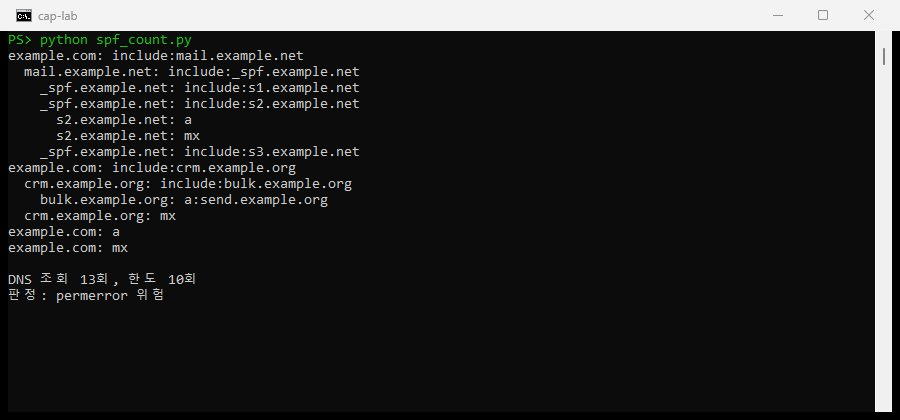
출력은 다음과 같습니다.
example.com: include:mail.example.net
  mail.example.net: include:_spf.example.net
    _spf.example.net: include:s1.example.net
    _spf.example.net: include:s2.example.net
      s2.example.net: a
      s2.example.net: mx
    _spf.example.net: include:s3.example.net
example.com: include:crm.example.org
  crm.example.org: include:bulk.example.org
    bulk.example.org: a:send.example.org
  crm.example.org: mx
example.com: a
example.com: mx

DNS 조회 13회, 한도 10회
판정: permerror 위험
읽을 때 볼 점은 세 가지입니다.
- 최상위 항목은 4개뿐:
example.com의 레코드에는include둘과a,mx만 보여서 한도와 멀어 보입니다. - 중첩이 횟수를 키움: 발신 서비스가 자체 레코드 안에 다시
include를 두므로 실제로는 13회입니다. 레코드를 직접 열어 보기 전에는 알 수 없습니다. - ip4는 조회 제외:
s1과s3는ip4만 있어 조회를 쓰지 않습니다. 따라서 조회를 쓰는 항목을ip4로 바꾸면 횟수가 줄어듭니다.
줄이는 방법
| 방법 | 설명 | 주의 |
|---|---|---|
미사용 발신 서비스의 include 삭제 |
가장 안전한 방법 | 실제 미사용 여부를 DMARC 보고서로 확인 |
a, mx 대신 ip4 직접 입력 |
조회 1회씩 절약 | 서버 IP 변경 시 직접 수정 필요 |
| 발신 서비스별 하위 도메인 분리 | 서비스마다 mail.example.com 등 별도 도메인 레코드 구성 |
발신 주소(From) 정렬 확인 |
| 평탄화(flattening) | include를 풀어서 ip4 목록으로 대체 |
서비스 IP 변경에 대응하기 위한 자동 갱신 도구 필요 |
평탄화는 조회를 확실히 줄이지만, 발신 서비스가 IP를 변경하면 등록된 레코드가 맞지 않게 됩니다. 수동 관리는 오류가 생기기 쉬우므로 적용 전에 서비스별 IP 목록 관리 방법을 먼저 정합니다.
정리
- SPF 레코드의
include를 끝까지 따라가며 DNS 조회 횟수를 확인했습니다. - 합이 10을 넘으면 미사용 서비스 삭제와
ip4직접 입력부터 적용했습니다. - 수정 후 DMARC 보고서에서 SPF 실패가 늘지 않았는지 확인했습니다.
이 글의 다음 단계
- DMARC 집계 보고서 읽기: rua XML을 파이썬으로 파싱해 SPF, DKIM 보기DMARC 정책을 p=none으로 시작하면 수신 서버가 rua 주소로 XML 집계 보고서를 보냅니다. 이 XML을 Python 표준 라이브러리만으로 읽어 발신 IP별 SPF, DKIM, DMARC 통과 여부와 실패 비율을 요약하는 스크립트를 만들고 시험 보고서로 실행합니다.
- 피싱 메일 헤더 분석: Received, SPF·DKIM·DMARC를 파이썬으로 점검파이썬 표준 라이브러리 email 모듈로 .eml 파일을 읽어 Received 체인, Return-Path와 From 불일치, Reply-To 차이, Authentication-Results의 spf·dkim·dmarc 결과, 표시 이름 위장, 링크 표시 텍스트와 실제 주소 불일치를 점수 없이 항목별로 나열합니다. 직접 만든 시험 메일 3개(정상, 발신자 불일치형, 링크 위장형)로 결과를 대조하고 자동 점검의 한계도 정리합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com