DKIM은 보내는 서버가 메일 헤더와 본문의 해시에 개인키로 서명하고, 받는 서버가 DNS에 게시된 공개키로 그 서명을 확인하는 방식입니다. 이 글은 Postfix와 OpenDKIM으로 서명하는 서버와 검증하는 서버를 한 컴퓨터 안에 만들어, 서명이 붙고 dkim=pass가 나오는 과정과 본문이 바뀌었을 때 dkim=fail이 나오는 과정을 직접 확인합니다.
Windows Git Bash에서 Docker Desktop으로 실행했습니다. 컨테이너 세 개는 --internal 옵션을 준 전용 bridge 네트워크(10.89.118.0/24)에만 연결해서 바깥으로 나가는 통신이 없고, 호스트 포트도 열지 않았습니다. 도메인은 시험용 example.internal, 키는 이 실습에서 새로 만든 연습용 키입니다. 실제 서비스 도메인이나 운영 서버의 키로는 따라 하지 않습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Docker Engine 29.5.3, Windows Git Bash, debian:12-slim(12.15) 기반 이미지 1개 |
| Postfix | 3.7.11 |
| OpenDKIM | 2.11.0~beta2-8+deb12u1 (opendkim-tools 포함) |
| 시험 DNS | dnsmasq 2.90, 조회 도구 dig(bind9-dnsutils 9.18.49) |
| Python | 3.11.2 (컨테이너 안, 표준 라이브러리만 사용) |
작업 폴더는 아래 열세 파일입니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
Dockerfile
entrypoint.sh
sign.conf
verify.conf
send-main.cf
recv-main.cf
dns.conf
mkdns.py
headers.py
tamper.py
bodyhash.py
setup.sh
send_mail.sh
1. 전용 네트워크와 컨테이너 세 개 만들기
Dockerfile 하나로 이미지를 만들고, entrypoint.sh에 역할(send, recv, dns)을 넘겨 세 컨테이너를 구분합니다. setup.sh는 네트워크를 --internal로 만들고 보내는 서버(cr-fx-send, 10.89.118.11), 시험 DNS(cr-fx-dns, 10.89.118.10), 받는 서버(cr-fx-recv, 10.89.118.12)를 순서대로 띄웁니다. 순서가 정해져 있는 이유는 보내는 서버가 기동하면서 만드는 공개키를 DNS에 넣어야 받는 서버가 검증할 수 있기 때문입니다.
sh setup.sh
setup.sh 안에서 호스트의 파이썬으로 python mkdns.py를 실행합니다. Windows Git Bash에서는 python이고 Linux나 macOS에서는 python3로 바꿔 실행합니다(Linux와 macOS에서는 실행해 보지 않았습니다).
Git Bash에서 docker exec에 /로 시작하는 경로를 넘길 때는 먼저 export MSYS_NO_PATHCONV=1을 실행합니다. 격리가 실제로 되었는지는 네트워크의 Internal 값을 보고 바깥 주소로 접속을 시도해 확인합니다.
docker ps --filter name=cr-fx --format 'table {{.Names}}\t{{.Status}}\t{{.Ports}}'; docker network inspect cr-fx-net --format 'internal={{.Internal}} subnet={{range .IPAM.Config}}{{.Subnet}}{{end}}'; docker exec cr-fx-send timeout 3 bash -c '</dev/tcp/1.1.1.1/25' 2>&1; echo exit=$?
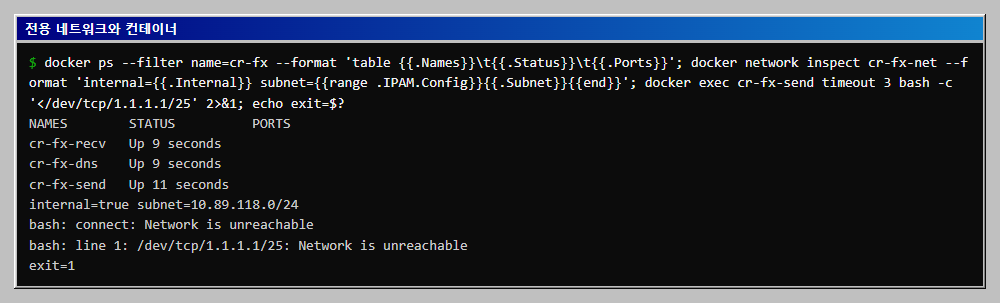
2. 키 쌍 만들기와 파일 권한
키는 보내는 서버가 처음 기동할 때 entrypoint.sh가 opendkim-genkey로 만듭니다. -s s2026a가 선택자, -d가 도메인, -b 2048이 키 길이입니다. OpenDKIM 공식 문서에는 -b의 기본값이 1024로 적혀 있어서 2048을 직접 지정했습니다. 명령은 s2026a.private(개인키)와 s2026a.txt(DNS에 넣을 TXT 레코드 형식의 공개키) 두 파일을 만듭니다.
개인키는 서명하는 opendkim 계정만 읽도록 폴더는 700, 파일은 600으로 맞춥니다. 개인키를 읽을 수 있는 사람은 이 도메인 이름으로 서명한 메일을 만들 수 있기 때문입니다. 아래 명령은 권한과 개인키 첫 줄만 보여 주고 키 본문은 출력하지 않습니다.
docker exec cr-fx-send ls -ld /etc/opendkim/keys/example.internal; docker exec cr-fx-send ls -l /etc/opendkim/keys/example.internal; docker exec cr-fx-send head -n 1 /etc/opendkim/keys/example.internal/s2026a.private
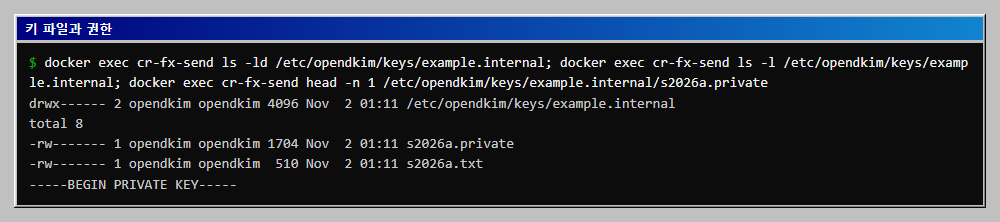
3. 공개키를 시험 DNS에 게시하고 점검
DKIM 공개키는 선택자._domainkey.도메인 이름의 TXT 레코드로 게시합니다. mkdns.py는 s2026a.txt의 따옴표 묶음을 이어 붙여 dnsmasq의 txt-record= 한 줄로 바꾸고(TXT 문자열 하나는 255자까지여서 200자씩 나눕니다), setup.sh가 이 줄을 /etc/dkim-txt.conf로 DNS 컨테이너에 넣습니다. dns.conf의 no-resolv로 위쪽 DNS에는 질문을 넘기지 않습니다.
docker exec cr-fx-send dig +short TXT s2026a._domainkey.example.internal @10.89.118.10 | cut -c1-100; docker exec cr-fx-send opendkim-testkey -d example.internal -s s2026a -vvv 2>&1
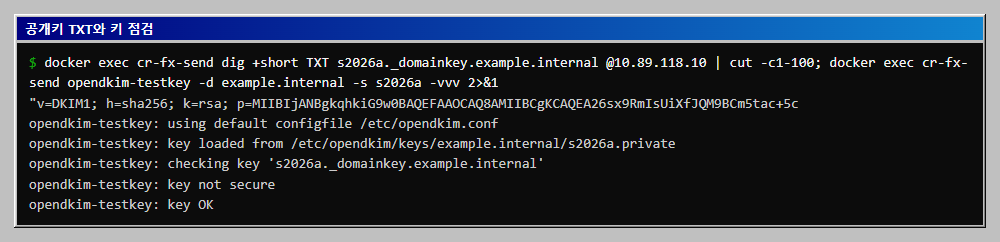
key not secure는 DNSSEC으로 보호되지 않은 DNS 응답이라는 뜻이고, 이 실습에서는 예상된 메시지입니다. 이 DNS 주소는 sign.conf와 verify.conf의 Nameservers 줄로 OpenDKIM에 알려 줍니다.
4. 보내는 서버 설정: 서명
sign.conf의 Mode s는 서명만 하는 모드이고, 도메인, 선택자, 개인키 경로를 지정합니다. Syslog no는 이 컨테이너에 syslog 데몬이 없어서(/dev/log가 없는 것을 확인했습니다) yes로 두어도 OpenDKIM 로그가 어디에도 남지 않기 때문에 꺼 둔 것입니다. 로그가 필요하면 syslog 데몬을 컨테이너에 두어야 합니다. Canonicalization relaxed/relaxed는 헤더와 본문의 공백, 줄 바꿈 차이에 덜 민감하게 정규화한 뒤 해시를 계산하는 방식입니다. SignHeaders에는 서명에 포함할 헤더를 적습니다. OpenDKIM 공식 문서(opendkim.conf(5))의 SignHeaders 항목은 이 목록에서 DKIM 규격이 필수로 정한 헤더(From 등)가 빠져 있으면 자동으로 더해진다고 설명합니다. OversignHeaders From,Subject는 서명 뒤에 같은 헤더가 하나 더 추가되는 것까지 막으려고 h= 목록에 한 번 더 넣는 설정입니다.
send-main.cf는 Postfix가 로컬 sendmail로 받은 메일을 OpenDKIM(127.0.0.1:8891)에 넘기게 합니다. sendmail 명령으로 접수한 메일에는 smtpd_milters가 아니라 non_smtpd_milters가 적용되므로 둘 다 같은 값으로 두었습니다. transport_maps는 이 도메인 주소의 메일을 받는 서버(10.89.118.12)로만 보내고, milter_default_action = tempfail은 OpenDKIM이 응답하지 않으면 서명 없이 내보내지 않고 보류합니다.
5. 받는 서버 설정: 검증
verify.conf는 Mode v로 검증만 합니다. 개인키는 필요 없습니다. 보내는 서버와 같은 이유로 Syslog no로 두었습니다. 검증 결과는 AuthservID로 정한 이름(recv.example.internal)을 달아 Authentication-Results 헤더에 적습니다. recv-main.cf는 시험 네트워크에서 온 메일만 받고(mynetworks), 같은 방식으로 OpenDKIM을 연결하며, 사서함 carol로 배달합니다. 컨테이너에는 별칭 데이터베이스가 없어서 alias_maps를 비워 두었습니다.
6. 메일 1통 보내고 pass 확인
send_mail.sh는 보내는 서버에서 sendmail로 메일을 한 통 접수시킵니다. 주소는 도메인을 변수(DOM)로 두어 조립합니다. 메일은 보내는 서버 Postfix, OpenDKIM(서명), 받는 서버 Postfix, OpenDKIM(검증), 사서함 순으로 지나갑니다. headers.py는 사서함의 메일에서 DKIM 관련 헤더만 골라 보여 줍니다.
sh send_mail.sh; sleep 3; docker exec cr-fx-recv python3 /opt/headers.py /var/mail/carol 0
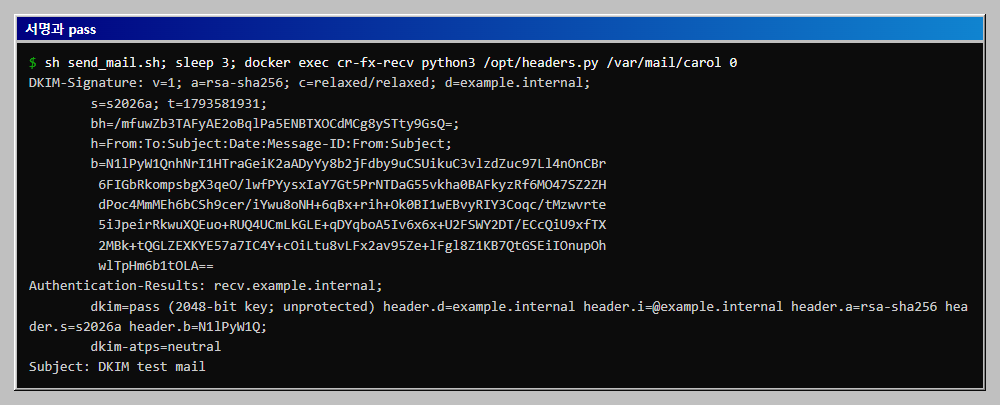
서명의 태그는 이렇게 읽습니다. d는 서명 도메인, s는 선택자, bh는 본문 해시, h는 서명한 헤더 목록, b는 서명 값입니다. h에 From과 Subject가 두 번 나오는 것이 OversignHeaders의 효과입니다. 결과 줄에서는 dkim=pass와 함께 header.d, header.s로 어떤 도메인과 선택자로 검증했는지 알 수 있습니다.
7. 본문 1바이트를 바꾸면 fail
받은 메일에서 Authentication-Results, Delivered-To, Return-Path 헤더를 빼고 본문의 total 100을 total 900으로 바꿔(1이 9로, 1바이트) 받는 서버에 다시 보냅니다. 서명 헤더는 그대로 두고, 보내는 서버의 Postfix를 거치지 않으니 새 서명은 붙지 않습니다. bodyhash.py는 사서함의 각 메일에서 본문 해시를 직접 계산해 서명의 bh와 비교합니다.
DOM=example.internal; docker exec cr-fx-recv cat /var/mail/carol | docker exec -i cr-fx-send python3 /opt/tamper.py alice@$DOM carol@$DOM; sleep 3; docker exec cr-fx-recv python3 /opt/headers.py /var/mail/carol 1 | grep -A2 '^Authentication-Results'; docker exec cr-fx-recv python3 /opt/bodyhash.py /var/mail/carol
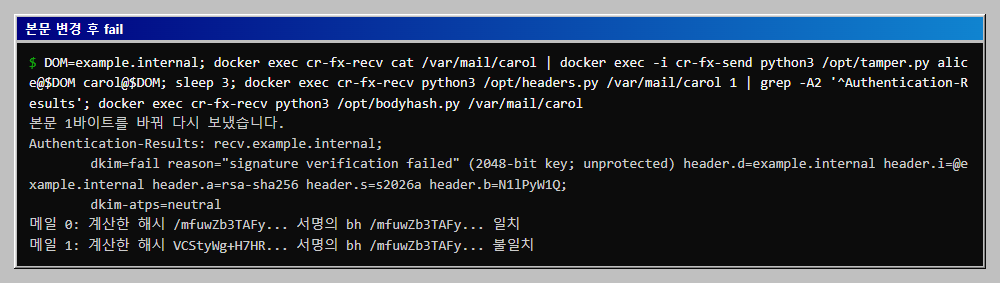
이 버전의 OpenDKIM은 사유를 signature verification failed로 적었고, 본문 해시가 맞지 않았다는 문구는 따로 나오지 않았습니다. 원인이 본문인지는 bodyhash.py처럼 해시를 직접 비교해서 확인했습니다. 결과 줄만 보고 헤더가 바뀌었는지 본문이 바뀌었는지 구분하기는 어렵습니다.
8. 선택자와 키 교체
선택자는 한 도메인이 여러 키를 동시에 게시하게 해 주는 이름표입니다. 서명의 s= 값과 DNS 이름 선택자._domainkey가 짝이 됩니다. 키를 바꿀 때는 아래 순서로 진행합니다. 이 순서는 선택자를 새로 만드는 방식의 일반적인 절차이며, 이 글에서는 실행하지 않았습니다.
- 새 선택자(예:
s2026b)로 키 쌍을 만들고 공개키 TXT를 DNS에 먼저 게시합니다. - DNS 반영을 확인한 뒤
sign.conf의Selector와KeyFile을 새 값으로 바꾸고 OpenDKIM을 다시 시작합니다. - 이미 보낸 메일의 검증이 끝날 만큼 기간을 두고 옛 선택자의 TXT를 삭제하고 옛 개인키를 폐기합니다.
옛 TXT를 먼저 지우면 아직 전달 중이거나 나중에 다시 검증되는 옛 메일이 fail로 보일 수 있습니다.
결과 정리
- 서명은 보내는 서버의 OpenDKIM이 붙이고, 검증은 받는 서버가 DNS의
선택자._domainkey.도메인TXT로 합니다. - 개인키 파일은 서명 계정만 읽도록 600, 폴더는 700으로 둡니다.
- 서명에 포함된 헤더(
h=)와 본문 해시(bh=) 중 하나라도 달라지면dkim=fail이 됩니다. - 키 교체는 새 선택자의 공개키를 먼저 게시하고, 서명 설정을 바꾼 뒤, 옛 선택자를 나중에 지웁니다.
이어서 해 볼 것
Subject헤더를 바꿔 다시 보내서 같은fail이 나오는지,bodyhash.py결과는 어떻게 다른지 비교합니다.s2026b선택자를 새로 만들어 두 선택자를 동시에 게시하고, 서명에 쓰는 선택자만 바꿔 봅니다.- 같은 환경에 SPF와 DMARC 레코드를 시험 DNS에 추가해 세 결과가
Authentication-Results에 함께 나오는지 확인합니다.
전체 코드
작업 폴더 구조는 아래와 같습니다.
Dockerfile
entrypoint.sh
sign.conf
verify.conf
send-main.cf
recv-main.cf
dns.conf
mkdns.py
headers.py
tamper.py
bodyhash.py
setup.sh
send_mail.sh
Dockerfile
FROM debian:12-slim
ENV DEBIAN_FRONTEND=noninteractive
RUN echo "postfix postfix/main_mailer_type select Local only" | debconf-set-selections \
 && echo "postfix postfix/mailname string example.internal" | debconf-set-selections \
 && apt-get update \
 && apt-get install -y --no-install-recommends postfix opendkim opendkim-tools dnsmasq python3 bind9-dnsutils \
 && rm -rf /var/lib/apt/lists/*
COPY entrypoint.sh sign.conf verify.conf send-main.cf recv-main.cf dns.conf tamper.py headers.py bodyhash.py /opt/
RUN chmod +x /opt/entrypoint.sh && useradd -m carol
ENTRYPOINT ["/opt/entrypoint.sh"]
entrypoint.sh
#!/bin/sh
# 역할(send, recv, dns)에 맞는 설정을 넣고 서비스를 띄웁니다.
ROLE=$1
KEYDIR=/etc/opendkim/keys/example.internal
mkdir -p /run/opendkim && chown opendkim:opendkim /run/opendkim

case "$ROLE" in
  send)
    cp /opt/sign.conf /etc/opendkim.conf
    cp /opt/send-main.cf /etc/postfix/main.cf
    mkdir -p $KEYDIR
    if [ ! -f $KEYDIR/s2026a.private ]; then
      opendkim-genkey -b 2048 -d example.internal -s s2026a -D $KEYDIR
    fi
    chown -R opendkim:opendkim /etc/opendkim
    chmod 700 $KEYDIR && chmod 600 $KEYDIR/s2026a.private
    opendkim -x /etc/opendkim.conf
    exec postfix start-fg
    ;;
  recv)
    cp /opt/verify.conf /etc/opendkim.conf
    cp /opt/recv-main.cf /etc/postfix/main.cf
    opendkim -x /etc/opendkim.conf
    exec postfix start-fg
    ;;
  dns)
    exec dnsmasq -k --conf-file=/opt/dns.conf
    ;;
  *)
    echo "역할은 send, recv, dns 중 하나입니다." >&2
    exit 2
    ;;
esac
sign.conf
# 보내는 서버: 모든 메일에 서명을 붙입니다.
Syslog                  no
Mode                    s
Domain                  example.internal
Selector                s2026a
KeyFile                 /etc/opendkim/keys/example.internal/s2026a.private
Canonicalization        relaxed/relaxed
SignatureAlgorithm      rsa-sha256
SignHeaders             From,To,Subject,Date,Message-ID
OversignHeaders         From,Subject
Nameservers            10.89.118.10
Socket                  inet:8891@localhost
PidFile                 /run/opendkim/opendkim.pid
UserID                  opendkim
UMask                   007
verify.conf
# 받는 서버: 서명을 검증하고 결과를 Authentication-Results 헤더에 적습니다.
Syslog                  no
Mode                    v
AuthservID              recv.example.internal
Nameservers            10.89.118.10
Socket                  inet:8891@localhost
PidFile                 /run/opendkim/opendkim.pid
UserID                  opendkim
UMask                   007
send-main.cf
# 보내는 서버: 내부에서 sendmail 로 받은 메일에만 서명하고 받는 서버로 넘깁니다.
compatibility_level = 3.6
myhostname = send.example.internal
myorigin = example.internal
mydestination =
inet_interfaces = loopback-only
inet_protocols = ipv4
mynetworks_style = host
maillog_file = /var/log/postfix.log
smtpd_milters = inet:127.0.0.1:8891
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
transport_maps = inline:{example.internal=smtp:[10.89.118.12]:25}
smtp_tls_security_level = none
recv-main.cf
# 받는 서버: 시험 네트워크에서 온 메일을 받아 서명을 검증한 뒤 사서함에 넣습니다.
compatibility_level = 3.6
myhostname = recv.example.internal
myorigin = example.internal
mydestination = example.internal
inet_interfaces = all
inet_protocols = ipv4
mynetworks = 10.89.118.0/24
maillog_file = /var/log/postfix.log
smtpd_milters = inet:127.0.0.1:8891
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
smtpd_tls_security_level = none
alias_maps =
alias_database =
dns.conf
# 시험 DNS: 위로 질문을 넘기지 않고, 아래 파일에 적은 이름에만 답합니다.
no-resolv
no-hosts
bind-interfaces
listen-address=10.89.118.10
log-queries
log-facility=-
conf-file=/etc/dkim-txt.conf
mkdns.py
"""opendkim-genkey 가 만든 .txt 내용(표준 입력)을 dnsmasq 의 txt-record 한 줄로 바꿉니다."""
import re
import sys

text = sys.stdin.read()
name = text.split()[0] + ".example.internal"
parts = re.findall(r'"([^"]*)"', text)
value = "".join(parts)
chunks = [value[i:i + 200] for i in range(0, len(value), 200)]
print("txt-record=" + name + "," + ",".join('"' + c + '"' for c in chunks))
headers.py
"""사서함에서 n번째 메일의 DKIM 관련 헤더만 골라 보여 줍니다. 사용법: headers.py 사서함 번호"""
import mailbox
import sys

msg = list(mailbox.mbox(sys.argv[1]))[int(sys.argv[2])]
for name in ("DKIM-Signature", "Authentication-Results", "Subject"):
    for value in msg.get_all(name, []):
        print(f"{name}: {value}")
tamper.py
"""받은 메일(표준 입력)의 본문 1바이트를 바꿔 받는 서버에 다시 보냅니다. 사용법: tamper.py 보낸이 받는이"""
import re
import smtplib
import sys

raw = sys.stdin.buffer.read()
head, body = raw.split(b"\n\n", 1)
head = head.split(b"\n", 1)[1]                                        # mbox 첫 줄(From ...) 제거
head = re.sub(rb"(?m)^(?:Authentication-Results|Delivered-To|Return-Path):.*\n(?:[ \t].*\n)*", b"", head + b"\n").rstrip(b"\n")
body = body.replace(b"total 100", b"total 900", 1)                    # 1 -> 9, 딱 1바이트
with smtplib.SMTP("10.89.118.12", 25) as s:
    s.sendmail(sys.argv[1], [sys.argv[2]], head + b"\n\n" + body)
print("본문 1바이트를 바꿔 다시 보냈습니다.")
bodyhash.py
"""사서함의 각 메일에서 본문 해시를 직접 계산해 서명 안의 bh 값과 비교합니다. 사용법: bodyhash.py 사서함"""
import base64
import hashlib
import mailbox
import re
import sys

for i, msg in enumerate(mailbox.mbox(sys.argv[1])):
    raw = msg.as_bytes().split(b"\n\n", 1)[1]
    lines = [re.sub(rb"[ \t]+", b" ", ln).rstrip(b" \t") for ln in raw.split(b"\n")]      # relaxed 본문 정규화
    body = b"\r\n".join(lines).rstrip(b"\r\n") + b"\r\n"
    mine = base64.b64encode(hashlib.sha256(body).digest()).decode()
    sig = re.sub(r"\s+", "", msg["DKIM-Signature"])
    signed = re.search(r"bh=([^;]+);", sig).group(1)
    print(f"메일 {i}: 계산한 해시 {mine[:12]}... 서명의 bh {signed[:12]}... {'일치' if mine == signed else '불일치'}")
setup.sh
#!/bin/sh
# 전용 네트워크와 컨테이너 세 개(보내는 서버, 시험 DNS, 받는 서버)를 만듭니다.
export MSYS_NO_PATHCONV=1
set -e
docker build -q -t cr-fx-mail:latest . >/dev/null && echo built
docker network create --internal --subnet 10.89.118.0/24 cr-fx-net

# 1) 보내는 서버: 기동하면서 키 쌍을 만듭니다.
docker run -d --name cr-fx-send --network cr-fx-net --ip 10.89.118.11 cr-fx-mail:latest send
until docker exec cr-fx-send test -f /etc/opendkim/keys/example.internal/s2026a.txt; do sleep 1; done

# 2) 공개키를 TXT 레코드로 만들어 시험 DNS 에 넣습니다.
docker exec cr-fx-send cat /etc/opendkim/keys/example.internal/s2026a.txt | python mkdns.py > dkim-txt.conf
docker create --name cr-fx-dns --network cr-fx-net --ip 10.89.118.10 cr-fx-mail:latest dns
docker cp dkim-txt.conf cr-fx-dns:/etc/dkim-txt.conf
docker start cr-fx-dns
rm -f dkim-txt.conf

# 3) 받는 서버
docker run -d --name cr-fx-recv --network cr-fx-net --ip 10.89.118.12 cr-fx-mail:latest recv
sleep 5
docker ps --format 'table {{.Names}}\t{{.Status}}\t{{.Ports}}' --filter name=cr-fx
send_mail.sh
#!/bin/sh
# 보내는 서버에서 메일 1통을 보냅니다. 주소는 이름과 도메인을 나눠 조립합니다.
DOM=example.internal
docker exec -i cr-fx-send sendmail -t -f "alice@$DOM" <<MAIL
From: Alice <alice@$DOM>
To: carol@$DOM
Subject: DKIM test mail
Date: Mon, 02 Nov 2026 09:00:00 +0900
Message-ID: <dkim-test-1@$DOM>

Report total 100 units.
Line two of the body.
MAIL
자주 막히는 곳
example.test도메인으로는 키를 찾지 못합니다. 처음에example.test로 만들었더니opendkim-testkey가record not found를 냈고 DNS 컨테이너 로그에는 질문이 한 번도 도착하지 않았습니다. OpenDKIM이 쓰는 libunbound는test와invalid영역을 기본으로 자체 처리한다고 Unbound 문서에 적혀 있고, 이 Debian 빌드의opendkim.conf에는UnboundConfigFile줄이 없어서(unrecognized parameter) 이 기본 처리를 바꿀 방법을 찾지 못했습니다. 이 글은 사설 용도로 예약된example.internal을 썼고 같은 설정에서key OK가 나왔습니다./etc/resolv.conf만 바꿔서는 부족합니다. 컨테이너의/etc/resolv.conf를 시험 DNS(10.89.118.10)로 바꿔도opendkim-testkey가unexpected reply class/type (-1/-1)을 냈고 DNS 로그에는 질문이 도착하지 않았습니다. 설정 파일에Nameservers 10.89.118.10줄을 넣자key OK가 나왔습니다. 이 글은 두 설정 파일에 이 줄을 넣었습니다.- 받는 서버가
Temporary lookup failure로 보류합니다. 기본 설정의alias_maps가 가리키는 별칭 데이터베이스가 컨테이너에 없어서 난 오류입니다.recv-main.cf에서alias_maps와alias_database를 비웠습니다. - 다시 보낸 메일이
mail forwarding loop로 반송됩니다. 사서함에 저장된 메일에는Delivered-To헤더가 있어 그대로 다시 접수하면 루프로 판단됩니다.tamper.py가 이 헤더를 지웁니다. - 사서함 파일이 root 소유로 만들어져 배달이 거부됩니다.
headers.py를 사서함이 생기기 전에 root로 실행하면 파일이 root 소유로 먼저 만들어져carol이 쓰지 못했습니다. 메일이 배달된 뒤에 실행합니다. docker exec경로가 이상하게 바뀝니다. Git Bash의 경로 변환 때문입니다.export MSYS_NO_PATHCONV=1을 먼저 실행합니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Docker 컨테이너에서 실제로 실행한 결과입니다. 옵션은
http://www.opendkim.org/opendkim.conf.5.html(Nameservers,SignHeaders(필수 헤더 자동 추가 문장 포함),OversignHeaders,AuthservID,Syslog),http://www.opendkim.org/opendkim-genkey.8.html(-b기본값 1024),https://www.postfix.org/MILTER_README.html(non_smtpd_milters,milter_default_action),https://nlnetlabs.nl/documentation/unbound/unbound.conf/(기본 로컬 영역에test,invalid)에서 확인했습니다. - 공식 문서와 달랐던 점: 본문이 바뀐 경우의
Authentication-Results사유가 이 버전에서는signature verification failed였습니다. 본문 해시 불일치라는 문구를 기대했지만 나오지 않아서 해시를 직접 비교했습니다. - 하지 못한 것: 외부 메일 서버와의 실제 발송, SPF와 DMARC, TLS, 키 교체 절차의 실행은 하지 않았습니다. 키 교체 순서와
Canonicalization의 동작 설명은 공식 문서와 일반적인 운영 절차에 근거한 것이고 이 환경에서 변경 후 재검증까지 실행한 것이 아닙니다. Linux와 macOS 셸에서는 실행하지 않았습니다(Docker 명령은 같지만MSYS_NO_PATHCONV는 필요 없고python mkdns.py는python3로 바꿉니다). 컨테이너에 syslog가 없어 OpenDKIM 로그는 확인하지 못했습니다. - 범위의 한계: 사서함 파일을 읽는
headers.py와tamper.py는 이 환경의 mbox 형식과 OpenDKIM 출력에 맞춘 시험용 코드입니다.
이 글의 다음 단계
- DMARC 집계 보고서 읽기: rua XML을 파이썬으로 파싱해 SPF, DKIM 보기DMARC 정책을 p=none으로 시작하면 수신 서버가 rua 주소로 XML 집계 보고서를 보냅니다. 이 XML을 Python 표준 라이브러리만으로 읽어 발신 IP별 SPF, DKIM, DMARC 통과 여부와 실패 비율을 요약하는 스크립트를 만들고 시험 보고서로 실행합니다.
- 피싱 메일 헤더 분석: Received, SPF·DKIM·DMARC를 파이썬으로 점검파이썬 표준 라이브러리 email 모듈로 .eml 파일을 읽어 Received 체인, Return-Path와 From 불일치, Reply-To 차이, Authentication-Results의 spf·dkim·dmarc 결과, 표시 이름 위장, 링크 표시 텍스트와 실제 주소 불일치를 점수 없이 항목별로 나열합니다. 직접 만든 시험 메일 3개(정상, 발신자 불일치형, 링크 위장형)로 결과를 대조하고 자동 점검의 한계도 정리합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com