피싱이 의심되는 메일은 화면에 보이는 보낸 사람 이름만으로 판단하기 어렵고, 원본 헤더에 남은 경유 기록과 인증 결과를 같이 봐야 합니다. 이 글에서는 .eml 파일 하나를 파이썬으로 읽어 확인할 항목을 하나씩 나열하는 스크립트를 만들고, 직접 만든 시험 메일 3개에 돌려 결과를 대조합니다.
Windows Git Bash에서 Python 3.12로 실행했습니다. 시험 메일은 make_samples.py가 만들며 example.com, example.test 같은 예약 도메인과 문서용 IP 대역(192.0.2.x, 203.0.113.x)만 씁니다. 실제 회사, 브랜드, 개인 주소는 없고, 시험 메일의 Authentication-Results 줄은 글쓴이가 직접 써 넣은 값이라 실제 서버가 검사한 결과가 아닙니다. 링크는 hxxp 형태로만 적었으니 클릭하거나 주소창에 붙여 넣지 않습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Windows 11, Git Bash |
| Python | 3.12.10 (표준 라이브러리만 사용: email, html.parser, urllib.parse) |
| 입력 | .eml 파일 3개(make_samples.py가 samples 폴더에 생성) |
| 외부 패키지, 네트워크, Docker | 쓰지 않음 |
작업 폴더에는 아래 두 파일이 있습니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
make_samples.py
analyze_eml.py
원본 헤더 보는 방법
메일을 열었을 때 보이는 것은 From 하나지만 원본에는 서버가 붙인 줄이 여러 개 있습니다. 읽을 줄은 아래 여섯 가지입니다.
| 헤더 | 보는 것 |
|---|---|
Received |
메일이 거친 서버. 줄마다 서버가 맨 위에 새로 붙이므로 아래에서 위로, 즉 오래된 것부터 읽습니다 |
Return-Path |
반송이 돌아갈 봉투 발신자(SMTP의 MAIL FROM). From과 도메인이 다른지 봅니다 |
From |
화면에 보이는 보낸 사람. 표시 이름과 실제 주소 도메인을 따로 봅니다 |
Reply-To |
답장 받을 곳. From과 도메인이 다르면 답장이 다른 곳으로 갑니다 |
Authentication-Results |
받은 서버가 기록한 spf, dkim, dmarc 검사 결과 |
| 본문 링크 | 화면에 보이는 글자와 실제 href 주소 |
메일 서비스에서 원본을 여는 위치는 일반적으로 다음과 같습니다. 이 글에서는 실제 메일 서비스 화면을 열어 확인하지 않았으므로 메뉴 이름은 서비스 개편에 따라 다를 수 있습니다.
- Gmail(웹): 메일을 열고 오른쪽 위 점 세 개 메뉴에서
원본 보기를 고른 뒤원본 다운로드로.eml을 저장합니다. - Outlook(데스크톱): 메일을 열고
파일>속성의인터넷 머리글칸에서 헤더를 복사합니다. - Outlook(웹): 메일을 열고 점 세 개 메뉴의
보기아래에서 메시지 세부 정보(원본)를 엽니다.
의심 메일을 점검용으로 열 때는 링크를 누르지 않고, 첨부 파일을 실행하지 않습니다.
1. 시험 메일 3개 만들기
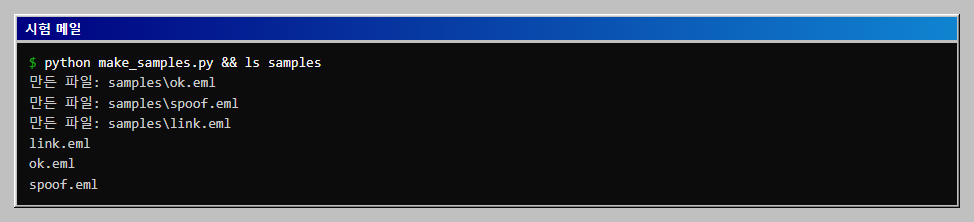
make_samples.py는 samples 폴더에 메일 3개를 만듭니다.
ok.eml: 정상 메일. 모든 도메인이 같고 인증이 모두 pass입니다.spoof.eml: 발신자 불일치형. 표시 이름은ExamplePay 보안팀인데 도메인이 다르고, Return-Path와 Reply-To도 다르며, spf와 dmarc가 fail입니다. Received 시각도 일부러 어긋나게 했습니다.link.eml: 링크 위장형. 발신자와 인증은 모두 정상이지만 링크의 표시 글자와 실제 주소가 다릅니다.
python make_samples.py && ls samples
만든 파일: samples\ok.eml
만든 파일: samples\spoof.eml
만든 파일: samples\link.eml
link.eml
ok.eml
spoof.eml
2. 원본 헤더를 직접 읽기
스크립트를 돌리기 전에 spoof.eml의 위쪽을 직접 봅니다.
head -13 samples/spoof.eml
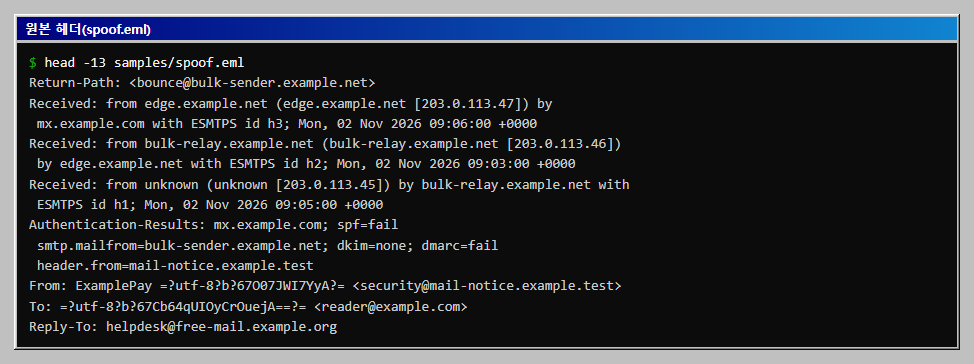
여기서 보이는 것은 네 가지입니다. 맨 아래 Received(id h1)가 가장 먼저 거친 곳이며 서버 이름이 unknown입니다. Return-Path는 bulk-sender.example.net, From은 mail-notice.example.test, Reply-To는 free-mail.example.org로 세 도메인이 모두 다릅니다. Authentication-Results에는 spf=fail과 dmarc=fail이 있습니다. 한글 표시 이름은 =?utf-8?b?...?= 형태로 저장되어 있고, 파이썬의 email 모듈이 읽을 때 풀어 줍니다.
3. 점검 스크립트의 구조
analyze_eml.py는 email.parser.BytesParser에 policy.default를 지정해 메일을 읽습니다. 이 정책은 헤더를 종류에 맞는 객체로 풀어 주는 현재 방식입니다. 점검 항목마다 정상, 주의, 확인 불가 중 하나와 근거 줄을 출력하고, 점수는 계산하지 않습니다.
| 항목 | 판단 방법 |
|---|---|
| Received 체인 | 오래된 것부터 서버, IP, 시각을 나열. 시각이 거꾸로 가거나 서버 이름이 unknown이면 주의 |
| Return-Path와 From | 두 도메인이 같거나 한쪽이 다른 쪽의 하위 도메인이면 정상 |
| Reply-To | 없으면 정상. 있고 From과 도메인이 관련 없으면 주의 |
| Authentication-Results | spf, dkim, dmarc가 모두 pass면 정상. 하나라도 아니면 주의. 헤더가 없으면 확인 불가. --trusted-id를 주지 않으면 결과 아래에 서버 신뢰를 확인하지 못했다는 경고를 덧붙임 |
| 표시 이름 | 이름 안에 다른 도메인이 들어 있거나, --brand로 준 이름이 있는데 From 도메인에 없으면 주의 |
| 링크 | 표시 글자가 주소 모양인데 실제 href 도메인과 관련 없으면 주의 |
화면에 출력하는 URL은 hxxp로 바꾸고, 주소는 로컬 부분 없이 도메인만 보여 줍니다.
4. 정상 메일 결과
python analyze_eml.py samples/ok.eml --brand examplepay
파일 samples/ok.eml  제목 11월 소식지

[정상] Received 체인 (오래된 것부터)
    1. app01.example.com [192.0.2.10] -> relay.example.com  09:00:00
    2. relay.example.com [192.0.2.20] -> mx.example.com  09:01:00

[정상] Return-Path 와 From 도메인
    Return-Path 도메인 example.com
    From 도메인 example.com

[정상] Reply-To 도메인
    Reply-To 가 없습니다. 답장은 From 으로 갑니다

[정상] Authentication-Results
    mx.example.com: spf=pass
    mx.example.com: dkim=pass
    mx.example.com: dmarc=pass
    위조된 헤더일 수 있어 서버 신뢰를 확인하지 못했습니다(--trusted-id 로 내 메일 서버 이름을 지정하세요)

[정상] 표시 이름
    표시 이름 'Example 소식', From 도메인 example.com

[정상] 링크 표시 텍스트와 실제 주소
    표시 '소식 보기' -> 실제 hxxps://www.example.com/news
    표시 텍스트가 주소가 아니라 비교하지 못했습니다(실제 도메인 www.example.com)
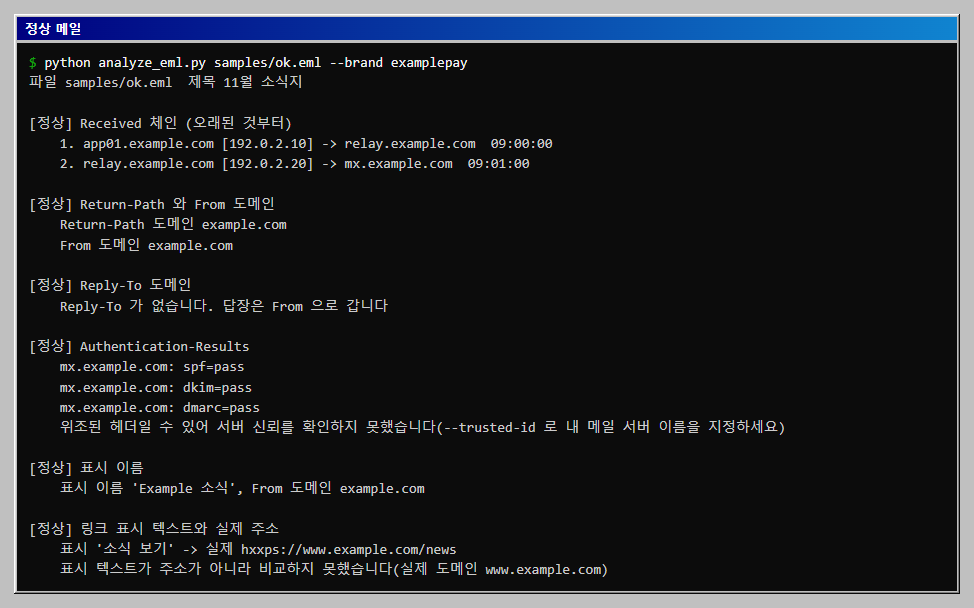
인증 결과 아래의 "위조된 헤더일 수 있어 서버 신뢰를 확인하지 못했습니다" 줄은 --trusted-id를 주지 않았을 때 붙습니다. 이 줄은 메일이 의심스럽다는 뜻이 아니라, 표시된 spf, dkim, dmarc 값을 받은 서버가 직접 붙였는지 스크립트가 확인하지 못했다는 안내입니다. 아래 "자동 점검의 한계"의 Authentication-Results 항목을 함께 봅니다.
링크 줄의 "비교하지 못했습니다"는 이상 신호가 아닙니다. 표시 글자가 소식 보기처럼 주소 모양이 아니라서 비교할 대상이 없다는 뜻이고, 항목 판정은 정상입니다.
5. 발신자 불일치형 결과
python analyze_eml.py samples/spoof.eml --brand examplepay
파일 samples/spoof.eml  제목 계정 보안 확인 요청

[주의] Received 체인 (오래된 것부터)
    1. unknown [203.0.113.45] -> bulk-relay.example.net  09:05:00
    2. bulk-relay.example.net [203.0.113.46] -> edge.example.net  09:03:00
    3. edge.example.net [203.0.113.47] -> mx.example.com  09:06:00
    1번과 2번 사이에 시각이 거꾸로 갑니다(서버 시계 차이이거나 꾸며 넣은 줄일 수 있음)
    첫 번째 경유 서버의 이름이 unknown 입니다

[주의] Return-Path 와 From 도메인
    Return-Path 도메인 bulk-sender.example.net
    From 도메인 mail-notice.example.test
    두 도메인이 서로 관련 없습니다(메일링 서비스를 쓰는 정상 메일도 이럴 수 있음)

[주의] Reply-To 도메인
    Reply-To 도메인 free-mail.example.org
    From 도메인 mail-notice.example.test
    답장이 From 과 다른 도메인으로 갑니다

[주의] Authentication-Results
    mx.example.com: spf=fail
    mx.example.com: dkim=none
    mx.example.com: dmarc=fail
    위조된 헤더일 수 있어 서버 신뢰를 확인하지 못했습니다(--trusted-id 로 내 메일 서버 이름을 지정하세요)

[주의] 표시 이름
    표시 이름 'ExamplePay 보안팀', From 도메인 mail-notice.example.test
    표시 이름에 examplepay 가 있지만 From 도메인에는 없습니다

[확인 불가] 링크 표시 텍스트와 실제 주소
    HTML 본문에 링크가 없습니다
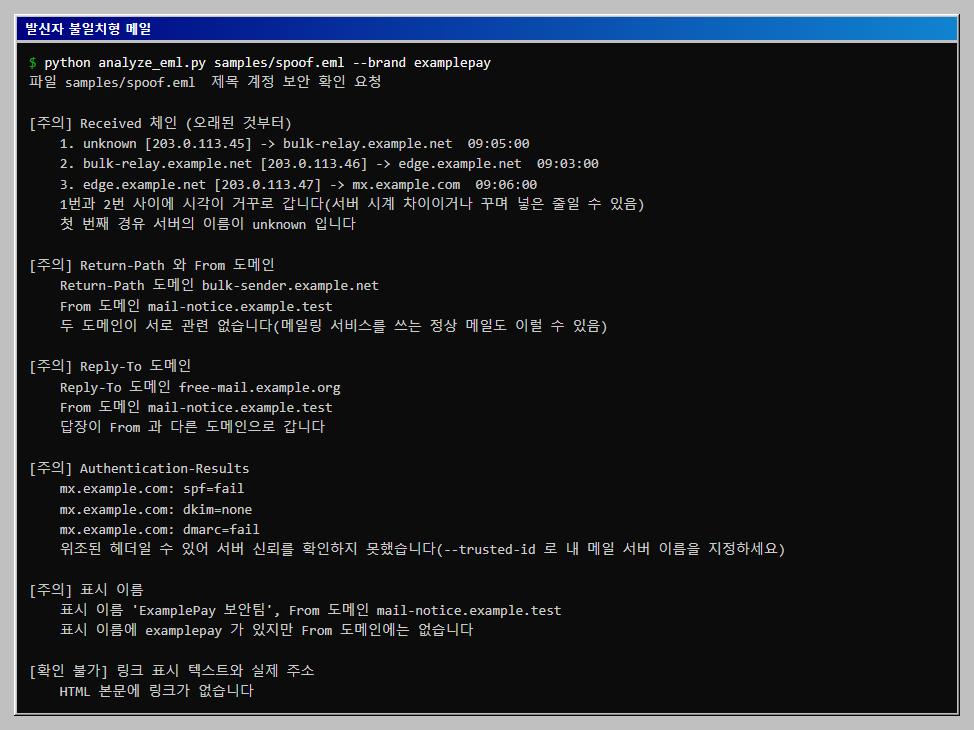
주의가 다섯 개이고, 링크 항목은 이 메일에 HTML 링크가 없어서 확인 불가입니다. 이 가운데 하나만으로 결론을 내리지 않고 겹치는 신호를 함께 봅니다. 예를 들어 Return-Path가 다른 것만으로는 메일링 서비스가 대신 보낸 정상 메일일 수 있지만, 여기에 인증 fail, 다른 도메인의 Reply-To, 브랜드 이름을 쓴 표시 이름이 겹치면 발신자를 의심할 근거가 쌓입니다.
6. 링크 위장형 결과
python analyze_eml.py samples/link.eml --brand examplepay
파일 samples/link.eml  제목 결제 내역 확인

[정상] Received 체인 (오래된 것부터)
    1. app01.example.com [192.0.2.10] -> relay.example.com  09:00:00
    2. relay.example.com [192.0.2.20] -> mx.example.com  09:01:00

[정상] Return-Path 와 From 도메인
    Return-Path 도메인 example.com
    From 도메인 example.com

[정상] Reply-To 도메인
    Reply-To 가 없습니다. 답장은 From 으로 갑니다

[정상] Authentication-Results
    mx.example.com: spf=pass
    mx.example.com: dkim=pass
    mx.example.com: dmarc=pass
    위조된 헤더일 수 있어 서버 신뢰를 확인하지 못했습니다(--trusted-id 로 내 메일 서버 이름을 지정하세요)

[정상] 표시 이름
    표시 이름 'Example 결제', From 도메인 example.com

[주의] 링크 표시 텍스트와 실제 주소
    표시 'https://www.example.com/account' -> 실제 hxxp://login-check.example.test/verify?u=1
    표시 텍스트의 도메인 www.example.com 과 실제 도메인 login-check.example.test 이 다릅니다
    표시 '여기를 눌러 확인' -> 실제 hxxp://login-check.example.test/help
    표시 텍스트가 주소가 아니라 비교하지 못했습니다(실제 도메인 login-check.example.test)
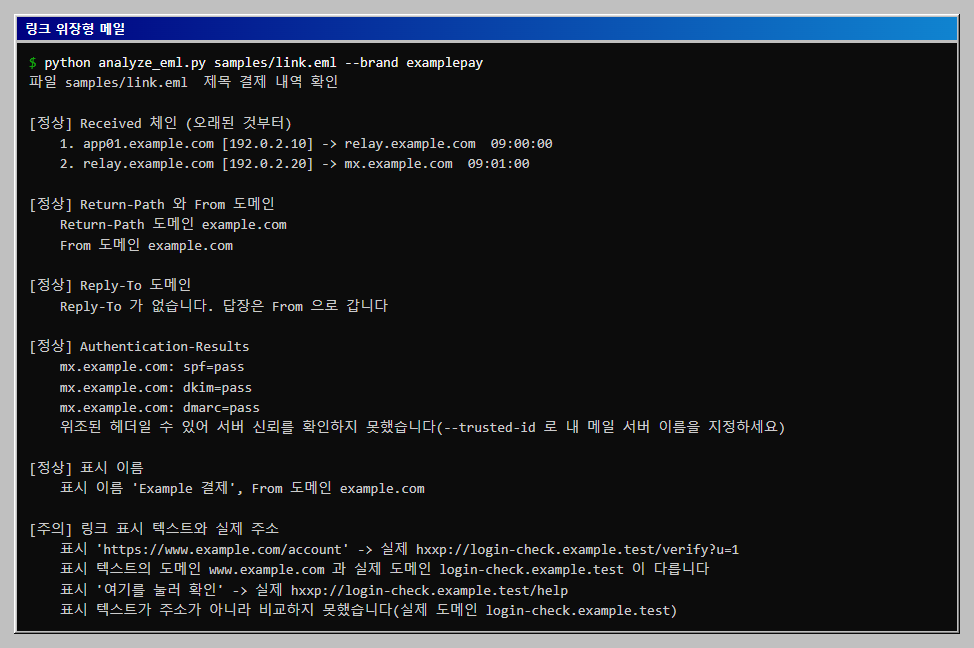
이 시험 메일은 SPF, DKIM, DMARC가 모두 pass이고 도메인도 모두 같지만 링크가 위장되어 있습니다. 인증 pass는 "이 도메인이 보낸 메일이 맞다"는 뜻이고, 내용이 안전하다는 뜻이 아닙니다. RFC 8601의 7.2절(Misleading Results)도 이 헤더에 pass가 있다고 해서 메시지를 신뢰할 수 있는 것은 아니라고 설명합니다. 탈취당한 계정이나 정상 서비스로 보낸 스팸도 인증은 통과합니다.
자동 점검의 한계
- Received 줄은 꾸며 넣을 수 있습니다. 메일을 보내는 쪽이 처음부터 가짜 Received 줄을 넣어 보낼 수 있습니다. 믿을 수 있는 줄은 내 조직의 메일 서버가 맨 위에 붙인 줄이고, 그 아래 줄은 참고로만 봅니다. 시각 역전 검사는 서버 시계가 어긋난 정상 메일에서도 걸립니다.
- Authentication-Results도 위조될 수 있습니다. 보낸 쪽이 같은 이름의 헤더를 미리 넣어 보낼 수 있습니다. RFC 8601은 5절에서 메일 서버가 자기 신뢰 범위의 이름을 내세운 외부 유래 줄을 지워야 한다고 규정하고, 4.1절과 7.1절에서 사용자 프로그램과 후속 필터가 설정된 신뢰 서버의 이름(authserv-id)이 붙은 결과만 해석하도록 안내합니다. 스크립트의
--trusted-id 서버이름을 주면 그 서버가 붙인 결과만 읽습니다. 이 옵션을 주지 않으면 헤더에 적힌 모든 줄을 그대로 읽으므로, 보낸 쪽이 넣은 줄까지정상으로 표시될 수 있고 그래서 결과 아래에 경고를 출력합니다. - 도메인 관련성 판단은 단순합니다. 같은 도메인이거나 하위 도메인인지만 보며, 공개 접미사 목록은 쓰지 않습니다. 등록 도메인 단위로 비교하려면 별도의 목록이 필요합니다.
- 오탐이 있습니다. 메일링 서비스, 대행 발송, 전달(forward)을 거친 정상 메일은 Return-Path 불일치나 spf 실패가 나올 수 있습니다.
- 놓치는 것이 있습니다. 비슷하게 생긴 도메인(철자 한 글자 차이)과 첨부 파일은 보지 않고, 일반 글자("여기를 눌러 확인") 뒤에 숨은 링크는 주소를 보여 주기만 하고 판정하지 못합니다. 표시 이름 점검은
--brand로 준 이름만 검사합니다.
그래서 이 도구의 출력은 판정이 아니라 사람이 이어서 확인할 질문 목록입니다.
결과 정리
- Received는 아래에서 위로, 오래된 것부터 읽고 내 서버가 붙인 줄까지만 신뢰합니다.
- Return-Path, From, Reply-To의 도메인을 나란히 놓고 서로 다른 곳을 찾습니다.
- spf, dkim, dmarc는 받은 서버가 기록한 결과일 때만 의미가 있고, pass라도 내용이 안전하다는 뜻은 아닙니다.
- 링크는 표시 글자와 실제
href를 따로 읽고, 의심 주소는 클릭하지 않습니다.
이어서 해 볼 것
- 자신이 받은 실제 의심 메일의 원본을 저장해
analyze_eml.py에 넣어 보고, 결과를 다른 곳에 옮기기 전에 주소와 이름 같은 개인정보를 지웁니다. --trusted-id에 내 메일 서버의 authserv-id를 넣어 외부에서 붙은 결과를 무시하고 경고 줄이 사라지는 동작을 확인합니다. 이 글의 시험 메일은mx.example.com이 붙인 값이라--trusted-id mx.example.com으로 시험할 수 있습니다.- 본문의 텍스트 부분에 적힌 주소도 점검하도록
check_links를 확장합니다.
전체 코드
작업 폴더 구조는 아래와 같습니다.
make_samples.py
analyze_eml.py
make_samples.py
"""연습용 시험 메일 3개를 samples 폴더에 만듭니다.

도메인은 예약 도메인(example.com, example.test 등)과 문서용 IP(192.0.2.x, 203.0.113.x)만 씁니다.
Authentication-Results 는 이 글에서 직접 써 넣은 값이며, 실제 서버가 검사한 결과가 아닙니다.
"""
from datetime import datetime, timedelta, timezone
from email.message import EmailMessage
from email.headerregistry import Address
from email.utils import format_datetime
from pathlib import Path

BASE = datetime(2026, 11, 2, 9, 0, 0, tzinfo=timezone.utc)


def received(hops):
    """hops 는 오래된 것부터. 실제 메일처럼 가장 새로운 Received 가 위로 오게 뒤집어 돌려줍니다."""
    lines = []
    for n, (src_host, src_ip, by_host, minutes) in enumerate(hops, start=1):
        when = format_datetime(BASE + timedelta(minutes=minutes))
        lines.append(f"from {src_host} ({src_host} [{src_ip}]) by {by_host} with ESMTPS id h{n}; {when}")
    return list(reversed(lines))


def build(name, sender, return_path, reply_to, auth, hops, text, html):
    msg = EmailMessage()
    msg["Return-Path"] = f"<{return_path}>"
    for line in received(hops):
        msg["Received"] = line
    if auth:
        msg["Authentication-Results"] = auth
    msg["From"] = sender
    msg["To"] = Address("받는 사람", "reader", "example.com")
    if reply_to:
        msg["Reply-To"] = reply_to
    msg["Subject"] = name[0]
    msg["Date"] = format_datetime(BASE + timedelta(minutes=hops[-1][3] + 1))
    msg["Message-ID"] = f"<{name[1]}-0001@{sender.domain}>"
    msg.set_content(text)
    msg.add_alternative(html, subtype="html")
    return msg


def main():
    out = Path("samples")
    out.mkdir(exist_ok=True)

    ok = build(
        ("11월 소식지", "ok"),
        Address("Example 소식", "news", "example.com"),
        Address("", "bounce-news", "example.com"),
        None,
        "mx.example.com; spf=pass smtp.mailfrom=example.com; dkim=pass header.d=example.com; dmarc=pass header.from=example.com",
        [("app01.example.com", "192.0.2.10", "relay.example.com", 0),
         ("relay.example.com", "192.0.2.20", "mx.example.com", 1)],
        "11월 소식지입니다. https://www.example.com/news",
        '<p>11월 소식지입니다. <a href="https://www.example.com/news">소식 보기</a></p>',
    )

    spoof = build(
        ("계정 보안 확인 요청", "spoof"),
        Address("ExamplePay 보안팀", "security", "mail-notice.example.test"),
        Address("", "bounce", "bulk-sender.example.net"),
        Address("", "helpdesk", "free-mail.example.org"),
        "mx.example.com; spf=fail smtp.mailfrom=bulk-sender.example.net; dkim=none; dmarc=fail header.from=mail-notice.example.test",
        [("unknown", "203.0.113.45", "bulk-relay.example.net", 5),
         ("bulk-relay.example.net", "203.0.113.46", "edge.example.net", 3),
         ("edge.example.net", "203.0.113.47", "mx.example.com", 6)],
        "계정이 잠길 수 있습니다. 회신 주소로 연락해 주세요.",
        "<p>계정이 잠길 수 있습니다. 회신 주소로 연락해 주세요.</p>",
    )

    link = build(
        ("결제 내역 확인", "link"),
        Address("Example 결제", "billing", "example.com"),
        Address("", "bounce-billing", "example.com"),
        None,
        "mx.example.com; spf=pass smtp.mailfrom=example.com; dkim=pass header.d=example.com; dmarc=pass header.from=example.com",
        [("app01.example.com", "192.0.2.10", "relay.example.com", 0),
         ("relay.example.com", "192.0.2.20", "mx.example.com", 1)],
        "결제 내역을 확인해 주세요. hxxp://login-check.example.test/verify",
        '<p>결제 내역을 확인해 주세요.</p>'
        '<p><a href="http://login-check.example.test/verify?u=1">https://www.example.com/account</a></p>'
        '<p><a href="http://login-check.example.test/help">여기를 눌러 확인</a></p>',
    )

    for fname, msg in (("ok", ok), ("spoof", spoof), ("link", link)):
        (out / f"{fname}.eml").write_bytes(msg.as_bytes())
        print("만든 파일:", out / f"{fname}.eml")


if __name__ == "__main__":
    main()
analyze_eml.py
"""의심 메일(.eml)의 헤더와 링크에서 확인할 항목을 하나씩 나열합니다. 점수는 매기지 않습니다.

사용법: python analyze_eml.py 메일.eml [--brand 단어] [--trusted-id 서버이름]
표준 라이브러리만 씁니다. 표시는 점검을 돕는 용도이며, 결론은 사람이 내립니다.
"""
import argparse
import re
from email import policy
from email.parser import BytesParser
from email.utils import getaddresses, parsedate_to_datetime
from html.parser import HTMLParser
from urllib.parse import urlsplit

OK, WARN, NA = "정상", "주의", "확인 불가"


def domain_of(address):
    return address.rpartition("@")[2].lower()


def related(a, b):
    """같거나 한쪽이 다른 쪽의 하위 도메인이면 관련 있다고 봅니다(공개 접미사 목록은 쓰지 않습니다)."""
    return a == b or a.endswith("." + b) or b.endswith("." + a)


def defang(url):
    return re.sub(r"^http", "hxxp", url, flags=re.I)


def from_parts(msg):
    out = []
    for header in msg.get_all("From", []):
        for name, addr in getaddresses([str(header)]):
            out.append((name, domain_of(addr)))
    return out


def check_received(msg):
    hops = []
    for value in reversed(msg.get_all("Received", [])):  # 아래쪽이 먼저 거친 서버입니다
        text = " ".join(str(value).split())
        src = re.search(r"\bfrom\s+(\S+)", text)
        by = re.search(r"\bby\s+(\S+)", text)
        ip = re.search(r"\[([0-9A-Fa-f:.]+)\]", text)
        when = None
        if ";" in text:
            try:
                when = parsedate_to_datetime(text.rsplit(";", 1)[1].strip())
            except (TypeError, ValueError):
                pass
        hops.append((src.group(1) if src else "?", ip.group(1) if ip else "?", by.group(1) if by else "?", when))
    if not hops:
        return NA, ["Received 헤더가 없습니다"]
    details, status = [], OK
    for n, (src, ip, by, when) in enumerate(hops, start=1):
        stamp = when.strftime("%H:%M:%S") if when else "시각 없음"
        details.append(f"{n}. {src} [{ip}] -> {by}  {stamp}")
    for n in range(1, len(hops)):
        a, b = hops[n - 1][3], hops[n][3]
        if a and b and b < a:
            status = WARN
            details.append(f"{n}번과 {n + 1}번 사이에 시각이 거꾸로 갑니다(서버 시계 차이이거나 꾸며 넣은 줄일 수 있음)")
    if hops[0][0] == "unknown":
        status = WARN
        details.append("첫 번째 경유 서버의 이름이 unknown 입니다")
    return status, details


def check_return_path(msg, from_domains):
    rp = msg.get("Return-Path")
    if not rp or not from_domains:
        return NA, ["Return-Path 또는 From 이 없습니다"]
    rp_domain = domain_of(getaddresses([str(rp)])[0][1])
    details = [f"Return-Path 도메인 {rp_domain}", f"From 도메인 {', '.join(from_domains)}"]
    if all(related(rp_domain, d) for d in from_domains):
        return OK, details
    return WARN, details + ["두 도메인이 서로 관련 없습니다(메일링 서비스를 쓰는 정상 메일도 이럴 수 있음)"]


def check_reply_to(msg, from_domains):
    values = msg.get_all("Reply-To", [])
    if not values:
        return OK, ["Reply-To 가 없습니다. 답장은 From 으로 갑니다"]
    domains = [domain_of(a) for _, a in getaddresses([str(v) for v in values])]
    details = [f"Reply-To 도메인 {', '.join(domains)}", f"From 도메인 {', '.join(from_domains)}"]
    if all(related(d, f) for d in domains for f in from_domains):
        return OK, details
    return WARN, details + ["답장이 From 과 다른 도메인으로 갑니다"]


def check_auth(msg, trusted_id):
    details, bad, seen = [], False, 0
    for value in msg.get_all("Authentication-Results", []):
        text = " ".join(str(value).split())
        server = text.split(";", 1)[0].strip()
        if trusted_id and server != trusted_id:
            details.append(f"무시: authserv-id {server} (신뢰하는 서버가 아님)")
            continue
        for method, result in re.findall(r"\b(spf|dkim|dmarc)=(\w+)", text):
            seen += 1
            details.append(f"{server}: {method}={result}")
            bad = bad or result != "pass"
    if not seen:
        return NA, details + ["확인할 Authentication-Results 가 없습니다"]
    if not trusted_id:
        details.append("위조된 헤더일 수 있어 서버 신뢰를 확인하지 못했습니다(--trusted-id 로 내 메일 서버 이름을 지정하세요)")
    return (WARN if bad else OK), details


def check_display_name(msg, brands):
    parts = from_parts(msg)
    details, status = [], OK
    for name, domain in parts:
        if not name:
            details.append(f"표시 이름 없음, From 도메인 {domain}")
            continue
        details.append(f"표시 이름 '{name}', From 도메인 {domain}")
        for token in re.findall(r"[\w-]+(?:\.[\w-]+)+", name):
            if not related(token.lower(), domain):
                status = WARN
                details.append(f"표시 이름 안의 {token} 이 실제 From 도메인과 다릅니다")
        squeezed = re.sub(r"[\s_-]", "", name).lower()
        for word in brands:
            if word.lower() in squeezed and word.lower() not in domain.replace("-", ""):
                status = WARN
                details.append(f"표시 이름에 {word} 가 있지만 From 도메인에는 없습니다")
    return (status if parts else NA), details or ["From 이 없습니다"]


class Links(HTMLParser):
    def __init__(self):
        super().__init__()
        self.links, self._href, self._text = [], None, []

    def handle_starttag(self, tag, attrs):
        if tag == "a":
            self._href, self._text = dict(attrs).get("href", ""), []

    def handle_data(self, data):
        if self._href is not None:
            self._text.append(data)

    def handle_endtag(self, tag):
        if tag == "a" and self._href is not None:
            self.links.append((" ".join("".join(self._text).split()), self._href))
            self._href = None


def check_links(msg):
    parser = Links()
    for part in msg.walk():
        if part.get_content_type() == "text/html":
            parser.feed(part.get_content())
    if not parser.links:
        return NA, ["HTML 본문에 링크가 없습니다"]
    status, details = OK, []
    for text, href in parser.links:
        host = (urlsplit(href).hostname or "").lower()
        shown = re.fullmatch(r"(?:https?://)?([\w-]+(?:\.[\w-]+)+)(?:[/?#]\S*)?", text, re.I)
        details.append(f"표시 '{text}' -> 실제 {defang(href)}")
        if shown and not related(shown.group(1).lower(), host):
            status = WARN
            details.append(f"표시 텍스트의 도메인 {shown.group(1).lower()} 과 실제 도메인 {host} 이 다릅니다")
        elif not shown:
            details.append(f"표시 텍스트가 주소가 아니라 비교하지 못했습니다(실제 도메인 {host})")
    return status, details


def main():
    ap = argparse.ArgumentParser()
    ap.add_argument("eml")
    ap.add_argument("--brand", action="append", default=[], help="표시 이름에 쓰였는지 볼 이름(여러 번 지정 가능)")
    ap.add_argument("--trusted-id", help="내 메일 서버의 authserv-id. 지정하면 이 서버가 붙인 결과만 읽습니다")
    args = ap.parse_args()
    with open(args.eml, "rb") as f:
        msg = BytesParser(policy=policy.default).parse(f)
    from_domains = [d for _, d in from_parts(msg)]
    print(f"파일 {args.eml}  제목 {msg.get('Subject', '(없음)')}")
    checks = [
        ("Received 체인 (오래된 것부터)", check_received(msg)),
        ("Return-Path 와 From 도메인", check_return_path(msg, from_domains)),
        ("Reply-To 도메인", check_reply_to(msg, from_domains)),
        ("Authentication-Results", check_auth(msg, args.trusted_id)),
        ("표시 이름", check_display_name(msg, args.brand)),
        ("링크 표시 텍스트와 실제 주소", check_links(msg)),
    ]
    for title, (status, details) in checks:
        print(f"\n[{status}] {title}")
        for line in details:
            print(f"    {line}")


if __name__ == "__main__":
    main()
자주 막히는 곳
- 한글 출력에서 파이썬이 인코딩 오류를 냅니다. Windows에서 출력을 받는 쪽이 cp1252로 쓰다가 난 오류였고, 실행 전에
export PYTHONUTF8=1을 하면 해결됩니다.
확인 범위
- 확인한 것: 위의 명령과 출력은 Windows Git Bash의 Python 3.12.10에서 실제로 실행한 결과입니다. 시험 메일 3개는 직접 만든 것이며, Authentication-Results 값은 직접 써 넣은 값입니다.
email.policy의 헤더 객체 변환은https://docs.python.org/3/library/email.policy.html, Authentication-Results의 형식과 결과 값, 신뢰 경계 처리는https://www.rfc-editor.org/rfc/rfc8601의 4.1절, 5절, 7.1절, 7.2절에서 확인했습니다(RFC 본문 앞부분 약 10만 자 범위이며 DMARC 결과 값 표는 읽지 못했습니다). - 하지 못한 것: Gmail과 Outlook에서 원본 헤더를 여는 메뉴는 실제 화면에서 확인하지 않았습니다. 실제 메일 서버가 붙인 Authentication-Results, 전달을 거친 메일, DKIM 서명 자체의 검증, 첨부 파일 분석은 다루지 않았습니다. Linux와 macOS에서는 같은 파이썬 명령이 그대로 동작하리라 보지만 실행하지 않았습니다.
- 범위의 한계:
analyze_eml.py는 점수를 매기지 않으며,주의표시는 정상 메일에서도 나올 수 있습니다. 시험 메일은 설명을 위해 만든 것이라 실제 피싱 메일의 모양과 다를 수 있습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- DMARC 집계 보고서 읽기: rua XML을 파이썬으로 파싱해 SPF, DKIM 보기DMARC 정책을 p=none으로 시작하면 수신 서버가 rua 주소로 XML 집계 보고서를 보냅니다. 이 XML을 Python 표준 라이브러리만으로 읽어 발신 IP별 SPF, DKIM, DMARC 통과 여부와 실패 비율을 요약하는 스크립트를 만들고 시험 보고서로 실행합니다.
- SPF, DKIM, DMARC 기록 읽고 점검하기: 파이썬컨테이너 안의 dnsmasq에 example.test 영역을 만들어 SPF, DKIM, DMARC 기록을 정상, 느슨함, 조회 10회 초과, 기록 중복, 문법 오류로 나눠 직접 올리고, dnspython 스크립트로 조회 횟수를 세고 오류를 짚어 정책을 요약합니다. 외부 DNS는 조회하지 않고 메일도 보내지 않습니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com