PowerShell은 관리 작업에도, 공격에도 널리 쓰입니다. 침해가 의심될 때 어떤 명령이 실행되었는지를 물어도 기록이 없으면 답할 수 없습니다. 프로세스 만들기 감사(4688)는 powershell.exe가 실행되었다는 사실만 남기고, 그 안에서 무엇을 했는지는 남기지 않습니다. 그 내용을 남기는 것이 PowerShell 스크립트 블록 로깅이고, 기록은 Microsoft-Windows-PowerShell/Operational 로그의 이벤트 4104로 쌓입니다. 이 글에서는 기능이 꺼진 상태에서 기록이 없는 것을 확인하고, 로컬 그룹 정책 편집기로 켠 뒤, 무해한 명령 Get-Date와 whoami가 4104로 남는 것을 이벤트 뷰어와 점검 스크립트로 대조합니다. 남은 기록에 비밀값이 그대로 들어가는 문제도 확인합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 운영체제 | Windows 11 Enterprise (빌드 26100), 표시 언어 한국어 |
| PowerShell | Windows PowerShell 5.1, 관리자 권한 |
| 도구 | 로컬 그룹 정책 편집기(gpedit.msc), 이벤트 뷰어(eventvwr.msc) |
| 로그 | Microsoft-Windows-PowerShell/Operational |
정책을 바꾸면 이후 모든 PowerShell 실행이 로그에 쌓입니다. 적용 전에 로그 크기와 읽을 수 있는 계정을 정해 둡니다.
1. 발견: 꺼져 있으면 실행한 명령이 남지 않습니다
Check-ScriptBlockLogging.ps1은 아무것도 바꾸지 않고 세 가지를 읽습니다. 정책 값(EnableScriptBlockLogging), 로그의 최대 크기와 현재 사용량, 최근 N분 동안 쌓인 4104 이벤트입니다. 스크립트 자신과 이를 실행한 명령줄이 만드는 이벤트는 결과에서 뺍니다. 비밀번호처럼 보이는 문자열은 화면에 ***로 가리고, -ShowRaw를 주면 그대로 보여 줍니다. 안내 문구는 영문으로만 썼습니다. Windows PowerShell 5.1은 BOM이 없는 파일의 한글을 깨뜨리기 때문입니다.
# Read-only check of PowerShell script block logging (event 4104). It changes nothing.
# Usage (elevated PowerShell):
#   powershell -NoProfile -ExecutionPolicy Bypass -File .\Check-ScriptBlockLogging.ps1 -Minutes 30 -Match "Get-Date,whoami" [-ShowRaw]
param([int]$Minutes = 30, [string]$Match = "", [int]$Last = 8, [switch]$ShowRaw)

[Console]::OutputEncoding = [System.Text.Encoding]::UTF8

$key    = 'HKLM:\SOFTWARE\Policies\Microsoft\Windows\PowerShell\ScriptBlockLogging'
$value  = (Get-ItemProperty $key -ErrorAction SilentlyContinue).EnableScriptBlockLogging
$policy = switch ($value) { 1 { 'Enabled' } 0 { 'Disabled' } default { 'Not configured' } }

$logName = 'Microsoft-Windows-PowerShell/Operational'
$log     = Get-WinEvent -ListLog $logName

Write-Output "== Settings"
Write-Output ("  Script block logging policy : {0}" -f $policy)
Write-Output ("  Log {0} : {1} MB max, {2} MB used" -f $logName, [math]::Round($log.MaximumSizeInBytes / 1MB), [math]::Round($log.FileSize / 1MB, 1))

$start = (Get-Date).AddMinutes(-$Minutes)
try {
    $events = @(Get-WinEvent -FilterHashtable @{ LogName = $logName; Id = 4104; StartTime = $start } -ErrorAction Stop)
} catch {
    $events = @()
}

function Redact($text) {
    if ($ShowRaw -or [string]::IsNullOrEmpty($text)) { return $text }
    $text = $text -replace '(?i)(pass(word)?\s*[=:]\s*)\S+', '$1***'
    return ($text -replace '(?i)(ConvertTo-SecureString\s+(-String\s+)?)([''"]).*?\3', '$1***')
}

# Skip the blocks that belong to this script and to the command line that starts it.
$rows = foreach ($ev in $events) {
    $path = [string]$ev.Properties[4].Value
    $text = ([string]$ev.Properties[2].Value).Trim() -replace '\s+', ' '
    if ($path -like '*Check-ScriptBlockLogging.ps1' -or $text -match 'Check-ScriptBlockLogging') { continue }
    [pscustomobject]@{
        Time  = $ev.TimeCreated.ToString("HH:mm:ss")
        Level = $ev.LevelDisplayName
        Text  = Redact $text
    }
}
if ($Match) {
    $pattern = ($Match -split "," | ForEach-Object { [regex]::Escape($_.Trim()) }) -join "|"
    $rows = @($rows | Where-Object { $_.Text -match $pattern })
}
$rows = @($rows)

Write-Output ""
Write-Output ("== Script block events (4104) in the last {0} minutes: {1}" -f $Minutes, $rows.Count)
$rows | Sort-Object Time | Select-Object -Last $Last | ForEach-Object {
    $t = if ($_.Text.Length -gt 70) { $_.Text.Substring(0, 70) + '...' } else { $_.Text }
    Write-Output ("  {0}  {1,-11} {2}" -f $_.Time, $_.Level, $t)
}

Write-Output ""
if ($policy -ne 'Enabled') {
    Write-Output "Verdict: LOGGING OFF. Script contents are not recorded (only blocks PowerShell itself flags as suspicious)."
} elseif ($rows.Count -eq 0) {
    Write-Output "Verdict: NO EVENTS. Logging is on, but nothing matched in the last $Minutes minutes."
} else {
    Write-Output "Verdict: OK. Script block contents are recorded."
}
기본 상태에서 Get-Date와 whoami를 실행하고 스크립트를 돌립니다. 컴퓨터와 계정 이름이 화면에 나오지 않도록 whoami의 출력은 버렸습니다.
Get-Date
whoami | Out-Null
powershell -NoProfile -ExecutionPolicy Bypass -File .\Check-ScriptBlockLogging.ps1 -Minutes 30 -Match "Get-Date,whoami"
# 기대 출력
== Settings
  Script block logging policy : Not configured
  Log Microsoft-Windows-PowerShell/Operational : 15 MB max, 1.1 MB used

== Script block events (4104) in the last 30 minutes: 0

Verdict: LOGGING OFF. Script contents are not recorded (only blocks PowerShell itself flags as suspicious).
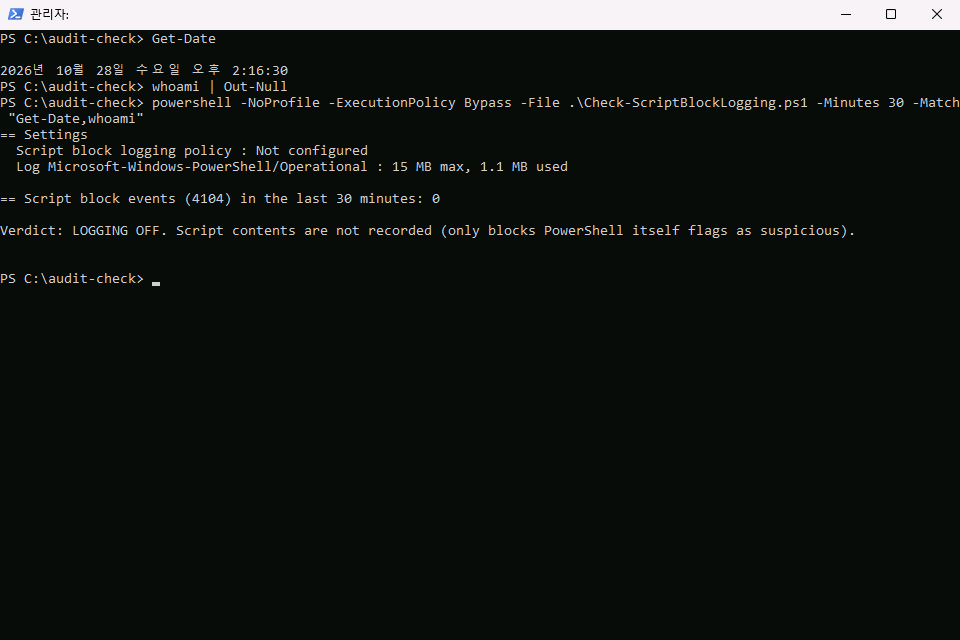
두 명령을 실행했는데도 4104는 0건입니다. 같은 값을 로컬 그룹 정책 편집기에서 보려면 컴퓨터 구성, 관리 템플릿, Windows 구성 요소, Windows PowerShell 순서로 엽니다. PowerShell 스크립트 블록 로깅 켜기의 상태가 구성되지 않음입니다.
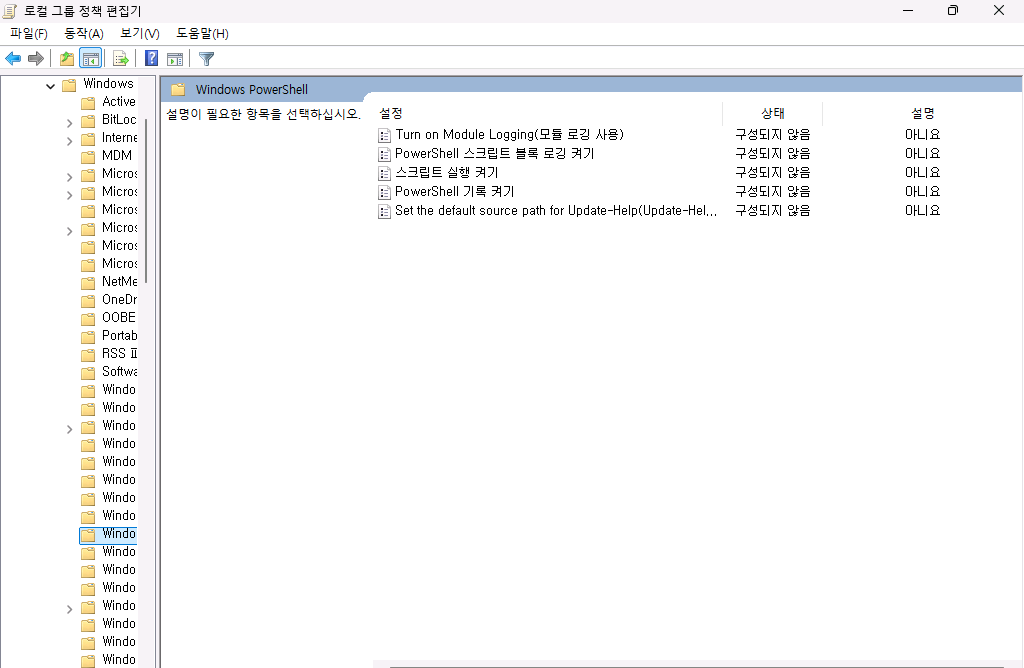
2. 원인: 일반 스크립트 블록은 정책을 켜야 기록됩니다
Microsoft-Windows-PowerShell/Operational 로그 자체는 기본으로 켜져 있지만, 여기에 일반적인 스크립트 블록을 남기는 것은 이 정책입니다. 정책이 구성되지 않으면 Get-Date 같은 평범한 명령은 기록되지 않습니다. PowerShell 5.1은 정책과 관계없이 의심스러운 명령 패턴이 든 블록을 경고 수준의 4104로 남기기도 하지만, 어떤 블록이 그 대상인지는 PowerShell이 정하므로 조사에 필요한 내용이 남는다고 기대할 수 없습니다. 이 정책은 컴퓨터 구성과 사용자 구성에 모두 있고, 두 곳이 다르면 컴퓨터 구성이 우선합니다.
3. 수정: 스크립트 블록 로깅을 켭니다
Windows PowerShell 폴더에서 PowerShell 스크립트 블록 로깅 켜기를 두 번 눌러 속성을 엽니다. 사용을 선택합니다. 아래의 로그 스크립트 블록 호출 시작/중지 이벤트 옵션은 체크하지 않았습니다. 이 옵션을 켜면 블록이 시작되고 끝날 때마다 이벤트가 더 남아 로그가 크게 늘어납니다.
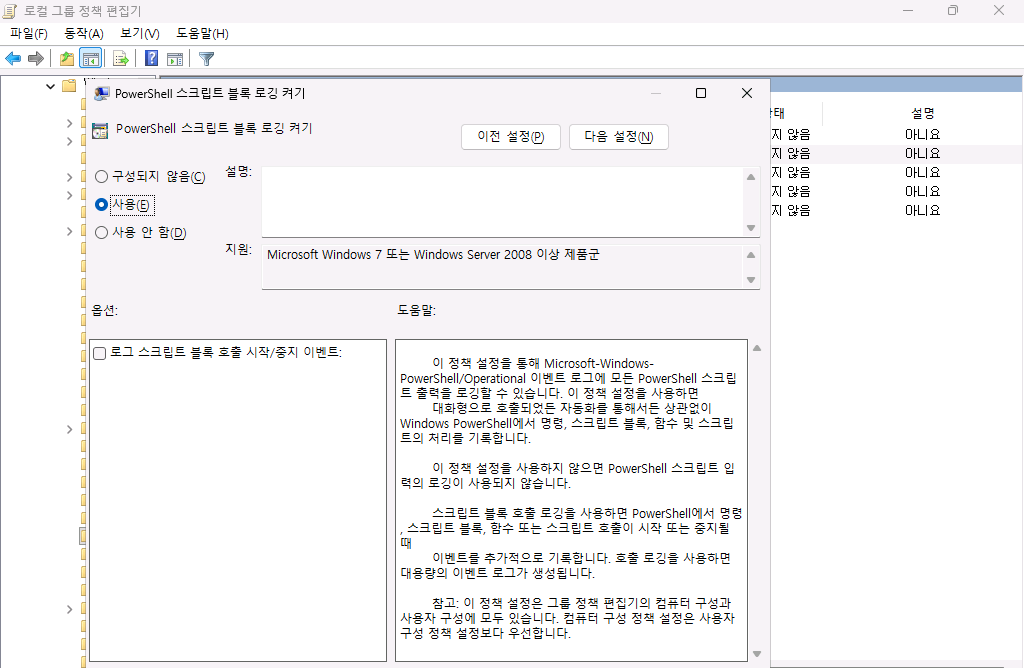
확인을 누르면 목록의 상태 열이 사용으로 바뀝니다.
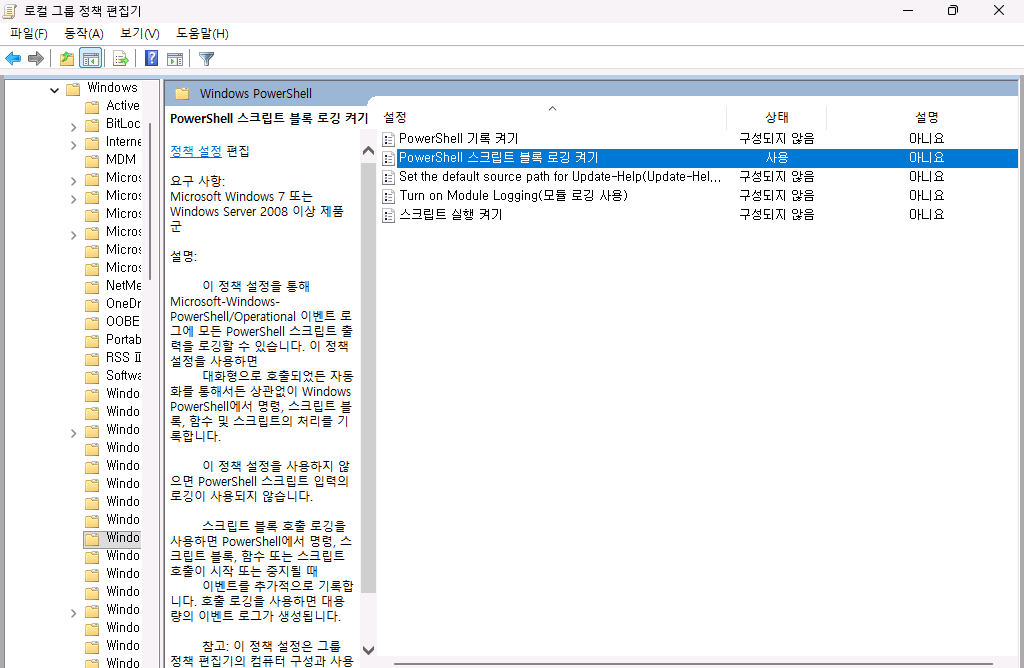
정책을 바로 적용하고 레지스트리 값을 확인합니다. 값은 1이어야 합니다.
gpupdate /force
(Get-ItemProperty HKLM:\SOFTWARE\Policies\Microsoft\Windows\PowerShell\ScriptBlockLogging).EnableScriptBlockLogging
4. 재확인: 같은 명령이 4104로 남습니다
같은 명령을 다시 실행합니다. 이번에는 두 가지를 더 실행합니다. 가짜 비밀번호 Demo-Only-0000을 문자열로 넣어 보안 문자열을 만드는 명령과, 명령 이름을 'who'+'ami'로 쪼개 실행하는 명령입니다. 비밀번호는 실제 값이 아니며 어떤 계정에도 쓰이지 않습니다.
Get-Date
whoami | Out-Null
$p = ConvertTo-SecureString "Demo-Only-0000" -AsPlainText -Force
iex ('who'+'ami') | Out-Null
이벤트 뷰어에서 봅니다. 위 네 줄에 해당하는 4104만 모아 보는 사용자 지정 보기 파일입니다. ScriptBlockText 값이 글자까지 같은 이벤트만 골라 냅니다.
<ViewerConfig><QueryConfig><QueryParams><UserQuery /></QueryParams><QueryNode><Name>Script block 4104</Name><QueryList><Query Id="0" Path="Microsoft-Windows-PowerShell/Operational"><Select Path="Microsoft-Windows-PowerShell/Operational">*[System[(EventID=4104)]] and *[EventData[Data[@Name='ScriptBlockText']='Get-Date' or Data[@Name='ScriptBlockText']='whoami | Out-Null' or Data[@Name='ScriptBlockText']='whoami' or Data[@Name='ScriptBlockText']='$p = ConvertTo-SecureString "Demo-Only-0000" -AsPlainText -Force' or Data[@Name='ScriptBlockText']="iex ('who'+'ami') | Out-Null"]]</Select></Query></QueryList></QueryNode></QueryConfig></ViewerConfig>
파일을 저장한 폴더 경로를 붙여 다음 명령으로 엽니다.
eventvwr.msc /v:C:\audit-check\script-block-view.xml
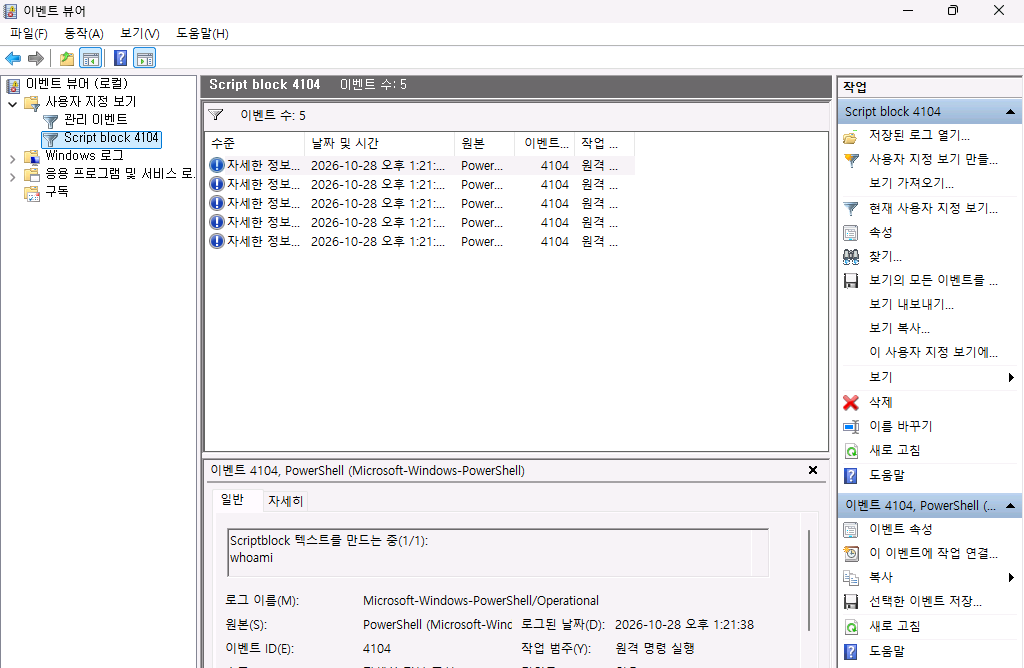
네 줄을 실행했는데 이벤트는 다섯 건입니다. iex ('who'+'ami')는 이벤트 두 건을 남겼습니다. 하나는 이 줄 자체이고, 다른 하나는 이 줄이 실행하며 만든 whoami입니다. 쪼개 쓴 문자열도 실행되는 시점에는 합쳐진 평문으로 기록되므로, 문자열 연결 정도의 난독화는 4104에서 풀려 보입니다.
같은 방식으로 점검 스크립트를 실행하면 정책 값과 이벤트를 한 화면에서 볼 수 있습니다. -Match에는 쉼표로 구분한 낱말을 따옴표로 묶어 줍니다.
powershell -NoProfile -ExecutionPolicy Bypass -File .\Check-ScriptBlockLogging.ps1 -Minutes 30 -Match "Get-Date,whoami,SecureString"
# 기대 출력
== Settings
  Script block logging policy : Enabled
  Log Microsoft-Windows-PowerShell/Operational : 15 MB max, 3.1 MB used

== Script block events (4104) in the last 30 minutes: 4
  14:17:09  Verbose     whoami | Out-Null
  14:17:09  Verbose     Get-Date
  14:17:09  Verbose     whoami
  14:17:09  Verbose     $p = ConvertTo-SecureString *** -AsPlainText -Force

Verdict: OK. Script block contents are recorded.
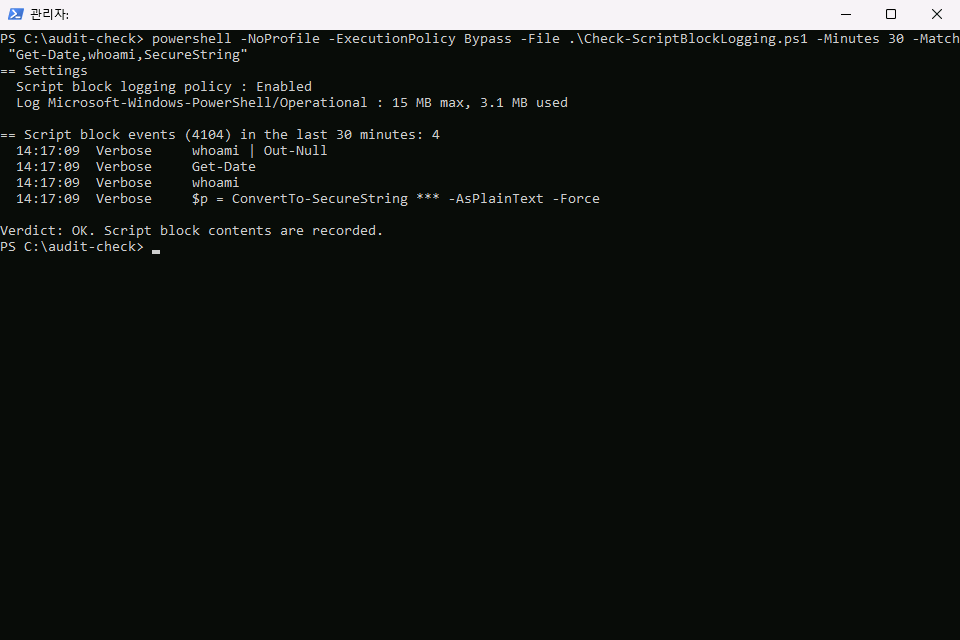
건수와 시각, 로그 사용량은 실행할 때마다 다릅니다.
5. 한계
가장 먼저 확인할 것은 비밀값입니다. 앞의 화면에서는 ConvertTo-SecureString 뒤의 문자열이 ***로 가려져 있었지만, 이벤트 뷰어의 원본에는 Demo-Only-0000이 그대로 있습니다. 스크립트의 가림은 읽는 쪽의 화면 처리일 뿐 로그는 바뀌지 않습니다.
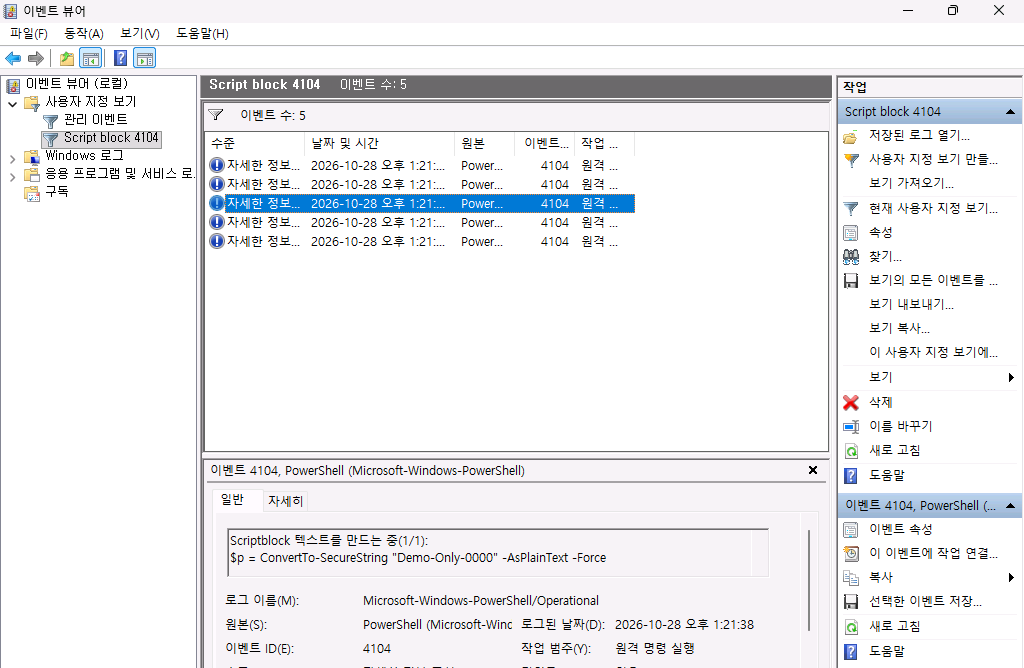
- 비밀값: 스크립트에 쓴 비밀번호, 토큰, 연결 문자열은 모두 평문으로 로그에 남습니다. 이 로그를 읽을 수 있는 계정(
Event Log Readers그룹 구성원과 관리자)을 제한하고, 스크립트에 비밀값을 직접 쓰는 습관을 줄여야 합니다. 로그 수집 서버로 보낼 때는 그곳에도 같은 접근 통제가 필요합니다. - 난독화: 문자열을 쪼개거나 합치는 정도는 실행 시점의 평문이 남지만, 실행 파일이나 다른 도구로 직접 수행하는 동작은 PowerShell 로그에 나타나지 않습니다. 4104는 PowerShell 안에서 컴파일된 코드만 기록합니다.
- PowerShell 2.0 엔진: 스크립트 블록 로깅을 지원하지 않습니다. 이 선택 기능이 설치된 PC에서는
powershell -Version 2로 기록을 피할 수 있으므로 설치 여부를 확인하고 필요가 없으면 끕니다. - 로그 크기: 최대 크기가 15 MB이므로 오래된 이벤트부터 덮어씁니다. 이 PC에서는 이백여 건이 쌓이는 동안 사용량이 1.1 MB에서 3.1 MB로 늘었습니다. 조사에 필요한 기간만큼 보관하려면 최대 크기를 늘리거나 로그를 수집 서버로 보냅니다.
- 적용 범위: 로컬 정책 기준입니다. 도메인 그룹 정책이 같은 설정을 내려보내는 환경, PowerShell 7(
pwsh), Windows 10과 Windows Server는 이 글의 범위에 포함하지 않습니다.
6. 되돌리기
켠 상태로 두는 것이 목적이지만, 되돌리려면 같은 정책을 구성되지 않음으로 바꾸고 gpupdate /force를 실행합니다. 쌓인 기록을 지우려면 다음 명령을 씁니다. 로그를 지우는 일은 조사 중에는 하지 않습니다.
wevtutil cl Microsoft-Windows-PowerShell/Operational
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 정책을 켰는데 4104가 안 쌓입니다 | gpupdate /force를 실행하지 않았거나 값이 1이 아닙니다. 위의 레지스트리 명령으로 값을 확인합니다 |
| 이미 열려 있던 PowerShell 창에서는 기록이 안 됩니다 | 정책은 새로 시작한 PowerShell 프로세스부터 적용됩니다. 창을 닫고 다시 엽니다 |
| 이벤트가 목록에 늦게 나타납니다 | 실행 직후에는 비어 있을 수 있습니다. 몇 초 기다린 뒤 이벤트 뷰어에서 새로 고칩니다 |
| 사용자 지정 보기에 이벤트가 안 보입니다 | ScriptBlockText는 글자까지 같아야 합니다. 이벤트를 열어 실제 텍스트를 확인하고 보기 파일을 맞춥니다 |
-Match에서 인자 오류가 납니다 |
쉼표로 구분한 낱말 전체를 따옴표로 묶었는지 확인합니다 |
이어서 해 볼 것
- 보호된 이벤트 로깅: 관리 템플릿의
보호된 이벤트 로깅 켜기로 4104의 스크립트 내용을 인증서로 암호화해 비밀값 노출을 줄이는 방법을 알아봅니다. - 모듈 로깅: 같은
Windows PowerShell폴더의 모듈 로깅을 켜서 4103에 남는 파이프라인 실행 내용을 4104와 비교합니다. - 4688과 함께 보기: 프로세스 만들기 감사의 명령줄과 4104를 시각으로 이어서,
powershell.exe실행과 그 안의 스크립트 내용을 함께 추적합니다.
확인 범위
- 해 본 것: 2026-10-28, Windows 11 Enterprise(빌드 26100, 표시 언어 한국어)에서 Windows PowerShell 5.1로 직접 실행했습니다. 정책은 로컬 그룹 정책으로만 바꿨습니다.
- 해 보지 않은 것: 도메인 환경, PowerShell 7, PowerShell 2.0 엔진, Windows 10과 Windows Server.
- 읽을 때 주의: 스크립트의 판정은 정책 값과 최근 이벤트 유무를 읽는 단순한 기준입니다.
OK는 기록이 켜져 있다는 뜻이며, 기록된 내용이 조사에 충분하다는 뜻은 아닙니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Windows Defender EICAR 시험 파일 탐지 확인Windows 11에서 실시간 보호를 끄고 EICAR 표준 시험 파일을 만들어 탐지되지 않는 것을 확인한 뒤, 실시간 보호를 켜고 같은 시험을 반복합니다. Windows 보안 앱의 보호 기록, 이벤트 뷰어의 이벤트 1116과 1117, PowerShell 점검 스크립트로 결과를 대조합니다.
- Windows 프로세스 만들기 감사와 명령줄 기록을 켜서 이벤트 4688로 실행 흔적 남기기Windows 11에서 프로세스 만들기 감사가 꺼져 있어 실행 기록이 남지 않는 것을 확인하고, 로컬 그룹 정책 편집기로 감사와 명령줄 포함을 켠 뒤 whoami와 hostname 실행이 이벤트 4688로 남는 것을 이벤트 뷰어와 PowerShell로 대조합니다. 명령줄에 비밀번호가 그대로 남는 한계도 함께 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com