네트워크 탐지 규칙은 만들기보다 시험하기가 어렵습니다. 실제 공격을 흘려 볼 수 없고, 규칙이 조용히 아무것도 잡지 못해도 화면에는 아무 일도 일어나지 않기 때문입니다. 그래서 먼저 트래픽을 pcap 파일로 저장해 두고, Suricata가 그 파일을 읽게(replay) 하는 방식으로 규칙을 시험합니다. 같은 파일을 몇 번이든 다시 읽을 수 있고, 규칙을 고칠 때마다 결과를 비교할 수 있습니다. 이 글에서는 내 PC의 컨테이너끼리 만든 트래픽만 사용합니다. 정상 요청만 담은 pcap과 포트 스캔, 평문 로그인, 경로 이탈 요청을 담은 pcap을 만들고, 사용자 규칙으로 alert를 세어 종료 코드로 바꿉니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| Suricata | 8.0.8 (jasonish/suricata 이미지) |
| 웹 서버 | nginx:alpine (/login은 200, 나머지는 hello를 돌려주는 설정) |
| 트래픽 만들기 | curlimages/curl, instrumentisto/nmap |
| pcap 저장 | nicolaka/netshoot의 tcpdump |
| 파이썬 | 3.12 (eve.json을 세는 데만 사용) |
모든 컨테이너는 전용 네트워크 osk-net에만 연결하고, 포트는 바깥에 열지 않았습니다. 스캔 대상도 직접 띄운 osk-web 컨테이너 하나입니다.
1. 순서 한눈에 보기
osk-web(nginx)을 띄웁니다.- 같은 네트워크 공간을 쓰는
tcpdump컨테이너로 pcap 저장을 시작합니다. - 클라이언트 컨테이너로 트래픽을 만듭니다. 정상 요청이면
clean.pcap, 공격 흉내이면attack.pcap입니다. - Suricata를
-r 파일로 실행해 pcap을 읽고, 내 규칙 파일 하나(-S)만 적용합니다. eve.json에서alert이벤트를 규칙 번호(sid)별로 세고, 허용 개수를 넘으면 종료 코드 1로 끝냅니다.
실시간 감시와 달리 시간이 파일 안의 타임스탬프로 흐르므로 같은 입력에서는 같은 결과가 나와야 합니다. 이 점이 규칙 시험에 pcap을 쓰는 가장 큰 이유입니다.
2. 사용자 규칙
local.rules에는 규칙 네 줄이 있습니다. 번호는 사용자 영역인 1000000번대를 썼습니다.
| sid | 잡으려는 것 | 핵심 조건 |
|---|---|---|
| 1000001 | 평문 HTTP로 password 전송 | POST 요청이고 본문에 password= |
| 1000002 | 경로 이탈 ../ |
http.uri(정규화된 주소)에 ../ |
| 1000004 | 경로 이탈 ../ |
http.uri.raw(원본 주소)에 ../ |
| 1000003 | 포트 스캔 의심 | 5초 안에 같은 출발지의 SYN이 20번 이상(threshold) |
1000002와 1000004는 같은 것을 잡으려고 일부러 두 번 썼습니다. 이유는 5번에서 설명합니다.
3. 정상 pcap과 공격 pcap 만들기
정상 pcap에는 GET /, GET /health, GET /index.html 세 요청만 넣었습니다. 공격 pcap에는 다음 세 가지를 넣었습니다.
nmap -p 1-100 -T4 osk-web: 100개 포트에 SYN을 보내는 스캔curl -d 'user=admin&password=passw0rd' http://osk-web/login: 평문 로그인curl --path-as-is http://osk-web/../../etc/passwd: 경로 이탈 요청(--path-as-is가 없으면 curl이../를 먼저 정리해 버립니다)
만들어진 파일은 정상 3,769바이트, 공격 17,658바이트였고, 스크립트를 다시 돌려도 같은 크기였습니다.
4. 재생 결과
## 2. 정상 pcap 재생
  합계 0건 (허용 0건)
  종료 코드 0
## 3. 공격 pcap 재생
  sid 1000001    1건  LAB 평문 HTTP로 password 전송
  sid 1000003    1건  LAB 짧은 시간에 SYN 다수(포트 스캔 의심)
  sid 1000004    1건  LAB 경로 이탈 ../ 요청(원본 uri)
  합계 3건 (허용 0건)
  종료 코드 1
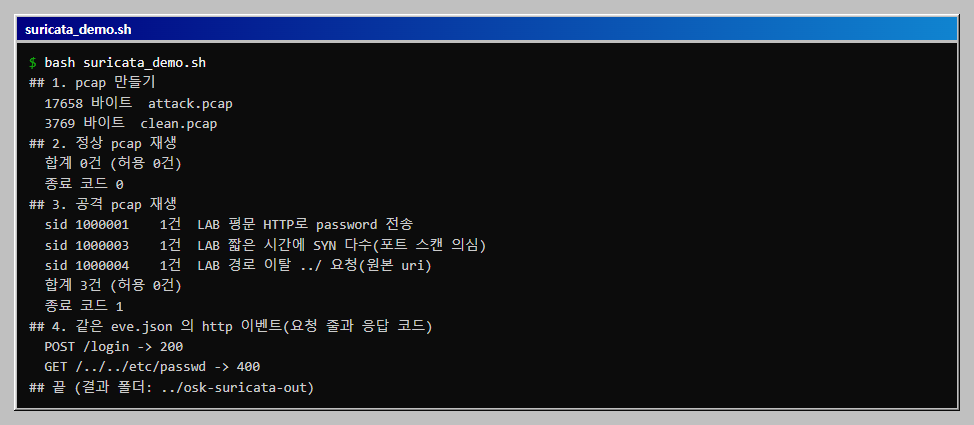
- 정상 pcap은 0건입니다. 규칙이 정상 요청을 오탐하지 않는다는 뜻입니다. 이 한 줄이 있어야 공격 쪽 숫자가 의미가 있습니다.
- 포트 스캔은 100개 SYN인데 alert는 1건입니다. 규칙의
threshold:type both는 기준을 넘는 순간 한 번만 알리고 나머지를 묶기 때문입니다. SYN마다 alert가 쏟아지지 않아 읽기 편하지만, 개수가 곧 스캔 규모는 아닙니다. - 응답 코드도 같은
eve.json에 남습니다. 로그인 요청은 200, 경로 이탈 요청은 nginx가 400으로 거절했습니다. alert가 났다고 공격이 성공한 것은 아니며, 이 응답 코드를 함께 봐야 합니다.
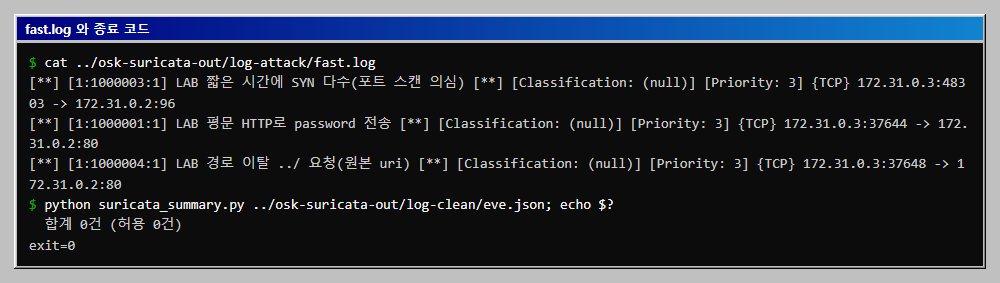
fast.log는 같은 alert를 한 줄씩 보여 주고, 요약 스크립트는 정상 pcap에서 종료 코드 0을 냈습니다.
5. 같은 규칙인데 하나만 0건이었던 이유
경로 이탈을 잡는 규칙 두 개 중 http.uri를 쓴 1000002는 한 번도 걸리지 않았고, http.uri.raw를 쓴 1000004만 걸렸습니다. 처음에는 1000002 하나만 썼다가 공격 pcap에서 경로 이탈이 빠진 것을 보고 알았습니다. http.uri는 Suricata가 ../를 정리한 뒤의 주소를 보기 때문으로 보이며, 원본을 보려면 http.uri.raw를 써야 했습니다. 내부 처리 방식은 소스까지 확인하지 않았고 결과만 확인한 것입니다.
여기서 얻는 교훈은 규칙이 조용히 0건이면 "공격이 없었다"와 "규칙이 틀렸다"를 구분할 수 없다는 점입니다. 그래서 규칙마다 일부러 걸리는 pcap을 하나씩 두고 걸리는지 확인해야 합니다.
6. alert 개수를 게이트로 만들기
suricata_summary.py는 eve.json의 alert 이벤트를 sid별로 세고 --max N(기본 0)보다 많으면 종료 코드 1로 끝납니다. 정상 pcap은 0, 공격 pcap은 1이므로 파이프라인에서 "이 pcap에서 alert가 나오면 실패"로 쓸 수 있습니다. 반대로 공격 pcap이 3건보다 적으면 실패시키는 식으로 규칙이 약해지는 것을 막을 수도 있지만, 이 글에서는 해 보지 않았습니다.
전체 코드
실험 전체를 한 번에 돌리는 스크립트입니다. 아래 파일과 같은 폴더에서 실행합니다.
# suricata_demo.sh
#!/usr/bin/env bash
# 내 PC의 웹 컨테이너 트래픽을 pcap 으로 저장하고, Suricata 가 그 파일을 읽어(replay) 사용자 규칙으로 alert 를 내는지 확인한다.
# 준비: Docker, 같은 폴더에 local.rules, nginx_lab.conf, suricata_summary.py, python.
# 실행(Git Bash): bash suricata_demo.sh   (약 2분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
OUT=../osk-suricata-out                 # 결과 폴더는 규칙 폴더 밖에 둔다. Windows 의 python 이 읽도록 상대 경로로 둔다
rm -rf "$OUT"; mkdir -p "$OUT"; ABS="$(cd "$OUT" && pwd)"
cleanup() { docker rm -f osk-web osk-sniff >/dev/null 2>&1; docker network rm osk-net >/dev/null 2>&1; }
cleanup
docker network create osk-net >/dev/null
docker run -d --name osk-web --network osk-net -v "$HERE/nginx_lab.conf:/etc/nginx/conf.d/default.conf:ro" nginx:alpine >/dev/null
sleep 2

capture() {   # capture <이름> <명령...> : tcpdump 를 켜고, 그 사이에 트래픽을 만든 뒤 pcap 으로 저장
  local name="$1"; shift
  docker run -d --name osk-sniff --network container:osk-web --cap-add NET_RAW --cap-add NET_ADMIN \
    -v "$ABS:/out" nicolaka/netshoot tcpdump -i eth0 -U -w "/out/$name.pcap" >/dev/null
  sleep 2
  "$@"
  sleep 1
  docker stop osk-sniff >/dev/null; docker rm osk-sniff >/dev/null
}
clean_traffic() {
  for p in / /health /index.html; do docker run --rm --network osk-net curlimages/curl -s -o /dev/null "http://osk-web$p"; done
}
attack_traffic() {
  docker run --rm --network osk-net instrumentisto/nmap -p 1-100 -T4 osk-web >/dev/null
  docker run --rm --network osk-net curlimages/curl -s -o /dev/null -d 'user=admin&password=passw0rd' http://osk-web/login
  docker run --rm --network osk-net curlimages/curl -s -o /dev/null --path-as-is 'http://osk-web/../../etc/passwd'
}
echo "## 1. pcap 만들기"
capture clean clean_traffic
capture attack attack_traffic
ls -l "$OUT"/*.pcap | awk '{print "  " $5 " 바이트  " $9}' | sed "s#$OUT/##"

replay() {    # replay <이름> : Suricata 가 pcap 을 읽고 eve.json 을 남긴다
  mkdir -p "$OUT/log-$1"
  docker run --rm -v "$HERE:/rules:ro" -v "$ABS:/out" --entrypoint suricata jasonish/suricata:latest \
    -r "/out/$1.pcap" -S /rules/local.rules -l "/out/log-$1" -k none >"$OUT/run-$1.txt" 2>&1
}
echo "## 2. 정상 pcap 재생"
replay clean
python suricata_summary.py "$OUT/log-clean/eve.json"; echo "  종료 코드 $?"
echo "## 3. 공격 pcap 재생"
replay attack
python suricata_summary.py "$OUT/log-attack/eve.json"; echo "  종료 코드 $?"
echo "## 4. 같은 eve.json 의 http 이벤트(요청 줄과 응답 코드)"
python - "$OUT/log-attack/eve.json" <<'PY'
import json, sys
sys.stdout.reconfigure(encoding="utf-8")
for line in open(sys.argv[1], encoding="utf-8"):
    e = json.loads(line)
    if e["event_type"] == "http":
        h = e["http"]
        print(f"  {h.get('http_method')} {h.get('url')} -> {h.get('status')}")
PY
cleanup
echo "## 끝 (결과 폴더: $OUT)"
규칙 파일입니다. 한 줄이 규칙 하나입니다.
local.rules
# 내 PC 시험용 규칙. sid 1000000번대는 사용자 규칙 영역이다.
alert http any any -> any any (msg:"LAB 평문 HTTP로 password 전송"; flow:established,to_server; http.method; content:"POST"; http.request_body; content:"password="; sid:1000001; rev:1;)
alert http any any -> any any (msg:"LAB 경로 이탈 ../ 요청(정규화된 uri)"; flow:established,to_server; http.uri; content:"../"; sid:1000002; rev:1;)
alert http any any -> any any (msg:"LAB 경로 이탈 ../ 요청(원본 uri)"; flow:established,to_server; http.uri.raw; content:"../"; sid:1000004; rev:1;)
alert tcp any any -> any any (msg:"LAB 짧은 시간에 SYN 다수(포트 스캔 의심)"; flags:S; threshold:type both, track by_src, count 20, seconds 5; sid:1000003; rev:1;)
시험용 웹 서버 설정입니다. 로그인 주소는 200을 돌려줍니다.
# nginx_lab.conf
server {
  listen 80;
  location /login { return 200 "ok\n"; }
  location / { return 200 "hello\n"; }
}
eve.json의 alert를 세어 종료 코드로 바꾸는 파이썬 스크립트입니다.
# suricata_summary.py
#!/usr/bin/env python
"""eve.json 에서 alert 를 규칙(sid)별로 세고, 허용 개수를 넘으면 종료 코드 1 로 끝낸다.
사용: python suricata_summary.py eve.json [--max 0]"""
import collections
import json
import sys

sys.stdout.reconfigure(encoding="utf-8")

path = sys.argv[1]
limit = int(sys.argv[sys.argv.index("--max") + 1]) if "--max" in sys.argv else 0
count = collections.Counter()
for line in open(path, encoding="utf-8"):
    line = line.strip()
    if not line:
        continue
    ev = json.loads(line)
    if ev.get("event_type") == "alert":
        a = ev["alert"]
        count[(a["signature_id"], a["signature"])] += 1
total = sum(count.values())
for (sid, sig), n in sorted(count.items()):
    print(f"  sid {sid}  {n:>3}건  {sig}")
print(f"  합계 {total}건 (허용 {limit}건)")
sys.exit(1 if total > limit else 0)
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
Python was not found (종료 코드 49) |
Git Bash에서 python3가 Windows의 스토어 바로가기에 걸림 |
python 사용 |
파이썬이 eve.json을 못 찾음 |
Windows 파이썬은 /c/... 경로를 읽지 못함 |
파이썬에는 상대 경로를 쓰고, docker -v에는 pwd 절대 경로를 씀 |
UnicodeEncodeError: 'charmap' |
한글 출력이 cp1252 콘솔로 나감 | 스크립트 첫머리에 sys.stdout.reconfigure(encoding="utf-8") |
| 경로 이탈 요청이 pcap에 없음 | curl이 ../를 먼저 정리함 |
--path-as-is |
| 규칙이 0건인데 이유를 모름 | 보는 필드가 정규화된 값임 | http.uri.raw로 바꿔 비교 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · Suricata 8.0.8에서 컨테이너 트래픽의 pcap 저장, 정상 pcap과 공격 pcap의 재생, 사용자 규칙 네 줄의 alert 확인(정상 0건, 공격 3건),
eve.json의 http 이벤트와 응답 코드 확인, alert 개수의 종료 코드 변환을 실행했습니다. 전체 스크립트를 세 번 실행해 결과가 같았고 pcap 크기도 같았으며, 끝에 컨테이너와 네트워크를 지웠습니다. - 해 보지 않은 것: 실시간 인터페이스 감시, 공개 규칙 세트(ET Open) 적용과
suricata-update, 규칙 오탐 조정, 암호화된 HTTPS 트래픽,threshold값을 바꾼 비교, 성능 측정, Linux와 macOS. - 읽을 때 주의: 이 글의 트래픽은 내 PC의 컨테이너끼리 만든 것이며 남의 시스템에는 스캔을 보내지 않았습니다. alert 개수는 이 규칙과 이 pcap에서의 값이고 실제 환경의 탐지율이 아닙니다. 필드 이름과 출력은 8.0.8 기준입니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Zeek으로 pcap 읽어 conn.log와 http.log 만들기: 스캔 흔적과 404 개수 게이트내 PC의 웹 컨테이너 트래픽을 pcap으로 저장하고 Zeek 9.0.1로 읽어 JSON 로그를 만든 뒤, 정상 요청과 스캔 요청을 비교합니다. Zeek의 패킷 합계를 tcpdump 개수와 대조하고, 한 출발지의 404가 기준을 넘으면 종료 코드 1로 끝나는 게이트까지 만듭니다.
- Falco 컨테이너 런타임 규칙 시험: 셸 실행, /etc 쓰기Falco 0.45.2를 modern eBPF 드라이버로 Docker Desktop에서 띄우고 사용자 규칙 세 개를 얹어, 평범한 컨테이너와 수상한 동작을 한 컨테이너를 같은 방법으로 비교합니다. 처음에는 경고가 0건이었던 이유(준비 시간, 규칙 하나만 걸리는 기본 동작)를 풀고 결과를 종료 코드로 바꿉니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com