이미지를 아무리 잘 점검해도 실행 중인 컨테이너가 무엇을 하는지는 별개의 문제입니다. 컨테이너 안에서 갑자기 셸이 뜨거나 /etc 아래에 파일이 써지고 /etc/shadow가 읽히면, 그것이 정상 운영인지 침해의 시작인지는 실행 중에만 볼 수 있습니다. Falco는 커널의 시스템 호출을 지켜보다가 규칙에 맞으면 경고를 냅니다. 이 글에서는 Falco를 내 PC의 Docker Desktop에서 실제로 띄워, 평범한 동작만 하는 컨테이너와 수상한 동작을 하는 컨테이너를 같은 규칙으로 비교합니다. 그리고 처음에 경고가 한 건도 나오지 않았던 이유를 풀어 적습니다. 이미지 설정을 정적으로 점검하는 방법은 앞의 Dockle 글에서 다뤘습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Docker Desktop, Git Bash에서 실행) |
| Falco | 0.45.2 (falcosecurity/falco 이미지) |
| 드라이버 | modern eBPF (-o engine.kind=modern_ebpf) |
| 커널 | 6.6.87.2-microsoft-standard-WSL2 |
| 파이썬 | 3.12 (JSON 경고를 세는 데만 사용) |
Falco는 커널을 들여다봐야 해서 --privileged와 docker.sock, /proc 마운트가 필요합니다. 그래서 내 PC 시험 환경에서만 실행하고, 시험이 끝나면 바로 지웠습니다.
1. 구성
| 컨테이너 | 역할 |
|---|---|
osk-fd-falco |
Falco. 기본 규칙(falco_rules.yaml)과 내 규칙(lab_rules.yaml)을 함께 읽음 |
osk-fd-fclean |
평범한 동작만 함: ls /tmp, cat /etc/hostname |
osk-fd-fatk |
수상한 동작: sh -c 'echo test > /etc/lab_marker; cat /etc/shadow' |
osk-fd-fcanary |
Falco가 준비되었는지 알아보는 용도(2번 참고) |
내 규칙은 세 개이고 이름 앞에 LAB을 붙였습니다.
| 규칙 | 조건 |
|---|---|
LAB shell started in container |
컨테이너 안에서 sh나 bash가 새로 실행됨 |
LAB write under /etc in container |
컨테이너 안에서 /etc/ 아래 파일을 쓰기로 엶 |
LAB read /etc/shadow in container |
컨테이너 안에서 /etc/shadow를 읽기로 엶 |
조건은 Falco 기본 규칙 파일에 정의된 매크로(spawned_process, container, open_write, open_read)를 가져다 썼습니다. 그래서 기본 규칙 파일도 함께 읽어야 합니다.
2. 처음에는 경고가 0건이었습니다
처음 만든 스크립트는 Falco 로그에 Opening 'syscall' source가 나오면 바로 동작을 시작했습니다. 결과는 두 컨테이너 모두 0건이었고, 로그에는 내 컨테이너가 한 번도 나타나지 않았습니다. 같은 이벤트 스트림에는 같은 Docker 호스트에 있는 다른 컨테이너들의 동작이 계속 들어오고 있었으므로 Falco가 동작하지 않은 것은 아니었습니다. 시작 로그만으로는 컨테이너 정보를 읽을 준비가 끝났는지 알 수 없는 것으로 보입니다. 12초쯤 기다린 뒤에 같은 명령을 실행하자 경고가 나왔습니다. 그래서 스크립트에 카나리아 컨테이너를 두고, 그 컨테이너의 셸 실행이 Falco 로그에 잡힐 때까지 2초마다 docker exec를 반복한 뒤에 시험을 시작하게 했습니다. 이렇게 해서 고정된 대기 시간 없이 준비 시점을 잡았습니다.
여기서 두 가지를 알 수 있습니다. 첫째, 탐지 도구가 조용한 것과 안전한 것은 다릅니다. 시험 동작이 들어가기 전에 "이 도구가 지금 보고 있다"를 확인하는 단계가 필요합니다. 둘째, Falco는 호스트 전체를 보므로 내 컨테이너의 경고만 세려면 컨테이너 이름으로 걸러야 합니다.
3. 결과
## 3. 컨테이너별 LAB 규칙 건수
  [osk-fd-fclean]
    합계 0건 (허용 0건)
    종료 코드 0
  [osk-fd-fatk]
    1건  LAB read /etc/shadow in container
    1건  LAB shell started in container
    1건  LAB write under /etc in container
    합계 3건 (허용 0건)
    종료 코드 1
## 4. LAB 이 아닌 기본 규칙이 같은 동작에서 낸 경고
  osk-fd-fatk  1건  [Warning] Read sensitive file untrusted
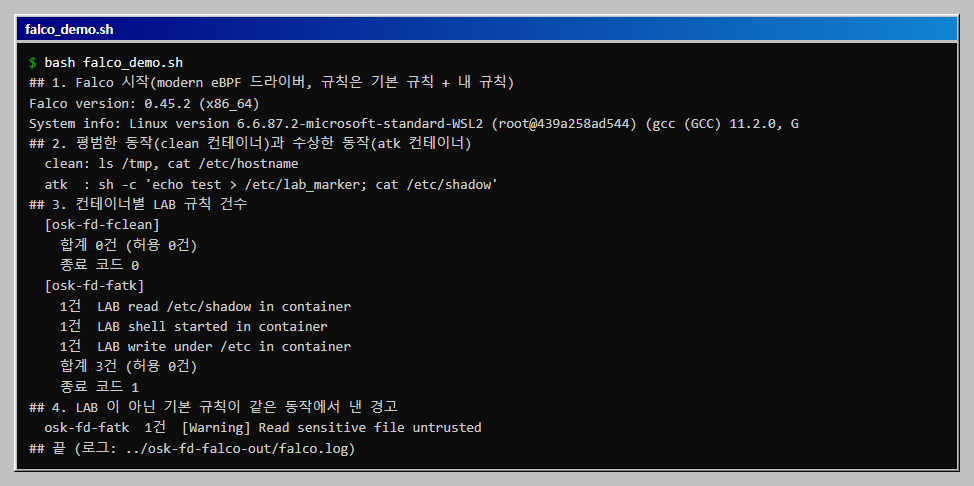
- 평범한 동작은 0건이었습니다.
ls와cat /etc/hostname은 어느 규칙에도 걸리지 않았습니다. 이 결과가 있어야 3건에 의미가 생깁니다. - 수상한 동작은 규칙마다 1건이었습니다.
sh -c로 셸 하나가 열리고, 그 안에서/etc/lab_marker를 쓰고,/etc/shadow를 읽었기 때문입니다. - 기본 규칙도 같은 읽기를 잡았습니다.
Read sensitive file untrusted가file=/etc/shadow,process=cat으로 한 건 나왔습니다. 내 규칙과 기본 규칙이 같은 동작을 서로 다른 이름으로 알려 준 셈입니다.
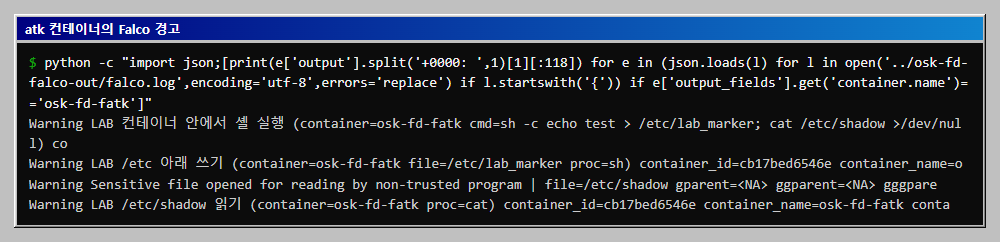
경고 본문에는 컨테이너 이름과 명령줄, 파일 이름이 들어 있어서 사고 대응에서 그대로 쓸 수 있습니다.
4. 내 규칙이 가려졌던 이유
LAB read /etc/shadow 규칙은 처음에는 한 번도 걸리지 않았고, 기본 규칙(Read sensitive file untrusted)만 걸렸습니다. 같은 이벤트에 규칙이 둘 이상 맞아도 기본 설정에서는 하나만 경고를 내는 것으로 추정합니다. 기본 규칙 파일을 먼저 읽었기 때문에 그쪽이 먼저 맞았을 것이라고 짐작합니다. -o rule_matching=all을 주자 두 규칙이 모두 나왔습니다. 이 동작이 설정의 기본값인지와 읽는 순서의 영향은 문서로 확인하지 않았고, 결과로만 확인한 것입니다. 사용자 규칙이 기본 규칙에 가려져 조용히 사라질 수 있다는 점은 기억해 둘 만합니다.
5. 경고 개수를 게이트로
falco_summary.py는 Falco의 JSON 경고(한 줄에 이벤트 하나)를 읽어, 지정한 컨테이너에서 LAB으로 시작하는 규칙이 걸린 건수를 세고, --expect(기본 0)보다 많으면 종료 코드 1로 끝납니다. 결과는 clean 0건에 종료 코드 0, atk 3건에 종료 코드 1이었습니다. 이 게이트는 "이 컨테이너가 이 시험 시간에 이런 일을 했는가"를 묻는 시험용 구조입니다. 실제 운영에서는 정상 작업 중에도 셸이 뜨는 경우가 있어서, 규칙마다 예외 조건을 다듬는 작업이 따로 필요한데 이 글에서는 하지 않았습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 같은 폴더의 lab_rules.yaml과 falco_summary.py가 필요합니다.
# falco_demo.sh
#!/usr/bin/env bash
# Falco 에 사용자 규칙 세 개를 주고, 평범한 컨테이너와 수상한 동작을 한 컨테이너에서 같은 방법으로 점검한다.
# 준비: Docker Desktop(WSL2), python, 같은 폴더에 lab_rules.yaml, falco_summary.py.
# 주의: Falco 는 --privileged 와 docker.sock 이 필요한 도구라 내 PC 시험 환경에서만 실행한다.
# 실행(Git Bash): bash falco_demo.sh   (약 2분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
OUT=../osk-fd-falco-out
rm -rf "$OUT"; mkdir -p "$OUT"
cleanup() { docker rm -f osk-fd-falco osk-fd-fclean osk-fd-fatk osk-fd-fcanary >/dev/null 2>&1; }
cleanup
docker run -d --name osk-fd-fclean alpine sleep 3600 >/dev/null
docker run -d --name osk-fd-fatk alpine sleep 3600 >/dev/null
docker run -d --name osk-fd-fcanary alpine sleep 3600 >/dev/null

echo "## 1. Falco 시작(modern eBPF 드라이버, 규칙은 기본 규칙 + 내 규칙)"
docker run -d --name osk-fd-falco --privileged \
  -v /var/run/docker.sock:/host/var/run/docker.sock -v /proc:/host/proc:ro \
  -v "$HERE/lab_rules.yaml:/etc/falco/lab_rules.yaml:ro" \
  falcosecurity/falco:latest falco -o engine.kind=modern_ebpf -o json_output=true \
  -o json_include_output_properties=true -o rule_matching=all -r /etc/falco/falco_rules.yaml -r /etc/falco/lab_rules.yaml >/dev/null
# 로그에 "Opening" 줄이 보여도 컨테이너 정보가 준비되기 전일 수 있어서, 카나리아 컨테이너의 이벤트가 잡힐 때까지 기다린다
until docker logs osk-fd-falco 2>&1 | grep -q "Opening 'syscall' source with modern BPF probe"; do sleep 1; done
n=0; until docker logs osk-fd-falco 2>&1 | grep -q 'container=osk-fd-fcanary'; do docker exec osk-fd-fcanary sh -c true; sleep 2; n=$((n+1)); [ $n -gt 40 ] && { echo "Falco 준비 실패"; cleanup; exit 1; }; done
docker logs osk-fd-falco 2>&1 | grep -E 'Falco version|System info' | sed 's/^[^ ]* //' | cut -c1-100

echo "## 2. 평범한 동작(clean 컨테이너)과 수상한 동작(atk 컨테이너)"
docker exec osk-fd-fclean ls /tmp >/dev/null
docker exec osk-fd-fclean cat /etc/hostname >/dev/null
echo "  clean: ls /tmp, cat /etc/hostname"
docker exec osk-fd-fatk sh -c 'echo test > /etc/lab_marker; cat /etc/shadow >/dev/null'
echo "  atk  : sh -c 'echo test > /etc/lab_marker; cat /etc/shadow'"
sleep 4
docker logs osk-fd-falco > "$OUT/falco.log" 2>&1

echo "## 3. 컨테이너별 LAB 규칙 건수"
python falco_summary.py "$OUT/falco.log" osk-fd-fclean; echo "    종료 코드 $?"
python falco_summary.py "$OUT/falco.log" osk-fd-fatk;   echo "    종료 코드 $?"
echo "## 4. LAB 이 아닌 기본 규칙이 같은 동작에서 낸 경고"
python - "$OUT/falco.log" <<'PY'
import json, sys
sys.stdout.reconfigure(encoding="utf-8")
seen = {}
for line in open(sys.argv[1], encoding="utf-8", errors="replace"):
    if not line.startswith("{"):
        continue
    e = json.loads(line)
    c = e.get("output_fields", {}).get("container.name", "")
    if c in ("osk-fd-fclean", "osk-fd-fatk") and not e["rule"].startswith("LAB"):
        seen[(c, e["rule"], e["priority"])] = seen.get((c, e["rule"], e["priority"]), 0) + 1
for (c, r, p), n in sorted(seen.items()):
    print(f"  {c}  {n}건  [{p}] {r}")
if not seen:
    print("  없음")
PY
cleanup
echo "## 끝 (로그: $OUT/falco.log)"
사용자 규칙 세 개입니다. 기본 규칙 파일의 매크로를 가져다 쓰므로 기본 규칙도 함께 읽어야 합니다.
lab_rules.yaml
# 내 PC 시험용 Falco 규칙. 이름 앞에 LAB 을 붙여 기본 규칙과 구분한다.
# macro 와 condition 은 Falco 기본 규칙 파일(falco_rules.yaml)의 macro(spawned_process, container, open_write, open_read)를 쓴다.
- rule: LAB shell started in container
  desc: 컨테이너 안에서 sh 나 bash 가 새로 실행됨
  condition: spawned_process and container and proc.name in (sh, bash)
  output: "LAB 컨테이너 안에서 셸 실행 (container=%container.name cmd=%proc.cmdline)"
  priority: WARNING
  tags: [lab]

- rule: LAB write under /etc in container
  desc: 컨테이너 안에서 /etc 아래 파일을 쓰기로 엶
  condition: open_write and container and fd.name startswith /etc/
  output: "LAB /etc 아래 쓰기 (container=%container.name file=%fd.name proc=%proc.name)"
  priority: WARNING
  tags: [lab]

- rule: LAB read /etc/shadow in container
  desc: 컨테이너 안에서 /etc/shadow 를 읽기로 엶
  condition: open_read and container and fd.name = /etc/shadow
  output: "LAB /etc/shadow 읽기 (container=%container.name proc=%proc.name)"
  priority: WARNING
  tags: [lab]
Falco의 JSON 경고를 컨테이너별로 세어 종료 코드를 정하는 스크립트입니다.
# falco_summary.py
#!/usr/bin/env python3
"""Falco 의 JSON 출력(한 줄에 이벤트 하나)을 읽어 컨테이너별, 규칙별로 세고, 지정한 컨테이너에서 LAB 규칙이 걸리면 종료 코드 1 로 끝낸다.
사용: python falco_summary.py falco.log 점검할컨테이너 [--expect N]"""
import collections
import json
import sys

sys.stdout.reconfigure(encoding="utf-8")
path, target = sys.argv[1], sys.argv[2]
expect = int(sys.argv[sys.argv.index("--expect") + 1]) if "--expect" in sys.argv else 0
count = collections.Counter()
for line in open(path, encoding="utf-8", errors="replace"):
    line = line.strip()
    if not line.startswith("{"):
        continue
    try:
        e = json.loads(line)
    except ValueError:
        continue
    f = e.get("output_fields", {})
    if f.get("container.name") == target and e.get("rule", "").startswith("LAB"):
        count[e["rule"]] += 1
total = sum(count.values())
print(f"  [{target}]")
for rule, n in sorted(count.items()):
    print(f"    {n}건  {rule}")
print(f"    합계 {total}건 (허용 {expect}건)")
sys.exit(1 if total > expect else 0)
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| 시험 동작이 있었는데 내 컨테이너 경고가 0건 | Falco가 준비되기 전에 동작을 실행함 | 카나리아 컨테이너의 이벤트가 잡힐 때까지 기다림 |
| 내 규칙은 안 걸리고 기본 규칙만 걸림 | 같은 이벤트에 규칙 하나만 경고를 내는 것으로 보임 | -o rule_matching=all |
| 다른 컨테이너의 경고가 섞여 나옴 | Falco는 호스트 전체의 컨테이너를 봄 | container.name으로 걸러서 셈 |
libbpf: failed to determine tracepoint ... sys_enter_openat 같은 로그 |
WSL2 커널에 해당 추적 지점이 없음 | 시험 환경에서는 탐지가 동작했음. TOCTOU 완화는 동작하지 않을 수 있다는 안내문이 함께 나옴 |
| 조건에 쓴 매크로를 찾지 못함 | 기본 규칙 파일을 읽지 않음 | -r 로 기본 규칙 파일도 함께 지정 |
파이썬이 /c/... 경로를 못 읽음 |
Windows 파이썬은 Git Bash 경로를 모름 | 상대 경로 사용 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker Desktop(Docker 29.5.3) · WSL2 커널 6.6.87.2 · Falco 0.45.2(modern eBPF)에서 사용자 규칙 세 개와 기본 규칙의 동시 로드, 평범한 컨테이너(LAB 규칙 0건)와 수상한 컨테이너(3건)의 비교, 기본 규칙의 중복 경고 확인,
rule_matching=all전후 비교, 경고 건수의 종료 코드 변환(0과 1)을 실행했습니다. 최종 스크립트는 세 번 실행해 같은 결과가 나왔고, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것: 쿠버네티스 환경(Falcosidekick, 메타데이터 라벨), 다른 드라이버(커널 모듈, 기존 eBPF), 경고 전달(웹훅, 메시지), 규칙 예외와 오탐 조정, 성능 부하, 네트워크 연결 규칙, 컨테이너 탈출 시도의 탐지,
TOCTOU완화 동작 확인, Linux 호스트와 macOS. - 읽을 때 주의: 이 글의 Falco는
--privileged와docker.sock을 쓰므로 시험 PC에서만 실행합니다. 이 환경에서 Falco는 다른 컨테이너의 동작도 함께 보았고, 글에는 내 컨테이너의 경고만 실었습니다. 준비 시간과 규칙이 가려지는 동작의 설명은 결과에서 짐작한 것이며 Falco 소스까지 확인하지 않았습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- Suricata로 pcap 파일 재생해 보기: 사용자 규칙과 alert 개수 게이트내 PC의 웹 컨테이너 트래픽을 pcap으로 저장하고, Suricata 8.0.8이 그 파일을 읽어 평문 비밀번호 전송, 경로 이탈, 포트 스캔 규칙으로 alert를 내는지 정상 pcap과 공격 pcap으로 비교합니다. 규칙 하나가 조용히 0건이었던 이유와 alert 개수를 종료 코드로 바꾸는 방법까지 다룹니다.
- Zeek으로 pcap 읽어 conn.log와 http.log 만들기: 스캔 흔적과 404 개수 게이트내 PC의 웹 컨테이너 트래픽을 pcap으로 저장하고 Zeek 9.0.1로 읽어 JSON 로그를 만든 뒤, 정상 요청과 스캔 요청을 비교합니다. Zeek의 패킷 합계를 tcpdump 개수와 대조하고, 한 출발지의 404가 기준을 넘으면 종료 코드 1로 끝나는 게이트까지 만듭니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com