SSH 서버가 로그인을 받아 준다고 해서 안전한 암호 설정으로 열려 있는 것은 아닙니다. 서버는 클라이언트와 키 교환, 호스트 키, 암호, MAC 알고리즘을 협상하는데, 오래된 클라이언트를 위해 약한 알고리즘을 열어 두면 협상 결과가 그쪽으로 끌려갈 수 있습니다. 이 글에서는 OpenSSH 서버 컨테이너 두 개를 약한 설정과 하드닝 설정으로 띄우고, ssh-audit으로 두 서버를 점검해 숫자로 비교합니다. 점검 결과가 실제로 맞는지 확인하려고 ssh 클라이언트로 약한 알고리즘을 강제해서 접속해 보고, fail 개수를 종료 코드로 바꿔 파이프라인에 넣을 수 있게 합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| SSH 서버 | OpenSSH 9.6p1 (ubuntu:24.04에 openssh-server 설치) |
| ssh-audit | v3.9.0 (positronsecurity/ssh-audit 이미지) |
| 점검 방식 | 서버 컨테이너와 같은 네트워크 공간(--network container:이름)에서 127.0.0.1을 점검 |
| 파이썬 | 3.12 (ssh-audit의 JSON 결과를 읽는 데만 사용) |
서버는 /usr/sbin/sshd -D -f /etc/ssh/sshd_lab.conf로 시험용 설정 파일을 읽어 띄웠고, 포트는 바깥에 열지 않았습니다. 로그인은 하지 않고 알고리즘 협상만 확인합니다.
1. 두 설정의 차이
약한 설정(sshd_weak.conf)은 일부러 오래된 알고리즘을 다시 켭니다.
KexAlgorithms +diffie-hellman-group14-sha1,diffie-hellman-group-exchange-sha1
Ciphers +aes128-cbc,aes256-cbc,3des-cbc
MACs +hmac-sha1,hmac-sha1-etm@openssh.com
HostKeyAlgorithms +ssh-rsa
하드닝 설정(sshd_hardened.conf)은 + 없이 허용 목록을 직접 적어 현대 알고리즘만 남깁니다.
KexAlgorithms sntrup761x25519-sha512@openssh.com,curve25519-sha256,curve25519-sha256@libssh.org
Ciphers chacha20-poly1305@openssh.com,aes256-gcm@openssh.com,aes128-gcm@openssh.com,aes256-ctr,aes192-ctr,aes128-ctr
MACs hmac-sha2-256-etm@openssh.com,hmac-sha2-512-etm@openssh.com,umac-128-etm@openssh.com
HostKeyAlgorithms ssh-ed25519
두 파일 전체는 아래 전체 코드에 있습니다. 하드닝 쪽은 서버가 호스트 키도 ed25519 하나만 쓰도록 HostKey를 하나로 줄였습니다.
2. ssh-audit 결과
ssh-audit의 -j 출력(JSON)에서 분류별로 fail이 붙은 알고리즘과 warn만 붙은 알고리즘을 센 결과입니다. ssh_summary.py가 센 값이며, 결과 파일은 --skip-rate-test로 연결 속도 시험을 뺀 상태에서 만들었습니다.
| 분류 | 약한 설정 (전체 / fail / warn) | 하드닝 설정 (전체 / fail / warn) |
|---|---|---|
| 키 교환 | 14 / 5 / 6 | 5 / 0 / 2 |
| 호스트 키 | 5 / 2 / 0 | 1 / 0 / 0 |
| 암호 | 9 / 1 / 2 | 6 / 0 / 0 |
| MAC | 10 / 2 / 5 | 3 / 0 / 0 |
| 합계 | fail 10, warn 13 | fail 0, warn 2 |
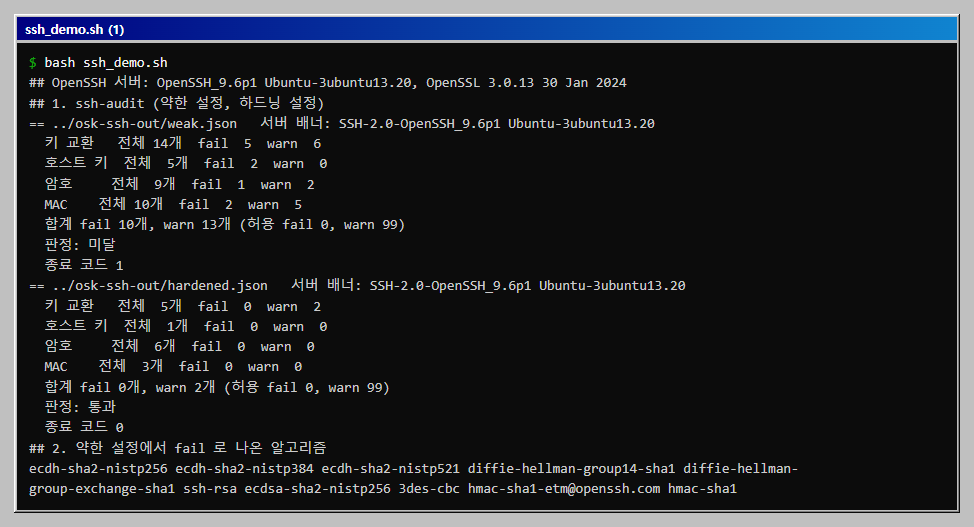
- 약한 설정에서 fail로 나온 알고리즘 10개:
ecdh-sha2-nistp256,ecdh-sha2-nistp384,ecdh-sha2-nistp521,diffie-hellman-group14-sha1,diffie-hellman-group-exchange-sha1,ssh-rsa,ecdsa-sha2-nistp256,3des-cbc,hmac-sha1-etm@openssh.com,hmac-sha1. - 직접
+로 더한 것만 fail이 된 것은 아닙니다. NIST 곡선 키 교환 세 개와ecdsa-sha2-nistp256호스트 키는 직접 추가한 항목이 아닌데도 fail이었습니다. 약한 설정은 기본 목록에+로 더한 것이므로 기본 목록에 이 항목들이 들어 있었다고 추정합니다. 기본 설정만 쓴 서버의 점검은 이 글에서 실행하지 않았습니다. - 하드닝 설정의 warn 2개는 키 교환입니다.
curve25519-sha256과curve25519-sha256@libssh.org에 "양자 컴퓨터 공격을 막아 주지 않는다"는 메모가 붙었고, 같은 목록의sntrup761x25519-sha512는 warn이 아니었습니다. 호환성이 필요하면 남겨 둘 수 있는 수준입니다. - ssh-audit 자체의 종료 코드는 3이었습니다. 약한 설정을
ssh-audit 127.0.0.1로 직접 실행했을 때 fail이 있어 3으로 끝났습니다. 하드닝 서버의 종료 코드는 직접 확인하지 않았고, 이 글의 게이트는 JSON의 fail 개수를 직접 세는 방식입니다.
3. 게이트: fail 개수를 종료 코드로
ssh_summary.py는 --max-fail(기본 0)과 --max-warn(기본 99)을 넘으면 종료 코드 1로 끝납니다. 약한 설정은 fail 10개로 미달, 종료 코드 1, 하드닝 설정은 fail 0개로 통과, 종료 코드 0이었습니다. warn의 허용 개수는 이 글에서 정한 값이며, 양자 컴퓨터 관련 warn 2개를 막고 싶으면 --max-warn 0으로 바꾸면 됩니다.
4. 실제 ssh 클라이언트로 대조하기
점검 도구의 판정이 실제 협상과 같은지 보려고, 서버 컨테이너 안에서 ssh 클라이언트로 알고리즘을 하나만 강제해 접속했습니다. 인증은 일부러 실패하는 계정(nobody)을 써서 협상이 통과했는지만 봅니다. 협상이 통과하면 Permission denied가 나오고, 협상이 거절되면 Unable to negotiate가 나옵니다.
| 강제한 옵션 | 약한 설정 | 하드닝 설정 |
|---|---|---|
Ciphers=3des-cbc |
협상 통과(Permission denied) |
no matching cipher found |
KexAlgorithms=diffie-hellman-group14-sha1 |
협상 통과 | no matching key exchange method found |
Ciphers=aes256-ctr + MACs=hmac-sha1 |
협상 통과 | no matching MAC found |
Ciphers=aes256-gcm@openssh.com |
협상 통과 | 협상 통과 |
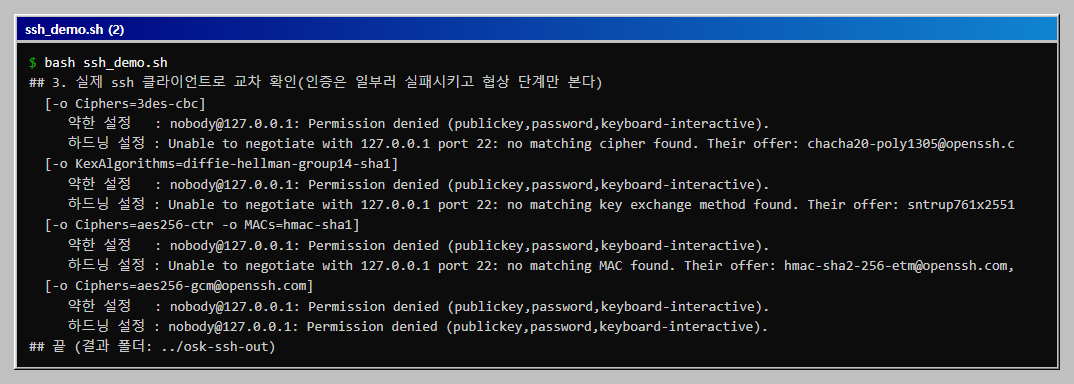
마지막 줄은 하드닝 설정이 허용한 암호이므로 둘 다 통과하는 것이 맞습니다. 거절 문구에는 서버가 제안하는 목록(Their offer: ...)이 함께 나오므로 하드닝 설정이 적용됐는지 눈으로도 확인할 수 있습니다.
처음 만든 시험은 MACs=hmac-sha1만 강제했는데 하드닝 설정에서도 접속이 통과했습니다. 원인을 따로 확인하지는 않았지만, 협상에서 기본 암호(chacha20-poly1305처럼 MAC이 따로 필요 없는 암호)가 선택되면 MAC 협상 결과가 쓰이지 않는 듯합니다. 그래서 MAC을 시험할 때는 Ciphers=aes256-ctr처럼 MAC이 필요한 암호를 함께 강제했습니다. 이 점은 ssh-audit이 hmac-sha1을 fail로 보더라도 서버가 AEAD 암호를 먼저 고르면 실제로는 쓰이지 않을 수 있다는 뜻이며, 쓰이지 않더라도 목록에서 빼 두는 편이 안전합니다.
5. 설정을 운영에 옮길 때
- 먼저
sshd -t -f 설정파일로 문법을 확인합니다. 이 글의 스크립트도 서버를 띄우기 전에 이 명령을 실행합니다. - 오래된 클라이언트가 끊길 수 있습니다. 하드닝 설정은
3des-cbc와 SHA-1 계열만 쓰는 클라이언트를 거절합니다. 실제 서버에서는 세션을 하나 열어 둔 채로 새 설정을 시험해야 잠기지 않습니다. - ssh-audit에는 기본 제공 하드닝 정책도 있습니다(
-L로 목록을 볼 수 있음). 이 글에서는 정책 파일을 쓰지 않고 JSON의 fail 개수만 사용했습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 파일과 같은 폴더에서 실행합니다.
# ssh_demo.sh
#!/usr/bin/env bash
# 약한 sshd 와 하드닝한 sshd 를 컨테이너로 띄우고 ssh-audit 으로 비교한 뒤, 실제 ssh 클라이언트로 같은 결과를 대조한다.
# 준비: Docker, python, 같은 폴더에 sshd_weak.conf, sshd_hardened.conf, ssh_summary.py. 내 PC의 컨테이너만 점검한다.
# 실행(Git Bash): bash ssh_demo.sh   (약 2분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"; OUT=../osk-ssh-out
rm -rf "$OUT"; mkdir -p "$OUT"
cleanup() { docker rm -f osk-fa-sshw osk-fa-sshh >/dev/null 2>&1; }
cleanup
start() {   # start <컨테이너> <설정 파일>
  docker run -d --name "$1" ubuntu:24.04 sleep 3600 >/dev/null
  docker exec "$1" bash -c 'apt-get update -qq >/dev/null; apt-get install -y -qq openssh-server openssh-client >/dev/null 2>&1; mkdir -p /run/sshd; ssh-keygen -A >/dev/null'
  docker exec -i "$1" sh -c 'cat > /etc/ssh/sshd_lab.conf' < "$2"
  docker exec "$1" /usr/sbin/sshd -t -f /etc/ssh/sshd_lab.conf || echo "  설정 오류"
  docker exec -d "$1" /usr/sbin/sshd -D -f /etc/ssh/sshd_lab.conf
}
start osk-fa-sshw "$HERE/sshd_weak.conf"
start osk-fa-sshh "$HERE/sshd_hardened.conf"
sleep 2
docker exec osk-fa-sshw sshd -V 2>&1 | head -1 | sed 's/^/## OpenSSH 서버: /'
echo "## 1. ssh-audit (약한 설정, 하드닝 설정)"
for pair in "weak osk-fa-sshw" "hardened osk-fa-sshh"; do
  set -- $pair
  docker run --rm --network container:$2 positronsecurity/ssh-audit -j --skip-rate-test 127.0.0.1 > "$OUT/$1.json" 2>/dev/null
  python ssh_summary.py "$OUT/$1.json" --list | grep -v '^      fail' ; echo "  종료 코드 ${PIPESTATUS[0]}"
done
echo "## 2. 약한 설정에서 fail 로 나온 알고리즘"
python ssh_summary.py "$OUT/weak.json" --list | grep '^      fail' | sed 's/^ *fail  *//' | tr '\n' ' ' | fold -w 100; echo

echo "## 3. 실제 ssh 클라이언트로 교차 확인(인증은 일부러 실패시키고 협상 단계만 본다)"
try() {  # try <컨테이너> <옵션>
  docker exec "$1" ssh -o BatchMode=yes -o StrictHostKeyChecking=no -o UserKnownHostsFile=/dev/null "${@:2}" -p 22 nobody@127.0.0.1 true 2>&1 | grep -vE 'Warning: Permanently' | head -1
}
for opt in "-o Ciphers=3des-cbc" "-o KexAlgorithms=diffie-hellman-group14-sha1" "-o Ciphers=aes256-ctr -o MACs=hmac-sha1" "-o Ciphers=aes256-gcm@openssh.com"; do
  echo "  [$opt]"
  echo -n "     약한 설정   : "; try osk-fa-sshw $opt | cut -c1-110
  echo -n "     하드닝 설정 : "; try osk-fa-sshh $opt | cut -c1-110
done
cleanup
echo "## 끝 (결과 폴더: $OUT)"
약한 설정입니다.
sshd_weak.conf
# 일부러 약하게 연 설정: 오래된 암호, 교환, MAC 을 다시 켠다.
Port 22
HostKey /etc/ssh/ssh_host_rsa_key
HostKey /etc/ssh/ssh_host_ecdsa_key
HostKey /etc/ssh/ssh_host_ed25519_key
KexAlgorithms +diffie-hellman-group14-sha1,diffie-hellman-group-exchange-sha1
Ciphers +aes128-cbc,aes256-cbc,3des-cbc
MACs +hmac-sha1,hmac-sha1-etm@openssh.com
HostKeyAlgorithms +ssh-rsa
PubkeyAcceptedAlgorithms +ssh-rsa
하드닝 설정입니다.
sshd_hardened.conf
# 현대 알고리즘만 허용하고 호스트 키는 ed25519 하나만 쓴다.
Port 22
HostKey /etc/ssh/ssh_host_ed25519_key
KexAlgorithms sntrup761x25519-sha512@openssh.com,curve25519-sha256,curve25519-sha256@libssh.org
Ciphers chacha20-poly1305@openssh.com,aes256-gcm@openssh.com,aes128-gcm@openssh.com,aes256-ctr,aes192-ctr,aes128-ctr
MACs hmac-sha2-256-etm@openssh.com,hmac-sha2-512-etm@openssh.com,umac-128-etm@openssh.com
HostKeyAlgorithms ssh-ed25519
PubkeyAcceptedAlgorithms ssh-ed25519
ssh-audit JSON의 fail과 warn을 세어 종료 코드를 정하는 스크립트입니다.
# ssh_summary.py
#!/usr/bin/env python3
"""ssh-audit -j 의 JSON 을 읽어 분류별 fail, warn 개수를 세고, 기준을 넘으면 종료 코드 1 로 끝낸다.
사용: python ssh_summary.py weak.json [--max-fail 0] [--max-warn 99] [--list]"""
import json
import sys

sys.stdout.reconfigure(encoding="utf-8")
args = sys.argv[1:]
opt = lambda name, default: int(args[args.index(name) + 1]) if name in args else default
max_fail, max_warn = opt("--max-fail", 0), opt("--max-warn", 99)
d = json.load(open(args[0], encoding="utf-8"))
tf = tw = 0
print(f"== {args[0]}   서버 배너: {d['banner'].get('raw', '')}")
for cat, label in (("kex", "키 교환"), ("key", "호스트 키"), ("enc", "암호"), ("mac", "MAC")):
    f = [a["algorithm"] for a in d[cat] if a.get("notes", {}).get("fail")]
    w = [a["algorithm"] for a in d[cat] if a.get("notes", {}).get("warn") and not a.get("notes", {}).get("fail")]
    tf += len(f)
    tw += len(w)
    print(f"  {label:<6} 전체 {len(d[cat]):>2}개  fail {len(f):>2}  warn {len(w):>2}")
    if "--list" in args:
        for name in f:
            print(f"      fail  {name}")
print(f"  합계 fail {tf}개, warn {tw}개 (허용 fail {max_fail}, warn {max_warn})")
ok = tf <= max_fail and tw <= max_warn
print("  판정:", "통과" if ok else "미달")
sys.exit(0 if ok else 1)
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
can't open file '...ssh_summary.py'와 모든 협상이 Connection refused |
스크립트를 다른 폴더에서 실행해 설정 파일과 요약 스크립트를 못 찾음 | 스크립트가 있는 폴더에서 실행 |
| MAC 시험이 하드닝 설정에서도 통과 | MAC이 필요 없는 암호가 선택됨 | 암호(Ciphers=aes256-ctr)를 함께 강제 |
컨테이너 안 sshd가 안 뜸 |
이 글에서는 /run/sshd 폴더와 호스트 키(ssh-keygen -A)를 먼저 만들어서 문제가 없었음 |
같은 순서로 준비 |
| 설정 파일을 컨테이너에 넣기 | docker cp 대신 표준 입력으로 파일을 넘김 |
docker exec -i 이름 sh -c 'cat > 파일' < 설정 |
| 점검이 대상에 못 붙음 | 서버가 아직 시작 중일 수 있음 | 시작 뒤 2초 기다림 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · OpenSSH 9.6p1 · ssh-audit v3.9.0에서 약한 설정과 하드닝 설정의 sshd를 컨테이너로 띄워 ssh-audit JSON의 fail과 warn을 분류별로 비교하고(약한 쪽 fail 10과 warn 13, 하드닝 쪽 fail 0과 warn 2), fail 개수 게이트(종료 코드 1과 0), ssh 클라이언트로 암호, 키 교환, MAC을 강제한 협상 결과를 확인했습니다. 전체 스크립트를 세 번 실행해 숫자가 같았고, 끝에 컨테이너를 지웠습니다.
- 해 보지 않은 것: 기본 설정 그대로의 sshd 점검, 연결 속도 시험(
--skip-rate-test로 뺌), ssh-audit의 정책 파일 모드(-P), 클라이언트 쪽 점검(-c), 로그인 설정(비밀번호 인증 끄기,PermitRootLogin), 다른 OpenSSH 버전과 Dropbear, Linux 호스트와 macOS. - 읽을 때 주의: ssh-audit의 fail과 warn은 이 버전(v3.9.0)의 데이터베이스 기준이며 새 버전에서는 판정이 달라질 수 있습니다. 컨테이너 안 127.0.0.1을 점검했으므로 방화벽이나 포트 노출은 보지 않았습니다. 알고리즘 이름은 이 버전의 것입니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- fail2ban SSH 무차별 대입 차단: 3번 실패 차단과 40초 뒤 해제 확인sshd가 도는 컨테이너에 fail2ban 1.0.2를 올리고 다른 컨테이너에서 비밀번호를 3번 틀려 차단되는 과정을 확인합니다. 차단 뒤에는 올바른 비밀번호도 거절되는 것, 다른 컨테이너는 영향이 없는 것, iptables 규칙과 로그, 수동 해제와 시간이 지난 자동 해제, 컨테이너에서 로그가 안 남는 문제까지 다룹니다.
- Lynis로 리눅스 하드닝 점수 올려 보기: 우분투 컨테이너 보완 전후와 점수 게이트새 우분투 24.04 컨테이너를 Lynis 3.0.9로 점검해 하드닝 점수 57과 제안 39개를 확인하고, 패키지 설치와 설정 보완 스크립트를 적용해 점수 70과 제안 25개로 비교합니다. 사라진 제안과 새로 생긴 제안을 대조하고, 한글 배너가 통하지 않은 이유와 점수만 믿으면 안 되는 점까지 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com