서버를 새로 만들면 보안 설정이 얼마나 갖춰져 있는지 알고 싶어집니다. Lynis는 리눅스에서 설정과 패키지, 계정, 파일 권한을 훑어 하드닝 점수(hardening index)와 개선 제안을 알려 주는 감사 도구입니다. 이 글은 새 우분투 컨테이너를 Lynis로 점검하고, 제안 중 파일과 패키지로 고칠 수 있는 것만 보완 스크립트로 적용한 뒤 다시 점검해 점수와 제안이 어떻게 달라지는지 봅니다. 점수가 오른 만큼 안전해진 것은 아니라는 점도 같이 확인하고, 점수와 경고 개수를 종료 코드로 바꾸는 게이트까지 만듭니다. 내 PC의 컨테이너만 점검합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| 컨테이너 | ubuntu:24.04 (새로 띄운 것, sleep만 실행 중) |
| Lynis | 3.0.9 (apt install lynis, 점검 때마다 새 컨테이너) |
| 점검 명령 | lynis audit system --quick --no-colors |
| 결과 파일 | 컨테이너의 /var/log/lynis-report.dat를 내 PC로 꺼내 파이썬으로 읽음 |
Lynis 패키지가 낡았다는 안내(This release is more than 4 months old)가 제안에 포함됩니다. 이 글에서는 우분투 패키지 버전(3.0.9)을 그대로 썼습니다.
1. 보완 전 점검
처음 점검 결과는 다음과 같았습니다.
| 항목 | 값 |
|---|---|
| 하드닝 점수 | 57 |
| 수행한 점검 | 229개 |
| 경고 | 1개(LOGG-2138: klogd가 실행 중이 아님) |
| 제안 | 39개 |
경고 1개는 컨테이너에 커널 로그 데몬이 없어서 나오는 것이라 고칠 대상이 아닙니다. 그래서 요약 스크립트에 --ignore LOGG-2138을 두어 이 경고를 세지 않게 했고, 게이트에는 무시한 경고가 몇 종인지("무시 1종 제외") 출력해 숨기지 않았습니다.
2. 보완 스크립트가 하는 일
lynis_fix.sh는 제안 중 파일과 패키지로 고칠 수 있는 것만 적용합니다.
| 제안 번호 | 적용한 보완 |
|---|---|
| DEB-0280, DEB-0811, PKGS-7370, PKGS-7394 | libpam-tmpdir, apt-listchanges, debsums, apt-show-versions 설치 |
| AUTH-9230, AUTH-9286 | /etc/login.defs의 비밀번호 해시 반복 횟수와 최소, 최대 사용 기간 |
| AUTH-9262 | libpam-pwquality 설치 |
| AUTH-9328 | UMASK 027 |
| KRNL-5820 | /etc/security/limits.conf에 코어 덤프 크기 0 |
| BANN-7126, BANN-7130 | /etc/issue와 /etc/issue.net에 경고 문구 |
| NETW-3200, USB-1000, STRG-1846 | 쓰지 않는 프로토콜과 저장 장치 모듈을 /bin/true로 막는 modprobe.d 설정 |
| HRDN-7230 | rkhunter 설치 |
| FILE-7524 | /etc/crontab과 /root 권한 |
그 밖에 rsyslog와 fail2ban도 설치했습니다. 파티션 분리(FILE-6310), 부팅 서비스 보안, NTP, 계정 점검처럼 컨테이너에서 의미가 없거나 사람이 판단할 항목은 건드리지 않았습니다.
3. 처음 스크립트가 조용히 멈춘 이유
보완 스크립트를 처음 실행했을 때 출력이 없었고, 보완 후 점검의 점수가 그대로였습니다. 원인은 두 가지였습니다.
apt-listbugs는 우분투에 없습니다. Lynis가 Debian용 제안(DEB-0810)으로 알려 주지만apt-get install이no installation candidate로 끝났습니다. 스크립트에set -e가 있고 설치 출력을 숨겨 두어서 아무 말 없이 중단됐습니다. 우분투에서는 이 패키지를 빼야 합니다./etc/modprobe.d폴더가 컨테이너 이미지에 없었습니다.cannot create /etc/modprobe.d/...: Directory nonexistent로 두 번째 시도가 멈춰서mkdir -p를 더했습니다.
보완 스크립트의 설치 출력을 숨기면 이런 실패를 알기 어렵습니다. 시험 중에는 출력을 보면서 실행하고, 안정된 뒤에 숨기는 편이 낫습니다.
4. 보완 후 점검 결과
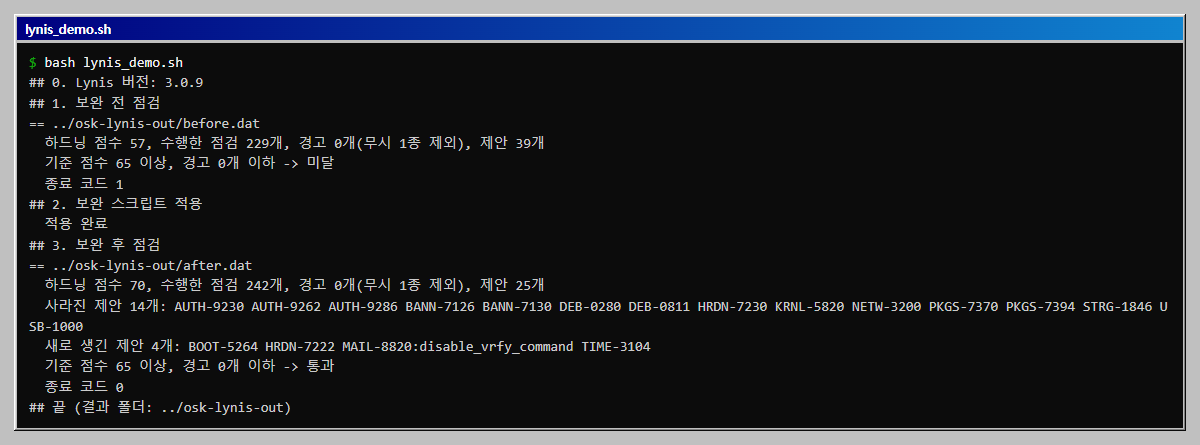
| 항목 | 보완 전 | 보완 후 |
|---|---|---|
| 하드닝 점수 | 57 | 70 |
| 수행한 점검 | 229개 | 242개 |
| 경고(무시 1종 제외) | 0개 | 0개 |
| 제안 | 39개 | 25개 |
| 게이트(점수 65 이상, 경고 0개) | 미달, 종료 코드 1 | 통과, 종료 코드 0 |
- 사라진 제안 14개:
AUTH-9230,AUTH-9262,AUTH-9286,BANN-7126,BANN-7130,DEB-0280,DEB-0811,HRDN-7230,KRNL-5820,NETW-3200,PKGS-7370,PKGS-7394,STRG-1846,USB-1000. 보완 스크립트가 겨냥한 번호와 거의 같습니다. - 새로 생긴 제안 4개:
BOOT-5264,HRDN-7222,MAIL-8820:disable_vrfy_command,TIME-3104. 패키지를 설치하면서 점검 대상이 늘어(229개에서 242개) 새로 걸린 항목으로 보이지만, 항목별 원인은 확인하지 않았습니다. - 점수는 13점 올랐습니다. 제안은 39줄에서 25줄로 14줄 줄었습니다. 번호 개수(14개 사라지고 4개 생김)와 줄 수가 다른 것은 같은 번호가 여러 줄로 나오는 항목(
NETW-3200은 프로토콜별로 4줄,AUTH-9286은 2줄)이 있기 때문입니다. 점수는 제안 개수에 비례하지 않고 Lynis가 점검마다 다른 가중치를 두는 것으로 보이며 계산식은 확인하지 않았습니다.
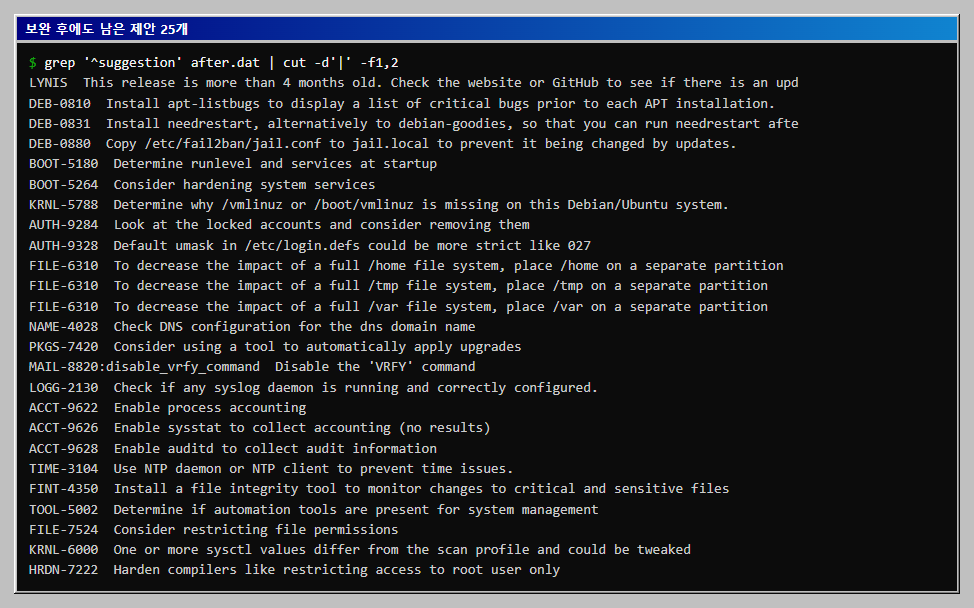
남은 제안 25개에는 /home, /tmp, /var 파티션 분리, 부팅 서비스 보안, 사용하지 않는 계정 정리, NTP, 프로세스 회계와 auditd, 파일 무결성 도구가 있습니다. 컨테이너에서는 적용하기 어렵거나 사람이 판단해야 하는 것들입니다.
5. 고쳤는데 남은 제안 둘
AUTH-9328(umask)은UMASK 027을 넣었는데도 남았습니다. 보완 스크립트의sed가/etc/login.defs의 값을 027로 바꿨고 직접 열어 확인했지만 Lynis는 같은 제안을 계속 냈습니다. 같은 컨테이너에서/etc/profile에umask 027을 더하면 그쪽 검사는OK가 됐지만login.defs검사는SUGGESTION이었습니다. 원인은 찾지 못했습니다.BANN-7126,BANN-7130(배너)은 한글 문구로는WEAK이었습니다. "허가된 사용자만 접속할 수 있습니다"라고 적은/etc/issue를 Lynis가 약하다고 판정했고, 영어 문구Unauthorized access to this system is prohibited. Legal action may be taken against unauthorized users.로 바꾸자OK가 되어 제안이 사라졌습니다.Authorized use only. All activity may be monitored and reported.는WEAK이었습니다. Lynis가 어떤 단어를 찾는지는 확인하지 않았으니, 보완 스크립트에는 검사를 통과한 영어 문구만 넣었습니다.
6. 점수를 믿을 때 주의할 점
- 점수가 오른 것과 안전해진 것은 다릅니다.
modprobe.d의install ... /bin/true설정은 컨테이너가 호스트 커널을 쓰기 때문에 실제로 모듈 로딩을 막는지는 확인하지 않았습니다. 점검이 파일 존재를 보는 것인지 효과를 보는 것인지도 따로 확인하지 않았습니다. - 설치한 패키지가 다르면 점수가 달라집니다. 처음 시험에서
openssh-server까지 설치한 컨테이너는 점수 58, 수행한 점검 232개, 제안 41개였습니다. 비교할 때는 같은 구성끼리 비교해야 합니다. - 게이트의 기준 점수(65)는 내가 정한 값입니다. 처음 점검(57)은 막고, 보완 후(70)는 통과시키는 선으로 잡았으며 표준 기준이 아닙니다. 경고 0개는 무시한 1종(
LOGG-2138)을 뺀 값입니다. - 보고서를 읽을 때는 제안을 번호별로 보는 편이 낫습니다.
lynis-report.dat의suggestion[]=줄을 읽어 번호 목록을 만들었더니 전후 비교가 정확했습니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 두 파일과 같은 폴더에서 실행합니다.
# lynis_demo.sh
#!/usr/bin/env bash
# 새 우분투 컨테이너를 Lynis 로 점검하고, 보완 스크립트를 적용한 뒤 다시 점검해 점수와 제안을 비교한다.
# 준비: Docker, python, 같은 폴더에 lynis_fix.sh, lynis_summary.py. 내 PC의 컨테이너만 점검한다.
# 실행(Git Bash): bash lynis_demo.sh   (약 3분)
export MSYS_NO_PATHCONV=1
OUT=../osk-lynis-out                   # 결과 폴더는 스크립트 폴더 밖에 둔다
rm -rf "$OUT"; mkdir -p "$OUT"
docker rm -f osk-fa-lynis >/dev/null 2>&1
docker run -d --name osk-fa-lynis ubuntu:24.04 sleep 3600 >/dev/null
docker exec osk-fa-lynis bash -c 'apt-get update -qq >/dev/null && apt-get install -y -qq lynis >/dev/null 2>&1'
echo -n "## 0. Lynis 버전: "; docker exec osk-fa-lynis lynis --version
audit() { docker exec osk-fa-lynis bash -c 'lynis audit system --quick --no-colors >/dev/null 2>&1'
          docker exec osk-fa-lynis cat /var/log/lynis-report.dat > "$OUT/$1.dat"; }

echo "## 1. 보완 전 점검"
audit before
python lynis_summary.py "$OUT/before.dat" --ignore LOGG-2138; echo "  종료 코드 $?"

echo "## 2. 보완 스크립트 적용"
docker exec -i osk-fa-lynis sh < lynis_fix.sh && echo "  적용 완료"

echo "## 3. 보완 후 점검"
audit after
python lynis_summary.py "$OUT/after.dat" --ignore LOGG-2138 --diff "$OUT/before.dat"; echo "  종료 코드 $?"
docker rm -f osk-fa-lynis >/dev/null
echo "## 끝 (결과 폴더: $OUT)"
컨테이너 안에서 실행하는 보완 스크립트입니다.
# lynis_fix.sh
#!/bin/sh
# 컨테이너 안에서 실행하는 보완 스크립트. Lynis 제안 중 파일과 패키지로 고칠 수 있는 것만 적용한다.
set -e
export DEBIAN_FRONTEND=noninteractive
apt-get install -y -qq libpam-tmpdir libpam-pwquality apt-listchanges apt-show-versions debsums rsyslog fail2ban rkhunter >/dev/null 2>&1
# 비밀번호 정책(AUTH-9230, AUTH-9286, AUTH-9328)
sed -i 's/^#\? *UMASK.*/UMASK           027/' /etc/login.defs
sed -i 's/^PASS_MAX_DAYS.*/PASS_MAX_DAYS   90/; s/^PASS_MIN_DAYS.*/PASS_MIN_DAYS   1/' /etc/login.defs
grep -q '^SHA_CRYPT_MIN_ROUNDS' /etc/login.defs || printf 'SHA_CRYPT_MIN_ROUNDS 65536\nSHA_CRYPT_MAX_ROUNDS 65536\n' >> /etc/login.defs
# 코어 덤프 끄기(KRNL-5820)
echo '* hard core 0' >> /etc/security/limits.conf
# 접속 경고 문구(BANN-7126, BANN-7130)
# 한글 문구는 Lynis 가 WEAK 로 판정해서 영어 문구를 쓴다
printf 'Unauthorized access to this system is prohibited. Legal action may be taken against unauthorized users.\n' | tee /etc/issue /etc/issue.net >/dev/null
# 쓰지 않는 네트워크 프로토콜 모듈 막기(NETW-3200)
mkdir -p /etc/modprobe.d
for p in dccp sctp rds tipc; do echo "install $p /bin/true"; done > /etc/modprobe.d/lab-blacklist-protocols.conf
# 쓰지 않는 저장 장치 드라이버 막기(USB-1000, STRG-1846)
printf 'install usb-storage /bin/true\ninstall firewire-core /bin/true\n' > /etc/modprobe.d/lab-blacklist-storage.conf
# 파일 권한(FILE-7524)
chmod 600 /etc/crontab 2>/dev/null || true
chmod 700 /root
Lynis 보고서 파일을 읽어 점수와 제안을 요약하고 기준 미달이면 종료 코드 1로 끝나는 스크립트입니다.
# lynis_summary.py
#!/usr/bin/env python3
"""Lynis 의 lynis-report.dat 을 읽어 점수, 경고, 제안을 요약하고, 기준 미달이면 종료 코드 1 로 끝낸다.
사용: python lynis_summary.py after.dat [--min 65] [--max-warnings 0] [--ignore ID,ID] [--diff before.dat]
(--diff 의 파일은 비교 대상인 이전 결과이고, 앞의 파일과 비교해 사라진 제안과 새로 생긴 제안을 보여 준다)"""
import sys

sys.stdout.reconfigure(encoding="utf-8")


def load(path):
    d = {"index": 0, "tests": 0, "warn": [], "sugg": []}
    for line in open(path, encoding="utf-8"):
        line = line.rstrip("\n")
        if line.startswith("hardening_index="):
            d["index"] = int(line.split("=")[1])
        elif line.startswith("lynis_tests_done="):
            d["tests"] = int(line.split("=")[1])
        elif line.startswith("warning[]="):
            d["warn"].append(line.split("=", 1)[1].split("|")[0])
        elif line.startswith("suggestion[]="):
            d["sugg"].append(line.split("=", 1)[1].split("|")[0])
    return d


args = sys.argv[1:]
opt = lambda name, default: type(default)(args[args.index(name) + 1]) if name in args else default
minimum, max_warn = opt("--min", 65), opt("--max-warnings", 0)
ignore = args[args.index("--ignore") + 1].split(",") if "--ignore" in args else []
path = args[0]
d = load(path)
print(f"== {path}")
d["warn"] = [w for w in d["warn"] if w not in ignore]
print(f"  하드닝 점수 {d['index']}, 수행한 점검 {d['tests']}개, 경고 {len(d['warn'])}개(무시 {len(ignore)}종 제외), 제안 {len(d['sugg'])}개")
if "--diff" in args:
    other = load(args[args.index("--diff") + 1])
    gone = sorted(set(other["sugg"]) - set(d["sugg"]))
    new = sorted(set(d["sugg"]) - set(other["sugg"]))
    print(f"  사라진 제안 {len(gone)}개: " + " ".join(gone))
    print(f"  새로 생긴 제안 {len(new)}개: " + " ".join(new))
ok = d["index"] >= minimum and len(d["warn"]) <= max_warn
print(f"  기준 점수 {minimum} 이상, 경고 {max_warn}개 이하 -> {'통과' if ok else '미달'}")
sys.exit(0 if ok else 1)
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
Package 'apt-listbugs' has no installation candidate |
우분투에는 없는 패키지 | 설치 목록에서 제외 |
| 보완 스크립트가 조용히 끝나고 점수가 그대로 | set -e와 숨긴 출력 |
출력을 보이게 해서 실행 |
cannot create /etc/modprobe.d/...: Directory nonexistent |
이미지에 폴더가 없음 | mkdir -p /etc/modprobe.d |
Python was not found |
Git Bash의 python3가 스토어 바로가기로 연결됨 |
python 사용 |
UnicodeEncodeError: 'charmap' |
한글 출력이 cp1252로 나감 | 스크립트에서 sys.stdout.reconfigure(encoding="utf-8") |
배너를 넣었는데 WEAK |
한글 문구를 인정하지 않음 | 영어 경고 문구 사용 |
| 점검마다 제안 목록이 조금 다름 | 설치한 패키지가 다름 | 같은 이미지와 같은 패키지 구성끼리 비교 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · Ubuntu 24.04 컨테이너 · Lynis 3.0.9에서 보완 전 점검(점수 57, 제안 39개), 보완 스크립트 적용, 보완 후 점검(점수 70, 제안 25개), 사라진 제안과 새로 생긴 제안의 대조, 점수와 경고의 게이트(종료 코드 1과 0), 한글 배너와 영어 배너의 판정 차이를 확인했습니다. 최종 스크립트를 두 번 실행해 점수와 제안 개수가 같았고, 끝에 컨테이너를 지웠습니다.
- 해 보지 않은 것: 호스트 서버와 가상 머신 점검,
lynis update최신 버전, 프로파일(--profile)과skip-test설정, 커널 매개변수(sysctl) 조정, 파티션 분리, auditd와 로그 수집,lynis-report.dat의 가중치 계산식, CIS 벤치마크와의 일대일 대조, Linux 호스트와 macOS. - 읽을 때 주의: 컨테이너에서는 커널과 부팅, 파티션 관련 점검이 의미가 달라서 실제 서버의 점수와 직접 비교할 수 없습니다. 점수와 제안 번호는 Lynis 3.0.9와 이 시점의 우분투 패키지 기준입니다. 새로 생긴 제안의 원인과
UMASK제안이 남은 이유는 확인하지 못했습니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- ssh-audit으로 sshd 암호 설정 점검하기: 약한 설정과 하드닝 설정 비교OpenSSH 9.6 서버 컨테이너 두 개를 약한 알고리즘 설정과 하드닝 설정으로 띄우고 ssh-audit 3.9.0으로 점검해 fail과 warn 개수를 비교합니다. 실제 ssh 클라이언트로 같은 알고리즘을 강제해 협상이 거절되는지 대조하고, fail 개수를 종료 코드로 바꿉니다.
- AIDE로 파일 무결성 기준선 만들고 변경 감지하기: 수정, 권한, 삭제, 추가와 기준선 바꿔치기AIDE 0.18.6으로 설정 폴더의 해시와 권한 기준선을 만들고, 내용 수정, 권한 변경, 삭제와 추가, 수정 시각만 바꾼 경우를 점검해 종료 코드 비트를 읽는 게이트로 바꿉니다. 공격자가 기준선 DB를 다시 만들면 변경이 사라지는 점과 DB 해시를 밖에 적어 두는 방어까지 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com