누군가 설정 파일이나 실행 파일을 조용히 바꿨는지 알려면 "원래 모습"을 따로 기록해 두어야 합니다. 파일 무결성 점검 도구가 이 일을 하고, AIDE(Advanced Intrusion Detection Environment)가 대표적입니다. 이 글에서는 컨테이너 안에서 AIDE로 설정 폴더의 기준선(해시, 권한, 소유자, 크기)을 만든 뒤 파일을 고치고, 지우고, 더하고, 권한을 바꿔 보면서 무엇이 잡히고 무엇이 잡히지 않는지 직접 확인합니다. 마지막에는 공격자가 기준선 데이터베이스까지 다시 만들면 어떻게 되는지와 그 방어도 실행해 봅니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| 컨테이너 | ubuntu:24.04 |
| AIDE | 0.18.6 (apt install aide aide-common) |
| 감시 대상 | /srv/lab/conf 아래 파일 두 개와 제외한 /srv/lab/tmp |
운영체제 기본 규칙(/etc/aide/aide.conf)은 시스템 전체를 훑어 오래 걸리고 결과도 많습니다. 그래서 시험용 설정 lab.conf를 따로 만들어 /srv/lab 폴더만 봅니다. 모든 작업은 컨테이너 안에서만 하고 마지막에 컨테이너를 지웁니다.
1. 설정: 무엇을 기록할지
Rules = p+u+g+s+sha256
/srv/lab Rules
!/srv/lab/tmp
p+u+g+s+sha256: 권한, 소유자, 그룹, 크기, SHA-256을 기록합니다. 수정 시각(m)은 일부러 넣지 않았습니다. 5번에서 이 선택의 결과를 봅니다.!/srv/lab/tmp: 자주 바뀌는 임시 폴더는 제외합니다.database_in과database_out: 위 발췌에는 없고 아래 전체 코드의lab.conf에 있는 설정입니다. 읽는 기준선은lab.db, 새로 만드는 것은lab.db.new입니다.--init은.new를 만들고, 사람이 그것을lab.db로 복사해야 기준선이 됩니다.
2. 기준선 만들기와 변경 없음 확인
기준선을 만들면 항목 4개(/srv/lab, conf 폴더, 파일 둘)를 기록합니다. 제외한 tmp는 세지 않습니다. 바로 점검하면 AIDE found NO differences로 끝나고 종료 코드는 0입니다. 이 줄이 맞아야 이후 변화를 신뢰할 수 있으므로 "아무것도 바꾸지 않은 점검"을 항상 첫 시나리오로 넣었습니다.
3. 종료 코드는 비트 합입니다
aide --check의 종료 코드는 한 값이 아니라 비트 합이었습니다. 이 글의 aide_gate.sh는 이것을 풀어서 보여 주고, 변경이 있으면 1로 끝납니다.
| 비트 | 뜻 |
|---|---|
| 1 | 추가된 파일 있음 |
| 2 | 삭제된 파일 있음 |
| 4 | 변경된 파일 있음 |
| 8 이상 | 그 밖의 오류로 알려짐(이 글에서는 나오지 않음) |
처음에 추가, 삭제, 변경을 한꺼번에 일으켰을 때 종료 코드가 7이었습니다(1+2+4). "0이 아니면 이상"이라고만 쓰면 어떤 종류의 변화인지 알 수 없으므로 비트를 풀어서 출력하는 편이 읽기 쉽습니다.
4. 시나리오별 결과
각 시나리오는 파일을 기준선과 같은 상태로 되돌린 뒤 하나만 바꿔서 점검합니다. 앞의 변경이 쌓이면 어떤 변경이 어떤 줄을 만들었는지 알 수 없기 때문입니다.
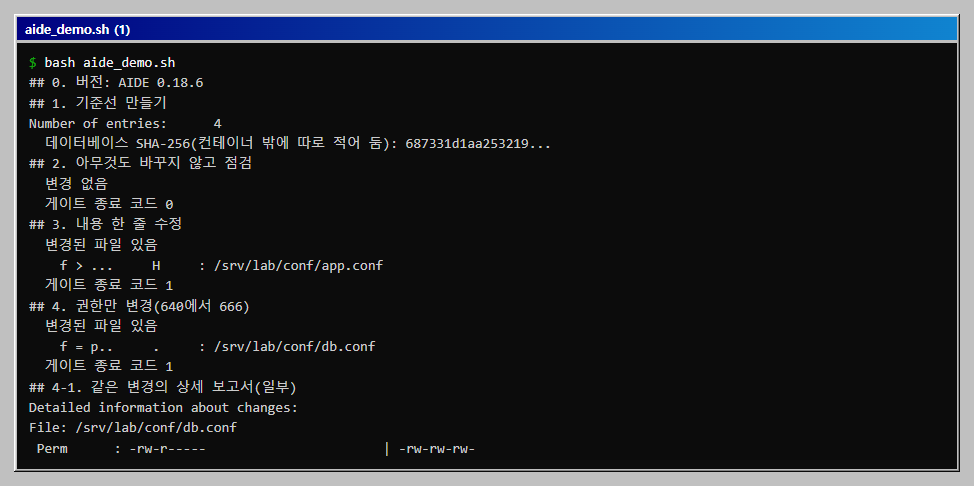
| 시나리오 | 점검 결과 | 게이트 종료 코드 |
|---|---|---|
| 아무것도 안 바꿈 | 변경 없음 | 0 |
app.conf에 한 줄 추가 |
변경된 파일 1개 | 1 |
db.conf 권한 640을 666으로 |
변경된 파일 1개(상세에 Perm: -rw-r----- → -rw-rw-rw-) |
1 |
| 파일 삭제와 새 파일 추가 | 추가 1, 삭제 1 | 1 |
touch와 제외한 tmp에 파일 추가 |
변경 없음 | 0 |
- 권한만 바꿔도 잡혔습니다. 내용은 그대로여도
chmod 666은 흔한 약화 수법이며, 상세 보고서의Perm줄에서 전후 값이 나란히 보입니다. - 보고서 첫 열의 기호는 AIDE 문서의 범례에 따라 읽어야 합니다. 이 글에서는 파일 이름과 상세 보고서의 전후 값만 근거로 삼았고, 기호 하나하나의 뜻은 확인하지 않았습니다.
5. 수정 시각만 바꾸면 잡히지 않습니다
6번 시나리오는 의도한 대로 나온 결과입니다. touch로 수정 시각만 바꾸고 제외 폴더에 파일을 더했더니 "변경 없음"이었습니다. 규칙에 수정 시각(m)을 넣지 않았기 때문입니다. 반대로 말하면 내용이 같으면서 시각만 달라지는 일을 경보로 올리고 싶지 않다면 이 설정이 맞고, 시각 변화까지 알고 싶다면 m을 규칙에 넣으면 됩니다. 이 글에서는 m을 넣은 설정은 실행하지 않았습니다.
제외한 /srv/lab/tmp에 쓴 파일도 보이지 않았습니다. 제외는 편하지만 공격자가 거기에 파일을 두면 이 도구로는 알 수 없다는 뜻이므로, 제외 목록은 최소로 유지해야 합니다.
6. 기준선을 바꿔치기하면
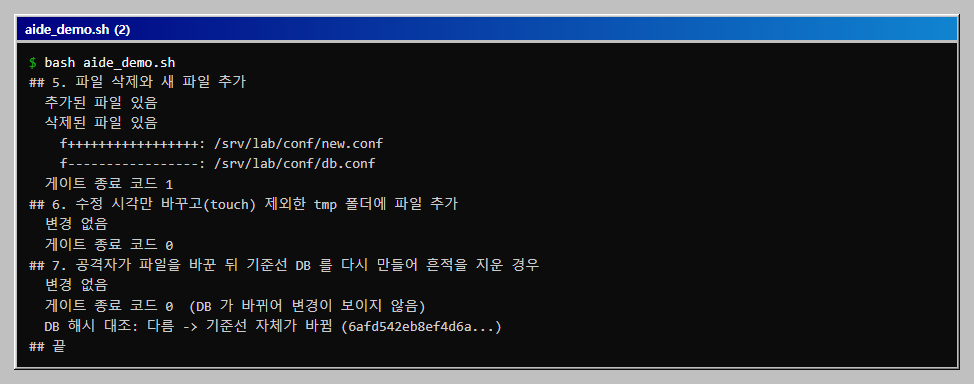
마지막 시나리오는 공격자 입장에서 본 경우입니다. 파일을 하나 바꾼 뒤 aide --init으로 기준선을 다시 만들어 lab.db를 덮어쓰면, 점검은 "변경 없음, 종료 코드 0"으로 통과합니다. 기준선이 같은 컨테이너 안에 있으면 파일을 바꿀 수 있는 사람이 기준선도 바꿀 수 있기 때문입니다.
방어는 기준선 DB의 SHA-256을 처음 만들 때 컨테이너 밖에 적어 두고, 점검 때마다 대조하는 것입니다. 이 글의 스크립트는 처음 값(화면에는 687331d1...로 시작하는 앞 16자만 표시)과 지금 값을 비교해 "다름 -> 기준선 자체가 바뀜"을 출력했습니다. 실제로는 읽기 전용 매체, 원격 서버, 서명 등 공격자가 닿지 못하는 곳에 해시와 DB 사본을 둬야 합니다. 이 글에서는 그런 보관소를 만들지 않았고 해시 비교만 확인했습니다.
7. 운영에 옮길 때
- 정상적인 변경 뒤에는 기준선을 갱신해야 합니다. 패키지 업데이트나 설정 변경이 있으면 점검 결과를 사람이 검토한 뒤
--update또는--init으로 새 기준선을 만들고 그 해시를 다시 보관합니다. 이 글에서는--update를 실행하지 않았습니다. - 점검은 주기적으로 돌려야 의미가 있습니다. 이 글의 점검은 사람이 실행한 것이며 cron이나 알림 연동은 만들지 않았습니다.
- 알림이 쏟아지면 아무도 보지 않습니다. 로그와 캐시 폴더를 제외하고, 설정과 실행 파일 위주로 범위를 좁힙니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 두 파일과 같은 폴더에서 실행합니다.
# aide_demo.sh
#!/usr/bin/env bash
# 컨테이너에서 AIDE 로 기준선을 만들고, 파일을 바꾸고 지우고 더한 뒤 점검 결과와 종료 코드를 확인한다.
# 준비: Docker, 같은 폴더에 lab.conf, aide_gate.sh. 내 PC의 컨테이너 안에서만 실행한다.
# 실행(Git Bash): bash aide_demo.sh   (약 2분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"; C=osk-fa-aide
docker rm -f $C >/dev/null 2>&1
docker run -d --name $C ubuntu:24.04 sleep 900 >/dev/null
docker exec $C bash -c 'apt-get update -qq >/dev/null; DEBIAN_FRONTEND=noninteractive apt-get install -y -qq aide aide-common >/dev/null 2>&1'
X() { docker exec $C sh -c "$1"; }
put() { docker exec -i $C sh -c "cat > $2" < "$1"; }
put "$HERE/lab.conf" /etc/aide/lab.conf; put "$HERE/aide_gate.sh" /usr/local/bin/aide_gate.sh; X 'chmod +x /usr/local/bin/aide_gate.sh'
echo -n "## 0. 버전: "; X 'aide --version 2>&1 | head -1'
X 'mkdir -p /srv/lab/conf /srv/lab/tmp /var/lib/aide; printf "port=8080\n" > /srv/lab/conf/app.conf; printf "user=app\n" > /srv/lab/conf/db.conf; chmod 640 /srv/lab/conf/db.conf'

echo "## 1. 기준선 만들기"
X 'aide -c /etc/aide/lab.conf --init >/dev/null 2>&1; cp /var/lib/aide/lab.db.new /var/lib/aide/lab.db; aide -c /etc/aide/lab.conf --check | grep -E "Number of entries"'
DBHASH=$(X 'sha256sum /var/lib/aide/lab.db | cut -d" " -f1')
echo "  데이터베이스 SHA-256(컨테이너 밖에 따로 적어 둠): ${DBHASH:0:16}..."

RESET='printf "port=8080\n" > /srv/lab/conf/app.conf; printf "user=app\n" > /srv/lab/conf/db.conf; chmod 640 /srv/lab/conf/db.conf; rm -f /srv/lab/conf/new.conf /srv/lab/tmp/cache.bin'
run() { echo "## $1"; X "$RESET"; X "$2"; docker exec $C aide_gate.sh; echo "  게이트 종료 코드 $?"; }
echo "## 2. 아무것도 바꾸지 않고 점검"; docker exec $C aide_gate.sh; echo "  게이트 종료 코드 $?"
run "3. 내용 한 줄 수정" 'echo "debug=true" >> /srv/lab/conf/app.conf'
run "4. 권한만 변경(640에서 666)" 'chmod 666 /srv/lab/conf/db.conf'
X "$RESET"; X 'chmod 666 /srv/lab/conf/db.conf'; docker exec $C aide_gate.sh >/dev/null; echo "## 4-1. 같은 변경의 상세 보고서(일부)"; X 'sed -n "/Detailed information/,\$p" /tmp/aide_report.txt | grep -vE "^-+$|^$" | head -3'
run "5. 파일 삭제와 새 파일 추가" 'rm /srv/lab/conf/db.conf; echo "backdoor" > /srv/lab/conf/new.conf'
run "6. 수정 시각만 바꾸고(touch) 제외한 tmp 폴더에 파일 추가" 'touch /srv/lab/conf/app.conf; echo x > /srv/lab/tmp/cache.bin'
echo "## 7. 공격자가 파일을 바꾼 뒤 기준선 DB 를 다시 만들어 흔적을 지운 경우"
X "$RESET"; X 'echo "backdoor" > /srv/lab/conf/new.conf'
X 'aide -c /etc/aide/lab.conf --init >/dev/null 2>&1; cp /var/lib/aide/lab.db.new /var/lib/aide/lab.db'
docker exec $C aide_gate.sh; echo "  게이트 종료 코드 $?  (DB 가 바뀌어 변경이 보이지 않음)"
NOW=$(X 'sha256sum /var/lib/aide/lab.db | cut -d" " -f1')
[ "$NOW" = "$DBHASH" ] && echo "  DB 해시 대조: 같음" || echo "  DB 해시 대조: 다름 -> 기준선 자체가 바뀜 (${NOW:0:16}...)"
docker rm -f $C >/dev/null
echo "## 끝"
시험용 AIDE 설정입니다.
lab.conf
# 시험용 AIDE 설정: /srv/lab 아래 파일의 권한, 소유자, 크기, SHA-256 을 기록한다(수정 시각은 기록하지 않는다).
database_in=file:/var/lib/aide/lab.db
database_out=file:/var/lib/aide/lab.db.new
database_new=file:/var/lib/aide/lab.db.new
report_url=stdout
gzip_dbout=no
Rules = p+u+g+s+sha256
/srv/lab Rules
!/srv/lab/tmp
점검 결과의 종료 코드를 풀어서 보여 주고 변경이 있으면 1로 끝나는 게이트입니다.
# aide_gate.sh
#!/bin/sh
# 컨테이너 안에서 AIDE 점검을 돌리고, 종료 코드를 사람이 읽는 말로 바꾼 뒤 변경이 있으면 1 로 끝낸다.
# AIDE 종료 코드는 비트 합이다: 1 추가, 2 삭제, 4 변경(8 이상은 기타 오류).
aide -c /etc/aide/lab.conf --check > /tmp/aide_report.txt 2>&1
rc=$?
if [ "$rc" -eq 0 ]; then echo "  변경 없음"; exit 0; fi
[ $((rc & 1)) -ne 0 ] && echo "  추가된 파일 있음"
[ $((rc & 2)) -ne 0 ] && echo "  삭제된 파일 있음"
[ $((rc & 4)) -ne 0 ] && echo "  변경된 파일 있음"
[ "$rc" -ge 8 ] && echo "  AIDE 오류 코드 $rc"
grep -E '^(f|d)[-+ >]' /tmp/aide_report.txt | grep ': ' | sed 's/^/    /'
exit 1
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| 점검 직후에도 변경이 나옴 | --init이 만든 .new를 lab.db로 복사하지 않음 |
cp lab.db.new lab.db |
| 설정 파일을 읽지 못함 | 기본 설정(/etc/aide/aide.conf)이 아닌 파일을 -c로 지정하지 않음 |
aide -c /etc/aide/lab.conf |
| 보고서가 너무 길어 읽기 어려움 | 데이터베이스 해시 설명이 뒤에 길게 붙음 | 게이트 스크립트에서 변경된 파일 줄만 추려 출력 |
| 변경이 쌓여 어떤 시나리오 결과인지 모름 | 점검 사이에 원래 상태로 되돌리지 않음 | 시나리오마다 RESET 후 변경 |
Git Bash에서 docker exec 경로가 깨짐 |
MSYS 경로 변환 | MSYS_NO_PATHCONV=1 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · AIDE 0.18.6(Ubuntu 24.04 컨테이너)에서 시험용 설정으로 기준선 생성, 변경 없음 점검, 내용 수정, 권한 변경, 삭제와 추가,
touch와 제외 폴더 쓰기, 기준선 DB 재생성과 해시 대조를 실행했습니다. 처음 일으킨 추가, 삭제, 변경의 합은 종료 코드 7이었습니다. 전체 스크립트를 세 번 실행해 결과가 같았고, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것:
--update와 기준선 교체 절차, 수정 시각(m)을 넣은 규칙, 시스템 전체 기본 규칙, ACL과 확장 속성, cron과 알림 연동, 해시 보관소 구성, 다른 도구(Tripwire, Wazuh FIM)와의 비교, Linux 호스트와 macOS. - 읽을 때 주의: 컨테이너 안에서만 확인했으므로 호스트의 커널 수준 변조나 컨테이너 밖의 영향은 보지 않았습니다. 보고서의 변경 기호는 해석하지 않고 파일 이름과 상세 보고서의 전후 값을 근거로 썼습니다. 데이터베이스 해시 값은 실행마다 달라집니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- fail2ban SSH 무차별 대입 차단: 3번 실패 차단과 40초 뒤 해제 확인sshd가 도는 컨테이너에 fail2ban 1.0.2를 올리고 다른 컨테이너에서 비밀번호를 3번 틀려 차단되는 과정을 확인합니다. 차단 뒤에는 올바른 비밀번호도 거절되는 것, 다른 컨테이너는 영향이 없는 것, iptables 규칙과 로그, 수동 해제와 시간이 지난 자동 해제, 컨테이너에서 로그가 안 남는 문제까지 다룹니다.
- Lynis로 리눅스 하드닝 점수 올려 보기: 우분투 컨테이너 보완 전후와 점수 게이트새 우분투 24.04 컨테이너를 Lynis 3.0.9로 점검해 하드닝 점수 57과 제안 39개를 확인하고, 패키지 설치와 설정 보완 스크립트를 적용해 점수 70과 제안 25개로 비교합니다. 사라진 제안과 새로 생긴 제안을 대조하고, 한글 배너가 통하지 않은 이유와 점수만 믿으면 안 되는 점까지 확인합니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com