PostgreSQL에서 "누가 어디서 어떤 방식으로 들어오는가"는 pg_hba.conf가 정합니다. 앞의 역할 최소 권한 글과 행 수준 보안 글은 일단 접속한 뒤의 권한을 다뤘습니다. 이 글은 그보다 앞 단계인 접속 자체를 다룹니다. 개발할 때 편하자고 trust(비밀번호 없이 통과)를 걸어 둔 설정이 그대로 남으면, 아무리 권한을 잘게 나눠도 같은 네트워크의 누구나 슈퍼유저로 들어올 수 있습니다. 일부러 trust로 열어 둔 PostgreSQL을 서로 다른 두 클라이언트 컨테이너에서 같은 6가지 방법으로 두드려 보고, 규칙을 고치는 순서와 그 중간에 생기는 함정, 마지막 확인 방법까지 실행해서 기록합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| PostgreSQL | 16.15 (postgres:16 이미지, Debian) |
| 네트워크 | 전용 네트워크 osk-l1b-net(10.231.77.0/24), 서버 .2, app 서버 .10, 다른 서버 .20 |
| 클라이언트 | postgres:16 이미지의 psql을 쓰는 컨테이너 두 개 |
| 포트 | 바깥에 열지 않음. 컨테이너끼리만 접속 |
시험 비밀번호는 모두 시험용 값(lab-pw, admin-pw)이며 실제 환경에서 쓰지 않습니다.
1. 설정 두 개와 접속 6가지
pg_hba.conf는 위에서 아래로 읽다가 처음 맞는 줄에서 결정합니다. 두 파일의 차이는 아래와 같습니다.
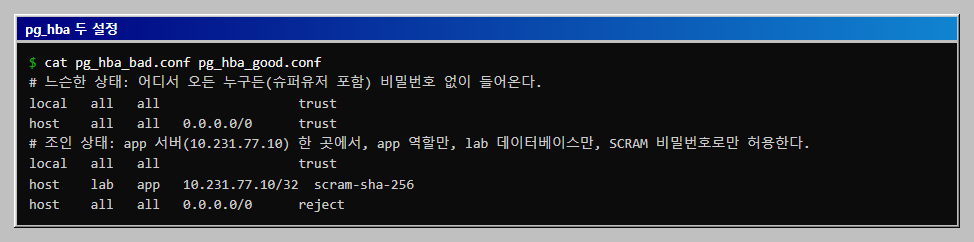
| 파일 | 규칙 | 뜻 |
|---|---|---|
pg_hba_bad.conf |
host all all 0.0.0.0/0 trust |
어디서든, 누구든, 어느 데이터베이스든 비밀번호 없이 허용 |
pg_hba_good.conf |
host lab app 10.231.77.10/32 scram-sha-256 |
app 서버 한 곳에서, app 역할만, lab만, SCRAM 비밀번호로 허용 |
pg_hba_good.conf |
host all all 0.0.0.0/0 reject |
그 밖은 모두 거절 |
두 파일 모두 local all all trust가 있습니다. 컨테이너 안에서 관리하려고 남긴 것으로, 컨테이너에 들어올 수 있는 사람은 이미 관리 권한이 있다고 보고 이 글에서는 바꾸지 않았습니다. 시험은 모두 네트워크(host) 접속으로 합니다.
접속 시도 6가지와 기대값은 다음과 같습니다. app 서버는 10.231.77.10, 다른 서버는 10.231.77.20입니다.
| # | 시도 | 기대 |
|---|---|---|
| 1 | app 서버에서 app, 맞는 비밀번호, lab |
허용 |
| 2 | app 서버에서 app, 틀린 비밀번호 |
거절 |
| 3 | app 서버에서 postgres(슈퍼유저), 비밀번호 없이 |
거절 |
| 4 | 다른 서버에서 app, 맞는 비밀번호 |
거절 |
| 5 | 다른 서버에서 postgres, 비밀번호 없이 |
거절 |
| 6 | app 서버에서 app, postgres 데이터베이스 |
거절 |
2. 세 단계로 바꾸며 같은 표를 돌리기
스크립트 hba_demo.sh는 컨테이너 세 개를 띄우고 설정을 세 번 바꿔 가며 같은 6가지를 시도해 기대와 어긋난 칸을 셉니다.
- 느슨한 상태:
trust, 그리고app의 비밀번호는 옛 방식인md5로 저장 - 규칙만 고침:
pg_hba는 SCRAM으로 바꾸고,app의 저장된 해시는 그대로 - 저장 방식도 고침:
password_encryption을scram-sha-256으로 바꾸고app의 비밀번호를 다시 설정
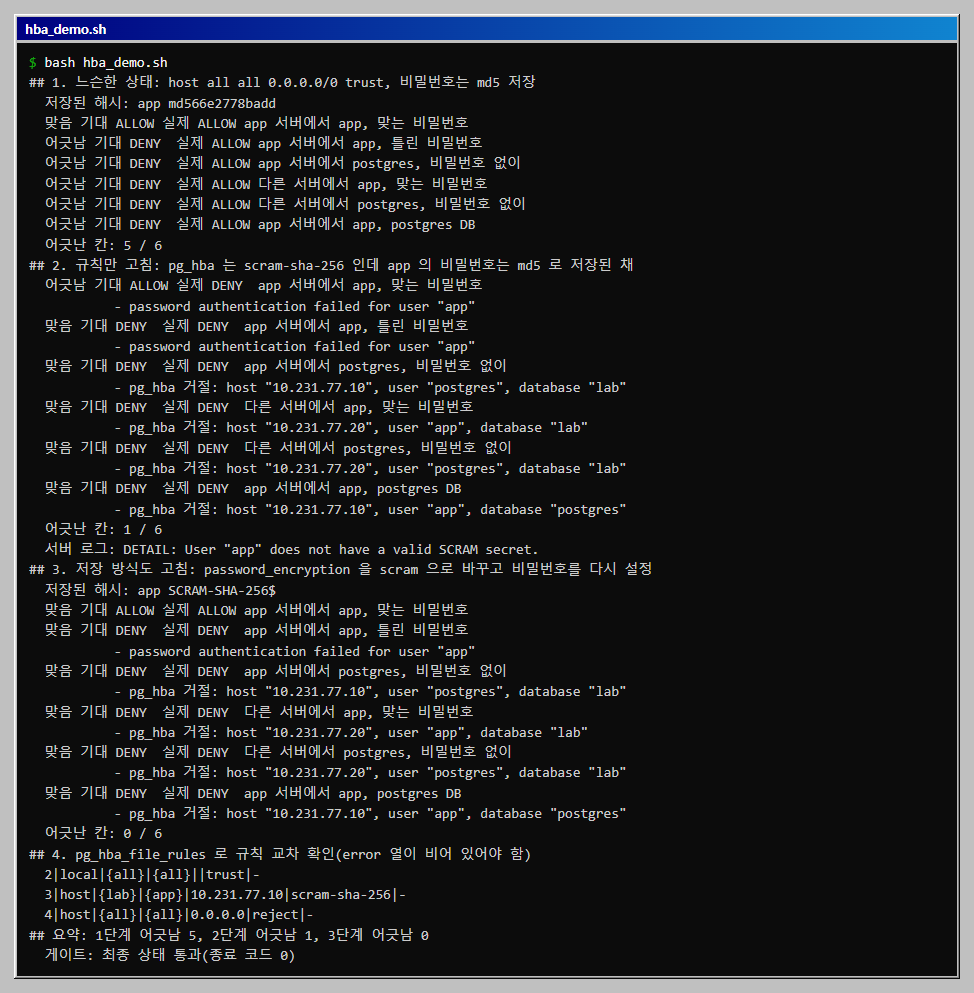
| 단계 | 어긋난 칸 | 설명 |
|---|---|---|
| 1. 느슨한 상태 | 5 / 6 | 맞는 비밀번호(1번)만 기대와 같고, 나머지 5개는 모두 허용됨 |
| 2. 규칙만 고침 | 1 / 6 | 막을 것은 모두 막았지만 정상인 1번까지 거절됨 |
| 3. 저장 방식도 고침 | 0 / 6 | 6칸 모두 기대와 같음, 종료 코드 0 |
- 1단계에서 틀린 비밀번호가 통과했습니다.
trust는 비밀번호를 아예 묻지 않으므로 2번에서 보낸wrong은 확인조차 되지 않았습니다. 다른 서버에서postgres로 들어가는 5번도 그대로 통과했으므로 같은 네트워크에 있는 컨테이너 하나가 침해되면 데이터베이스 전체가 열린 것과 같았습니다. postgres데이터베이스로 가는 6번도 통과했습니다.app이 쓰는 데이터베이스는lab하나인데도 규칙이all이라 다른 데이터베이스에도 접속할 수 있었습니다.
3. 2단계: 규칙만 고치면 정상 앱이 막힙니다
2단계에서 1번, 즉 맞는 비밀번호를 가진 app이 password authentication failed로 거절되었습니다. 클라이언트에 보이는 메시지는 2번(틀린 비밀번호)과 똑같아서, 이것만 보면 비밀번호를 잘못 넣은 것으로 읽힙니다. 이유는 서버 로그에 있었습니다.
DETAIL: User "app" does not have a valid SCRAM secret.
pg_hba의 방식을 scram-sha-256으로 바꿔도 이미 저장된 해시는 옛 md5 형태(md566e2778badd…)입니다. SCRAM 인증은 SCRAM 형태의 저장값이 있어야 하므로, 새 규칙에서는 정상 비밀번호도 통과하지 못합니다. 그래서 순서는 다음과 같습니다.
password_encryption을scram-sha-256으로 바꾸고 설정을 다시 읽게 합니다(pg_reload_conf()).- 역할마다 비밀번호를 다시 설정합니다(
ALTER ROLE app PASSWORD '…'). 이때 새 방식으로 저장됩니다. - 그다음에
pg_hba를 SCRAM으로 바꿉니다.
이 글의 스크립트는 함정을 보여 주려고 일부러 pg_hba 변경(3번)을 먼저 했습니다. 실제 환경에서는 위 순서로 하고, 역할이 여럿이면 어느 역할이 아직 md5인지 먼저 조회해야 합니다.
SELECT rolname, left(rolpassword, 14) FROM pg_authid WHERE rolpassword IS NOT NULL;
3단계에서는 app의 해시가 SCRAM-SHA-256$로 시작하는 것을 확인했습니다. 비밀번호 해시는 슈퍼유저만 조회할 수 있고, 위 조회에서는 앞 14글자만 보았습니다.
4. 규칙을 파일이 아니라 서버 쪽에서 확인하기
설정 파일을 눈으로 읽는 것만으로는 오타를 놓치기 쉽습니다. pg_hba_file_rules 뷰는 서버가 지금 읽은 규칙을 한 줄씩 보여 주고, 문법 오류가 있으면 error 열에 이유를 적어 줍니다.
SELECT line_number, type, database, user_name, address, auth_method, coalesce(error,'-')
FROM pg_hba_file_rules;
3단계 끝에서 확인한 결과는 local trust, host {lab} {app} 10.231.77.10 scram-sha-256, host {all} {all} 0.0.0.0 reject 세 줄이었고, error 열은 모두 -(오류 없음)였습니다. 그래서 파일을 고친 뒤에는 이 뷰의 error 열이 모두 비어 있는지를 마지막 확인 단계로 두었습니다. 일부러 잘못된 줄을 넣어 error 열에 무엇이 나오는지는 이 글에서 해 보지 않았습니다.
5. 접속 표를 게이트로 쓰기
스크립트는 마지막 단계의 어긋난 칸 수를 종료 코드로 돌려줍니다. 3단계가 0이면 종료 코드 0, 아니면 그 개수입니다. 설정을 바꿀 때마다 같은 6칸을 돌리면 "비밀번호 없이 들어오는 길이 생겼는가", "허용 범위 밖에서 들어오는가"를 사람이 아니라 표가 확인합니다. 칸을 늘리려면 MATRIX에 한 줄을 더하면 됩니다. 예를 들어 읽기 전용 역할이 따로 있으면 그 역할의 접속 위치를 추가합니다.
6. 읽을 때 알아 둘 점
reject를 맨 아래에 둔 것은 제 선택입니다. 마지막에 모든 접속을 거절하는 줄을 두면 "허용한 것만 통과한다"는 의도가 파일에 드러납니다. 이 줄을 뺀 설정과 비교해 보지는 않았습니다.- SSL은 따지지 않았습니다. 이 실습의 연결은 암호화 없이 맺었고(서버가 거절할 때
no encryption이라고 표시했습니다), 실제 환경에서는hostssl을 쓰고 서버 인증서를 확인하는 단계가 더 필요합니다. 웹 서버의 TLS 점검은 testssl 글에서 다뤘고, 데이터베이스 연결의 TLS는 이 글에서 해 보지 않았습니다. - 컨테이너 네트워크의 주소는 고정해서 썼습니다. 앱이 여러 대로 늘면
/32하나가 아니라 앱이 속한 대역으로 넓혀야 하고, 그때 범위가 얼마나 넓은지가 보안 수준을 정합니다.
전체 코드
전체를 한 번에 돌리는 스크립트입니다. 아래 두 설정 파일과 같은 폴더에서 실행합니다.
# hba_demo.sh
#!/usr/bin/env bash
# PostgreSQL 의 pg_hba.conf 를 "trust 로 전부 열림", "규칙만 고침(비밀번호는 md5 그대로)", "규칙과 SCRAM 모두 고침" 세 단계로 바꿔 가며
# 서로 다른 두 클라이언트 컨테이너에서 같은 6가지 접속을 시도하고, 기대와 어긋난 개수를 종료 코드로 낸다.
# 준비: Docker (postgres:16 이미지), 같은 폴더에 pg_hba_bad.conf, pg_hba_good.conf. 시험용이라 비밀번호는 lab-pw 이다.
# 실행(Git Bash): bash hba_demo.sh   (약 1분)
export MSYS_NO_PATHCONV=1
HERE="$(pwd)"
NET=osk-l1b-net; DB=osk-l1b-db; APP=osk-l1b-app; OTH=osk-l1b-other
cleanup() { docker rm -f $DB $APP $OTH >/dev/null 2>&1; docker network rm $NET >/dev/null 2>&1; }
cleanup
docker network create --subnet 10.231.77.0/24 $NET >/dev/null
docker run -d --name $DB  --network $NET --ip 10.231.77.2  -e POSTGRES_PASSWORD=admin-pw postgres:16 >/dev/null
docker run -d --name $APP --network $NET --ip 10.231.77.10 postgres:16 sleep infinity >/dev/null
docker run -d --name $OTH --network $NET --ip 10.231.77.20 postgres:16 sleep infinity >/dev/null
for i in $(seq 1 40); do docker exec $DB pg_isready -U postgres >/dev/null 2>&1 && break; sleep 1; done; sleep 3

SU() { docker exec -i $DB psql -U postgres -At "$@" 2>&1; }   # 컨테이너 안의 소켓(local trust)으로 관리 작업
SU -c "ALTER SYSTEM SET password_encryption='md5'" >/dev/null     # 처음엔 일부러 옛 방식(md5)으로 저장
SU -c "SELECT pg_reload_conf()" >/dev/null
SU -c "CREATE DATABASE lab" >/dev/null
SU -c "CREATE ROLE app LOGIN PASSWORD 'lab-pw'" >/dev/null
use_hba() { docker exec -i $DB sh -c 'cat > "$PGDATA/pg_hba.conf"' < "$HERE/$1"; SU -c "SELECT pg_reload_conf()" >/dev/null; sleep 1; }

# 접속 시도: try <클라이언트 컨테이너> <사용자> <비밀번호|-> <데이터베이스> → ALLOW 또는 DENY(이유)
try() {
  local c=$1 u=$2 p=$3 d=$4 out
  if [ "$p" = "-" ]; then p=""; fi
  out=$(docker exec -e PGPASSWORD="$p" -e PGCONNECT_TIMEOUT=5 $c psql "host=10.231.77.2 user=$u dbname=$d" -w -At -c "select 1" 2>&1)
  if [ "$out" = "1" ]; then echo "ALLOW"; else echo "DENY|$(echo "$out" | head -1 | sed -E 's/^.*FATAL:  //; s/, no encryption//; s/pg_hba.conf rejects connection for host/pg_hba 거절: host/' | cut -c1-100)"; fi
}
# 기대하는 표: 이름 | 클라이언트 | 사용자 | 비밀번호 | 데이터베이스 | 기대
MATRIX=(
  "1 app 서버에서 app, 맞는 비밀번호|$APP|app|lab-pw|lab|ALLOW"
  "2 app 서버에서 app, 틀린 비밀번호|$APP|app|wrong|lab|DENY"
  "3 app 서버에서 postgres, 비밀번호 없이|$APP|postgres|-|lab|DENY"
  "4 다른 서버에서 app, 맞는 비밀번호|$OTH|app|lab-pw|lab|DENY"
  "5 다른 서버에서 postgres, 비밀번호 없이|$OTH|postgres|-|lab|DENY"
  "6 app 서버에서 app, postgres DB|$APP|app|lab-pw|postgres|DENY"
)
run_matrix() {
  local bad=0 row name c u p d want got
  for row in "${MATRIX[@]}"; do
    IFS='|' read -r name c u p d want <<<"$row"
    got=$(try $c $u $p $d)
    if [ "${got%%|*}" = "$want" ]; then mark="맞음"; else mark="어긋남"; bad=$((bad+1)); fi
    printf "  %s 기대 %-5s 실제 %-5s %s
" "$mark" "$want" "${got%%|*}" "${name#* }"
    [ "$got" != "${got%%|*}" ] && echo "           - ${got#*|}"
  done
  echo "  어긋난 칸: $bad / ${#MATRIX[@]}"
  return $bad
}
hash_kind() { SU -c "SELECT rolname || ' ' || left(rolpassword, 14) FROM pg_authid WHERE rolname='app'"; }

echo "## 1. 느슨한 상태: host all all 0.0.0.0/0 trust, 비밀번호는 md5 저장"
use_hba pg_hba_bad.conf
echo "  저장된 해시: $(hash_kind)"
run_matrix; R1=$?

echo "## 2. 규칙만 고침: pg_hba 는 scram-sha-256 인데 app 의 비밀번호는 md5 로 저장된 채"
use_hba pg_hba_good.conf
run_matrix; R2=$?
echo "  서버 로그: $(docker logs $DB 2>&1 | grep -m1 'valid SCRAM secret' | sed -E 's/^.*DETAIL:  /DETAIL: /')"

echo "## 3. 저장 방식도 고침: password_encryption 을 scram 으로 바꾸고 비밀번호를 다시 설정"
SU -c "ALTER SYSTEM SET password_encryption='scram-sha-256'" >/dev/null; SU -c "SELECT pg_reload_conf()" >/dev/null
SU -c "ALTER ROLE app PASSWORD 'lab-pw'" >/dev/null
echo "  저장된 해시: $(hash_kind)"
run_matrix; R3=$?

echo "## 4. pg_hba_file_rules 로 규칙 교차 확인(error 열이 비어 있어야 함)"
SU -c "SELECT line_number, type, database, user_name, address, auth_method, coalesce(error,'-') FROM pg_hba_file_rules" | sed 's/^/  /'
cleanup
echo "## 요약: 1단계 어긋남 $R1, 2단계 어긋남 $R2, 3단계 어긋남 $R3"
[ $R3 -eq 0 ] && echo "  게이트: 최종 상태 통과(종료 코드 0)" || echo "  게이트: 실패"
exit $R3
느슨한 설정입니다.
pg_hba_bad.conf
# 느슨한 상태: 어디서 오든 누구든(슈퍼유저 포함) 비밀번호 없이 들어온다.
local   all   all                  trust
host    all   all   0.0.0.0/0      trust
조인 설정입니다.
pg_hba_good.conf
# 조인 상태: app 서버(10.231.77.10) 한 곳에서, app 역할만, lab 데이터베이스만, SCRAM 비밀번호로만 허용한다.
local   all   all                  trust
host    lab   app   10.231.77.10/32  scram-sha-256
host    all   all   0.0.0.0/0      reject
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
규칙을 SCRAM으로 바꿨더니 정상 비밀번호도 password authentication failed |
저장된 해시가 md5 형태 |
password_encryption을 바꾸고 비밀번호 재설정, 서버 로그의 valid SCRAM secret 확인 |
네트워크 생성이 Pool overlaps with other one on this address space |
다른 컨테이너 네트워크와 주소 대역이 겹침 | 겹치지 않는 대역(이 글은 10.231.77.0/24)으로 변경 |
| 설정 파일 위치를 모르겠음 | 설치마다 다름 | SHOW hba_file;로 확인하고, 이 글은 $PGDATA/pg_hba.conf에 썼음 |
| 규칙을 고쳤는데 그대로임 | 설정을 다시 읽지 않음 | SELECT pg_reload_conf(); 후 pg_hba_file_rules 확인 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · PostgreSQL 16.15에서
trust설정, SCRAM으로 규칙만 바꾼 설정, 저장 방식까지 바꾼 설정을 같은 6가지 접속(app 서버의 맞는 비밀번호, 틀린 비밀번호, 슈퍼유저 무비밀번호, 다른 서버의 맞는 비밀번호, 다른 서버의 슈퍼유저 무비밀번호, 다른 데이터베이스)으로 비교했습니다. 어긋난 칸이 5, 1, 0개였고 종료 코드 0을 확인했습니다.pg_hba_file_rules의 규칙과error열,pg_authid의 해시 접두어, 서버 로그의valid SCRAM secret메시지를 대조했습니다. 전체 스크립트의 최종판을 두 번 실행해 결과가 같았고(고치기 전 판도 같은 숫자였습니다), 끝에 컨테이너와 네트워크를 지웠습니다. - 해 보지 않은 것:
hostssl과 인증서 검증, 클라이언트 인증서(cert) 방식,peer와ident, LDAP와gss연동, 잘못된 규칙 줄을 넣었을 때의error열 내용,md5가 아닌 평문 저장값,scram의 반복 횟수 조정, 연결 수 제한, Linux와 macOS. - 읽을 때 주의: 이 글의 비밀번호와 주소는 시험용이며
trust설정은 컨테이너 안의 소켓 관리에만 남겼습니다. 3단계에서app해시가SCRAM-SHA-256$로 시작한다는 것까지만 확인했고 내부 형식은 읽지 않았습니다. 오류 메시지는 이 버전(16.15)의 것입니다.
이 글은 스타트업·소규모 조직 보안 구축 로드맵의 한 단계입니다.
이 글의 다음 단계
- NoSQL과 SQL 차이: 같은 상품 데이터를 두 방식으로 다뤄 보기같은 상품 데이터를 PostgreSQL 표와 MongoDB 컬렉션에 각각 넣고 같은 질문을 던집니다. 조건 검색 결과는 같지만, 새 필드를 추가할 때 PostgreSQL은 ALTER TABLE이 필요하고 MongoDB는 문서에 바로 넣을 수 있는 차이를 실행 결과로 확인합니다.
- PostgreSQL 역할 최소 권한 실습: PUBLIC 회수, 기본 권한앱 역할이 표 주인이고 읽기 역할에 ALL이 주어진 느슨한 PostgreSQL을 최소 권한으로 고칩니다. 같은 12칸짜리 허용/거부 표로 전후를 검사해 어긋난 칸이 6개에서 0개가 되는 것을 확인하고, 나중에 만든 표에 권한이 자동으로 붙는 기본 권한(DEFAULT PRIVILEGES)과 has_table_privilege 교차 확인까지 다룹니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com