여러 사용자나 고객사의 자료를 표 하나에 담는 서비스는 "내 행만 보인다"를 앱 코드의 WHERE owner = ?에 맡기는 경우가 많습니다. 조건 하나를 빠뜨린 질의, 관리 화면의 임시 조회, 다른 서비스가 같은 데이터베이스에 붙는 상황에서는 이 방식이 쉽게 깨집니다. PostgreSQL의 행 수준 보안(Row Level Security, RLS)은 이 규칙을 데이터베이스가 직접 강제합니다. 이 글은 PostgreSQL 16 컨테이너에서 같은 질의를 RLS 없음, 켜기만 함, 정책 붙임, FORCE의 네 상태로 돌려 결과를 비교하고, "내 행만 보이고 남의 행은 쓸 수 없다"를 합격 기준으로 만들어 종료 코드로 확인합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Docker | 29.5.3 (Windows 11, Git Bash에서 실행) |
| PostgreSQL | 16.15 (postgres:16 이미지) |
| 역할 | app_owner(표 소유자), alice, bob(일반 사용자), postgres(슈퍼유저) |
| 표 | docs(id, owner, title), 행 4개(alice 2개, bob 2개) |
컨테이너 하나(osk-fb-pg)에 psql로 접속해 시험하고, 끝나면 컨테이너를 지웁니다. 비밀번호는 시험용으로 모두 lab입니다. 사용자별 결과는 -h 127.0.0.1로 비밀번호 인증을 거쳐 그 사용자로 접속해서 얻었습니다.
1. 합격 기준을 먼저 정하기
"RLS가 잘 걸렸다"를 눈으로 보지 않고 gate 함수 하나로 판정합니다. alice로 접속해서 다음 세 가지가 모두 맞아야 합격(종료 코드 0)입니다.
- 보이는 행 중 남의 행(
owner <> 'alice')이 0개입니다. - 남의 이름으로
INSERT하면row-level security오류로 거절됩니다. - 남의 행을
UPDATE하면UPDATE 0입니다.
쓰기 시험은 BEGIN; ... ROLLBACK; 안에서 해서 시험 자체가 자료를 바꾸지 않게 했습니다. 처음에는 -c "INSERT ..."로 바로 실행했다가 시험 중에 위조 행이 실제로 들어가 다음 단계의 숫자가 달라졌습니다. 실험 코드가 자료를 바꾸면 비교가 되지 않으므로 트랜잭션으로 감싼 것입니다.
2. RLS가 없는 표
표를 만들고 alice와 bob에게 SELECT, INSERT, UPDATE, DELETE를 줬을 뿐 RLS는 켜지 않았습니다.
- alice가
SELECT count(*)를 하면 4행, 제목은a-1,a-2,b-1,b-2로 bob의 행까지 모두 보입니다. - 남의 이름으로
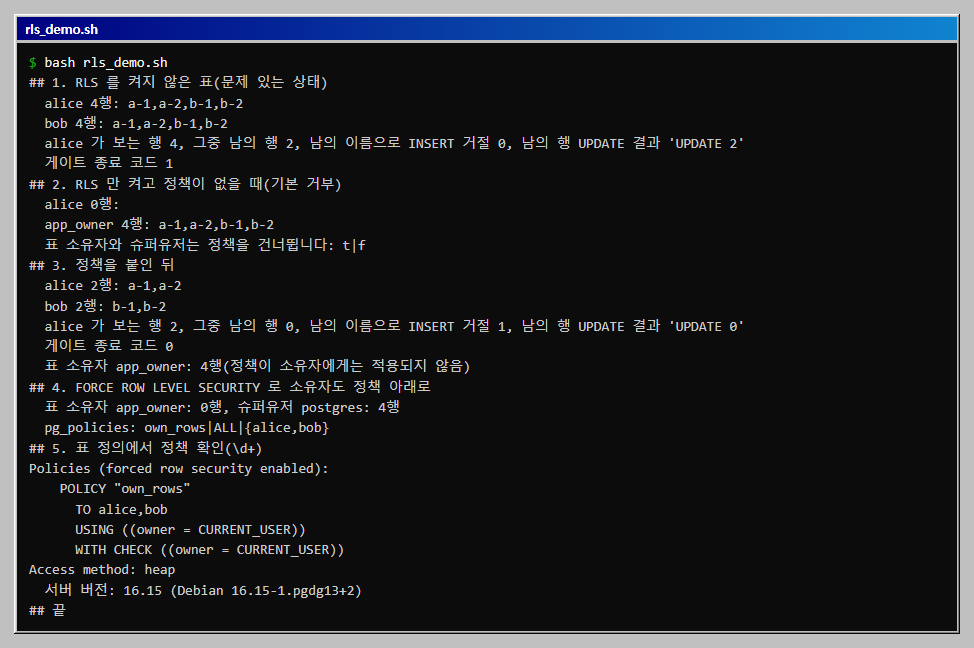
INSERT는 거절되지 않았고(거절 0건), 남의 행UPDATE는UPDATE 2로 bob의 두 행이 바뀝니다. - 게이트는 종료 코드 1로 불합격입니다.
표 단위 권한(GRANT)은 "이 표를 읽을 수 있다"까지만 정하고 어느 행인지는 정하지 못하므로, 행을 나누려면 앱의 조건이나 RLS가 필요합니다.
3. RLS만 켰을 때: 기본 거부
ALTER TABLE docs ENABLE ROW LEVEL SECURITY만 실행하면 정책이 하나도 없을 때 일반 사용자에게는 아무 행도 보이지 않습니다.
| 사용자 | 보이는 행 |
|---|---|
| alice | 0행 |
| app_owner(표 소유자) | 4행 |
정책이 없으면 거부하는 것이 기본값이라 안전한 쪽으로 실패합니다. 반면 표 소유자는 정책을 건너뛰어 여전히 4행이 보였습니다. pg_class에서 relrowsecurity는 t, relforcerowsecurity는 f였고, 이 값이 소유자가 우회하는 이유입니다. 슈퍼유저(postgres)도 정책을 건너뛴다는 것은 4단계에서 숫자로 확인했습니다.
4. 정책 붙이기
CREATE POLICY own_rows ON docs FOR ALL TO alice, bob
  USING (owner = current_user) WITH CHECK (owner = current_user);
USING은 읽기와 수정, 삭제의 대상이 되는 행을 거릅니다.WITH CHECK는 새로 들어가거나 바뀌는 행이 조건을 지키는지 봅니다. 이것이 없으면 bob의 이름으로 행을 만들어 넣는 쓰기를 막지 못합니다.current_user는 접속한 데이터베이스 역할입니다. 앱이 모든 사용자를 하나의 계정으로 접속시키는 구조라면current_setting('app.user_id')같은 세션 변수를 쓰는 식으로 정책을 바꿔야 하며, 이 글에서는 해 보지 않았습니다.
정책을 붙인 뒤 결과입니다.
| 확인 | 결과 |
|---|---|
| alice가 보는 행 | 2행(a-1,a-2) |
| bob이 보는 행 | 2행(b-1,b-2) |
| alice가 보는 남의 행 | 0 |
| 남의 이름으로 INSERT | row-level security 오류로 거절 |
| 남의 행 UPDATE | UPDATE 0 |
| 게이트 | 종료 코드 0(합격) |
UPDATE가 오류가 아니라 UPDATE 0으로 끝나는 점에 주의합니다. 읽을 수 없는 행은 "없는 행"처럼 취급되므로 앱이 "수정 0건"을 성공으로 처리하면 실패를 놓칠 수 있습니다.
5. 표 소유자와 FORCE
정책을 붙인 뒤에도 표 소유자 app_owner는 4행이 모두 보였습니다. 소유자에게도 정책을 적용하려면 ALTER TABLE docs FORCE ROW LEVEL SECURITY를 실행합니다.
| 사용자 | FORCE 전 | FORCE 후 |
|---|---|---|
| app_owner(표 소유자) | 4행 | 0행 |
| postgres(슈퍼유저) | 4행 | 4행 |
FORCE를 걸자 소유자의 4행이 0행이 되었습니다. 소유자 역할이 마이그레이션이나 배치 작업에 쓰이면 FORCE 때문에 그 작업이 행을 못 볼 수 있으므로 소유자용 정책을 따로 두거나 소유자와 앱 계정을 분리해야 합니다. 슈퍼유저는 FORCE에도 4행이 그대로였습니다. 슈퍼유저와 BYPASSRLS 속성을 가진 역할은 RLS의 적용 대상이 아니므로, 앱 접속 계정에는 이 권한을 주지 않는 것이 전제입니다. BYPASSRLS 역할은 이 글에서 만들어 보지 않았습니다.
\d+ docs로 정책이 표 정의에 어떻게 나오는지도 확인했습니다.
Policies (forced row security enabled):
    POLICY "own_rows"
      TO alice,bob
      USING ((owner = CURRENT_USER))
      WITH CHECK ((owner = CURRENT_USER))
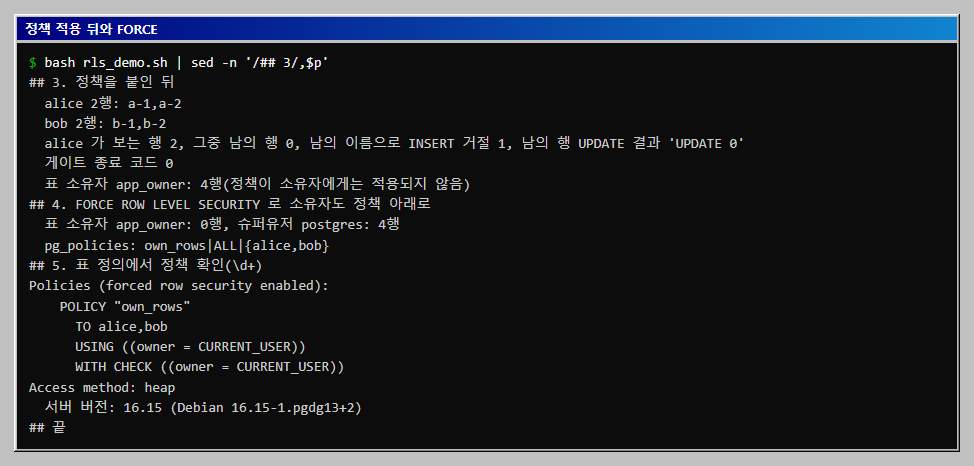
3단계 이후만 다시 출력해서 정책 적용 뒤와 FORCE 뒤를 한 화면에서 비교했습니다.
6. 운영에 옮길 때 확인할 것
- 앱 접속 계정은 표 소유자가 아니어야 합니다. 소유자는 FORCE를 걸지 않으면 우회합니다.
- 정책마다
WITH CHECK를 씁니다.USING만 있으면 읽기 쪽만 막힙니다. 이 글의FOR ALL정책은 두 가지를 함께 정했지만FOR SELECT정책만 썼을 때의 쓰기 동작은 해 보지 않았습니다. - 성능은 따로 봅니다. 정책 조건이 모든 질의에 붙으므로
owner같은 열에 인덱스가 필요할 수 있습니다. 이 글은 행 4개짜리 표라 성능은 측정하지 않았습니다. - 합격 판정을 CI에 넣습니다. 스키마 변경으로 정책이 빠지면 게이트가 1을 내므로 마이그레이션 시험에 같은
gate를 붙일 수 있습니다.
전체 코드
실험 전체를 한 번에 돌리는 스크립트입니다. 같은 폴더에서 실행합니다.
# rls_demo.sh
#!/usr/bin/env bash
# PostgreSQL 행 수준 보안(RLS)을 끈 상태, 켠 상태, 정책을 붙인 상태로 나눠 같은 질의의 결과를 비교하고 합격/불합격 판정을 종료 코드로 낸다.
# 준비: Docker (postgres:16 이미지). 시험용 컨테이너라 비밀번호는 모두 lab 이다.
# 실행(Git Bash): bash rls_demo.sh   (약 40초)
export MSYS_NO_PATHCONV=1
N=osk-fb-pg
docker rm -f $N >/dev/null 2>&1
docker run -d --name $N -e POSTGRES_PASSWORD=lab postgres:16 >/dev/null
for i in $(seq 1 30); do docker exec $N pg_isready -U postgres >/dev/null 2>&1 && break; sleep 1; done
sleep 2
SU() { docker exec -i $N psql -U postgres -d lab -v ON_ERROR_STOP=0 -At "$@" 2>&1; }
AS() { local u=$1; shift; docker exec -i -e PGPASSWORD=lab $N psql -h 127.0.0.1 -U "$u" -d lab -At "$@" 2>&1; }
docker exec $N psql -U postgres -c 'CREATE DATABASE lab' >/dev/null

SU <<'SQL' >/dev/null
CREATE ROLE app_owner LOGIN PASSWORD 'lab';
CREATE ROLE alice LOGIN PASSWORD 'lab';
CREATE ROLE bob   LOGIN PASSWORD 'lab';
GRANT CREATE ON SCHEMA public TO app_owner;
SET ROLE app_owner;
CREATE TABLE docs (id serial PRIMARY KEY, owner text NOT NULL, title text NOT NULL);
GRANT SELECT, INSERT, UPDATE, DELETE ON docs TO alice, bob;
GRANT USAGE ON SEQUENCE docs_id_seq TO alice, bob;
INSERT INTO docs(owner,title) VALUES ('alice','a-1'),('alice','a-2'),('bob','b-1'),('bob','b-2');
SQL

# 판정: alice 가 자기 행만 보고, 남의 행을 쓰지 못하는지. 합격이면 0, 아니면 1
gate() {
  local seen others w1 w2
  seen=$(AS alice -c "SELECT count(*) FROM docs")
  others=$(AS alice -c "SELECT count(*) FROM docs WHERE owner <> 'alice'")
  # 쓰기 시험은 트랜잭션 안에서 하고 되돌려 자료를 바꾸지 않는다
  w1=$(echo "BEGIN; INSERT INTO docs(owner,title) VALUES ('bob','forged'); ROLLBACK;" | AS alice | grep -c 'row-level security')
  w2=$(echo "BEGIN; UPDATE docs SET title='x' WHERE owner='bob'; ROLLBACK;" | AS alice | grep '^UPDATE')
  echo "  alice 가 보는 행 $seen, 그중 남의 행 $others, 남의 이름으로 INSERT 거절 $w1, 남의 행 UPDATE 결과 '$w2'"
  [ "$others" = 0 ] && [ "$w1" = 1 ] && [ "$w2" = "UPDATE 0" ]
}
show() { echo "  $1 $(AS "$1" -c "SELECT count(*) FROM docs")행: $(AS "$1" -c "SELECT string_agg(title, ',' ORDER BY id) FROM docs")"; }

echo "## 1. RLS 를 켜지 않은 표(문제 있는 상태)"
show alice; show bob
gate; echo "  게이트 종료 코드 $?"

echo "## 2. RLS 만 켜고 정책이 없을 때(기본 거부)"
SU -c "ALTER TABLE docs ENABLE ROW LEVEL SECURITY" >/dev/null
show alice; show app_owner
echo "  표 소유자와 슈퍼유저는 정책을 건너뜁니다: $(SU -c "SELECT relrowsecurity, relforcerowsecurity FROM pg_class WHERE relname='docs'")"

echo "## 3. 정책을 붙인 뒤"
SU <<'SQL' >/dev/null
CREATE POLICY own_rows ON docs FOR ALL TO alice, bob
  USING (owner = current_user) WITH CHECK (owner = current_user);
SQL
show alice; show bob
gate; echo "  게이트 종료 코드 $?"
echo "  표 소유자 app_owner: $(AS app_owner -c "SELECT count(*) FROM docs")행(정책이 소유자에게는 적용되지 않음)"

echo "## 4. FORCE ROW LEVEL SECURITY 로 소유자도 정책 아래로"
SU -c "ALTER TABLE docs FORCE ROW LEVEL SECURITY" >/dev/null
echo "  표 소유자 app_owner: $(AS app_owner -c "SELECT count(*) FROM docs")행, 슈퍼유저 postgres: $(SU -c "SELECT count(*) FROM docs")행"
echo "  pg_policies: $(SU -c "SELECT policyname, cmd, roles FROM pg_policies WHERE tablename='docs'")"
echo "## 5. 표 정의에서 정책 확인(\d+)"
docker exec $N psql -U postgres -d lab -c '\d+ docs' | sed -n '/Policies/,/^Access/p'
echo "  서버 버전: $(SU -c 'SHOW server_version')"
docker rm -f $N >/dev/null 2>&1
echo "## 끝"
자주 막히는 곳
| 증상 | 원인 | 해결 |
|---|---|---|
| RLS를 켰는데 소유자 계정에서는 전부 보임 | 소유자는 정책을 우회함 | FORCE ROW LEVEL SECURITY 또는 앱 계정과 소유자 분리 |
| RLS를 켰더니 일반 사용자가 0행 | 정책이 없으면 기본 거부 | CREATE POLICY 추가 |
| 시험이 끝났는데 다음 단계 숫자가 달라짐 | 시험용 INSERT와 UPDATE가 실제로 반영됨 |
BEGIN; ...; ROLLBACK;으로 감싸기 |
UPDATE 0을 성공으로 처리 |
정책에 걸린 행은 없는 것처럼 취급됨 | 영향받은 행 수를 확인하는 코드 |
| 슈퍼유저로 시험하면 항상 통과 | 슈퍼유저는 RLS를 건너뜀 | 일반 역할로 접속해서 시험 |
확인 범위
- 해 본 것: 2026-10-30, Windows 11 · Docker 29.5.3 · PostgreSQL 16.15에서 RLS 없는 표(게이트 1), RLS만 켠 표(일반 사용자 0행, 소유자 4행), 정책을 붙인 표(alice 2행, bob 2행, 게이트 0),
FORCE(소유자 0행, 슈퍼유저 4행),\d+의 정책 출력,pg_class의relrowsecurity와relforcerowsecurity를 확인했습니다. 전체 스크립트를 세 번 실행해 결과가 같았고, 끝에 컨테이너를 지웠습니다. - 해 보지 않은 것:
BYPASSRLS속성 역할, 세션 변수로 사용자를 구분하는 정책,FOR SELECT등 명령별 정책의 조합, 여러 정책이 겹칠 때의 OR 결합, 뷰와 함수(SECURITY DEFINER)를 거친 우회, 인덱스와 성능, 다른 PostgreSQL 버전, Linux와 macOS. - 읽을 때 주의: 비밀번호
lab과 로컬 접속은 시험용입니다. 결과는 PostgreSQL 16.15 기준이며 표가 4행이라 정책의 성능 영향은 알 수 없습니다.
이 글의 다음 단계
- NoSQL과 SQL 차이: 같은 상품 데이터를 두 방식으로 다뤄 보기같은 상품 데이터를 PostgreSQL 표와 MongoDB 컬렉션에 각각 넣고 같은 질문을 던집니다. 조건 검색 결과는 같지만, 새 필드를 추가할 때 PostgreSQL은 ALTER TABLE이 필요하고 MongoDB는 문서에 바로 넣을 수 있는 차이를 실행 결과로 확인합니다.
- PostgreSQL pg_hba.conf 점검: trust를 SCRAM과 접속 제한으로 바꾸기pg_hba.conf가 trust로 열려 있는 PostgreSQL 16을 컨테이너로 띄우고, 다른 두 서버에서 같은 6가지 접속을 시도해 5칸이 어긋나는 것을 확인합니다. 규칙만 SCRAM으로 바꾸면 정상 앱까지 막히는 이유, 저장된 해시를 다시 만드는 순서, pg_hba_file_rules로 규칙을 교차 확인하는 방법과 종료 코드 게이트를 다룹니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com