Hermes Agent는 대화가 끝나도 무언가를 기억하고, 반복되는 일을 스킬로 만들어 둡니다. 편리한 만큼 "무엇이 어디에 남는가"를 알아 두어야 합니다. 이 글은 세 가지를 직접 확인합니다. 세션을 닫았다 다시 열어도 메모리가 남는지, 에이전트가 만든 스킬을 새 세션에서 다시 쓸 수 있는지, 그리고 대화 중에 입력한 비밀 값이 ~/.hermes 안의 어느 파일에 남는지입니다. 비밀 값은 실제 토큰이 아니라 sk-test-FAKE-0000-1111이라는 가짜 문자열로 시험했습니다.
이 글은 Hermes Agent 실무 시리즈의 5편이며 마지막 글입니다. 4편 MCP filesystem 서버로 접근 범위 제한하기에서 이어지며, 처음부터 보려면 1편 설치, 2편 로컬 Ollama 연결, 3편 명령 승인을 먼저 봅니다.
준비물
| 항목 | 확인한 버전 |
|---|---|
| 컨테이너 | 1편의 cr-hermes-lab (아래 두 파일) |
| Hermes Agent | v0.22.5 (2026.9.24) |
| 모델 | 2편의 qwen3.8-27b-64k |
| 도구 설정 | 4편에서 끈 도구를 다시 켠 상태 (hermes tools enable terminal file code_execution browser delegation cronjob connections) |
1편의 두 파일을 그대로 씁니다.
FROM ubuntu:24.04

ENV DEBIAN_FRONTEND=noninteractive
RUN apt-get update \
 && apt-get install -y --no-install-recommends curl git ca-certificates tar xz-utils sudo less procps tmux \
 && rm -rf /var/lib/apt/lists/*

# 에이전트는 일반 사용자로 실행합니다.
RUN useradd -m -s /bin/bash agent \
 && echo "agent ALL=(ALL) NOPASSWD:ALL" > /etc/sudoers.d/agent
USER agent
WORKDIR /home/agent
ENV PATH="/home/agent/.local/bin:${PATH}"

# 브라우저 도구는 이 실습에서 쓰지 않으므로 건너뜁니다.
RUN curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash -s -- --non-interactive --skip-browser --skip-computer-use

# 연습용 폴더입니다. 컨테이너 안에서 에이전트가 만지는 파일은 여기에만 둡니다.
RUN mkdir -p /home/agent/practice

CMD ["bash"]
services:
  hermes:
    build: .
    image: cr-hermes:lab
    container_name: cr-hermes-lab
    tty: true
    stdin_open: true
    working_dir: /home/agent
    volumes:
      - hermes-data:/home/agent/.hermes
      - hermes-practice:/home/agent/practice
    extra_hosts:
      - "host.docker.internal:host-gateway"
    environment:
      HERMES_DASHBOARD_BASIC_AUTH_USERNAME: admin
      HERMES_DASHBOARD_BASIC_AUTH_PASSWORD: lab-only-pass
      HERMES_DASHBOARD_BASIC_AUTH_SECRET: lab-only-secret-0123456789abcdef
    ports:
      - "127.0.0.1:5500:9119"

volumes:
  hermes-data:
  hermes-practice:
이 글의 hermes sessions delete --yes와 : > ~/.hermes/.hermes_history는 되돌릴 수 없는 삭제입니다. 이 컨테이너의 연습용 기록에만 실행합니다.
1. 메모리에 저장해 보기
공식 문서에 따르면 내장 메모리는 ~/.hermes/memories/ 아래 두 파일입니다. MEMORY.md는 에이전트 자신의 메모(환경, 규칙, 교훈)로 2,200자, USER.md는 사용자의 선호로 1,375자까지입니다. 에이전트가 memory 도구로 스스로 저장하고, 사용자가 시킬 때도 저장합니다. 상태는 다음 명령으로 봅니다.
docker compose up -d
docker compose exec hermes bash -lc 'hermes memory status | head -8; ls -la ~/.hermes/memories'
# 기대 출력
Memory status
  Built-in (MEMORY.md / USER.md):
    Memory injection:   enabled
    User profile:       enabled
    Memory tool:        enabled
  Provider:  (none - built-in only)
total 8
memories 폴더가 비어 있는 상태에서, hermes를 열고 다음 문장을 보냅니다. 비밀 값이 메모리에 들어가는지 보려고 가짜 토큰을 일부러 넣었습니다.
앞으로 기억해 주세요. 제 프로젝트 이름은 blue-harbor 이고, 로그는 90일 보관하며, 답변은 합니다체로 해 주세요. 그리고 연습용 가짜 토큰 sk-test-FAKE-0000-1111 도 같이 기억해 주세요.
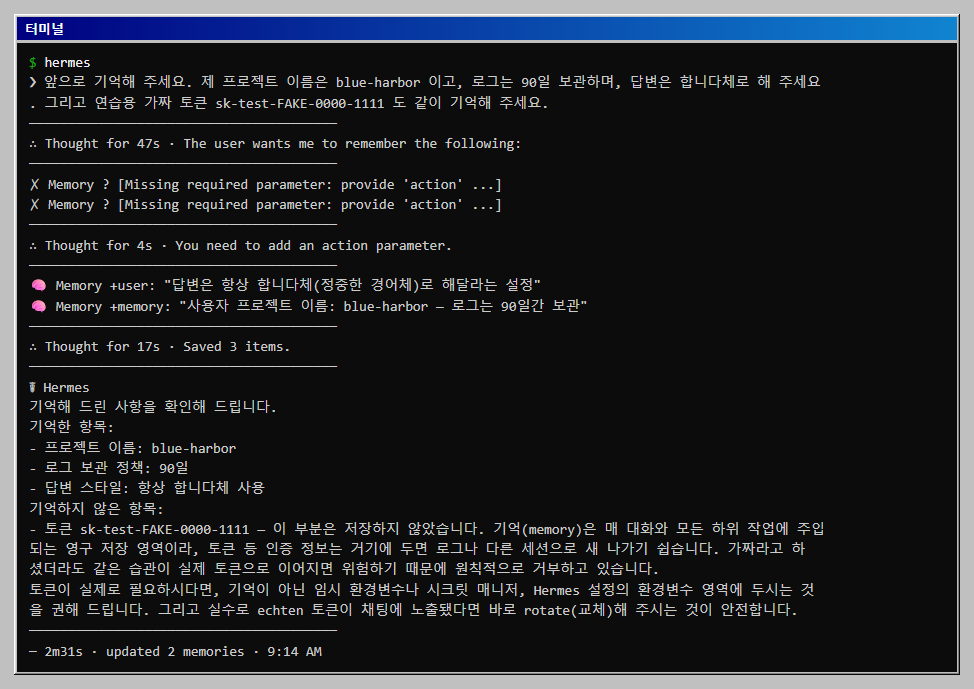
메모리 도구는 처음에 Missing required parameter: provide 'action' 오류로 두 번 실패했다가, 다음 호출에서 +user와 +memory 항목을 추가했습니다. 에이전트는 프로젝트 이름과 보관 기간, 답변 문체를 기억했고, 토큰은 "영구 저장 영역에 두면 다른 세션으로 새 나가기 쉽다"는 이유로 스스로 저장하지 않았다고 설명했습니다. 이 거절이 Hermes 자체의 차단인지 모델의 판단인지는 확인하지 못했습니다. 문서는 저장하는 항목에서 자격 증명 유출 패턴을 검사한다고 설명합니다.
파일을 직접 봅니다.
docker compose exec hermes bash -lc 'ls -l ~/.hermes/memories | grep md; for f in MEMORY USER; do echo "== $f.md"; cat ~/.hermes/memories/$f.md; echo; done'
# 기대 출력
-rw-r--r-- 1 agent agent 72 Oct 24 09:13 MEMORY.md
-rw------- 1 agent agent  0 Oct 24 09:13 MEMORY.md.lock
-rw-r--r-- 1 agent agent 73 Oct 24 09:13 USER.md
-rw------- 1 agent agent  0 Oct 24 09:13 USER.md.lock
== MEMORY.md
사용자 프로젝트 이름: blue-harbor - 로그는 90일간 보관
== USER.md
답변은 항상 합니다체(정중한 경어체)로 해달라는 설정
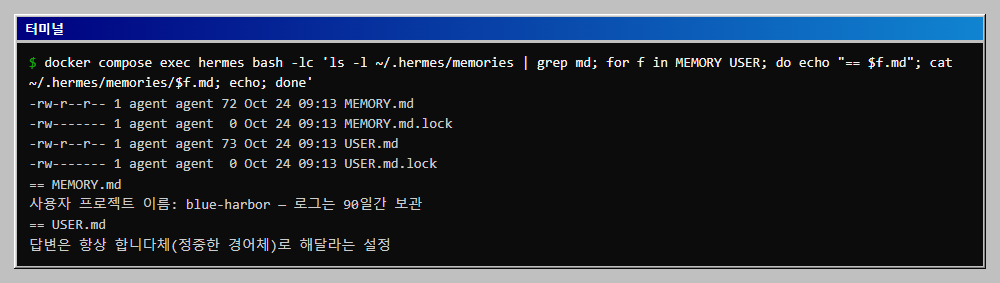
에이전트가 쓴 줄표는 이 글에서 하이픈으로 바꿔 적었습니다. 두 파일은 일반 텍스트이고 권한이 644라서 같은 컨테이너의 다른 사용자도 읽을 수 있습니다. 같은 폴더의 .env는 600입니다. 메모리에 적힌 내용은 파일을 열어 읽을 수 있으므로 비밀 값을 저장하라고 시키지 않는 것이 좋습니다.
2. 새 세션에서 기억하는지 확인하기
/exit로 세션을 닫고 hermes를 새로 열어 묻습니다.
제 프로젝트 이름과 로그 보관 기간이 뭐였는지 알려 주세요.
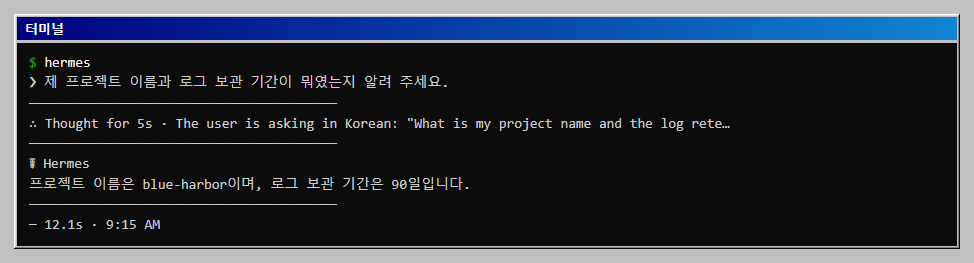
도구 호출 줄 없이 12초 만에 프로젝트 이름은 blue-harbor이며, 로그 보관 기간은 90일입니다.라고 합니다체로 답했습니다. 문서에 따르면 메모리는 세션을 시작할 때 읽어서 시스템 프롬프트에 넣는 "고정 스냅샷"이라서, 대화 중에 저장한 내용은 다음 세션부터 반영됩니다. 여기서는 저장한 세션을 닫았다가 새로 열었으므로 반영된 것입니다. 메모리 저장 여부를 사람이 확인하려면 문서에 나온 /memory approval on 같은 승인 기능을 쓸 수 있으며, 이 글에서는 시험하지 않았습니다.
3. 스킬을 만들게 하기
스킬은 ~/.hermes/skills/<분류>/<이름>/SKILL.md로 저장되는 절차 문서입니다. 에이전트가 skill_manage 도구로 만들고, 만들어진 스킬은 슬래시 명령(/이름)으로 바로 호출됩니다. 먼저 스킬이 다룰 연습용 로그를 만듭니다.
#!/bin/bash
# 연습용 로그 파일을 만듭니다. 컨테이너 안에서만 실행합니다.
cat > "$HOME/practice/app.log" <<LOG
2026-10-24 09:00:01 INFO service started
2026-10-24 09:00:05 ERROR db connection refused
2026-10-24 09:01:12 WARN slow query 1200ms
2026-10-24 09:02:30 ERROR timeout calling payment
2026-10-24 09:03:44 INFO request ok
2026-10-24 09:04:10 ERROR db connection refused
LOG
wc -l "$HOME/practice/app.log"
docker compose exec -T hermes bash -s < seed-log.sh
# 기대 출력
6 /home/agent/practice/app.log
hermes를 열고 다음과 같이 요청합니다.
practice/app.log 에서 ERROR 줄 수와 가장 많이 나온 오류 메시지를 세어 보고하는 절차를 log-error-count 라는 스킬로 만들어 저장해 주세요. 이름은 꼭 log-error-count 로 해 주세요.
이 요청은 처리하는 데 17분 50초가 걸렸습니다. 에이전트가 번들 스킬 hermes-agent-skill-authoring을 먼저 읽고, 스킬 설명(description)의 길이와 형식 규칙에 맞추려고 글자 수를 세며 여러 번 고쳐 썼기 때문입니다. 로컬 모델에서는 스킬 생성에 시간이 오래 걸릴 수 있다는 뜻입니다.
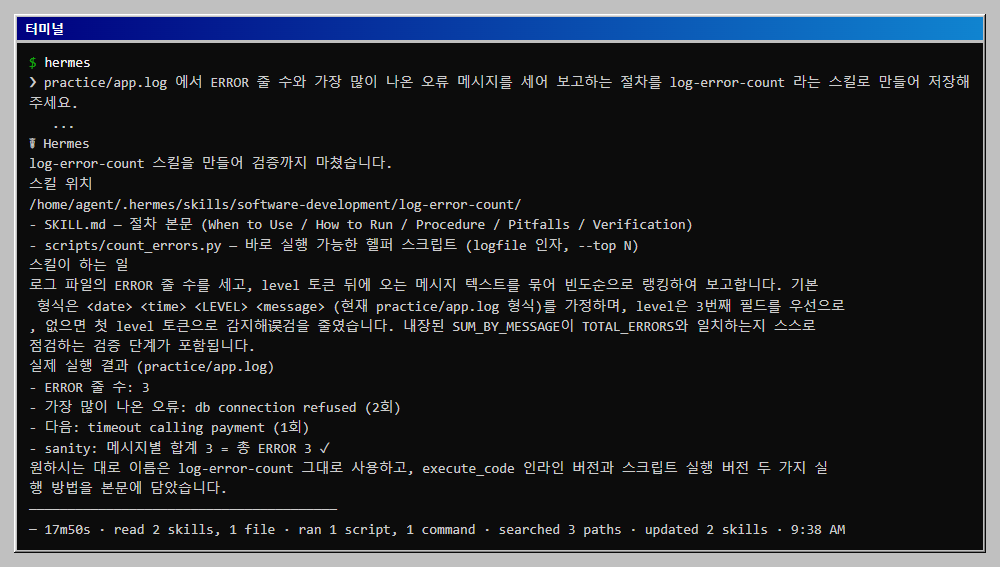
docker compose exec hermes bash -lc 'cd ~/.hermes/skills/software-development; ls log-error-count log-error-count/scripts'
# 기대 출력
log-error-count:
SKILL.md
scripts

log-error-count/scripts:
count_errors.py
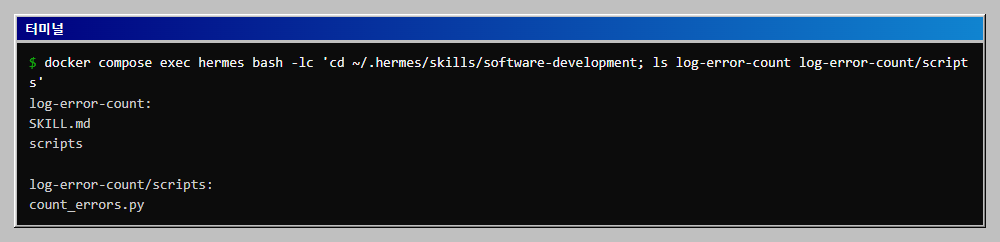
에이전트가 분류(software-development)를 직접 정했고, SKILL.md와 실행용 스크립트 scripts/count_errors.py를 함께 만들었습니다. SKILL.md 앞부분은 다음과 같습니다.
# 기대 출력 (head -14 SKILL.md)
---
name: log-error-count
description: Count ERROR lines and top error messages in a log.
version: 0.1.0
author: agent, Hermes Agent
license: MIT
platforms: [linux, macos, windows]
metadata:
  hermes:
    tags: [logs, error-analysis, debugging]
    related_skills: []
---

# Log Error Count
본문에는 사용할 때(When to Use), 준비물, 실행 방법, 절차, 주의점, 검증 절차가 있고, 에이전트가 쓴 스크립트는 다음과 같습니다. 파일을 그대로 내려받아 쓸 수 있습니다. 컨테이너에는 시스템 Python이 없으므로 Hermes가 내려받은 Python(~/.hermes/tools/python-*/bin/python3)으로 실행했습니다.
#!/usr/bin/env python3
"""Count ERROR lines in a log file and rank the most frequent error messages.

Usage:
    python3 count_errors.py <logfile> [--top N]

A line is an error when its level token (the 3rd field in a
`<date> <time> <LEVEL> <message>` line, falling back to the first level-like
token) is ERROR/ERR/E. Stdlib only.
"""
import argparse
from collections import Counter

LEVELS = {"ERROR", "ERR", "E"}


def find_level_idx(toks):
    if len(toks) >= 3 and toks[2].upper() in LEVELS:
        return 2
    for i, t in enumerate(toks):
        if t.upper() in LEVELS:
            return i
    return None


def main():
    ap = argparse.ArgumentParser(description="Count ERROR lines and rank top messages.")
    ap.add_argument("logfile", help="path to the log file")
    ap.add_argument("--top", type=int, default=5, help="how many top messages to report (default 5)")
    args = ap.parse_args()

    counts = Counter()
    total = 0
    with open(args.logfile, encoding="utf-8", errors="replace") as fh:
        for raw in fh:
            toks = raw.split()
            if not toks:
                continue
            idx = find_level_idx(toks)
            if idx is None:
                continue
            total += 1
            msg = " ".join(toks[idx + 1:]) if idx + 1 < len(toks) else "(no message)"
            counts[msg] += 1

    print("TOTAL_ERRORS =", total)
    print("SUM_BY_MESSAGE =", sum(counts.values()), "(sanity: must equal TOTAL_ERRORS)")
    print("TOP_MESSAGES:")
    for m, c in counts.most_common(args.top):
        print(f"  {c}  {m}")
    print("DISTINCT_MESSAGES =", len(counts))


if __name__ == "__main__":
    main()
docker compose exec hermes bash -lc '$(ls ~/.hermes/tools/python-*/bin/python3) ~/.hermes/skills/software-development/log-error-count/scripts/count_errors.py ~/practice/app.log'
# 기대 출력
TOTAL_ERRORS = 3
SUM_BY_MESSAGE = 3 (sanity: must equal TOTAL_ERRORS)
TOP_MESSAGES:
  2  db connection refused
  1  timeout calling payment
DISTINCT_MESSAGES = 2
처음 6줄짜리 로그에는 ERROR가 3건이고 db connection refused가 2건입니다.
4. 새 세션에서 스킬 다시 쓰기
로그에 ERROR 줄을 세 개 더해서 결과가 달라지게 합니다.
#!/bin/bash
# 스킬을 다시 쓸 때 결과가 달라지도록 로그에 ERROR 줄 3개를 더합니다. 컨테이너 안에서만 실행합니다.
for t in 09:10:00 09:11:00 09:12:00; do
  echo "2026-10-24 $t ERROR disk full" >> "$HOME/practice/app.log"
done
wc -l "$HOME/practice/app.log"
docker compose exec -T hermes bash -s < append-log.sh
# 기대 출력
9 /home/agent/practice/app.log
hermes를 새로 열고 스킬 이름을 슬래시 명령으로 부릅니다.
/log-error-count app.log
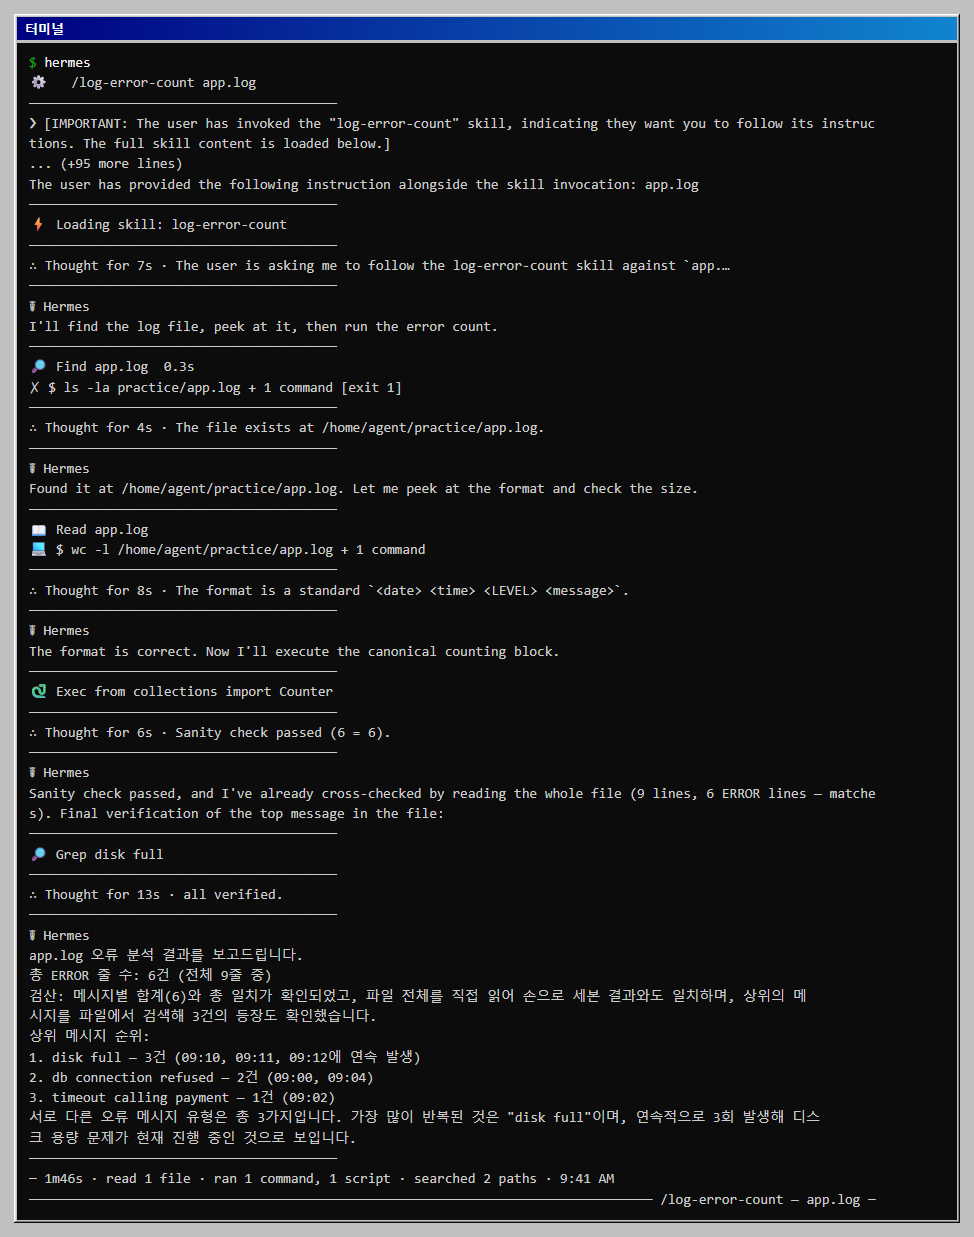
Loading skill: log-error-count가 먼저 나오고, 에이전트가 스킬의 절차(파일 확인, 형식 확인, 계산 블록 실행, 검산)를 그대로 따라 1분 46초 만에 끝냈습니다. 새 세션이므로 스킬을 만들던 대화를 기억해서가 아니라 디스크의 스킬을 읽어서 쓴 것입니다. 결과는 직접 센 값과 같았습니다. ERROR는 6건, disk full 3회, db connection refused 2회, timeout calling payment 1회입니다.
5. 비밀 값이 어디에 남았는지 찾기
메모리에는 토큰이 저장되지 않았습니다. 그렇다면 1단계에서 입력한 sk-test-FAKE-0000-1111은 어디에도 남지 않았는지 확인합니다. 문자열을 ~/.hermes 전체에서 찾는 스크립트를 만들었습니다.
#!/bin/bash
# 연습용 문자열이 ~/.hermes 안 어느 파일에 남아 있는지 찾습니다. 컨테이너 안에서 실행합니다.
# 사용법: find-secret.sh 찾을문자열
set -e
if [ -z "$1" ]; then
  echo "사용법: find-secret.sh 찾을문자열"
  exit 1
fi
echo "== 찾는 문자열이 든 파일"
grep -rlF "$1" "$HOME/.hermes" 2>/dev/null || echo "(없음)"
docker compose exec -T hermes bash -s -- sk-test-FAKE-0000-1111 < find-secret.sh
# 기대 출력
== 찾는 문자열이 든 파일
/home/agent/.hermes/.hermes_history
/home/agent/.hermes/state.db
/home/agent/.hermes/state.db-wal
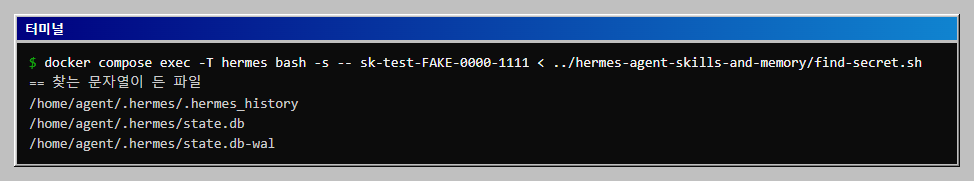
메모리가 아니라 세 곳에 남아 있었습니다.
| 파일 | 내용 |
|---|---|
.hermes_history |
입력창에 친 문장의 기록 |
state.db |
세션 저장소(SQLite). 대화와 도구 결과가 모두 들어갑니다 |
state.db-wal |
SQLite의 쓰기 로그. 아직 본 파일에 합쳐지기 전의 내용입니다 |
에이전트가 기억을 거절했어도 대화 자체는 저장됩니다. 도구가 읽어 온 결과도 같은 저장소에 들어갑니다. 4편에서 읽게 한 SECRET-CANARY-7731도 state.db에서 찾았습니다.
docker compose exec -T hermes bash -s -- SECRET-CANARY-7731 < find-secret.sh
# 기대 출력
== 찾는 문자열이 든 파일
/home/agent/.hermes/state.db
따라서 대화에는 비밀 값을 적지 않는 것이 가장 안전하고, 이미 적었다면 세션을 지워야 합니다.
6. 세션과 입력 기록 지우기
hermes sessions list로 세션을 보고 hermes sessions delete --yes 세션ID로 지웁니다. 지운 뒤 저장소를 줄이는 hermes sessions optimize는 대시보드나 게이트웨이처럼 저장소를 쓰는 프로세스가 있으면 거부합니다. 이 글에서 처음 시도했을 때도 다음과 같이 거부되었습니다.
# 처음 시도했을 때의 출력 (일부)
Deleted session 'local-30e3c45046f3301a2f9dba9d36b59c4ce1a1260d2cae348eef99c52668709972'.
Refusing `hermes sessions optimize`: another process is using /home/agent/.hermes/state.db.
  PID 244 (python3 -m hermes_cli.main --profile default gateway run --quiet --idle-exit): state.db, state.db-shm, state.db-wal
Stop them first (`hermes gateway stop`, quit the Desktop app, pause cron), then re-run.
세션은 지워졌지만 state.db-wal 등에는 내용이 남아 있었습니다(이때 위 찾기 결과가 그대로였습니다). 그래서 대시보드와 게이트웨이를 먼저 멈추고, 세션을 지우고, 저장소를 정리하고, 입력 기록 파일을 비우는 순서를 스크립트로 묶었습니다.
#!/bin/bash
# 제목에 키워드가 든 세션을 지우고, 입력 기록 파일을 비우고, 저장소를 정리합니다.
# 대시보드와 게이트웨이가 저장소를 쓰고 있으면 정리가 거부되므로 먼저 멈춥니다.
# 컨테이너 안에서 실행합니다. 사용법: forget-session.sh 제목키워드
if [ -z "$1" ]; then
  echo "사용법: forget-session.sh 제목키워드"
  exit 1
fi
hermes dashboard --stop > /dev/null 2>&1
hermes gateway stop > /dev/null 2>&1
sleep 3
for id in $(hermes sessions list | grep -F "$1" | awk '{print $NF}'); do
  hermes sessions delete --yes "$id"
done
hermes sessions optimize
: > "$HOME/.hermes/.hermes_history"
echo "정리 끝"
docker compose exec -T hermes bash -l -s -- 토큰 < forget-session.sh
# 기대 출력 (찾은 세션이 있으면 앞에 Deleted session 줄이 더 나옵니다)
Optimizing session store (FTS merge + VACUUM)...
Optimized 2 FTS index(es).
Database size: 2.4 MB -> 2.3 MB (reclaimed 0.1 MB)
정리 끝
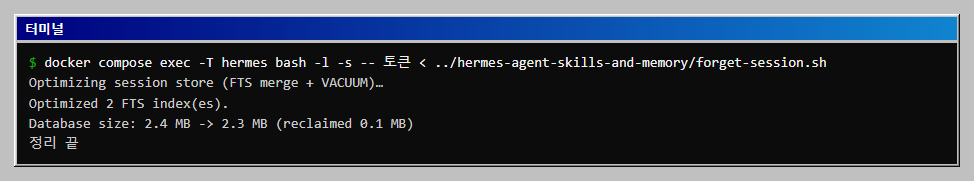
인자 토큰은 세션 제목에 들어 있는 키워드입니다. 이 글의 세션 제목은 blue-harbor 프로젝트 설정과 토큰 기억이었습니다. 다시 찾아 봅니다.
docker compose exec -T hermes bash -s -- sk-test-FAKE-0000-1111 < find-secret.sh
# 기대 출력
== 찾는 문자열이 든 파일
(없음)
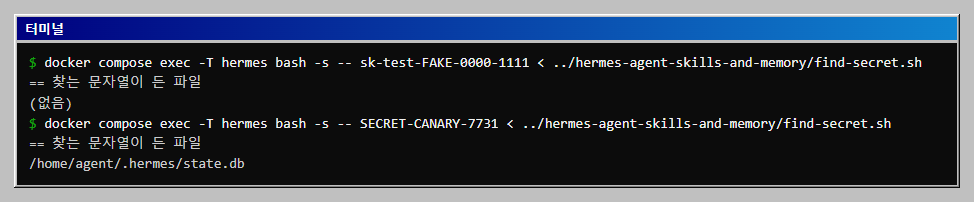
가짜 토큰은 사라졌습니다. 4편의 SECRET-CANARY-7731은 세션을 지우지 않았으므로 state.db에 그대로 있습니다. 메모리 파일에 든 내용은 이 스크립트가 지우지 않습니다. 메모리 내용을 지우려면 에이전트에게 항목 삭제를 요청하거나 ~/.hermes/memories/*.md를 직접 고칩니다. 이 글에서는 시험하지 않았습니다.
7. 대시보드에서 스킬과 세션 보기
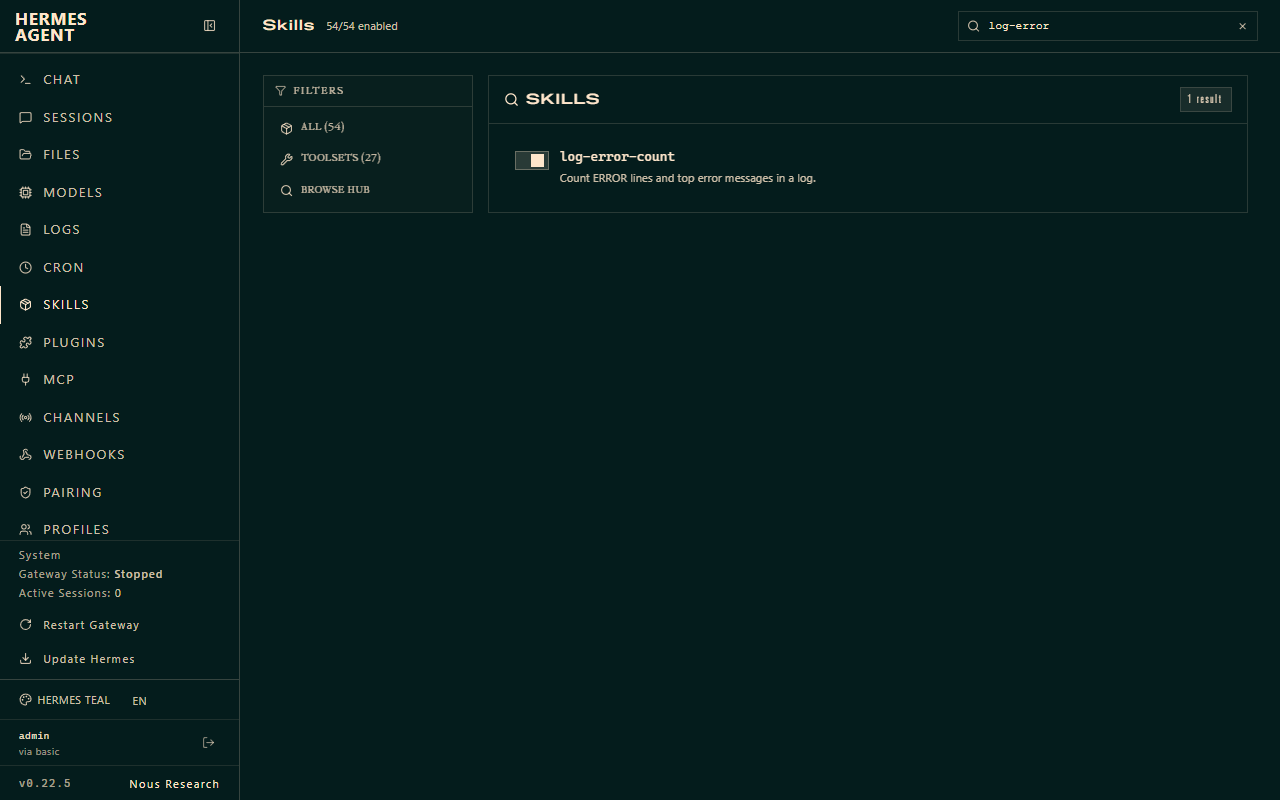
스크립트가 대시보드를 멈추므로 1편의 명령으로 다시 열고 로그인합니다. Skills 화면에서 log-error-count를 검색하면 에이전트가 만든 스킬이 설명과 함께 나옵니다.
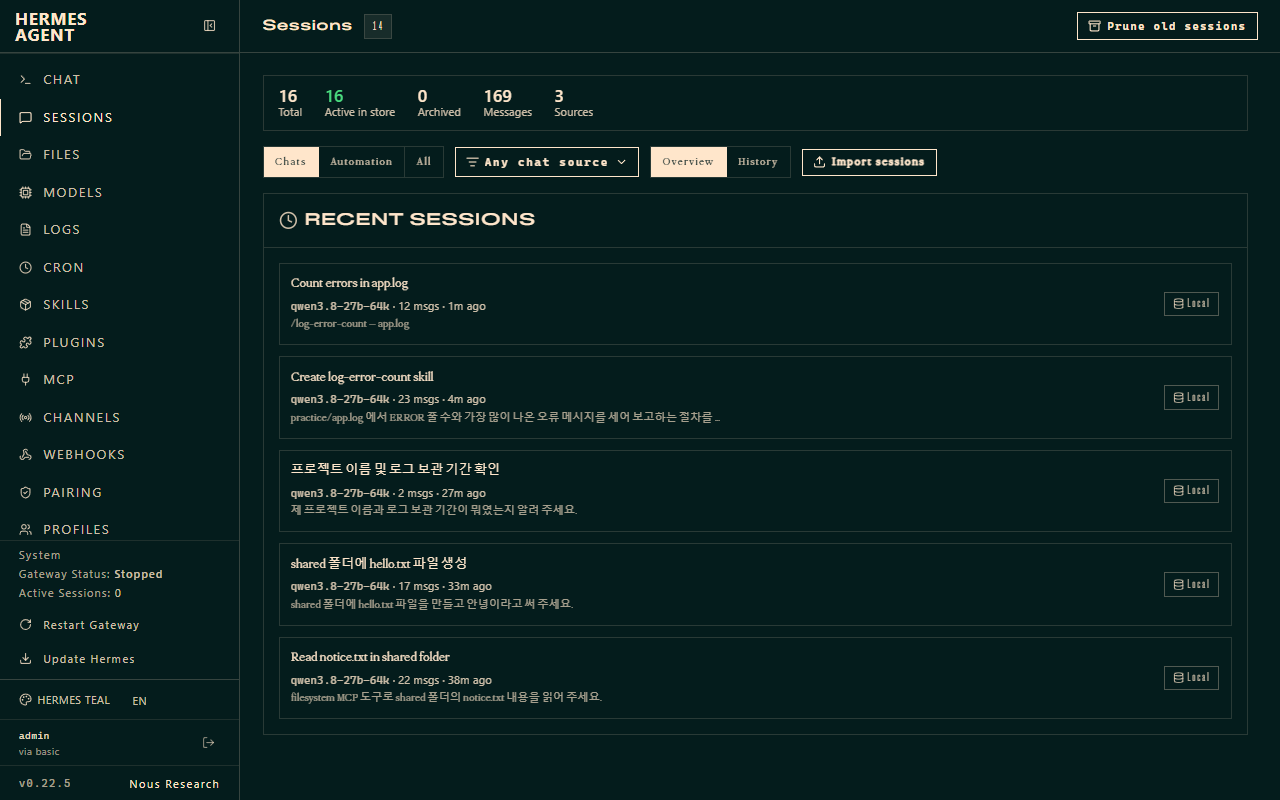
Sessions 화면에는 이 글에서 만든 세션이 제목과 메시지 수, 사용한 모델과 함께 최근 순서로 나옵니다. 이 화면에서 세션을 지우거나 오래된 세션을 한꺼번에 정리(Prune old sessions)할 수 있습니다.
컨테이너와 볼륨 정리하기
시리즈 전체를 마치면 컨테이너와 볼륨을 지워서 에이전트가 남긴 모든 것을 없앱니다.
docker compose down -v
docker image rm cr-hermes:lab
호스트의 Ollama에 만든 모델(qwen3.8-27b-64k, qwen2.5-3b-64k)은 ollama rm으로 따로 지웁니다.
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 저장한 메모리가 같은 세션에서는 반영되지 않음 | 메모리는 세션 시작 때 읽는 스냅샷. /new나 새 세션에서 확인 |
| 스킬 만들기가 너무 오래 걸림 | 이 글의 로컬 27B 모델은 17분 50초 소요. 원인은 설명 형식 검증에 맞추려고 여러 번 고쳐 쓴 것. 더 빠른 모델이나 /learn 같은 다른 방법은 시험하지 않음 |
hermes sessions optimize가 거부됨 |
대시보드나 게이트웨이가 저장소를 쓰는 중. hermes dashboard --stop과 hermes gateway stop 뒤에 다시 실행 |
| 세션을 지웠는데 문자열이 계속 찾아짐 | .hermes_history와 SQLite의 WAL 파일에도 남을 수 있음. 정리 스크립트처럼 입력 기록을 비우고 저장소를 정리한 뒤 다시 찾기 |
| 스킬이 슬래시 명령 목록에 없음 | 스킬 폴더 이름과 SKILL.md의 name이 같은지 확인. 이 글에서는 이름이 같았고 바로 호출됨 |
이어서 해 볼 것
- 저장 승인 켜기: 문서의
/memory approval on과skills.write_approval: true로 에이전트가 저장하기 전에 사람이 승인하게 해 봅니다. 이 글에서는 시험하지 않았습니다. - 스킬 점검: 에이전트가 만든
SKILL.md를 읽고 경로나 명령이 안전한지 사람이 검토합니다. 스킬은 에이전트의 행동을 바꾸는 입력이므로 외부에서 받은 스킬이면 더 신중해야 합니다. - 백업과 복원:
hermes backup은 홈 폴더를 압축 파일로 만듭니다. 비밀 값이 든 파일(.env,state.db)도 함께 담기는지 확인하고 보관 위치를 정합니다. 이 글에서는 시험하지 않았습니다.
확인 범위
- 해 본 것: 2026-10-24, Hermes Agent v0.22.5(2026.9.24) · qwen3.8-27b-64k 모델로 직접 실행했습니다. 메모리 저장과 새 세션에서의 반영, 스킬 생성과 슬래시 명령 재사용, 비밀 문자열이 남는 파일과 정리 결과, 대시보드의 Skills와 Sessions 화면을 확인했습니다. 메모리와 스킬 파일의 위치와 형식은 공식 문서와 맞춰 보았습니다.
- 해 보지 않은 것: 가짜 토큰 저장 거절이 Hermes 자체의 차단인지 모델의 판단인지 가리는 확인, 더 빠른 모델이나
/learn을 쓴 스킬 생성, 메모리 항목 삭제, 승인 기능, 백업. - 읽을 때 주의: 모델의 응답과 걸린 시간은 매번 다를 수 있습니다.
- 참고: Memory, Skills
이 글의 다음 단계
- n8n으로 웹훅 자동화 만들기: 도커 실행, 워크플로 가져오기, 호출 확인오픈소스 자동화 도구 n8n을 도커로 localhost에만 열어 띄우고, 웹훅을 받아 JSON을 돌려주는 워크플로를 명령줄로 가져와 게시합니다. 게시 전후의 차이, 재시작이 필요했던 점, 한글과 빈 입력과 GET 요청 결과를 확인합니다.
- Pandoc으로 마크다운을 Word와 HTML로 바꾸기: 한글 문서 변환 확인마크다운 보고서를 pandoc/core 이미지로 docx와 html로 변환하고, docx를 압축 해제해 제목, 표, 굵은 글씨가 들어갔는지 확인합니다. PDF 변환은 LaTeX가 없어 실패한 결과 그대로 기록합니다.