집이나 사무실의 다른 PC, 휴대폰에서 내 PC의 Ollama를 쓰고 싶어 OLLAMA_HOST=0.0.0.0을 설정하는 안내를 자주 봅니다. 그런데 Ollama의 API에는 로그인이 없습니다. 열어 준 범위에 있는 누구나 모델을 쓰고, 목록을 보고, 설정에 따라 모델을 받거나 지울 수도 있습니다. 이 글에서는 기본 상태를 확인하고, 본 서비스는 건드리지 않은 채 임시 인스턴스로 열었을 때 무엇이 보이는지 확인합니다.
LAN 밖에서 안전하게 접속해야 한다면 노출 대신 VPN 터널을 쓰는 방법이 있습니다. WireGuard 터널 컨테이너 두 개로 만들기 글에서 두 컨테이너로 터널을 세우고 핸드셰이크를 확인합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Ollama | 0.32.15 (Windows 11), 모델 5개 설치 |
| 도구 | Git Bash의 netstat, curl, Python 3.12.10 |
1. 기본 상태: 이 PC 안에서만 열려 있다
netstat -ano | grep ":11434.*LISTEN"
# 기대 출력(이 PC)
  TCP    127.0.0.1:11434    0.0.0.0:0    LISTENING    28636
주소가 127.0.0.1이면 이 PC 안의 프로그램만 접속할 수 있습니다. 같은 네트워크의 다른 기기에서는 닿지 않습니다.
2. 임시 인스턴스를 0.0.0.0으로 열기
본 서비스를 바꾸면 되돌리기 번거로우므로, 다른 포트(11500)에 임시 서버를 하나 더 띄웠습니다. 모델 저장 폴더는 같은 것을 쓰므로 모델 목록도 같습니다.
OLLAMA_HOST=0.0.0.0:11500 ollama serve
다른 터미널에서 확인합니다.
netstat -ano | grep ":11500.*LISTEN"
# 기대 출력
  TCP    0.0.0.0:11500    0.0.0.0:0    LISTENING    85196
  TCP    [::]:11500       [::]:0       LISTENING    85196
0.0.0.0은 이 PC가 가진 모든 네트워크 주소에서 받겠다는 뜻입니다. 1단계의 127.0.0.1과 달라진 점은 이것 하나입니다.
3. 내 네트워크 주소로 접속해 보기
PC의 사설 네트워크 주소(예: 192.168.x.x)를 ipconfig로 찾아, 그 주소로 모델 목록을 요청했습니다. 이 글에서는 같은 PC에서 그 주소로 접속했을 뿐, 다른 기기에서 접속해 보지는 않았습니다.
curl -s http://<내 PC 주소>:11500/api/tags
# 기대 출력
5 models visible without any login
로그인이나 키를 묻지 않고 설치된 모델 5개의 목록이 그대로 나왔습니다. 같은 네트워크에서 이 주소를 아는 사람은 모델에 질문을 보내 내 PC의 계산 자원을 쓸 수 있다는 뜻입니다. 방화벽이 외부 접속을 막는지는 PC마다 다르며, 이 글에서는 확인하지 않았습니다.
4. 되돌리기
임시 인스턴스를 종료하고 포트가 닫힌 것을 확인했습니다.
taskkill /PID 85196 /F
netstat -ano | grep -c ":11500.*LISTEN"
# 기대 출력
0
본 서비스는 처음부터 끝까지 127.0.0.1:11434로 그대로였습니다.
더 해 보기: 브라우저의 Origin 헤더와 OLLAMA_ORIGINS
위에서는 네트워크 주소로 직접 접속하는 위험을 보았습니다. 다른 위험도 있습니다. 내 PC의 127.0.0.1에만 열린 Ollama라도, 내가 브라우저로 연 악성 웹 페이지의 스크립트가 http://127.0.0.1:11434로 요청을 보낼 수 있습니다. 브라우저는 그런 요청에 요청을 보낸 페이지의 주소를 Origin 헤더로 붙입니다. Ollama는 이 헤더와 Host 헤더를 보고 일부를 거절합니다. 이 방어가 실제로 어떻게 동작하는지, 11504 포트의 임시 서버에 헤더만 바꿔 보내 확인했습니다(cors_more.py). 모두 같은 PC 안에서 curl과 같은 방식으로 헤더를 직접 붙여 보낸 것이고, 실제 브라우저와 악성 페이지를 쓴 시험은 아닙니다.
| 보낸 헤더 | 기본 설정 | OLLAMA_ORIGINS=https://my.app |
|---|---|---|
| 없음(curl 같은 도구) | 200, 허용 헤더 없음 | 200, 허용 헤더 없음 |
Origin: http://localhost:3000 |
200, 허용 | 200, 허용 |
Origin: http://127.0.0.1:5173 |
200, 허용 | 200, 허용 |
Origin: https://evil.example |
403 | 403 |
Origin: https://my.app |
403 | 200, 허용 |
Host: evil.example |
403 | 403 |
| 사전 확인(OPTIONS), evil Origin | 403 | 403 |
표에서 알 수 있는 것은 네 가지입니다.
- 기본 설정에서도 모르는 사이트의 Origin은 거절됩니다.
https://evil.example에서 온 요청은 403이었습니다. 브라우저 안의 악성 페이지가 내 Ollama를 마음대로 부르는 일을 기본값이 막아 줍니다. 반대로localhost와127.0.0.1의 아무 포트(3000, 5173)에서 온 요청은 허용되므로, 내 PC에서 돌고 있는 다른 프로그램이나 개발 서버의 페이지는 호출할 수 있습니다. OLLAMA_ORIGINS로 허용 목록을 넓힐 수 있습니다.https://my.app을 넣자 그 Origin만 200이 되었고evil.example은 여전히 403이었습니다. 웹 화면(Open WebUI 같은 것)을 다른 주소에서 쓰려면 이 값에 그 주소를 넣습니다.*로 모두 허용하는 설정은 위의 보호를 끄는 것이므로 시험하지 않았고, 권하지 않습니다.Host헤더도 검사합니다. 접속은127.0.0.1로 했는데Host: evil.example을 붙이자 403이었습니다. 악성 도메인이 내 PC 주소를 가리키게 만들어 접속하는 공격(DNS 리바인딩)을 막는 장치로 보이며, 이 글에서 그 공격 자체를 재현하지는 않았습니다.- 헤더가 없는 도구는 막히지 않습니다. curl이나 파이썬 스크립트는
Origin을 붙이지 않아서 항상 200이었습니다. 이 방어는 "브라우저를 통한" 접근만 막는 것입니다. 같은 PC에서 돌아가는 악성 프로그램이나,0.0.0.0으로 열어 네트워크에서 직접 접속하는 사람은 위의 헤더 검사와 상관없이 그대로 사용할 수 있습니다. 앞의 절에서 본 인증 없음 문제는 그대로입니다.
정리하면 127.0.0.1에만 열어 둔 기본 설정은 두 겹으로 보호됩니다. 네트워크 접속은 주소로 막고, 브라우저를 통한 접속은 헤더로 막습니다. 0.0.0.0으로 여는 순간 첫 번째 보호가 사라지고, OLLAMA_ORIGINS를 넓히면 두 번째 보호가 약해집니다.
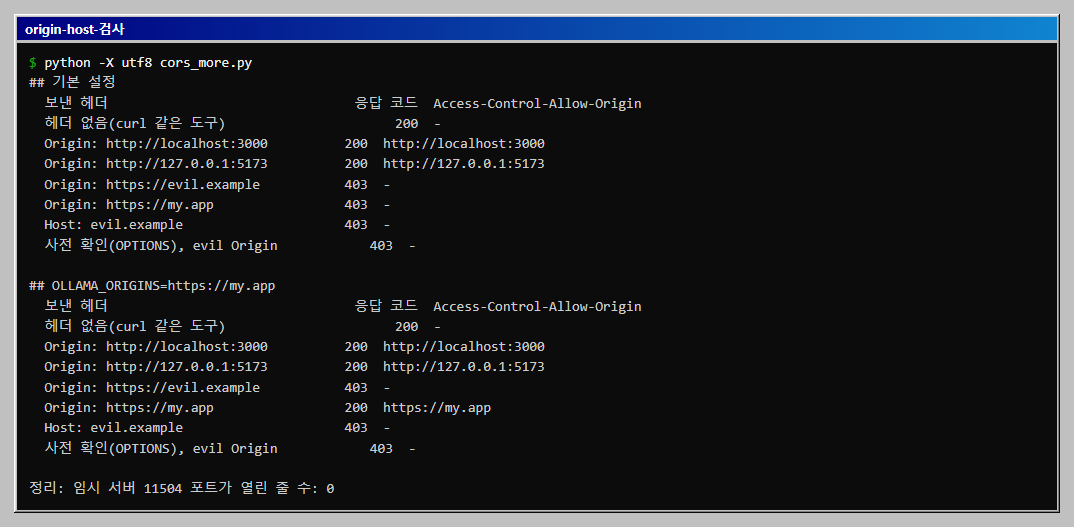
cors_more.py는 아래와 같습니다. 임시 서버를 설정마다 새로 띄우고 끝에서 그 서버만 끕니다.
"""Ollama 의 웹 접근 제어 심화: 브라우저가 보내는 Origin 헤더, Host 헤더, OLLAMA_ORIGINS 설정이 응답을 어떻게 바꾸는가.

준비: Ollama 설치, pip install requests
주의: 본 서비스(11434)는 건드리지 않고 11504 포트에 임시 서버를 설정마다 새로 띄운다. 끝에서 이 서버만 끈다.
      이 시험은 같은 PC 안(127.0.0.1)에서 헤더만 바꿔 보낸다. 다른 기기에서 접속한 것이 아니다.
실행: python -X utf8 cors_more.py   (약 40초)
"""
import os
import subprocess
import time

import requests

PORT = 11504
URL = f"http://127.0.0.1:{PORT}/api/tags"


def start(extra):
    env = dict(os.environ, OLLAMA_HOST=f"127.0.0.1:{PORT}", **extra)
    env.pop("OLLAMA_ORIGINS", None) if "OLLAMA_ORIGINS" not in extra else None
    p = subprocess.Popen(["ollama", "serve"], env=env, stdout=subprocess.DEVNULL, stderr=subprocess.DEVNULL)
    for _ in range(30):
        try:
            requests.get(URL, timeout=1)
            break
        except requests.RequestException:
            time.sleep(1)
    return p


def get(headers=None, method="GET"):
    r = requests.request(method, URL, headers=headers or {}, timeout=10)
    return r.status_code, r.headers.get("Access-Control-Allow-Origin", "-")


CASES = [
    ("헤더 없음(curl 같은 도구)", {}),
    ("Origin: http://localhost:3000", {"Origin": "http://localhost:3000"}),
    ("Origin: http://127.0.0.1:5173", {"Origin": "http://127.0.0.1:5173"}),
    ("Origin: https://evil.example", {"Origin": "https://evil.example"}),
    ("Origin: https://my.app", {"Origin": "https://my.app"}),
    ("Host: evil.example", {"Host": "evil.example"}),
]

for title, extra in (("기본 설정", {}), ("OLLAMA_ORIGINS=https://my.app", {"OLLAMA_ORIGINS": "https://my.app"})):
    srv = start(extra)
    try:
        print(f"## {title}")
        print(f"  {'보낸 헤더':<34}{'응답 코드':>8}  Access-Control-Allow-Origin")
        for label, h in CASES:
            code, allow = get(h)
            print(f"  {label:<34}{code:>8}  {allow}")
        code, allow = get({"Origin": "https://evil.example", "Access-Control-Request-Method": "GET"}, "OPTIONS")
        print(f"  {'사전 확인(OPTIONS), evil Origin':<34}{code:>8}  {allow}")
    finally:
        srv.terminate()
        srv.wait(timeout=30)
        time.sleep(2)
    print()

r = subprocess.run(["netstat", "-ano"], capture_output=True, text=True).stdout
print("정리: 임시 서버 11504 포트가 열린 줄 수:", sum(1 for l in r.splitlines() if f":{PORT} " in l and "LISTENING" in l))
전체 코드
1단계부터 4단계까지를 한 번에 실행하는 파일입니다. expose_check.py로 저장하고 python -X utf8 expose_check.py로 실행합니다. 11500 포트에 임시 서버를 띄웠다가 끝에서 이 프로세스만 종료하고, 본 서비스(11434)는 건드리지 않습니다. 사설 주소의 마지막 칸은 화면에 x로 가려 찍도록 했습니다.
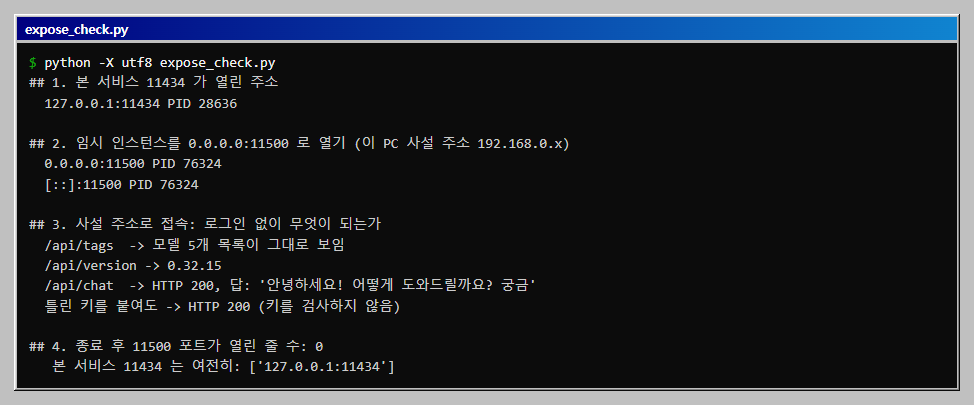
"""Ollama 를 네트워크에 열면 무엇이 보이는지 임시 인스턴스로 확인한다. 본 서비스(11434)는 건드리지 않는다.

준비: Ollama 설치(ollama 명령), Python 3.9 이상, pip install requests
주의: 11500 포트에 임시 서버를 띄우고 끝에서 이 프로세스만 종료한다. 이 PC 안에서 이 PC의 사설 주소로 접속하는 시험이며 다른 기기 접속은 아니다.
실행: python -X utf8 expose_check.py   (약 30초)
"""
import os
import socket
import subprocess
import time

import requests

MAIN, TEMP = 11434, 11500
MODEL = "exaone3.5:2.4b"


def listeners(port):
    """netstat 에서 해당 포트의 LISTENING 줄을 (주소, PID) 로 돌려준다."""
    out = subprocess.run(["netstat", "-ano"], capture_output=True, text=True).stdout
    rows = []
    for line in out.splitlines():
        p = line.split()
        if len(p) >= 5 and p[0] == "TCP" and p[3] == "LISTENING" and p[1].endswith(f":{port}"):
            rows.append((p[1], p[4]))
    return rows


def lan_ip():
    """이 PC 가 밖으로 나갈 때 쓰는 사설 주소(패킷은 보내지 않는다)."""
    s = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    s.connect(("10.255.255.255", 1))
    ip = s.getsockname()[0]
    s.close()
    return ip


print("## 1. 본 서비스 11434 가 열린 주소")
for addr, pid in listeners(MAIN):
    print(" ", addr, "PID", pid)

ip = lan_ip()
print(f"\n## 2. 임시 인스턴스를 0.0.0.0:{TEMP} 로 열기 (이 PC 사설 주소 {ip[:ip.rfind('.')]}.x)")
env = dict(os.environ, OLLAMA_HOST=f"0.0.0.0:{TEMP}", OLLAMA_KEEP_ALIVE="0")
proc = subprocess.Popen(["ollama", "serve"], env=env, stdout=subprocess.DEVNULL, stderr=subprocess.DEVNULL)
try:
    for _ in range(30):
        if listeners(TEMP):
            break
        time.sleep(1)
    for addr, pid in listeners(TEMP):
        print(" ", addr, "PID", pid)

    print(f"\n## 3. 사설 주소로 접속: 로그인 없이 무엇이 되는가")
    base = f"http://{ip}:{TEMP}"
    tags = requests.get(f"{base}/api/tags", timeout=10).json()["models"]
    print(f"  /api/tags  -> 모델 {len(tags)}개 목록이 그대로 보임")
    ver = requests.get(f"{base}/api/version", timeout=10).json()["version"]
    print(f"  /api/version -> {ver}")
    r = requests.post(f"{base}/api/chat", json={"model": MODEL, "stream": False,
                      "options": {"num_predict": 10}, "messages": [{"role": "user", "content": "안녕"}]}, timeout=120)
    print(f"  /api/chat  -> HTTP {r.status_code}, 답: {r.json()['message']['content'][:30]!r}")
    r = requests.get(f"{base}/api/tags", headers={"Authorization": "Bearer wrong-key"}, timeout=10)
    print(f"  틀린 키를 붙여도 -> HTTP {r.status_code} (키를 검사하지 않음)")
finally:
    proc.terminate()
    proc.wait(timeout=30)
    time.sleep(1)

print(f"\n## 4. 종료 후 {TEMP} 포트가 열린 줄 수:", len(listeners(TEMP)))
print("   본 서비스 11434 는 여전히:", [a for a, _ in listeners(MAIN)])
3단계에서 새로 확인한 것이 두 가지 있습니다. 목록뿐 아니라 /api/chat도 로그인 없이 응답했고, 틀린 키(Bearer wrong-key)를 붙여도 같은 200이 돌아왔습니다. 키를 검사하는 장치가 아예 없다는 뜻이므로, 열린 범위의 누구나 모델의 계산 자원을 쓸 수 있습니다.
어떻게 하면 좋은가
- 기본값을 유지합니다. 다른 기기에서 쓸 일이 없으면
OLLAMA_HOST를 바꾸지 않습니다. - 꼭 열어야 하면 범위를 좁힙니다.
0.0.0.0대신 특정 사설 주소를 지정하고, 방화벽에서 접속을 허용할 기기만 남깁니다. 두 방법은 이 글에서 시험하지 않았습니다. - 인터넷에 직접 열지 않습니다. 공유기의 포트 포워딩으로 11434를 공개하면 세계 어디서나 접속할 수 있습니다.
- 인증이 필요하면 앞에 두는 도구를 씁니다. 인증을 지원하는 프록시나 VPN을 앞에 두는 방식이 흔하지만, 이 글에서는 설정해 보지 않았습니다.
자주 막히는 곳
| 증상 | 원인과 해결 |
|---|---|
| 임시 인스턴스가 시작되지 않습니다 | 포트가 이미 쓰이는 경우입니다. 다른 포트를 고릅니다 |
| 환경 변수를 바꿨는데 반영되지 않습니다 | 이미 실행 중인 Ollama는 시작할 때의 값을 씁니다. 종료 후 다시 시작해야 합니다 |
| 다른 기기에서 접속이 안 됩니다 | 방화벽이나 공유기 설정일 수 있습니다. 이 글에서는 다른 기기 접속을 시험하지 않았습니다 |
확인 범위
- 해 본 것: 29일에 임시 서버(11504)에서 Origin과 Host 헤더를 바꿔 보내고 OLLAMA_ORIGINS 설정 전후를 비교했습니다. 앞의 확인 내용은 다음과 같습니다. 2026-10-28, Windows 11 · Ollama 0.32.15에서 위 명령을 실행했습니다. 29일에 전체 스크립트로
/api/chat과 틀린 키 시험을 더해 다시 실행했고, 종료 뒤 11500 포트가 닫히고 11434는127.0.0.1로 남은 것을 확인했습니다. 접속 시험은 같은 PC에서 사설 네트워크 주소로 한 것이 전부입니다. - 해 보지 않은 것: 실제 브라우저와 악성 웹 페이지를 쓴 시험, DNS 리바인딩 공격 자체의 재현, OLLAMA_ORIGINS=* 설정, 다른 기기에서의 접속, Windows 방화벽의 동작, 모델 받기와 삭제 API의 노출 여부, Linux와 macOS.
이 글은 Ollama와 로컬 LLM 실습 로드맵의 한 단계입니다.
이 글의 다음 단계
- Ollama tool calling 파이썬 구현: 도구 호출, 인자 검증, 주입 지시 막기로컬 모델이 함수를 고르고 인자를 채우게 하는 도구 호출(tool calling)을 파이썬으로 구현하고, 모델 세 개를 질문 일곱 개로 비교합니다. 이름이 빠진 질문, 도구 결과 안의 프롬프트 주입, 허용 목록과 인자 검증, 값을 걸러 막는 방어까지 실행해 확인합니다.
- 임베딩 유사도로 프롬프트 인젝션 문장을 걸러 보기Ollama 컨테이너의 nomic-embed-text 로 알려진 인젝션 문구와 입력 문장의 코사인 유사도를 구하는 파이썬 스크립트를 만듭니다. 임계값별 오탐과 미탐을 표로 확인하고, 이 방식이 인젝션의 절반 이상을 놓친다는 점과 긴 입력의 뒷부분이 잘리는 한계, 접두어와 규칙 필터를 바꿔 본 결과를 실제 수치로 봅니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com