npm 패키지는 설치하는 순간 postinstall 같은 스크립트를 실행할 수 있습니다. 이 글에서는 내 컴퓨터의 로컬 레지스트리에 설치 스크립트가 있는 무해한 패키지를 올려 기본 설치가 스크립트를 실행하는 것을 눈으로 확인하고, 설치 스크립트를 막는 방법과 락파일이 몰래 바뀐 곳을 찾는 방법을 차례로 실습합니다. 마지막에는 npm audit signatures와 최소 버전 나이 정책이 이 환경에서 어디까지 되는지 시험하고, 안 되는 부분은 안 된다고 적습니다.
외부의 실제 악성 패키지는 사용하지 않습니다. 모든 패키지는 직접 만들어 로컬 레지스트리(127.0.0.1)에만 올립니다. 설치 스크립트가 하는 일은 고정 문자열을 출력하고 표시 파일 하나를 만드는 것뿐입니다.
준비물
| 항목 | 버전 | 용도 |
|---|---|---|
| Docker | 29.5.3 (Docker Desktop) | 로컬 npm 레지스트리 실행 |
| Verdaccio | 6.11.1 (verdaccio/verdaccio:6) |
로컬 npm 레지스트리와 웹 화면 |
| Node.js | 24.15.0 | 패키지와 스크립트 실행 |
| npm | 11.12.1 | 설치, 락파일, 나이 정책 시험 |
| Python | 3.12.10 | 락파일 비교 보고서 |
명령은 Git Bash 기준이고, 예상 소요 시간은 30분 안팎입니다. 처음 한 번은 Verdaccio 이미지를 내려받습니다. 모든 파일은 npm-lab 폴더 하나에 두고 그 안에서 명령을 실행합니다. 이 글의 코드는 모두 본문에 전체를 실었고, 글 맨 위의 실습 코드 내려받기에서도 같은 파일을 받을 수 있습니다.
1. 로컬 레지스트리 띄우고 패키지 두 개 올리기
Verdaccio는 설정에 uplinks를 적지 않으면 외부 레지스트리로 요청을 보내지 않습니다. 게시는 로그인한 사용자만 하게 했고, 읽기는 누구나 할 수 있습니다. 포트는 호스트의 14873을 씁니다.
services:
  verdaccio:
    image: verdaccio/verdaccio:6
    container_name: cr-t3-verdaccio
    ports:
      - "127.0.0.1:14873:4873"
    volumes:
      - ./verdaccio-config.yaml:/verdaccio/conf/config.yaml:ro
      - cr-t3-verdaccio-storage:/verdaccio/storage

volumes:
  cr-t3-verdaccio-storage:
    name: cr-t3-verdaccio-storage
storage: /verdaccio/storage
auth:
  htpasswd:
    file: /verdaccio/storage/htpasswd
    max_users: 10
# uplinks를 두지 않아 외부 npm 레지스트리로는 어떤 요청도 나가지 않는다.
packages:
  '**':
    access: $all
    publish: $authenticated
log: { type: stdout, format: pretty, level: warn }
레지스트리를 띄운 뒤 패키지를 만들어 게시하는 스크립트입니다. 게시용 계정은 레지스트리에 직접 만들고, 받은 토큰은 pkgs/publish.npmrc에만 저장합니다. 스크립트는 1.0.0으로 실행하면 정상 패키지 cr-safe-util과 설치 스크립트가 있는 cr-hook-demo를 올리고, 1.1.0으로 실행하면 cr-safe-util의 새 버전만 올립니다. 이 새 버전에는 postinstall이 추가되어 있고, 5절에서 쓰입니다.
#!/usr/bin/env bash
# 사용법: bash make_packages.sh 1.0.0   (두 패키지 게시)
#         bash make_packages.sh 1.1.0   (cr-safe-util 에 postinstall 이 새로 생긴 버전 게시)
set -euo pipefail
REG=http://127.0.0.1:14873
VER=${1:-1.0.0}
WORK=${LAB:-$PWD}/pkgs
mkdir -p "$WORK"

# 게시용 계정 만들기(로컬 레지스트리 전용, 토큰은 publish.npmrc 에만 둔다)
if [ ! -f "$WORK/publish.npmrc" ]; then
  TOKEN=$(curl -s -X PUT -H 'Content-Type: application/json' \
    -d '{"name":"labuser","password":"lab-pass-123456"}' \
    "$REG/-/user/org.couchdb.user:labuser" | python -c "import sys,json;print(json.load(sys.stdin)['token'])")
  printf '//127.0.0.1:14873/:_authToken=%s\n' "$TOKEN" > "$WORK/publish.npmrc"
fi

# 정상 패키지
mkdir -p "$WORK/cr-safe-util"
cat > "$WORK/cr-safe-util/package.json" <<JSON
{ "name": "cr-safe-util", "version": "$VER", "main": "index.js", "license": "MIT" }
JSON
cat > "$WORK/cr-safe-util/index.js" <<'JS'
module.exports = { add: (a, b) => a + b };
JS
printf '# cr-safe-util

실습용 정상 패키지입니다. add 함수 하나만 제공합니다.
' > "$WORK/cr-safe-util/README.md"

if [ "$VER" != "1.0.0" ]; then
  # 새 버전에서 설치 스크립트가 추가된 상황을 흉내 낸다. 하는 일은 고정 문자열 출력뿐이다.
  cat > "$WORK/cr-safe-util/package.json" <<JSON
{ "name": "cr-safe-util", "version": "$VER", "main": "index.js", "license": "MIT",
  "scripts": { "postinstall": "node postinstall.js" } }
JSON
  cat > "$WORK/cr-safe-util/postinstall.js" <<'JS'
console.log('cr-safe-util postinstall ran (fixed string only)');
JS
fi

# 설치 스크립트가 있는 패키지(무해): 고정 문자열만 출력하고 표시 파일을 남긴다
if [ "$VER" = "1.0.0" ]; then
  mkdir -p "$WORK/cr-hook-demo"
  cat > "$WORK/cr-hook-demo/package.json" <<'JSON'
{ "name": "cr-hook-demo", "version": "1.0.0", "main": "index.js", "license": "MIT",
  "scripts": { "postinstall": "node postinstall.js" } }
JSON
  cat > "$WORK/cr-hook-demo/index.js" <<'JS'
module.exports = { hello: () => 'hello from cr-hook-demo' };
JS
  printf '# cr-hook-demo

실습용 패키지입니다. 설치할 때 postinstall 스크립트가 고정 문자열만 출력합니다.
' > "$WORK/cr-hook-demo/README.md"
  cat > "$WORK/cr-hook-demo/postinstall.js" <<'JS'
const fs = require('fs');
const path = require('path');
console.log('postinstall ran: fixed-string-only');
fs.writeFileSync(path.join(__dirname, 'postinstall-marker.txt'), 'postinstall ran: fixed-string-only\n');
JS
fi

for p in cr-safe-util cr-hook-demo; do
  [ -f "$WORK/$p/package.json" ] || continue
  [ "$VER" != "1.0.0" ] && [ "$p" = cr-hook-demo ] && continue
  (cd "$WORK/$p" && npm publish --registry "$REG" --userconfig "$WORK/publish.npmrc" --loglevel=error >/dev/null && echo "게시 완료: $p $(node -p "require('./package.json').version")")
done
mkdir npm-lab && cd npm-lab
# 위 두 파일(docker-compose.yml, verdaccio-config.yaml)을 이 폴더에 저장한 뒤
docker compose up -d
bash make_packages.sh 1.0.0
기대 출력:
게시 완료: cr-safe-util 1.0.0
게시 완료: cr-hook-demo 1.0.0
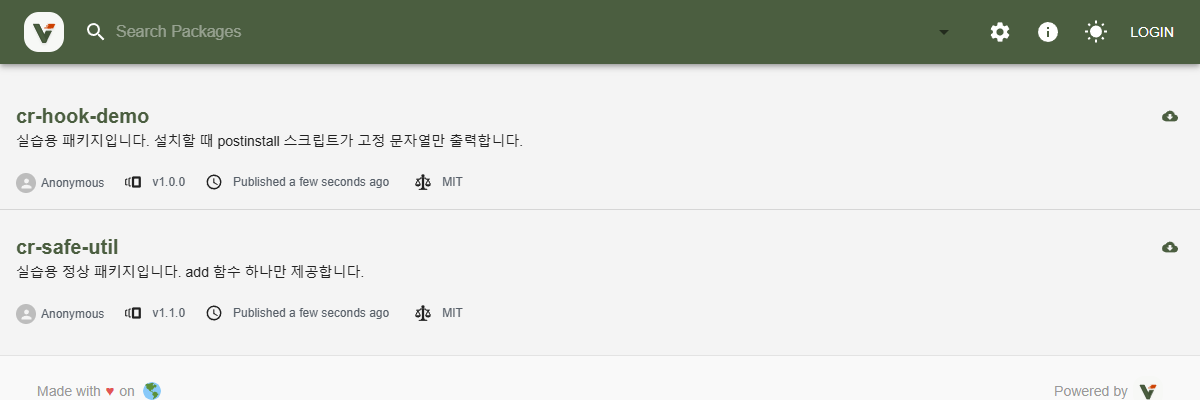
브라우저에서 http://127.0.0.1:14873/을 열면 방금 올린 두 패키지가 목록에 나옵니다.
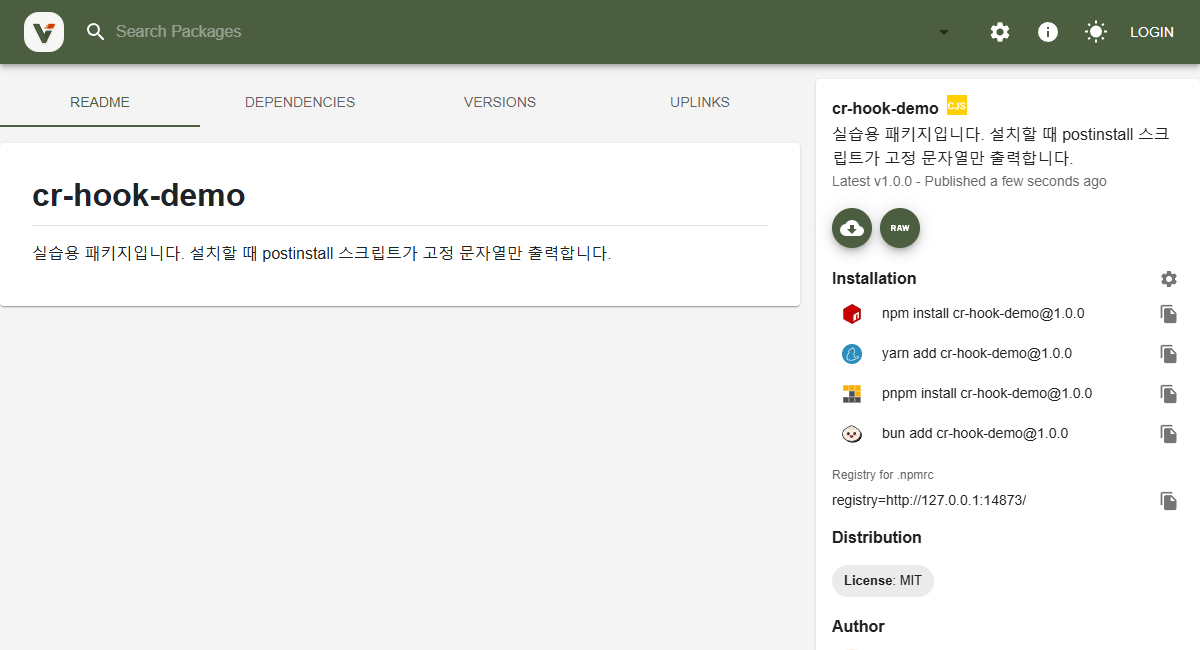
패키지 이름을 누르면 상세 화면에서 설치 명령과 이 레지스트리의 .npmrc 설정 줄을 볼 수 있습니다.
2. 발견: 기본 설치가 스크립트를 실행한다
두 패키지를 쓰는 샘플 앱을 만들고 기본 방식으로 설치합니다. 앱의 .npmrc가 레지스트리를 로컬 Verdaccio로 고정합니다.
#!/usr/bin/env bash
# 두 패키지를 쓰는 샘플 앱을 만든다. 레지스트리는 로컬 Verdaccio 로 고정한다.
set -euo pipefail
APP=${LAB:-$PWD}/app
mkdir -p "$APP"
cat > "$APP/package.json" <<'JSON'
{
  "name": "sample-app",
  "version": "1.0.0",
  "private": true,
  "dependencies": {
    "cr-safe-util": "^1.0.0",
    "cr-hook-demo": "1.0.0"
  }
}
JSON
cat > "$APP/app.js" <<'JS'
const util = require('cr-safe-util');
const demo = require('cr-hook-demo');
console.log('2 + 3 =', util.add(2, 3), '/', demo.hello());
JS
printf 'registry=http://127.0.0.1:14873/\n' > "$APP/.npmrc"
bash make_app.sh
cd app
npm install
cat node_modules/cr-hook-demo/postinstall-marker.txt
cp package-lock.json ../lock.base.json
cd ..
기대 출력:
added 2 packages in 566ms
postinstall ran: fixed-string-only
설치 출력에는 아무것도 나오지 않았는데 postinstall-marker.txt가 생겼습니다. npm은 의존성의 스크립트 출력을 기본으로 숨기기 때문입니다. --foreground-scripts를 붙이면 실행 중인 스크립트가 그대로 보입니다.
cd app
rm -rf node_modules
npm ci --foreground-scripts | grep -v '^> '
cd ..
grep은 npm이 앞에 붙이는 > 패키지 postinstall 안내 줄을 걸러 내고 스크립트가 낸 출력만 남깁니다. 기대 출력:
postinstall ran: fixed-string-only

added 2 packages in 484ms
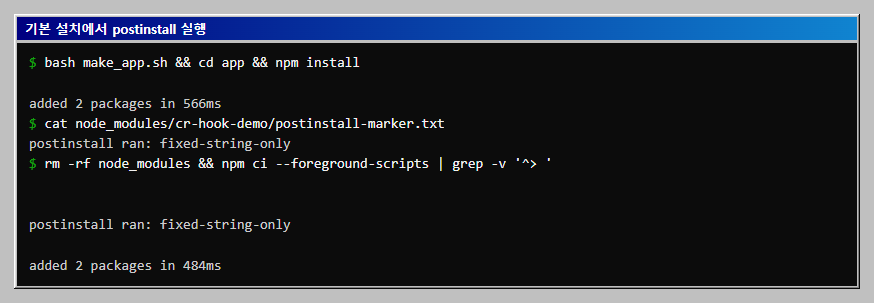
index.js를 한 번도 불러오지 않았고 require도 하지 않았는데 패키지의 코드가 내 컴퓨터에서 돌았습니다. 여기서는 고정 문자열을 쓰는 것뿐이지만, 같은 자리에 무엇이든 넣을 수 있습니다.
3. 원인
npm은 패키지 package.json의 preinstall, install, postinstall 스크립트를 설치 과정에서 자동으로 실행합니다. 네이티브 모듈을 컴파일하는 정상적인 쓰임이 있어서 기본값이 켜져 있습니다. 문제는 이 실행이 패키지를 불러오기 전, 즉 코드를 읽어 볼 기회가 생기기 전에 일어난다는 점입니다. 개발 컴퓨터와 CI 서버의 권한과 환경 변수가 그대로 스크립트에 주어집니다.
락파일이 바뀌는 문제도 뿌리가 같습니다. 락파일은 어떤 주소에서 어떤 내용(integrity)의 파일을 받을지를 적어 둔 목록입니다. 누군가 PR에서 이 줄을 바꿔 다른 주소를 가리키게 해도, 코드 리뷰에서는 긴 해시 몇 줄이 바뀐 것으로만 보여 놓치기 쉽습니다.
4. 수정: 설치 스크립트 막고 필요한 것만 허용하기
설치 때 스크립트를 건너뛰는 방법은 두 가지입니다. 명령에 --ignore-scripts를 주거나, .npmrc에 ignore-scripts=true를 적습니다. 그리고 꼭 필요한 패키지만 npm rebuild로 실행합니다. 같은 락파일로 세 방식을 비교하는 스크립트입니다.
#!/usr/bin/env bash
# 같은 잠금 파일로 세 가지 설치 방식을 비교하고 결과를 results.json 에 남긴다.
set -uo pipefail
APP=${LAB:-$PWD}/app
MARK=node_modules/cr-hook-demo/postinstall-marker.txt
cd "$APP"
check() { [ -f "$MARK" ] && echo "실행됨" || echo "실행 안 됨"; }

rm -rf node_modules; npm ci >/dev/null 2>&1
A=$(check)
rm -rf node_modules; npm ci --ignore-scripts >/dev/null 2>&1
B=$(check)
npm rebuild cr-hook-demo >/dev/null 2>&1
C=$(check)
printf '{"default":"%s","ignore_scripts":"%s","after_rebuild":"%s"}\n' "$A" "$B" "$C" > "$APP/../results.json"
cat "$APP/../results.json"
bash run_defense.sh
기대 출력:
{"default":"실행됨","ignore_scripts":"실행 안 됨","after_rebuild":"실행됨"}
기본 npm ci에서는 스크립트가 실행되고, npm ci --ignore-scripts에서는 실행되지 않으며, 이어서 npm rebuild cr-hook-demo를 하면 그 패키지만 실행됩니다.
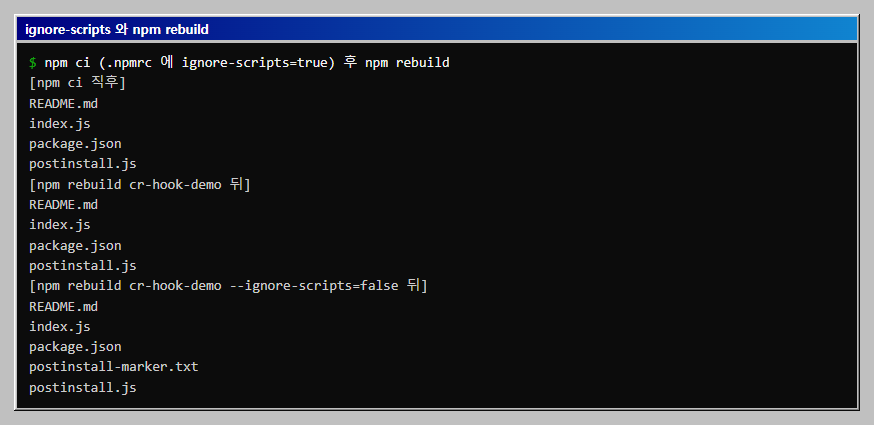
.npmrc에 ignore-scripts=true를 적어 두는 방식이 팀에서는 더 안전합니다. 명령에 옵션을 붙이는 것을 잊어도 스크립트가 실행되지 않기 때문입니다. 다만 이 설정을 켜 두면 npm rebuild도 스크립트를 실행하지 않습니다. 허용하려면 그 명령에만 --ignore-scripts=false를 붙여야 합니다.
cd app
cp .npmrc .npmrc.bak
echo 'ignore-scripts=true' >> .npmrc
rm -rf node_modules
npm ci
ls node_modules/cr-hook-demo
npm rebuild cr-hook-demo
ls node_modules/cr-hook-demo
npm rebuild cr-hook-demo --ignore-scripts=false
ls node_modules/cr-hook-demo
mv .npmrc.bak .npmrc
cd ..
ls의 출력은 세 번 중 앞의 두 번이 아래와 같고, 마지막 한 번에만 postinstall-marker.txt가 한 줄 더 생깁니다.
README.md
index.js
package.json
postinstall.js
5. 수정: 락파일에서 바뀐 곳 찾기
PR에서 락파일이 바뀌었을 때, 이전 락파일과 비교해 위험한 변경만 골라 주는 스크립트입니다. 다음 네 가지를 찾습니다.
- 같은 버전인데
integrity나resolved가 바뀐 줄 (등급 높음) - 허용한 레지스트리 주소가 아닌 곳을 가리키는
resolved(등급 높음) - 설치 스크립트가 새로 생겼거나 설치 스크립트가 있는 의존성이 새로 늘어난 것 (등급 주의)
- 버전이 올라서
integrity가 바뀐 정상 변경과 추가, 제거 (등급 정보)
"""package-lock.json 두 개를 비교해 위험한 변경을 HTML 보고서로 만든다.

사용법: python lockdiff.py 이전.json 이후.json 허용레지스트리주소 보고서.html
종료 코드: 높음 등급이 하나라도 있으면 1, 없으면 0.
"""
import html
import json
import sys
from urllib.parse import urlparse


def load(path):
    data = json.load(open(path, encoding="utf-8"))
    return {k: v for k, v in data["packages"].items() if k}


def origin(url):
    u = urlparse(url)
    return f"{u.scheme}://{u.netloc}"


def tail(value):
    return "끝 " + value[-16:]


def compare(old, new, allowed):
    findings = []  # (등급, 패키지, 항목, 이전, 이후)
    for key, n in sorted(new.items()):
        name = key.split("node_modules/")[-1]
        o = old.get(key)
        res = n.get("resolved", "")
        if res and origin(res) != allowed:
            findings.append(("높음", name, "예상 밖 레지스트리", origin(allowed), origin(res)))
        if o is None:
            findings.append(("정보", name, "새 의존성", "-", n.get("version", "")))
            if n.get("hasInstallScript"):
                findings.append(("주의", name, "새 의존성이 설치 스크립트 보유", "-", "hasInstallScript"))
            continue
        same_version = o.get("version") == n.get("version")
        if o.get("integrity") != n.get("integrity"):
            if same_version:
                findings.append(("높음", name, "같은 버전인데 integrity 변경",
                                 tail(o.get("integrity", "")), tail(n.get("integrity", ""))))
            else:
                findings.append(("정보", name, "버전 변경으로 integrity 변경",
                                 o.get("version", ""), n.get("version", "")))
        if o.get("resolved") != n.get("resolved") and same_version:
            findings.append(("높음", name, "같은 버전인데 resolved 변경", o.get("resolved", ""), res))
        if n.get("hasInstallScript") and not o.get("hasInstallScript"):
            findings.append(("주의", name, "설치 스크립트가 새로 생김", "없음", "hasInstallScript"))
    for key in sorted(set(old) - set(new)):
        findings.append(("정보", key.split("node_modules/")[-1], "의존성 제거", old[key].get("version", ""), "-"))
    return findings


def render(findings, allowed):
    color = {"높음": "#c62828", "주의": "#b26a00", "정보": "#52606d"}
    rows = "".join(
        f"<tr><td style='color:{color[g]};font-weight:700'>{g}</td><td>{html.escape(p)}</td>"
        f"<td>{html.escape(i)}</td><td><code>{html.escape(a)}</code></td><td><code>{html.escape(b)}</code></td></tr>"
        for g, p, i, a, b in findings
    )
    high = sum(1 for f in findings if f[0] == "높음")
    warn = sum(1 for f in findings if f[0] == "주의")
    return f"""<!doctype html><meta charset='utf-8'><title>락파일 변경 보고서</title>
<style>body{{font:15px 'Malgun Gothic',sans-serif;margin:32px;color:#1f2933}}
h1{{font-size:22px;margin:0 0 6px}}p{{margin:0 0 18px;color:#52606d}}
table{{border-collapse:collapse;width:100%}}th,td{{border:1px solid #d5dbe1;padding:8px 10px;text-align:left;vertical-align:top}}
th{{background:#f1f4f7;white-space:nowrap}}code{{font-size:12.5px;word-break:break-all}}</style>
<h1>락파일 변경 보고서: 높음 {high}건, 주의 {warn}건</h1>
<p>허용 레지스트리 {html.escape(allowed)}</p>
<table><tr><th>등급</th><th>패키지</th><th>항목</th><th>이전</th><th>이후</th></tr>{rows}</table>"""


if __name__ == "__main__":
    old_path, new_path, allowed, out = sys.argv[1:5]
    found = compare(load(old_path), load(new_path), allowed.rstrip("/"))
    open(out, "w", encoding="utf-8").write(render(found, allowed))
    for f in found:
        print(" | ".join(f))
    sys.exit(1 if any(f[0] == "높음" for f in found) else 0)
비교해 볼 락파일 두 개를 만듭니다. 먼저 cr-safe-util 1.1.0을 올려 정상적인 버전 업데이트를 만들고, 그 락파일의 cr-hook-demo 항목을 일부러 바꾼 사본을 하나 더 만듭니다. 바꾸는 스크립트는 다음과 같습니다. 주소를 예상 밖 포트로 돌리고 integrity 끝을 바꿉니다.
"""실습용: 잠금 파일에서 cr-hook-demo 항목의 주소와 해시를 일부러 바꿔 변조된 사본을 만든다."""
import json
import sys

src, dst = sys.argv[1:3]
lock = json.load(open(src, encoding="utf-8"))
entry = lock["packages"]["node_modules/cr-hook-demo"]
entry["resolved"] = entry["resolved"].replace("127.0.0.1:14873", "127.0.0.1:14999")
integ = entry["integrity"]
entry["integrity"] = integ[:-3] + ("AAA" if not integ.endswith("AAA") else "BBB")
json.dump(lock, open(dst, "w", encoding="utf-8"), indent=2)
bash make_packages.sh 1.1.0
cd app
npm update cr-safe-util --package-lock-only
cp package-lock.json ../lock.updated.json
cd ..
python tamper_lock.py lock.updated.json lock.tampered.json
python lockdiff.py lock.base.json lock.updated.json http://127.0.0.1:14873 report-updated.html
echo "exit=$?"
python lockdiff.py lock.base.json lock.tampered.json http://127.0.0.1:14873 report-tampered.html
echo "exit=$?"
기대 출력(두 번째 비교에는 첫 비교와 같은 정보와 주의 두 줄이 끝에 이어서 나옵니다):
정보 | cr-safe-util | 버전 변경으로 integrity 변경 | 1.0.0 | 1.1.0
주의 | cr-safe-util | 설치 스크립트가 새로 생김 | 없음 | hasInstallScript
exit=0
높음 | cr-hook-demo | 예상 밖 레지스트리 | http://127.0.0.1:14873 | http://127.0.0.1:14999
높음 | cr-hook-demo | 같은 버전인데 integrity 변경 | 끝 5m8PC+r9ohdyxA== | 끝 5m8PC+r9ohdyxAAA
높음 | cr-hook-demo | 같은 버전인데 resolved 변경 | http://127.0.0.1:14873/cr-hook-demo/-/cr-hook-demo-1.0.0.tgz | http://127.0.0.1:14999/cr-hook-demo/-/cr-hook-demo-1.0.0.tgz
정보 | cr-safe-util | 버전 변경으로 integrity 변경 | 1.0.0 | 1.1.0
주의 | cr-safe-util | 설치 스크립트가 새로 생김 | 없음 | hasInstallScript
exit=1
integrity의 끝 글자 값은 게시할 때마다 달라집니다. 정상 업데이트만 있는 첫 비교는 종료 코드 0이고, 변조된 사본은 높음이 있어 종료 코드 1입니다. CI에서 이 종료 코드를 그대로 PR 게이트로 씁니다.
보고서는 웹 서버로 열어 봅니다.
python -m http.server 5303 --bind 127.0.0.1
http://127.0.0.1:5303/report-tampered.html을 엽니다.
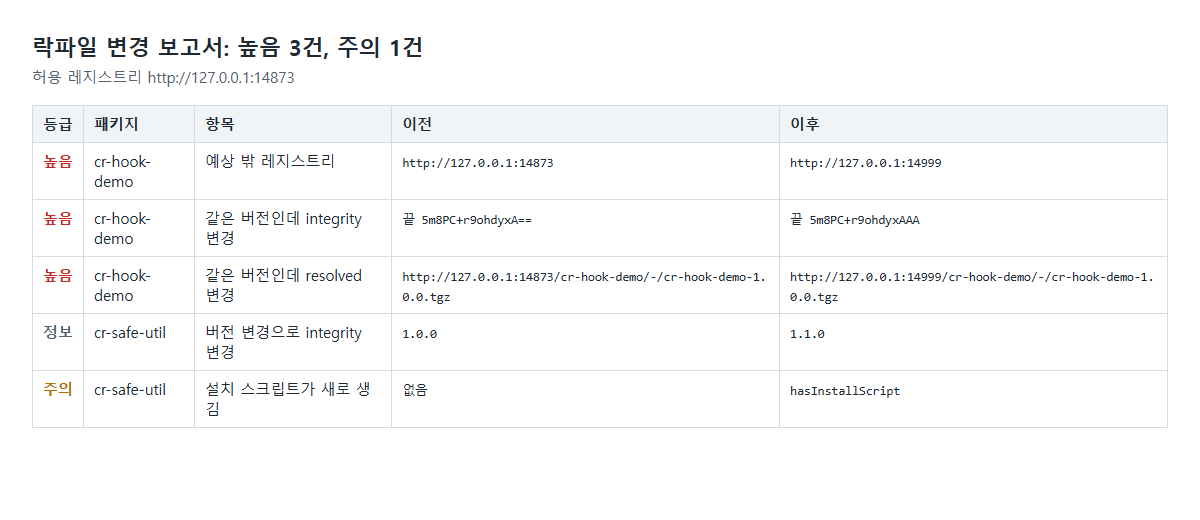
변조된 락파일로 npm ci를 실행하면 npm이 락파일에 적힌 주소로 그대로 받으러 갑니다.
cd app
cp ../lock.tampered.json package-lock.json
rm -rf node_modules
npm ci
cp ../lock.base.json package-lock.json
cd ..
기대 출력의 앞부분:
npm error code ECONNREFUSED
npm error syscall connect
npm error errno ECONNREFUSED
npm error FetchError: request to http://127.0.0.1:14999/cr-hook-demo/-/cr-hook-demo-1.0.0.tgz failed, reason: connect ECONNREFUSED 127.0.0.1:14999
그 주소에 실제로 서버가 있었다면 설치가 진행됐을 것이므로, 설치 전에 락파일 비교로 막아야 합니다. 이 글에서는 주소 변경만 npm ci로 확인했고, integrity만 바뀐 경우는 실행해 보지 않았습니다.
6. 서명 검증과 최소 버전 나이 정책 시험
공급망 방어로 자주 언급되는 두 가지를 이 환경에서 시험했습니다. 결과는 둘 다 한계가 분명합니다.
먼저 npm audit signatures는 설치된 패키지의 레지스트리 서명과 출처 증명을 검증합니다. 로컬 Verdaccio는 서명 키를 제공하지 않으므로 검증할 대상이 없다고 나옵니다.
cd app
npm audit signatures
cd ..
기대 출력:
npm warn Fetching verification keys using TUF failed.  Fetching directly from http://127.0.0.1:14873/.
npm error found no dependencies to audit that were installed from a supported registry
다음은 막 올라온 버전을 일정 기간 설치하지 않게 하는 나이 정책입니다. npm 11.12.1에는 min-release-age 설정이 있습니다(설정 목록에서 확인했고 기본값은 null, 단위는 일입니다). 같은 효과를 내는 --before=<날짜> 옵션도 있습니다. cr-safe-util의 의존성 범위를 ^1.0.0으로 두고, 세 가지를 비교하는 스크립트입니다.
#!/usr/bin/env bash
# 나이 정책 시험: 같은 의존성 범위에서 정책에 따라 어떤 cr-safe-util 버전이 고르는지 본다.
set -uo pipefail
DIR=${LAB:-$PWD}/age
rm -rf "$DIR"; mkdir -p "$DIR"; cd "$DIR"
printf 'registry=http://127.0.0.1:14873/\n' > .npmrc
echo '{ "name": "age-test", "version": "1.0.0", "private": true, "dependencies": { "cr-safe-util": "^1.0.0" } }' > package.json

picked() { node -p "require('./node_modules/cr-safe-util/package.json').version"; }

# 1.0.0 이 게시된 시각을 레지스트리에서 읽는다
T=$(curl -s http://127.0.0.1:14873/cr-safe-util | node -p "JSON.parse(require('fs').readFileSync(0,'utf8')).time['1.0.0']")
echo "1.0.0 게시 시각: $T"

rm -rf node_modules package-lock.json; npm install >/dev/null 2>&1
echo "정책 없음: $(picked)"

rm -rf node_modules package-lock.json; npm install --before="$T" >/dev/null 2>&1
echo "--before=1.0.0 게시 시각: $(picked)"

rm -rf node_modules package-lock.json
npm install --min-release-age=1 2>&1 | grep -E "npm error (code|notarget|No versions)" | head -2
bash age_policy.sh
기대 출력(시각은 실행한 때의 값입니다):
1.0.0 게시 시각: 2026-10-25T07:49:37.912Z
정책 없음: 1.1.0
--before=1.0.0 게시 시각: 1.0.0
npm error code ENOVERSIONS
npm error No versions available for cr-safe-util
정책이 없으면 가장 새 버전 1.1.0을 받습니다. --before에 1.0.0이 게시된 시각을 주면 그 시각 이전에 올라온 1.0.0을 고릅니다. --min-release-age=1은 1일보다 새 버전을 모두 제외하는데, 이 실습의 두 버전은 방금 올렸으므로 고를 수 있는 버전이 하나도 없어 ENOVERSIONS로 실패합니다. 정책이 동작하는 것은 확인했지만, 하루 이상 지난 버전과 새 버전이 섞인 상황은 로컬 레지스트리에서 만들 수 없어 시험하지 못했습니다.
또 하나 확인한 점이 있습니다. 락파일이 이미 있을 때의 npm ci --min-release-age=1은 정책과 무관하게 성공했습니다.
cd app
rm -rf node_modules
npm ci --min-release-age=1
cd ..
기대 출력:
added 2 packages in 513ms
나이 정책은 새 의존성을 해석할 때(npm install, npm update)만 적용되고, 락파일에 이미 고정된 버전을 그대로 설치하는 npm ci는 막지 못합니다. 그래서 정책은 락파일 비교와 함께 써야 합니다.
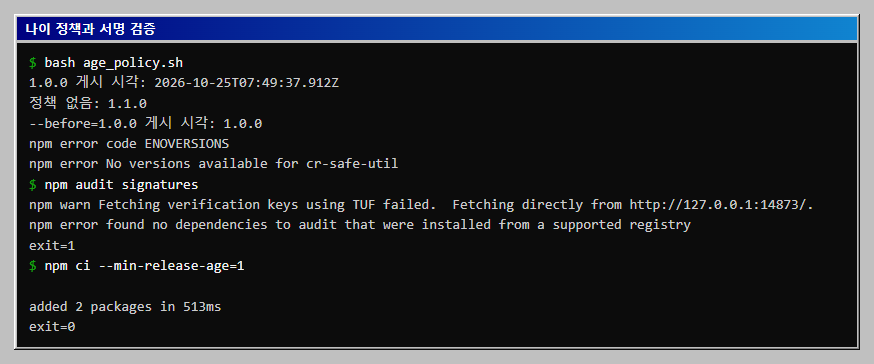
7. 재확인: 방어 전후를 한 화면으로
4절의 결과(results.json)를 표로 바꿔 보는 스크립트입니다.
"""results.json 을 읽어 방어 전후 비교 화면(HTML)을 만든다. 사용법: python compare_view.py results.json compare.html"""
import json
import sys

r = json.load(open(sys.argv[1], encoding="utf-8"))
rows = [
    ("npm ci (기본)", r["default"], "설치 중 postinstall 이 실행되어 표시 파일이 생김"),
    ("npm ci --ignore-scripts", r["ignore_scripts"], "설치 스크립트를 건너뜀"),
    ("npm rebuild cr-hook-demo", r["after_rebuild"], "필요한 패키지 하나만 골라 스크립트를 실행"),
]
tr = "".join(
    f"<tr><td><code>{a}</code></td><td style='font-weight:700;color:{'#c62828' if v == '실행됨' else '#1b7f3b'}'>{v}</td><td>{c}</td></tr>"
    for a, v, c in rows
)
open(sys.argv[2], "w", encoding="utf-8").write(f"""<!doctype html><meta charset='utf-8'><title>방어 전후 비교</title>
<style>body{{font:15px 'Malgun Gothic',sans-serif;margin:32px;color:#1f2933}}h1{{font-size:22px;margin:0 0 6px}}
p{{margin:0 0 18px;color:#52606d}}table{{border-collapse:collapse;width:100%}}
th,td{{border:1px solid #d5dbe1;padding:10px 12px;text-align:left}}th{{background:#f1f4f7}}</style>
<h1>설치 방식별 postinstall 실행 여부</h1><p>같은 package-lock.json 으로 cr-hook-demo 의 표시 파일이 생겼는지 확인한 결과입니다.</p>
<table><tr><th>명령</th><th>cr-hook-demo postinstall</th><th>설명</th></tr>{tr}</table>""")
python compare_view.py results.json compare.html
http://127.0.0.1:5303/compare.html을 엽니다.
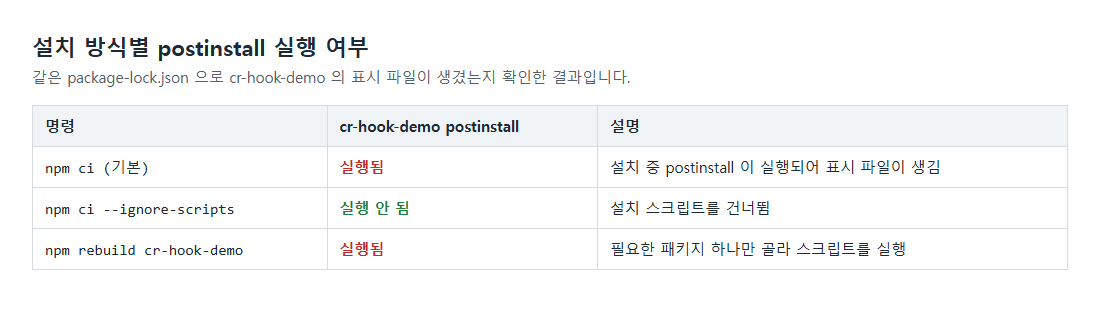
한계
- ignore-scripts는 정상 패키지도 막습니다. 설치 때 네이티브 모듈을 컴파일하거나 바이너리를 내려받는 패키지는 스크립트가 없으면 동작하지 않을 수 있습니다. 이 글의 패키지는 그런 패키지가 아니어서 실제 프로젝트에서 어떤 패키지가 깨지는지는 시험하지 않았습니다. 막은 뒤 필요한 패키지를
npm rebuild로 하나씩 허용하는 목록을 직접 관리해야 합니다. - 설치 스크립트를 막아도 코드는 실행됩니다. 패키지를
require하면 그 안의 코드가 실행됩니다. ignore-scripts는 설치 단계의 자동 실행을 막을 뿐입니다. - 락파일 비교는 규칙에 걸린 것만 보여 줍니다. 새로 올라온 정상 버전이 처음부터 나쁜 코드를 담고 있다면
integrity와resolved가 모두 정상 범위로 바뀐 것처럼 보입니다. 이 글의 스크립트는 패키지 파일의 내용을 읽지 않고, 락파일에 적힌 설치 스크립트 표시(hasInstallScript)와 주소만 봅니다. 회사 미러로 주소를 옮기는 정상적인 변경도 높음으로 나오므로, 허용 주소를 바꿔 다시 돌려야 합니다. npm audit signatures는 이 환경에서 시험하지 못했습니다. 로컬 레지스트리에는 서명 키가 없어 검증할 대상이 없었습니다. 공개 npm 레지스트리에서의 동작과 출처 증명(provenance) 검증은 실행해 보지 않았습니다.- 나이 정책은 npm 11.12.1에서만 확인했습니다. 다른 버전에서
min-release-age가 지원되는지는 확인하지 않았습니다. 지원하지 않는 버전에서 같은 효과를 내려면--before를 써야 하는데, 이 옵션은 날짜를 사람이 정해 줘야 하고 락파일이 있을 때의npm ci에는 적용되지 않습니다. - 변조 시나리오는 직접 만든 것입니다. 락파일의 주소와 해시는 스크립트로 바꿨습니다. 실제 공급망 사고의 모양이 이와 같다는 뜻은 아닙니다.
정리
실습이 끝나면 레지스트리 컨테이너와 볼륨, 웹 서버를 지웁니다. 5303을 연 터미널에서 Ctrl+C로 서버를 끈 뒤 아래를 실행합니다.
docker compose down -v
cd .. && rm -rf npm-lab
이어서 해 볼 것
- 락파일 비교에 새로 늘어난 의존성 개수와 설치 스크립트가 있는 의존성 목록을 더해, PR 요약에 붙여 봅니다.
- 하루 이상 지난 버전을 Verdaccio에 넣을 방법을 찾아
min-release-age=1이 오래된 버전은 통과시키는지 확인합니다. lockdiff.py를 PR 때마다 도는 GitHub Actions 단계로 붙이고, 높음이 있으면 실패하게 만듭니다.
확인 범위
- 해 본 것: 2026-10-25, Windows에서 Docker Desktop과 Git Bash로 1~7절의 명령을 직접 실행했습니다. 5절에서
npm ci로 주소가 바뀐 경우를 확인했습니다. - 해 보지 않은 것:
integrity만 바뀐 경우, 공개 npm에서의npm audit signatures, 하루 이상 지난 버전과 섞인 나이 정책, CI에서의 실행.
이 글의 다음 단계
- package.json과 package-lock.json 차이: npm ci로 확인하기package.json에는 허용하는 버전 범위가, package-lock.json에는 실제로 설치된 버전과 integrity 해시가 적힙니다. 같은 프로젝트에서 npm install과 npm ci를 번갈아 실행해 두 파일의 역할과 두 명령의 차이를 실제 출력으로 확인합니다.
- Node.js 시작하기: 프로젝트 만들기와 npm audit 점검Node.js 버전을 확인하고 npm 프로젝트를 만든 뒤, 취약한 lodash 4.17.15를 설치해 npm audit가 무엇을 보고하는지 확인합니다. npm audit fix로 고친 뒤 다시 점검하는 순서까지 실제 출력으로 정리합니다.