SQL 인젝션은 사용자 입력이 값이 아니라 SQL 문장의 일부로 해석될 때 생깁니다. 이 글에서는 Java JDBC로 로그인과 검색 기능을 문자열 이어붙이기로 만들어 같은 입력에서 무슨 일이 생기는지 보고, PreparedStatement로 고친 뒤 결과를 나란히 비교합니다. Python 쪽 같은 주제는 SQL 파라미터 바인딩 글에서 다뤘습니다.
Windows Git Bash에서 Docker Desktop으로 실행했습니다. Vulnerable.java의 취약한 코드는 SQL 인젝션을 이해하려고 직접 만든 연습용이며, 실제 서비스에 쓰면 안 됩니다. DB는 컨테이너 안의 H2 인메모리 DB라 외부로 열리는 포트가 없고, 예제의 계정과 비밀번호는 모두 연습용 값입니다. 평문 비밀번호 저장도 연습을 단순하게 하려는 것이며, 실제 서비스에서는 비밀번호를 argon2나 bcrypt 같은 해시로 저장합니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Docker 컨테이너 1개(이미지 maven:3.9-eclipse-temurin-21 기반) |
| Java | OpenJDK 21.0.12 (Temurin) |
| Maven | 3.9.16 (H2 jar를 내려받는 데만 사용) |
| H2 | 2.2.224 |
작업 폴더는 아래 다섯 파일입니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
Dockerfile
Db.java
Vulnerable.java
Fixed.java
App.java
1. 이미지 만들기
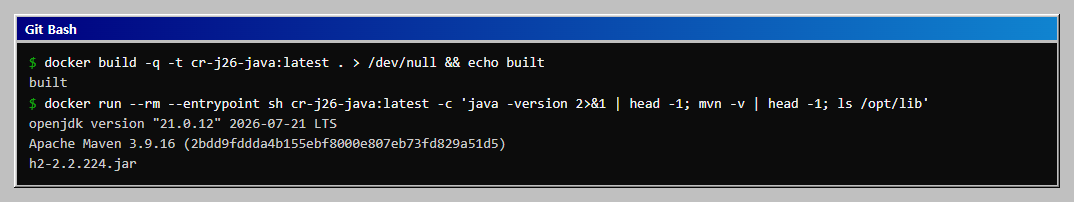
Dockerfile은 Maven으로 H2 jar를 /opt/lib에 받고 .java 파일을 컴파일해 App을 실행합니다. Db.java는 users 3행과 items 5행을 만들고, SELECT 권한만 가진 lab_app 계정을 만듭니다. 앱 코드는 이 lab_app으로 접속합니다.
docker build -q -t cr-j26-java:latest . > /dev/null && echo built
docker run --rm --entrypoint sh cr-j26-java:latest -c 'java -version 2>&1 | head -1; mvn -v | head -1; ls /opt/lib'
2. 두 가지 코드의 차이
취약한 쪽은 입력을 +로 이어 SQL 문자열을 만들고, 고친 쪽은 ? 자리표시자에 setString으로 값을 넣습니다. 두 방식의 SQL 문장을 나란히 보면 아래와 같습니다.
grep -n 'String sql = "' Vulnerable.java Fixed.java
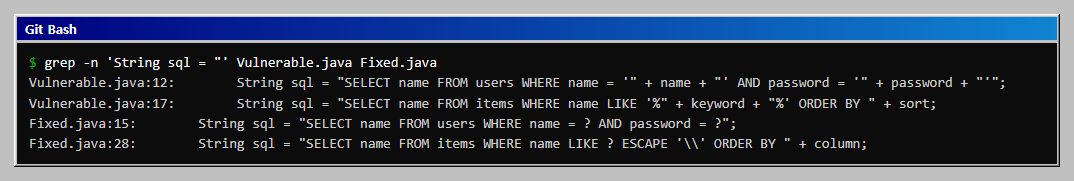
Oracle의 JDBC 튜토리얼은 PreparedStatement가 클라이언트가 준 데이터를 파라미터의 내용으로만 다루고 SQL 문장의 일부로는 다루지 않는다고 설명합니다. ?에 값을 넣는 setString은 값이 SQL 문장으로 해석되지 않게 합니다.
3. 로그인에서 비교
App.java는 같은 입력을 두 코드에 넣고 반환된 행을 찍습니다. 먼저 로그인 네 건입니다. L3은 비밀번호 칸에 ' OR '1'='1, L4는 이름 칸에 admin'--을 넣은 학습용 입력입니다.
docker run --rm cr-j26-java:latest | sed -n '1,13p'
== 로그인 (users 3행) ==
L1 정상 입력 | alice / alice-pw-1
     취약: 1행 [alice]
     수정: 1행 [alice]
L2 틀린 비밀번호 | alice / wrong
     취약: 0행 []
     수정: 0행 []
L3 참 조건 덧붙이기 | alice / ' OR '1'='1
     취약: 3행 [alice, carol, admin]
     수정: 0행 []
L4 주석으로 뒤쪽 제거 | admin'-- / 아무거나
     취약: 1행 [admin]
     수정: 0행 []
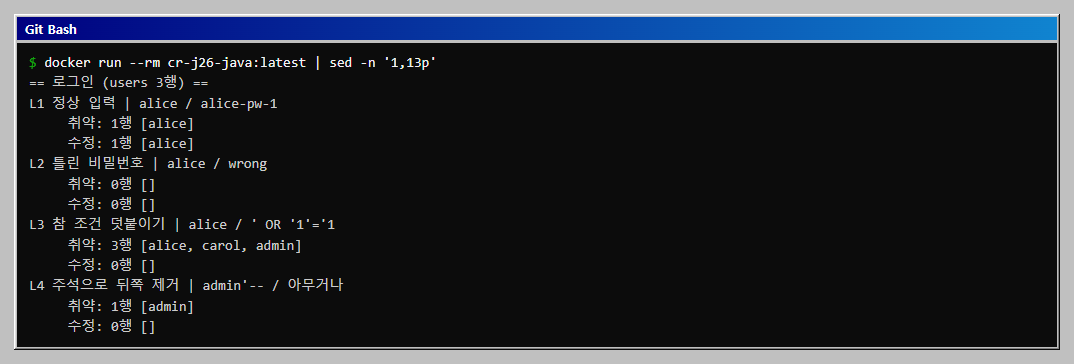
L3은 ... AND password = '' OR '1'='1'이 되면서 조건이 참이 되어 전체 3행이 나옵니다. L4는 -- 뒤의 비밀번호 조건이 주석이 되어 admin 행이 비밀번호 없이 나옵니다. 수정한 쪽은 같은 글자를 이름과 비밀번호 값으로 비교할 뿐이라 일치하는 행이 없습니다.
4. 검색과 정렬에서 비교
ORDER BY 뒤의 열 이름은 ?로 바인딩할 수 없는 자리입니다. 그래서 Fixed.java는 정렬 기준을 허용 목록(Map)의 키로만 받고, 목록에 없으면 거부합니다. 사용자 입력 문자열은 SQL에 들어가지 않고, 목록의 값만 들어갑니다.
docker run --rm cr-j26-java:latest | sed -n '14,26p'
== 검색과 정렬 (items 5행) ==
S1 정상 검색 | 키워드=키보드 정렬=price
     취약: 1행 [기계식 키보드]
     수정: 1행 [기계식 키보드]
S2 참 조건 덧붙이기 | 키워드=zzz' OR '1'='1' --  정렬=id
     취약: 5행 [노트북 거치대, 기계식 키보드, 모니터 암, USB 허브, 비공개 감사 자료]
     수정: 0행 []
S3 정렬 자리에 엉뚱한 값 | 키워드=USB 정렬=bogus
     취약: 오류 Column "BOGUS" not found; SQL statement: SELECT ...
     수정: 오류 허용하지 않는 정렬 기준: bogus
S4 정렬 자리에 허용 안 된 식 | 키워드=USB 정렬=id, (SELECT 1)
     취약: 1행 [USB 허브]
     수정: 오류 허용하지 않는 정렬 기준: id, (SELECT 1)
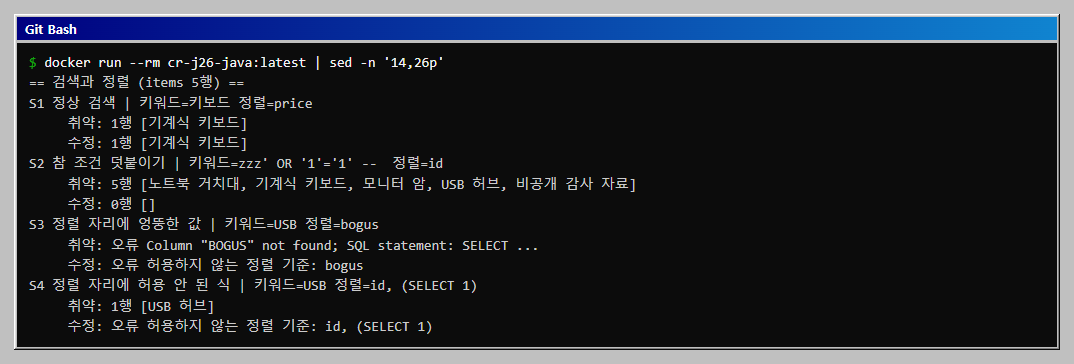
S3의 오류는 입력한 bogus가 SQL 해석기까지 그대로 갔다는 뜻이고, S4는 취약한 쪽에서 정렬 자리에 괄호 식이 들어가도 실행된 경우입니다. 오류 메시지를 화면에 그대로 보여 주면 테이블 구조 단서가 되므로, 실제 서비스에서는 사용자에게 일반 문구만 보여 주고 상세 내용은 서버 로그에 남기는 편이 낫습니다.
5. 바인딩이 해 주지 않는 것과 최소 권한
바인딩은 값이 SQL이 되는 것을 막을 뿐, 값의 의미까지 바꾸지는 않습니다. LIKE 검색어에 %를 넣으면 바인딩해도 와일드카드로 동작합니다. Fixed.search는 %, _, \를 이스케이프하고 ESCAPE 절을 지정합니다. ORDER BY ?에 열 이름을 바인딩하는 시도는 H2에서 오류가 났습니다. 마지막 줄은 SELECT 권한만 가진 lab_app이 DELETE를 보내 거부되는 결과입니다.
docker run --rm cr-j26-java:latest | sed -n '27,32p'
== 바인딩이 해 주지 않는 것 ==
B1 LIKE 에 % 를 넣고 바인딩만 한 검색: 5행 [노트북 거치대, 기계식 키보드, 모니터 암, USB 허브, 비공개 감사 자료]
B2 같은 입력을 % 이스케이프한 검색:    0행 []
B3 ORDER BY ? 에 price 를 바인딩:       오류 Data conversion error converting "price"; SQL st...
== 최소 권한 계정 lab_app ==
P1 DELETE: 거부 (Not enough rights for object "PUBLIC.ITEMS"; SQL statement:)
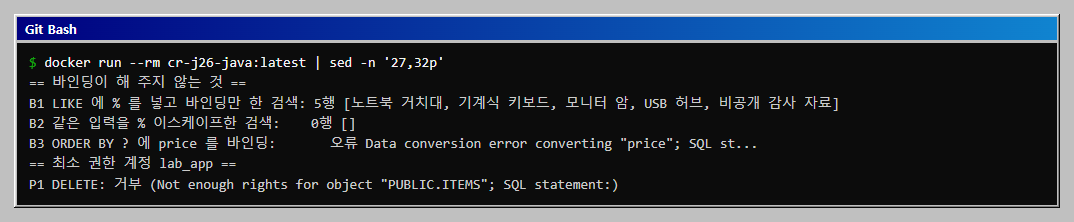
입력 검증만으로는 부족한 이유도 여기서 보입니다. 검색어에는 O'Brien처럼 작은따옴표가 정상으로 들어갈 수 있어서 따옴표를 막는 검증은 정상 입력까지 거부하고, 막는 문자 목록에 없는 변형이 나오면 빠져나갑니다. 바인딩이 기본이고 검증은 형식과 길이를 거르는 보조 수단입니다. 최소 권한 계정은 코드에 실수가 남아도 피해가 읽기에 그치게 하는 마지막 방어선입니다.
결과 정리
- 문자열 이어붙이기는 학습용 입력 하나로 의도하지 않은 행 3개(로그인) 또는 5개(검색)를 돌려주었고, PreparedStatement는 같은 입력에서 0행이었습니다.
- 열 이름처럼 바인딩이 안 되는 자리는 입력을 허용 목록의 키로만 받습니다.
LIKE의%와_는 바인딩해도 와일드카드이므로 이스케이프합니다.- 앱 DB 계정에는 필요한 권한만 주며, 이 실습에서는 SELECT만으로 DELETE가 거부되었습니다.
자주 막히는 곳
lab_app으로 접속하는데Admin rights are required for this operation이 납니다. 연결 주소에 붙인DB_CLOSE_DELAY=-1은 H2에서 관리자만 줄 수 있는 설정이라, 처음에 앱 계정 주소에도 붙였다가 이 오류가 났습니다.Db.java처럼sa연결에만 붙입니다.ORDER BY ?에 열 이름을 바인딩하면 오류가 납니다. B3처럼 H2에서는Data conversion error(변환 오류)가 났습니다. 다른 DB에서는 오류가 나거나 정렬이 무시될 수 있는데, 이 글에서는 H2에서만 확인했습니다. 열 이름은 허용 목록으로 처리합니다.- 한글 출력이 깨질 수 있습니다. 컨테이너의
CMD에-Dfile.encoding=UTF-8을 넣어 두었습니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Docker 컨테이너에서 실제로 실행한 결과입니다. 공식 문서는
https://docs.oracle.com/javase/tutorial/jdbc/basics/prepared.html과https://docs.oracle.com/en/java/javase/21/docs/api/java.sql/java/sql/PreparedStatement.html에서 확인했습니다(PreparedStatement가 미리 컴파일된 SQL이고 클라이언트 데이터를 파라미터의 내용으로만 다룬다는 설명,setString의 동작). - 하지 못한 것: PostgreSQL, MySQL 같은 서버형 DB는 쓰지 않았습니다. DB마다 주석 문법,
LIKE이스케이프 기본값, 권한 메시지가 다를 수 있습니다. 서버 쪽 프리페어드 스테이트먼트와 드라이버 옵션의 차이, JPA, MyBatis의${}문법은 다루지 않았습니다. Linux/macOS의 같은 명령은 실행하지 않았습니다. - 범위의 한계: 이 글의 입력은 구조를 이해하려는 학습용 한 종류이며 우회 기법을 모은 것이 아닙니다. 점검은 코드에서 SQL 문자열에
+로 입력이 들어가는 곳을 찾는 것부터 시작합니다.
전체 코드
작업 폴더 구조는 아래와 같습니다.
Dockerfile
Db.java
Vulnerable.java
Fixed.java
App.java
Dockerfile
FROM maven:3.9-eclipse-temurin-21
RUN mvn -q dependency:copy -Dartifact=com.h2database:h2:2.2.224 -DoutputDirectory=/opt/lib
WORKDIR /app
COPY *.java /app/
RUN javac -encoding UTF-8 -cp /opt/lib/h2-2.2.224.jar -d /app/out *.java
CMD ["java", "-Dfile.encoding=UTF-8", "-cp", "/app/out:/opt/lib/h2-2.2.224.jar", "App"]
Db.java
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.SQLException;
import java.sql.Statement;

/** 연습용 H2 인메모리 DB. 비밀번호는 연습 편의상 평문으로 두었습니다(실제 저장 방식은 아닙니다). */
public class Db {
    // DB_CLOSE_DELAY 는 관리자만 줄 수 있는 옵션이므로 sa 연결에만 붙입니다.
    static final String ADMIN_URL = "jdbc:h2:mem:lab;DB_CLOSE_DELAY=-1";
    static final String APP_URL = "jdbc:h2:mem:lab";

    /** 관리 계정(sa)으로 표와 데이터를 만들고, 읽기 전용 계정 lab_app 을 만듭니다. */
    static void init() throws SQLException {
        try (Connection c = DriverManager.getConnection(ADMIN_URL, "sa", "");
             Statement s = c.createStatement()) {
            s.execute("CREATE TABLE users(id INT PRIMARY KEY, name VARCHAR(20), password VARCHAR(30), role VARCHAR(10))");
            s.execute("INSERT INTO users VALUES (1,'alice','alice-pw-1','user'), (2,'carol','carol-pw-2','user'), (3,'admin','admin-pw-3','admin')");
            s.execute("CREATE TABLE items(id INT PRIMARY KEY, name VARCHAR(30), owner VARCHAR(20), price INT)");
            s.execute("INSERT INTO items VALUES (1,'노트북 거치대','alice',32000), (2,'기계식 키보드','alice',89000),"
                    + " (3,'모니터 암','carol',54000), (4,'USB 허브','carol',21000), (5,'비공개 감사 자료','admin',0)");
            s.execute("CREATE USER lab_app PASSWORD 'lab-app-pw'");
            s.execute("GRANT SELECT ON users TO lab_app");
            s.execute("GRANT SELECT ON items TO lab_app");
        }
    }

    /** 앱이 쓰는 연결입니다. SELECT 권한만 가진 lab_app 으로 접속합니다. */
    static Connection appConnection() throws SQLException {
        return DriverManager.getConnection(APP_URL, "lab_app", "lab-app-pw");
    }
}
Vulnerable.java
import java.sql.Connection;
import java.sql.ResultSet;
import java.sql.SQLException;
import java.sql.Statement;
import java.util.ArrayList;
import java.util.List;

/** 연습용 취약 코드입니다. 입력을 문자열로 이어 붙여 SQL 을 만듭니다. 실제 서비스에 쓰지 마십시오. */
public class Vulnerable {
    /** 로그인에 성공한 행의 이름 목록을 돌려줍니다. */
    static List<String> login(Connection c, String name, String password) throws SQLException {
        String sql = "SELECT name FROM users WHERE name = '" + name + "' AND password = '" + password + "'";
        return names(c, sql);
    }

    static List<String> search(Connection c, String keyword, String sort) throws SQLException {
        String sql = "SELECT name FROM items WHERE name LIKE '%" + keyword + "%' ORDER BY " + sort;
        return names(c, sql);
    }

    private static List<String> names(Connection c, String sql) throws SQLException {
        List<String> out = new ArrayList<>();
        try (Statement st = c.createStatement(); ResultSet rs = st.executeQuery(sql)) {
            while (rs.next()) out.add(rs.getString(1));
        }
        return out;
    }
}
Fixed.java
import java.sql.Connection;
import java.sql.PreparedStatement;
import java.sql.ResultSet;
import java.sql.SQLException;
import java.util.ArrayList;
import java.util.List;
import java.util.Map;

/** 같은 기능을 PreparedStatement 로 고친 코드입니다. 값은 바인딩하고, 바인딩이 안 되는 자리는 허용 목록으로 고릅니다. */
public class Fixed {
    /** 정렬 기준 이름을 SQL 조각으로 바꾸는 허용 목록입니다. 사용자 입력은 키로만 쓰고 SQL 에 넣지 않습니다. */
    static final Map<String, String> SORT = Map.of("name", "name", "price", "price", "id", "id");

    static List<String> login(Connection c, String name, String password) throws SQLException {
        String sql = "SELECT name FROM users WHERE name = ? AND password = ?";
        try (PreparedStatement ps = c.prepareStatement(sql)) {
            ps.setString(1, name);
            ps.setString(2, password);
            return names(ps);
        }
    }

    static List<String> search(Connection c, String keyword, String sort) throws SQLException {
        String column = SORT.get(sort);
        if (column == null) throw new IllegalArgumentException("허용하지 않는 정렬 기준: " + sort);
        // LIKE 의 % 와 _ 도 값 안에서는 와일드카드이므로 \ 로 막고 ESCAPE 를 지정합니다.
        String escaped = keyword.replace("\\", "\\\\").replace("%", "\\%").replace("_", "\\_");
        String sql = "SELECT name FROM items WHERE name LIKE ? ESCAPE '\\' ORDER BY " + column;
        try (PreparedStatement ps = c.prepareStatement(sql)) {
            ps.setString(1, "%" + escaped + "%");
            return names(ps);
        }
    }

    /** 비교용: 키워드를 바인딩만 하고 와일드카드는 막지 않은 검색입니다. */
    static List<String> searchNoEscape(Connection c, String keyword) throws SQLException {
        try (PreparedStatement ps = c.prepareStatement("SELECT name FROM items WHERE name LIKE ? ORDER BY id")) {
            ps.setString(1, "%" + keyword + "%");
            return names(ps);
        }
    }

    /** 비교용: ORDER BY 자리에 ? 를 쓴 잘못된 시도입니다. */
    static List<String> sortByBinding(Connection c, String sort) throws SQLException {
        try (PreparedStatement ps = c.prepareStatement("SELECT name FROM items ORDER BY ?")) {
            ps.setString(1, sort);
            return names(ps);
        }
    }

    private static List<String> names(PreparedStatement ps) throws SQLException {
        List<String> out = new ArrayList<>();
        try (ResultSet rs = ps.executeQuery()) {
            while (rs.next()) out.add(rs.getString(1));
        }
        return out;
    }
}
App.java
import java.sql.Connection;
import java.sql.SQLException;
import java.sql.Statement;
import java.util.List;
import java.util.concurrent.Callable;

/** 같은 입력을 취약 코드와 수정 코드에 넣고 결과를 표로 찍습니다. */
public class App {
    static String run(Callable<List<String>> job) {
        try {
            List<String> rows = job.call();
            return rows.size() + "행 " + rows;
        } catch (Exception e) {
            String msg = String.valueOf(e.getMessage()).replace('\n', ' ');
            return "오류 " + (msg.length() > 48 ? msg.substring(0, 48) + "..." : msg);
        }
    }

    static void row(String id, String input, String bad, String good) {
        System.out.println(id + " | " + input);
        System.out.println("     취약: " + bad);
        System.out.println("     수정: " + good);
    }

    public static void main(String[] args) throws SQLException {
        Db.init();
        try (Connection c = Db.appConnection()) {
            System.out.println("== 로그인 (users 3행) ==");
            String[][] logins = {
                {"L1 정상 입력", "alice", "alice-pw-1"},
                {"L2 틀린 비밀번호", "alice", "wrong"},
                {"L3 참 조건 덧붙이기", "alice", "' OR '1'='1"},
                {"L4 주석으로 뒤쪽 제거", "admin'--", "아무거나"},
            };
            for (String[] t : logins) {
                row(t[0], t[1] + " / " + t[2],
                    run(() -> Vulnerable.login(c, t[1], t[2])),
                    run(() -> Fixed.login(c, t[1], t[2])));
            }

            System.out.println("== 검색과 정렬 (items 5행) ==");
            String[][] searches = {
                {"S1 정상 검색", "키보드", "price"},
                {"S2 참 조건 덧붙이기", "zzz' OR '1'='1' -- ", "id"},
                {"S3 정렬 자리에 엉뚱한 값", "USB", "bogus"},
                {"S4 정렬 자리에 허용 안 된 식", "USB", "id, (SELECT 1)"},
            };
            for (String[] t : searches) {
                row(t[0], "키워드=" + t[1] + " 정렬=" + t[2],
                    run(() -> Vulnerable.search(c, t[1], t[2])),
                    run(() -> Fixed.search(c, t[1], t[2])));
            }

            System.out.println("== 바인딩이 해 주지 않는 것 ==");
            System.out.println("B1 LIKE 에 % 를 넣고 바인딩만 한 검색: "
                + run(() -> Fixed.searchNoEscape(c, "%")));
            System.out.println("B2 같은 입력을 % 이스케이프한 검색:    "
                + run(() -> Fixed.search(c, "%", "id")));
            System.out.println("B3 ORDER BY ? 에 price 를 바인딩:       "
                + run(() -> Fixed.sortByBinding(c, "price")));

            System.out.println("== 최소 권한 계정 lab_app ==");
            try (Statement st = c.createStatement()) {
                st.executeUpdate("DELETE FROM items");
                System.out.println("P1 DELETE: 실행됨");
            } catch (SQLException e) {
                System.out.println("P1 DELETE: 거부 (" + e.getMessage().split("\n")[0] + ")");
            }
        }
    }
}
이 글의 다음 단계
- Java 역직렬화 위험과 ObjectInputFilter: 허용한 클래스만 읽게 제한하기직접 만든 연습용 클래스 Dangerous 의 readObject 가 필터 없이 실행되는 것을 확인하고, ObjectInputFilter 패턴 com.example.Safe;!* 로 거절되는 것을 비교합니다. maxdepth, maxarray, maxbytes 한도와 jdk.serialFilter 전역 설정, 허용 목록에서 자주 놓치는 클래스도 JDK 21 컨테이너에서 실행해 봅니다.
- Flask에서 SQL 쿼리를 파라미터 바인딩으로 고치기회원 검색과 로그인 조회만 있는 작은 Flask 앱에서 문자열로 이어 붙인 SQL이 어떻게 깨지는지 pytest와 쿼리 기록으로 확인합니다. ? 자리표시자, 정렬 기준 허용 목록, LIKE 와일드카드 이스케이프를 차례로 적용하고 Bandit B608이 사라지는 것까지 봅니다. 다만 스캐너가 조용하다는 것이 안전의 증거는 아니라는 점도 짚습니다.