ISMS-P 준비 과정에서 서버 설정을 사람이 하나씩 열어 보는 일이 반복되곤 합니다. 이 글은 그중 계정 관리, 접근 로그, 전송 구간 암호화, 저장 암호화의 일부를 스크립트로 확인해 항목, 확인 방법, 결과 표로 만드는 샘플입니다.
이 스크립트는 인증 심사를 대신하지 않는 참고용 자동 점검이며, 결과가 양호라고 해서 법적으로 적합하거나 인증을 통과한다는 뜻은 아닙니다. 기준값(비밀번호 90일, 로그 365일 보관 등)은 이 연습에서 정한 값이므로 실제 기준은 조직의 정책과 해당 법령, 인증기준 안내서로 정합니다. 점검 대상은 직접 만든 연습용 컨테이너이고, 일부러 취약하게 만든 설정은 실제 서비스에 쓰지 않습니다. Windows Git Bash에서 Docker Desktop으로 실행했습니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| 실행 환경 | Docker Desktop(Engine 29.5.3), debian:12-slim 기반 컨테이너 1개 |
| nginx | 1.22.1 |
| OpenSSL | 3.0.22 |
| Python | 3.11.2 (표준 라이브러리만 사용) |
작업 폴더에는 아래 네 파일이 있습니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
Dockerfile
weak_setup.sh
check.py
fix.sh
Git Bash에서 docker exec에 /로 시작하는 경로를 넘기기 전에 export MSYS_NO_PATHCONV=1을 실행합니다. 그렇지 않으면 경로가 Windows 경로로 바뀝니다.
1. 허술한 시험 서버 만들기
Dockerfile은 nginx, openssl, 파이썬, logrotate를 설치하고 weak_setup.sh를 실행해 아래 약점을 심습니다. 서버의 443 포트는 호스트 127.0.0.1의 18160에만 연결합니다.
- 승인되지 않은 계정
retired-kim과test가 로그인 셸과 함께 남아 있고,test는 비밀번호가 비어 있습니다. PASS_MAX_DAYS가 99999(만료 없음)이고 최소 길이 설정 파일이 없습니다.- nginx 접근 로그가 모든 사용자에게 쓰기 가능(666)하고 7일만 보관합니다.
- nginx가 TLS 1.0과 1.1을 허용합니다.
- 가짜 전화번호가 든
/srv/data/members.csv가 평문입니다.
docker build -q -t cr-p21-srv:latest .
docker run -d --name cr-p21-srv -p 127.0.0.1:18160:443 cr-p21-srv:latest
docker ps --filter name=cr-p21 --format 'table {{.Names}}\t{{.Image}}\t{{.Ports}}'
docker exec cr-p21-srv nginx -v
docker exec cr-p21-srv python3 --version
docker exec cr-p21-srv openssl version
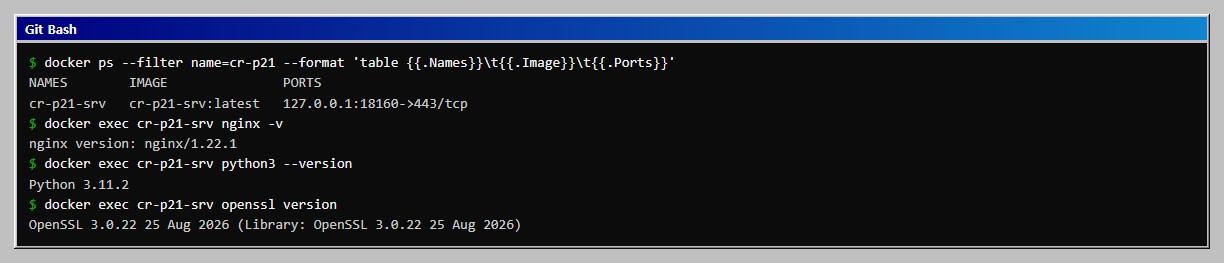
2. 점검 전에 원자료 눈으로 보기
스크립트가 무엇을 읽는지 먼저 손으로 확인합니다. 계정은 /etc/passwd, 로그 권한은 ls -l, 보관 기간은 logrotate 설정, TLS는 nginx 설정, 저장 데이터는 파일 내용입니다.
docker exec cr-p21-srv grep -E '^(ops|retired-kim|test):' /etc/passwd
docker exec cr-p21-srv ls -l /var/log/nginx/access.log
docker exec cr-p21-srv cat /etc/logrotate.d/nginx
docker exec cr-p21-srv grep -n ssl_protocols /etc/nginx/conf.d/lab.conf
docker exec cr-p21-srv head -n 3 /srv/data/members.csv
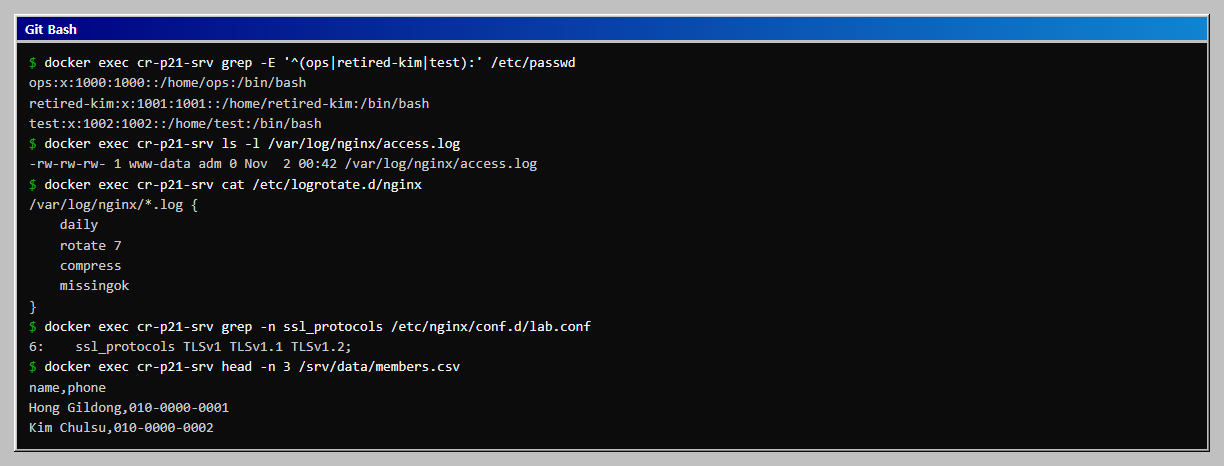
3. 점검 스크립트 실행
check.py는 항목마다 함수 하나로 읽어 양호, 취약, 수동확인 중 하나를 냅니다. 설정을 읽어 판단하는 항목이 대부분이고, 비밀번호 만료는 login.defs의 PASS_MAX_DAYS(앞으로 만드는 계정의 기본값)와 /etc/shadow의 5번째 칸(기존 계정별 최대 사용 일수)을 함께 읽으며, TLS는 openssl s_client로 TLS 1.0, 1.1, 1.2, 1.3 접속을 실제로 시도합니다. 컨테이너 안에서는 알 수 없는 디스크 암호화는 수동확인으로 남깁니다. 취약이 하나라도 있으면 종료 코드가 1입니다. 승인된 로그인 계정은 --allow ops처럼 지정하고, 로그 보관 기준은 --min-days로 바꿉니다.
docker exec cr-p21-srv python3 /opt/check.py
| 구분 | 항목 | 확인 방법 | 결과 | 근거 |
|---|---|---|---|---|
| 계정 관리 | 불필요 계정 | passwd, shadow 에서 승인 밖 로그인 계정 | 취약 | 승인 목록 밖의 로그인 가능 계정: retired-kim, test |
| 계정 관리 | 빈 비밀번호 | shadow 의 비밀번호 칸 | 취약 | 비밀번호가 빈 계정: test |
| 계정 관리 | 비밀번호 만료 | login.defs 기본값과 shadow 계정별 최대 일수 | 취약 | 신규 계정 기본값 99999, 로그인 계정별 ops=99999, retired-kim=99999, test=99999 (기준 90일 이하) |
| 계정 관리 | 비밀번호 길이 | pwquality.conf minlen | 취약 | pwquality.conf 없음, 최소 길이 설정 없음 |
| 접근 로그 | 로그 파일 권한 | access.log 파일 모드 | 취약 | mode=666 (기준 640 이하) |
| 접근 로그 | 로그 보관 기간 | logrotate 주기 x rotate | 취약 | 약 7일 보관 (기준 365일 이상) |
| 전송 암호화 | TLS 버전 | openssl s_client 로 버전별 접속 | 취약 | 허용: TLS 1.0, TLS 1.1, TLS 1.2 |
| 저장 암호화 | 저장 파일 | /srv/data 파일 내용과 헤더 | 취약 | 전화번호가 평문인 파일: members.csv |
| 저장 암호화 | 디스크 암호화 | 컨테이너 안에서는 확인 불가 | 수동확인 | 호스트 볼륨 암호화는 담당자가 별도 확인 |

양호 0  취약 8  수동확인 1
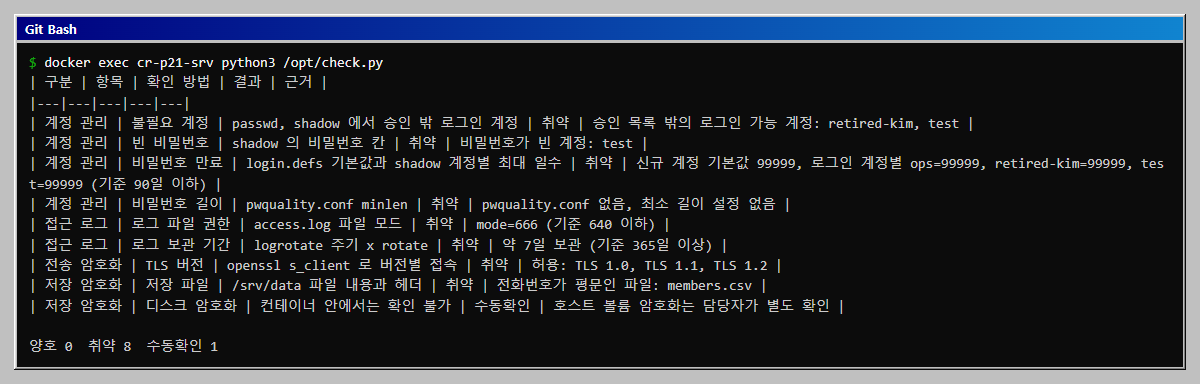
결과 표는 점검의 출발점입니다. 취약이라고 나온 항목도 예외 승인이 있을 수 있고, 양호라고 해도 설정 파일의 값을 본 것일 뿐 운영 중인 서비스 전체를 본 것은 아닙니다.
4. 고치고 다시 점검하기
fix.sh는 취약 항목을 하나씩 고칩니다. 퇴사자 계정은 잠그고 셸을 nologin으로 바꾸고, 시험 계정은 삭제합니다. 비밀번호는 기본값을 90일로 바꾸고 기존 계정 ops에도 chage -M 90을 따로 적용하며(기본값만 바꾸면 이미 있는 계정은 그대로입니다), 최소 길이 12를 설정하고, nginx는 TLS 1.2 이상만 받도록 바꾼 뒤 nginx -t로 문법을 확인하고 reload합니다. 로그는 640 권한과 365일 보관으로 바꾸고, 데이터 파일은 openssl enc -aes-256-cbc -pbkdf2로 암호화하고 평문 원본을 지웁니다.
docker exec cr-p21-srv sh /opt/fix.sh
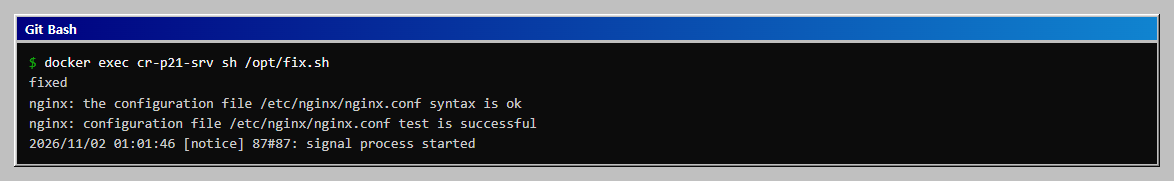
docker exec cr-p21-srv python3 /opt/check.py
| 구분 | 항목 | 확인 방법 | 결과 | 근거 |
|---|---|---|---|---|
| 계정 관리 | 불필요 계정 | passwd, shadow 에서 승인 밖 로그인 계정 | 양호 | 승인 목록 밖의 로그인 가능 계정 없음 |
| 계정 관리 | 빈 비밀번호 | shadow 의 비밀번호 칸 | 양호 | 비밀번호가 빈 계정 없음 |
| 계정 관리 | 비밀번호 만료 | login.defs 기본값과 shadow 계정별 최대 일수 | 양호 | 신규 계정 기본값 90, 로그인 계정별 ops=90 (기준 90일 이하) |
| 계정 관리 | 비밀번호 길이 | pwquality.conf minlen | 양호 | minlen=12 (기준 8 이상, PAM 적용은 수동확인) |
| 접근 로그 | 로그 파일 권한 | access.log 파일 모드 | 양호 | mode=640 (기준 640 이하) |
| 접근 로그 | 로그 보관 기간 | logrotate 주기 x rotate | 양호 | 약 365일 보관 (기준 365일 이상) |
| 전송 암호화 | TLS 버전 | openssl s_client 로 버전별 접속 | 양호 | 허용: TLS 1.2, TLS 1.3 (1.0, 1.1 거절) |
| 저장 암호화 | 저장 파일 | /srv/data 파일 내용과 헤더 | 양호 | 암호화 형식 파일: members.csv.enc |
| 저장 암호화 | 디스크 암호화 | 컨테이너 안에서는 확인 불가 | 수동확인 | 호스트 볼륨 암호화는 담당자가 별도 확인 |

양호 8  취약 0  수동확인 1
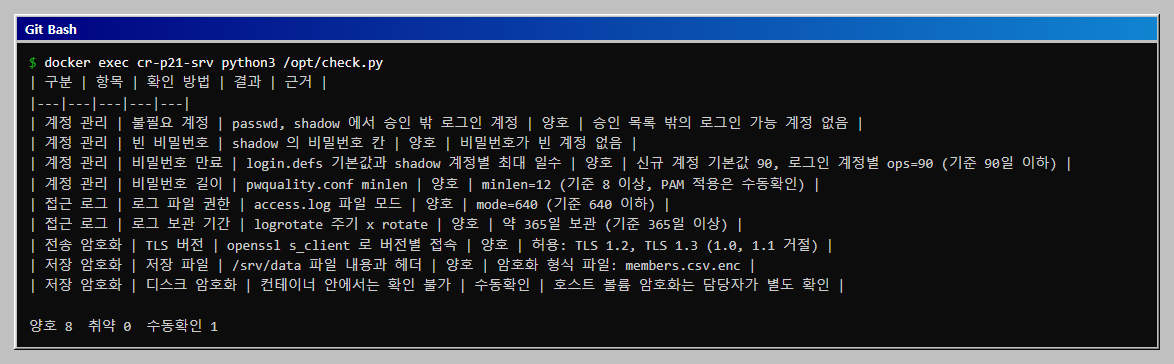
비밀번호 길이 항목은 pwquality.conf의 값만 읽습니다. 로그인 과정(PAM)에 실제로 연결되어 있는지는 이 컨테이너에서 확인하지 않았으므로 표의 근거 칸에 수동확인이 필요하다고 적어 두었습니다. 암호문구와 키는 연습용 값이며 실제로는 별도 키 관리 체계에서 다룹니다.
결과 정리
- 설정 파일과 실제 접속 시도로 확인할 수 있는 항목은 스크립트로 표를 만들고, 환경 밖의 사실(디스크 암호화, PAM 연결)은 수동확인으로 남깁니다.
- 취약이 있으면 종료 코드 1을 내므로 점검 주기에 넣거나 변경 뒤 다시 돌리는 용도로 쓸 수 있습니다.
- 표는 증적 자료의 일부이며 판정은 담당자가 합니다.
전체 코드
작업 폴더 구조는 아래와 같습니다.
Dockerfile
weak_setup.sh
check.py
fix.sh
Dockerfile
FROM debian:12-slim
RUN apt-get update \
 && apt-get install -y --no-install-recommends nginx openssl python3 logrotate passwd \
 && rm -rf /var/lib/apt/lists/*
COPY weak_setup.sh check.py fix.sh /opt/
RUN chmod +x /opt/*.sh && sh /opt/weak_setup.sh
EXPOSE 443
CMD ["nginx", "-g", "daemon off;"]
weak_setup.sh
#!/bin/sh
# 연습용으로 일부러 허술하게 만든 서버 상태입니다. 실제 서버에 그대로 쓰지 않습니다.
set -e

# 계정: 퇴사자와 시험용 계정이 로그인 셸과 함께 남아 있고, 하나는 비밀번호가 비어 있습니다.
useradd -m -s /bin/bash ops
useradd -m -s /bin/bash retired-kim
echo 'retired-kim:Old-Pass-2024' | chpasswd
useradd -m -s /bin/bash test
passwd -d test >/dev/null
echo 'ops:Lab-Pass-2026' | chpasswd

# 비밀번호 정책: 만료 없음, 최소 길이 없음
sed -i 's/^PASS_MAX_DAYS.*/PASS_MAX_DAYS\t99999/' /etc/login.defs

# TLS: 자체 서명 인증서, TLS 1.0 부터 허용
openssl req -x509 -newkey rsa:2048 -nodes -days 30 -subj "/CN=lab.example.test" \
  -keyout /etc/ssl/private/lab.key -out /etc/ssl/certs/lab.crt 2>/dev/null
cat > /etc/nginx/conf.d/lab.conf <<'CONF'
server {
    listen 443 ssl;
    server_name lab.example.test;
    ssl_certificate /etc/ssl/certs/lab.crt;
    ssl_certificate_key /etc/ssl/private/lab.key;
    ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
    ssl_ciphers ALL:@SECLEVEL=0;
    access_log /var/log/nginx/access.log;
    location / { return 200 "ok\n"; }
}
CONF
rm -f /etc/nginx/sites-enabled/default

# 접근 로그: 누구나 쓸 수 있는 권한, 7일만 보관
touch /var/log/nginx/access.log
chmod 666 /var/log/nginx/access.log
cat > /etc/logrotate.d/nginx <<'CONF'
/var/log/nginx/*.log {
    daily
    rotate 7
    compress
    missingok
}
CONF

# 저장 데이터: 평문 파일
mkdir -p /srv/data
cat > /srv/data/members.csv <<'CSV'
name,phone
Hong Gildong,010-0000-0001
Kim Chulsu,010-0000-0002
Lee Younghee,010-0000-0003
CSV
check.py
"""ISMS-P 기술 점검 일부를 자동으로 확인해 표로 만드는 참고용 스크립트입니다.

인증 심사를 대신하지 않으며 법적 적합성을 판단하지 않습니다. 기준값은 이 연습용 값입니다.
사용법: python3 check.py [--allow ops] [--min-days 365] [--host 127.0.0.1] [--port 443]
결과: 양호 / 취약 / 수동확인. 취약이 하나라도 있으면 종료 코드 1.
"""
import argparse
import re
import socket
import stat
import subprocess
import sys
from pathlib import Path

LOGIN_SHELL_SKIP = ("nologin", "false")


def read_passwd():
    rows = []
    for line in Path("/etc/passwd").read_text().splitlines():
        p = line.split(":")
        rows.append({"name": p[0], "uid": int(p[2]), "shell": p[6]})
    shadow = {}
    for line in Path("/etc/shadow").read_text().splitlines():
        p = line.split(":")
        shadow[p[0]] = p[1]
    return rows, shadow


def check_accounts(allow):
    rows, shadow = read_passwd()
    bad = []
    for r in rows:
        if r["uid"] < 1000 or r["uid"] == 65534:
            continue
        if r["shell"].endswith(LOGIN_SHELL_SKIP):
            continue
        locked = shadow.get(r["name"], "!")[:1] in ("!", "*")
        if r["name"] not in allow and not locked:
            bad.append(r["name"])
    if bad:
        return "취약", "승인 목록 밖의 로그인 가능 계정: " + ", ".join(bad)
    return "양호", "승인 목록 밖의 로그인 가능 계정 없음"


def check_empty_password():
    _, shadow = read_passwd()
    bad = [n for n, h in shadow.items() if h == ""]
    if bad:
        return "취약", "비밀번호가 빈 계정: " + ", ".join(bad)
    return "양호", "비밀번호가 빈 계정 없음"


def check_max_days():
    m = re.search(r"^PASS_MAX_DAYS\s+(\d+)", Path("/etc/login.defs").read_text(), re.M)
    if not m:
        return "수동확인", "PASS_MAX_DAYS 설정 없음"
    default = int(m.group(1))
    # login.defs 의 값은 새로 만드는 계정의 기본값이므로, 기존 계정은 shadow 5번째 칸(최대 사용 일수)을 따로 읽습니다.
    rows, _ = read_passwd()
    per = {}
    for line in Path("/etc/shadow").read_text().splitlines():
        p = line.split(":")
        per[p[0]] = p[4]
    bad, parts = [], []
    for r in rows:
        if r["uid"] < 1000 or r["uid"] == 65534 or r["shell"].endswith(LOGIN_SHELL_SKIP):
            continue
        raw = per.get(r["name"], "")
        days = int(raw) if raw.isdigit() else 99999
        parts.append(f"{r['name']}={days}")
        if days > 90:
            bad.append(r["name"])
    detail = f"신규 계정 기본값 {default}, 로그인 계정별 " + (", ".join(parts) or "없음") + " (기준 90일 이하)"
    return ("양호" if default <= 90 and not bad else "취약"), detail


def check_minlen():
    f = Path("/etc/security/pwquality.conf")
    if not f.exists():
        return "취약", "pwquality.conf 없음, 최소 길이 설정 없음"
    m = re.search(r"^\s*minlen\s*=\s*(\d+)", f.read_text(), re.M)
    if not m:
        return "취약", "minlen 설정 없음"
    n = int(m.group(1))
    return ("양호" if n >= 8 else "취약"), f"minlen={n} (기준 8 이상, PAM 적용은 수동확인)"


def check_log_perm(path="/var/log/nginx/access.log"):
    f = Path(path)
    if not f.exists():
        return "수동확인", "접근 로그 파일 없음"
    mode = stat.S_IMODE(f.stat().st_mode)
    ok = mode & 0o137 == 0
    return ("양호" if ok else "취약"), f"mode={oct(mode)[2:]} (기준 640 이하)"


def check_log_keep(min_days):
    f = Path("/etc/logrotate.d/nginx")
    if not f.exists():
        return "수동확인", "logrotate 설정 없음"
    t = f.read_text()
    unit = {"daily": 1, "weekly": 7, "monthly": 30}
    per = next((v for k, v in unit.items() if re.search(rf"^\s*{k}\b", t, re.M)), None)
    m = re.search(r"^\s*rotate\s+(\d+)", t, re.M)
    if per is None or not m:
        return "수동확인", "주기나 rotate 값을 읽지 못함"
    days = per * int(m.group(1))
    return ("양호" if days >= min_days else "취약"), f"약 {days}일 보관 (기준 {min_days}일 이상)"


def probe(host, port, flag):
    p = subprocess.run(
        ["openssl", "s_client", flag, "-cipher", "DEFAULT:@SECLEVEL=0", "-connect", f"{host}:{port}"],
        input="", capture_output=True, text=True, timeout=15)
    return "Cipher is" in p.stdout and "Cipher is (NONE)" not in p.stdout


def check_tls(host, port):
    try:
        socket.create_connection((host, port), 3).close()
    except OSError:
        return "수동확인", f"{host}:{port} 에 연결하지 못함"
    old = [name for flag, name in (("-tls1", "TLS 1.0"), ("-tls1_1", "TLS 1.1")) if probe(host, port, flag)]
    new = [name for flag, name in (("-tls1_2", "TLS 1.2"), ("-tls1_3", "TLS 1.3")) if probe(host, port, flag)]
    if old:
        return "취약", "허용: " + ", ".join(old + new)
    return "양호", "허용: " + ", ".join(new) + " (1.0, 1.1 거절)"


def check_data(folder="/srv/data"):
    phone = re.compile(rb"01\d-\d{3,4}-\d{4}")
    plain, enc = [], []
    for f in sorted(Path(folder).glob("*")):
        head = f.read_bytes()
        if head.startswith(b"Salted__"):
            enc.append(f.name)
        elif phone.search(head):
            plain.append(f.name)
    if plain:
        return "취약", "전화번호가 평문인 파일: " + ", ".join(plain)
    if enc:
        return "양호", "암호화 형식 파일: " + ", ".join(enc)
    return "수동확인", "점검 대상 파일 없음"


def main():
    ap = argparse.ArgumentParser()
    ap.add_argument("--allow", default="ops", help="승인된 로그인 계정(쉼표)")
    ap.add_argument("--min-days", type=int, default=365)
    ap.add_argument("--host", default="127.0.0.1")
    ap.add_argument("--port", type=int, default=443)
    a = ap.parse_args()
    allow = set(a.allow.split(","))
    items = [
        ("계정 관리", "불필요 계정", "passwd, shadow 에서 승인 밖 로그인 계정", check_accounts(allow)),
        ("계정 관리", "빈 비밀번호", "shadow 의 비밀번호 칸", check_empty_password()),
        ("계정 관리", "비밀번호 만료", "login.defs 기본값과 shadow 계정별 최대 일수", check_max_days()),
        ("계정 관리", "비밀번호 길이", "pwquality.conf minlen", check_minlen()),
        ("접근 로그", "로그 파일 권한", "access.log 파일 모드", check_log_perm()),
        ("접근 로그", "로그 보관 기간", "logrotate 주기 x rotate", check_log_keep(a.min_days)),
        ("전송 암호화", "TLS 버전", "openssl s_client 로 버전별 접속", check_tls(a.host, a.port)),
        ("저장 암호화", "저장 파일", "/srv/data 파일 내용과 헤더", check_data()),
        ("저장 암호화", "디스크 암호화", "컨테이너 안에서는 확인 불가", ("수동확인", "호스트 볼륨 암호화는 담당자가 별도 확인")),
    ]
    head = ("구분", "항목", "확인 방법", "결과", "근거")
    rows = [(g, i, m, r[0], r[1]) for g, i, m, r in items]
    print("| " + " | ".join(head) + " |")
    print("|" + "---|" * 5)
    for r in rows:
        print("| " + " | ".join(r) + " |")
    count = {k: sum(1 for r in rows if r[3] == k) for k in ("양호", "취약", "수동확인")}
    print(f"\n양호 {count['양호']}  취약 {count['취약']}  수동확인 {count['수동확인']}")
    sys.exit(1 if count["취약"] else 0)


if __name__ == "__main__":
    main()
fix.sh
#!/bin/sh
# 점검에서 나온 취약 항목을 고칩니다. 연습용 값이며 실제 서버에서는 절차와 승인에 맞춰 적용합니다.
set -e

# 계정: 퇴사자 계정 잠금과 로그인 셸 제거, 시험 계정 삭제
usermod -L -s /usr/sbin/nologin retired-kim
userdel -r test 2>/dev/null || true

# 비밀번호 정책: 90일 만료와 pam_pwquality 의 최소 길이 12 (여기서는 설정 파일 값만 둡니다)
sed -i 's/^PASS_MAX_DAYS.*/PASS_MAX_DAYS\t90/' /etc/login.defs
chage -M 90 ops
mkdir -p /etc/security
echo 'minlen = 12' > /etc/security/pwquality.conf

# TLS: 1.2 이상만 허용
sed -i 's/^\s*ssl_protocols.*/    ssl_protocols TLSv1.2 TLSv1.3;/; s/^\s*ssl_ciphers.*/    ssl_ciphers HIGH:!aNULL:!MD5;/' /etc/nginx/conf.d/lab.conf
nginx -t && nginx -s reload

# 접근 로그: 640 권한, 365일 보관
chown root:adm /var/log/nginx/access.log
chmod 640 /var/log/nginx/access.log
sed -i 's/rotate 7/rotate 365/' /etc/logrotate.d/nginx

# 저장 데이터: AES-256 으로 암호화하고 평문 원본 삭제 (연습용 암호문구)
LAB_PASS=lab-only-passphrase openssl enc -aes-256-cbc -pbkdf2 -salt -pass env:LAB_PASS \
  -in /srv/data/members.csv -out /srv/data/members.csv.enc
rm -f /srv/data/members.csv
echo fixed
자주 막히는 곳
- TLS 1.0 접속 시험이
legacy sigalg disallowed로 실패합니다. OpenSSL 3 클라이언트의 기본 보안 수준이 TLS 1.0의 서명 방식을 거절해서, 서버가 허용해도 접속이 안 되는 것처럼 보였습니다.check.py는s_client에-cipher 'DEFAULT:@SECLEVEL=0'을 붙여 시험하므로 서버 설정을 그대로 반영합니다. - Windows Git Bash에서
docker exec경로가 바뀝니다.export MSYS_NO_PATHCONV=1을 먼저 실행합니다. retired-kim이 처음에는 불필요 계정으로 잡히지 않았습니다.useradd로 만든 계정은 비밀번호가 잠긴 상태(!)라서 점검에서 로그인 불가 계정으로 분류됩니다. 이 글의weak_setup.sh는 연습용 비밀번호를 설정해 잠기지 않은 계정을 만듭니다./etc/ssl/openssl.cnf의MinProtocol을 고쳐도 변화가 없었습니다. 이 이미지에는 해당 줄이 없어서sed가 아무것도 바꾸지 못했습니다. 서버 쪽 허용 범위는 nginx의ssl_protocols로 정했습니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Docker 컨테이너에서 실제로 실행한 결과입니다. 점검 기준값은 이 글의 연습용 값입니다.
- 확인하지 못한 것: ISMS-P 인증기준 안내서 공식 원문에 접속하지 못해(주소 연결 실패, 인증서 확인 실패) 항목 번호와 세부 요구사항은 인용하지 않았고, 이 글의 항목 이름은 일반 용어입니다. 인증기준과 법령상의 보관 기간, 암호 강도 기준은 직접 해당 문서에서 확인해야 합니다.
- 범위의 한계: 점검 항목은 계정, 접근 로그, TLS, 저장 파일의 일부뿐이며 인증 심사 항목 전체가 아닙니다. 호스트 디스크 암호화, PAM 연결, 로그 내용의 정확성은 다루지 않았습니다. 이 글은 Windows Git Bash의 Docker 컨테이너에서만 실행했습니다.
이 글의 다음 단계
- 한국어 개인정보 찾기: 정규식과 Presidio 비교, 스캔 결과와 마스킹주민등록번호 형식, 휴대전화 번호, 이메일, 사업자등록번호, 카드 번호를 직접 만든 가짜 파일 3개에서 찾습니다. 형식만 보는 정규식, 검증 로직을 붙인 정규식, Presidio 기본, Presidio에 한국어 recognizer를 더한 방식을 같은 정답표로 채점해 탐지, 오탐, 미탐을 표로 비교하고 앞 6자리만 남기는 마스킹까지 해 봅니다.
- pgcrypto로 컬럼 암호화하고 마스킹 뷰로 역할별 출력 나누기: 키가 서버 로그에 남는 문제까지공식 postgres 이미지에서 pgcrypto의 pgp_sym_encrypt로 전화번호 컬럼을 암호화해 저장하고, 상담원 역할은 마스킹 뷰만, 관리자 역할은 복호화 뷰까지 읽게 GRANT를 나눕니다. 키를 SQL 문에 직접 쓰면 log_statement 로그와 pg_stat_statements에 남는 것을 확인하고, 바인드 매개변수와 로그 설정으로 줄이는 방법, 암호문 검색과 인덱스의 한계를 함께 봅니다.
이 내용을 팀 교육으로 진행하고 싶으신가요?
인원, 수준, 일정에 맞춰 실습 환경까지 준비해 진행합니다. 대상과 기간을 알려 주시면 구성을 제안해 드립니다.
교육 문의하기메일로 보내실 수도 있습니다: fankh111@gmail.com