AI가 코드를 써 줄 때 실제로는 없는 패키지 이름을 requirements.txt에 적는 일이 있습니다. 그 이름을 누군가 먼저 등록해 두면 pip install이 그 패키지를 받아 오므로, 설치 전에 이름이 실제로 있는지부터 확인하는 습관이 필요합니다. 이 글은 PyPI 조회만으로 그 확인을 자동화하고 종료 코드로 CI에서 막는 방법을 다룹니다.
Windows Git Bash에서 실행했고, 어떤 패키지도 만들거나 업로드하지 않았으며 의심되는 이름을 pip install로 설치하지도 않았습니다. 이름이 없다는 것은 https://pypi.org/pypi/<이름>/json 조회가 404를 돌려주는 것으로만 확인했습니다. 시험용 이름 flask-secure-login-helper-zz9는 직접 지어낸 것이고 실제 서비스에 쓰는 이름이 아닙니다.
준비물
| 항목 | 확인한 값 |
|---|---|
| Python | 3.12.10 (표준 라이브러리만 사용, 패키지 설치 없음) |
| 조회 대상 | PyPI JSON API https://pypi.org/pypi/<이름>/json |
| Docker | 29.5.3 (네트워크 없이 시험할 가짜 인덱스용, python:3.12-slim 이미지) |
| 셸 | Git Bash (sh와 curl 사용) |
작업 폴더의 파일은 아래와 같습니다. 전체 내용은 글 끝의 ## 전체 코드에 있습니다.
pkgcheck.py
popular.txt
allowlist.txt
requirements.txt
requirements-fake.txt
warn-only.txt
gate.sh
fake_index.py
Dockerfile
먼저 이름이 있는지 조회해 보기
공식 문서(https://docs.pypi.org/api/json/)에 따르면 GET /pypi/<프로젝트>/json은 최신 버전 정보, 전체 릴리스, 파일 정보를 돌려줍니다. 문서에는 404 동작이 적혀 있지 않아서 직접 확인했습니다. 실제 패키지는 200, 지어낸 이름은 404였습니다.
for n in requests flask-secure-login-helper-zz9; do echo "$n $(curl -s -o /dev/null -w "%{http_code}" https://pypi.org/pypi/$n/json)"; done
requests 200
flask-secure-login-helper-zz9 404
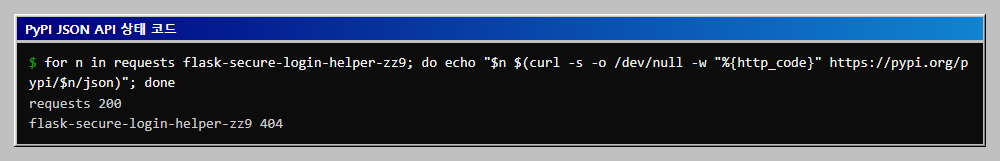
응답의 releases 항목은 버전마다 파일 목록을 담고, 파일마다 upload_time_iso_8601이 있습니다. 문서는 releases가 deprecated라고 적고 있지만 이 글을 쓴 시점에는 응답에 들어 있었습니다. 이 항목이 사라지면 스크립트의 first_release를 Index API 기반으로 바꿔야 합니다.
1. 점검 스크립트 만들기
pkgcheck.py는 requirements.txt에서 이름만 뽑아(버전 조건, 주석, -r 줄은 제외) 이름마다 조회하고 네 가지를 봅니다.
- 존재 여부: 404이면 "없음"이고 종료 코드 1의 사유입니다.
- 최초 릴리스 시점: 모든 파일의 업로드 시각 중 가장 이른 것이 기본 30일보다 최근이면 경고합니다.
- 릴리스 수: 기본 3개 미만이면 경고합니다.
- 유사 이름:
popular.txt의 이름과difflib유사도 0.85 이상이면서 같지는 않은 경우 경고합니다. 목록은 예시이므로 팀이 쓰는 이름으로 늘립니다.
사람이 검토해 쓰기로 한 이름은 allowlist.txt에 적으면 경고를 내지 않습니다. 종료 코드는 0(통과), 1(없는 이름이 있음, --strict이면 경고도), 2(조회 실패)입니다.
2. 실제 PyPI로 점검하기
AI가 만들어 준 것으로 가정한 requirements.txt에 실제 패키지 네 개와 지어낸 이름 하나를 섞었습니다.
python pkgcheck.py requirements.txt; echo "종료 코드: $?"
이름                            판정      최초 릴리스        릴리스  비고
requests                      통과      2011-02-14    163
flask                         통과      2010-04-16     64
pyyaml                        통과      2011-07-01     40
pyaml                         경고      2012-12-14     83  pyyaml 와 비슷
flask-secure-login-helper-zz9 없음      -               -  인덱스에 없는 이름

없음 1건, 경고 1건
종료 코드: 1
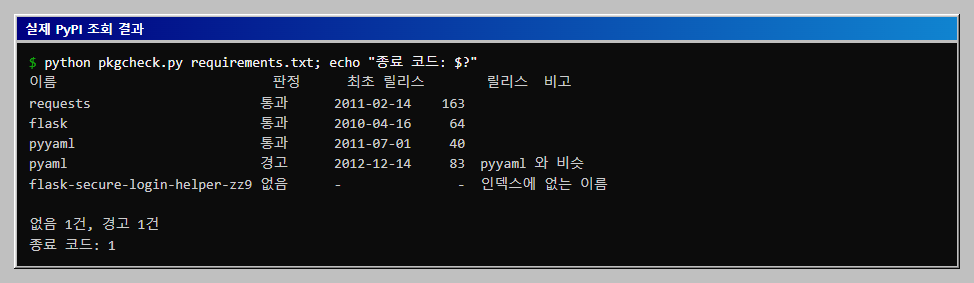
pyaml은 PyPI에 실제로 있는 오래된 패키지이고 악성이라는 근거가 없습니다. 이름이 비슷하다는 경고는 사람이 한 번 보라는 신호이며, 확인한 뒤 쓰기로 하면 allowlist.txt에 올립니다. 이 결과는 조회한 날짜의 값이라 달라질 수 있습니다.
3. 신규 패키지는 가짜 인덱스로 시험하기
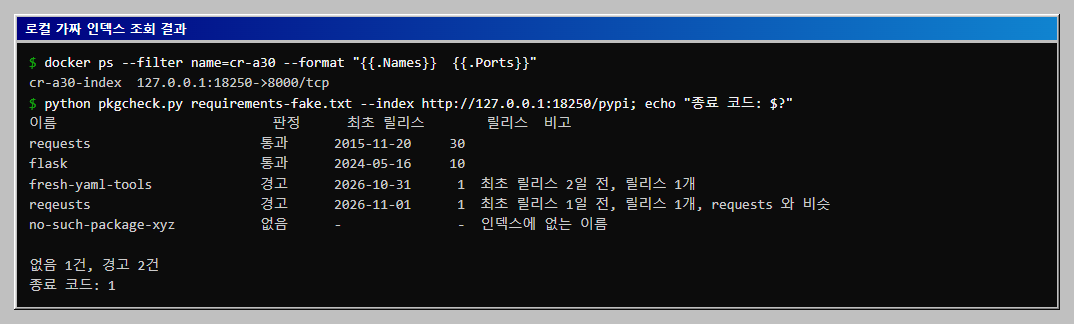
실제 PyPI에서 일부러 최근 등록된 패키지를 찾을 수는 없으므로, 같은 JSON 모양으로 응답하는 가짜 인덱스를 컨테이너로 띄웠습니다. 포트는 호스트 127.0.0.1의 18250에만 연결합니다. 이 인덱스의 패키지는 모두 시험용 데이터이며 실제 PyPI와 무관합니다. 최초 릴리스가 어제와 이틀 전이고 릴리스가 1개인 이름 두 개를 넣었고, 하나는 requests를 일부러 틀리게 쓴 형태입니다.
docker build -q -t cr-a30-index:latest . && docker run -d --name cr-a30-index -p 127.0.0.1:18250:8000 cr-a30-index:latest
python pkgcheck.py requirements-fake.txt --index http://127.0.0.1:18250/pypi; echo "종료 코드: $?"
이름                            판정      최초 릴리스        릴리스  비고
requests                      통과      2015-11-20     30
flask                         통과      2024-05-16     10
fresh-yaml-tools              경고      2026-10-31      1  최초 릴리스 2일 전, 릴리스 1개
reqeusts                      경고      2026-11-01      1  최초 릴리스 1일 전, 릴리스 1개, requests 와 비슷
no-such-package-xyz           없음      -               -  인덱스에 없는 이름

없음 1건, 경고 2건
종료 코드: 1
4. 종료 코드와 CI 게이트
경고만 있을 때는 0이고 --strict를 붙이면 1이 됩니다. 인덱스에 연결하지 못하면 2입니다. 연결 실패를 통과로 처리하면 네트워크 문제가 있을 때 점검이 조용히 빠지므로 구분했습니다.
python pkgcheck.py warn-only.txt --index http://127.0.0.1:18250/pypi | tail -2; echo "종료 코드: ${PIPESTATUS[0]}"
python pkgcheck.py warn-only.txt --index http://127.0.0.1:18250/pypi --strict | tail -2; echo "종료 코드: ${PIPESTATUS[0]}"
python pkgcheck.py warn-only.txt --index http://127.0.0.1:9/pypi; echo "종료 코드: $?"
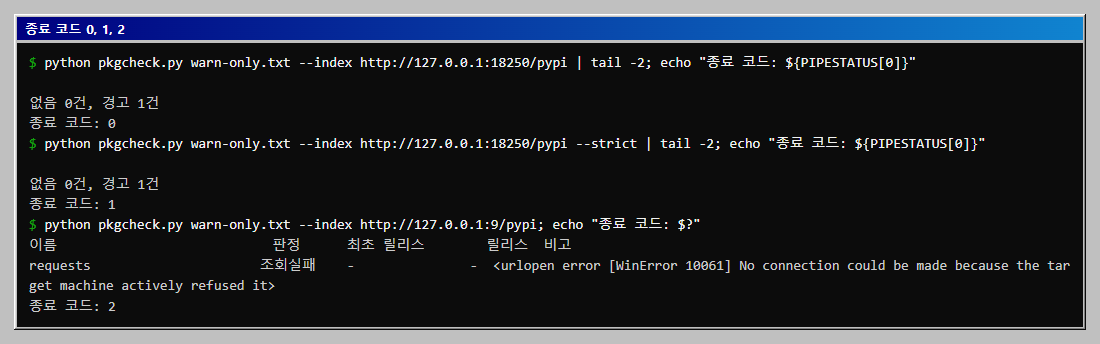
gate.sh는 점검이 실패하면 set -e 때문에 다음 줄의 pip install로 넘어가지 않습니다. 2번 항목의 requirements.txt로 실행하면 설치 안내 문구가 나오지 않고 종료 코드 1로 끝납니다.
sh gate.sh; echo "종료 코드: $?"
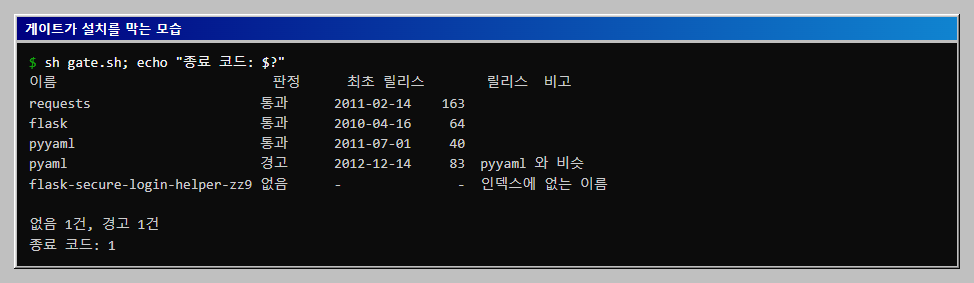
GitHub Actions에서는 설치 단계 앞에 같은 명령을 한 단계로 둡니다. 아래 설정은 이 글에서 실행하지 않았습니다.
- name: 패키지 이름 점검
  run: python pkgcheck.py requirements.txt --strict
한계와 함께 쓰는 방어
- 있다고 안전한 것은 아닙니다. 이 스크립트는 이름이 있는지와 겉으로 보이는 이력만 봅니다. 이미 악성인 패키지가 오래 올라와 있을 수도 있고, 이름이 같은 정상 패키지의 계정이 탈취될 수도 있습니다.
- 새 패키지가 곧 악성은 아닙니다. 방금 올라온 정상 프로젝트도 흔하므로 경고는 사람이 검토하라는 신호입니다.
- 점검 범위는 최상위 이름뿐입니다.
pkgcheck.py는requirements.txt에 적힌 이름만 조회하지만pip install -r은 그 패키지가 끌어오는 전이 의존성도 설치합니다. 전이 의존성은 이 점검 밖입니다. 점검과 설치 사이에 파일이 바뀌는 시차 문제도 있으므로, 아래 해시 고정(--require-hashes)과 함께 써서 점검한 파일 그대로만 설치되게 합니다. 이 조합은 실행해 보지 않았습니다. - URL 줄과 사내 패키지는 따로 다룹니다.
git+https://...줄이나 사내 패키지는 PyPI 이름 조회 대상이 아닙니다. 이 스크립트는-로 시작하는 줄(-r,-e등)만 건너뛰고 URL 줄은 따로 처리하지 않으므로, 이런 줄은 별도 파일로 나누거나 승인 목록으로 관리합니다. 이 경우는 실행해 보지 않았습니다. - 허용 목록을 둡니다. 검토를 마친 이름만
allowlist.txt나 사내 승인 목록에 둡니다. - 해시를 고정합니다.
pip install --require-hashes -r requirements.txt형태로 검토한 파일의 해시만 설치하게 하면 같은 이름에 다른 파일이 들어와도 막힙니다. 이 글에서 실행하지는 않았습니다. - 사내 미러를 씁니다. 승인한 패키지만 담은 사내 인덱스를
--index-url로 지정하면 외부 이름 선점의 영향을 줄입니다. 구성은 다루지 않았습니다. - AI 답을 그대로 설치하지 않습니다. 새 이름이 보이면 PyPI 프로젝트 페이지에서 저장소 주소, 릴리스 이력, 사용량을 먼저 봅니다.
결과 정리
- 이름이 없는지는 JSON API 404로 설치 없이 확인합니다.
- 최초 릴리스 시점, 릴리스 수, 유사 이름은 경고이며 판정은 사람이 합니다.
- 종료 코드 0, 1, 2를 나눠 CI에서 설치 전에 막고, 연결 실패를 통과로 넘기지 않습니다.
- 해시 고정, 허용 목록, 사내 미러를 함께 둡니다.
전체 코드
작업 폴더 구조는 아래와 같습니다.
pkgcheck.py
popular.txt
allowlist.txt
requirements.txt
requirements-fake.txt
warn-only.txt
gate.sh
fake_index.py
Dockerfile
pkgcheck.py
"""requirements.txt 의 패키지 이름이 실제로 존재하는지, 너무 새롭지 않은지 설치 전에 점검합니다.

사용법: python pkgcheck.py requirements.txt [--index URL] [--recent-days 30] [--min-releases 3] [--strict]
종료 코드: 0 통과, 1 존재하지 않는 이름이 있음(--strict 이면 경고도 1), 2 조회 실패(네트워크 등)
조회만 하며 어떤 패키지도 설치하지 않습니다.
"""
import argparse
import difflib
import json
import re
import sys
import urllib.error
import urllib.request
from datetime import datetime, timezone
from pathlib import Path

HERE = Path(__file__).resolve().parent


def normalize(name):
    return re.sub(r"[-_.]+", "-", name).lower()


def read_names(path):
    names = []
    for line in Path(path).read_text(encoding="utf-8").splitlines():
        line = line.split("#", 1)[0].strip()
        if not line or line.startswith("-"):
            continue
        m = re.match(r"^([A-Za-z0-9][A-Za-z0-9._-]*)", line)
        if m:
            names.append(m.group(1))
    return names


def read_list(path):
    p = Path(path)
    if not p.exists():
        return set()
    return {normalize(x.split("#", 1)[0].strip()) for x in p.read_text(encoding="utf-8").splitlines() if x.split("#", 1)[0].strip()}


def fetch(index, name):
    """(상태코드, JSON 또는 None). 404 는 (404, None), 그 밖의 오류는 예외."""
    url = f"{index.rstrip('/')}/{normalize(name)}/json"
    try:
        with urllib.request.urlopen(url, timeout=15) as r:
            return r.status, json.load(r)
    except urllib.error.HTTPError as e:
        if e.code == 404:
            return 404, None
        raise


def first_release(data):
    times = []
    for files in data.get("releases", {}).values():
        for f in files:
            t = f.get("upload_time_iso_8601")
            if t:
                times.append(datetime.fromisoformat(t.replace("Z", "+00:00")))
    return min(times) if times else None


def similar_to(name, popular, cutoff=0.85):
    n = normalize(name)
    if n in popular:
        return None
    best = difflib.get_close_matches(n, sorted(popular), n=1, cutoff=cutoff)
    return best[0] if best else None


def main():
    ap = argparse.ArgumentParser()
    ap.add_argument("requirements")
    ap.add_argument("--index", default="https://pypi.org/pypi")
    ap.add_argument("--recent-days", type=int, default=30)
    ap.add_argument("--min-releases", type=int, default=3)
    ap.add_argument("--popular", default=str(HERE / "popular.txt"))
    ap.add_argument("--allow", default=str(HERE / "allowlist.txt"))
    ap.add_argument("--strict", action="store_true")
    a = ap.parse_args()

    popular, allow = read_list(a.popular), read_list(a.allow)
    now = datetime.now(timezone.utc)
    missing = warned = 0
    print(f"{'이름':<30}{'판정':<8}{'최초 릴리스':<13}{'릴리스':>4}  비고")
    for name in read_names(a.requirements):
        n = normalize(name)
        try:
            code, data = fetch(a.index, name)
        except (urllib.error.URLError, TimeoutError) as e:
            print(f"{name:<30}{'조회실패':<8}{'-':<13}{'-':>4}  {e}")
            return 2
        notes = []
        if code == 404:
            missing += 1
            verdict, first, count = "없음", "-", "-"
            notes.append("인덱스에 없는 이름")
            if (s := similar_to(n, popular)):
                notes.append(f"{s} 와 비슷")
        else:
            first_dt = first_release(data)
            count = len(data.get("releases", {}))
            first = first_dt.strftime("%Y-%m-%d") if first_dt else "-"
            if n in allow:
                verdict = "허용"
                notes.append("allowlist")
            else:
                if first_dt and (now - first_dt).days < a.recent_days:
                    notes.append(f"최초 릴리스 {(now - first_dt).days}일 전")
                if count < a.min_releases:
                    notes.append(f"릴리스 {count}개")
                if (s := similar_to(n, popular)):
                    notes.append(f"{s} 와 비슷")
                verdict = "경고" if notes else "통과"
                warned += bool(notes)
        print(f"{name:<30}{verdict:<8}{first:<13}{count!s:>4}  {', '.join(notes)}")
    print(f"\n없음 {missing}건, 경고 {warned}건")
    return 1 if missing or (a.strict and warned) else 0


if __name__ == "__main__":
    sys.exit(main())
popular.txt
# 비교 기준이 되는 널리 쓰는 패키지 이름(예시 목록입니다. 팀이 쓰는 것으로 늘리십시오)
requests
urllib3
numpy
pandas
flask
django
fastapi
pyyaml
cryptography
boto3
sqlalchemy
pytest
jinja2
setuptools
pillow
scipy
matplotlib
beautifulsoup4
pydantic
click
allowlist.txt
# 사람이 검토해 사용하기로 한 이름. 이 목록의 이름은 경고를 내지 않습니다.
requirements.txt
# AI 가 만들어 준 requirements.txt 라고 가정한 시험 입력입니다.
requests==2.32.3
flask>=3.0
pyyaml
pyaml
flask-secure-login-helper-zz9
requirements-fake.txt
requests
flask
fresh-yaml-tools
reqeusts
no-such-package-xyz
warn-only.txt
requests
fresh-yaml-tools
gate.sh
#!/bin/sh
# 설치 전에 이름부터 점검합니다. 점검이 실패하면 pip install 은 실행되지 않습니다.
set -e
python pkgcheck.py requirements.txt "$@"
echo "이름 점검 통과, 설치를 진행합니다"
pip install -r requirements.txt
fake_index.py
"""PyPI JSON API 와 같은 모양으로 응답하는 연습용 가짜 인덱스입니다. 실제 PyPI 와 무관합니다."""
import json
from datetime import datetime, timedelta, timezone
from http.server import BaseHTTPRequestHandler, HTTPServer


def pkg(releases):
    """releases: [(버전, 며칠 전 업로드)]"""
    now = datetime.now(timezone.utc)
    return {"info": {}, "releases": {
        v: [{"upload_time_iso_8601": (now - timedelta(days=d)).strftime("%Y-%m-%dT%H:%M:%S.000000Z")}]
        for v, d in releases}}


DB = {
    "requests": pkg([(f"2.{i}.0", 4000 - i * 100) for i in range(30)]),
    "flask": pkg([(f"3.{i}.0", 900 - i * 50) for i in range(10)]),
    "fresh-yaml-tools": pkg([("0.1.0", 2)]),
    "reqeusts": pkg([("0.0.1", 1)]),
}


class H(BaseHTTPRequestHandler):
    def do_GET(self):
        parts = self.path.strip("/").split("/")
        data = DB.get(parts[1]) if len(parts) == 3 and parts[0] == "pypi" and parts[2] == "json" else None
        body = json.dumps(data if data else {"message": "Not Found"}).encode()
        self.send_response(200 if data else 404)
        self.send_header("Content-Type", "application/json")
        self.end_headers()
        self.wfile.write(body)

    def log_message(self, *args):
        pass


HTTPServer(("0.0.0.0", 8000), H).serve_forever()
Dockerfile
FROM python:3.12-slim
COPY fake_index.py /app/fake_index.py
CMD ["python", "/app/fake_index.py"]
자주 막히는 곳
tail을 거치면 종료 코드가tail의 것이 됩니다. 4번 항목의 명령에서${PIPESTATUS[0]}를 쓴 이유입니다. Bash가 아닌 셸에서는 다르게 처리해야 합니다.- 한글 출력이 깨지면
PYTHONUTF8=1을 줍니다. 출력을 파일로 받는 도구가 Windows 기본 인코딩을 쓰면 생기는 문제입니다. - Git Bash에서
docker run에/로 시작하는 경로를 넘기면 경로가 바뀝니다. 이 글의 명령에는 그런 경로가 없지만, 볼륨을 쓰려면export MSYS_NO_PATHCONV=1을 먼저 실행합니다.
확인 범위
- 확인한 것: 위의 모든 명령과 출력은 Windows Git Bash에서 실제로 실행한 결과입니다. 실제 PyPI 조회는 2026년 11월 2일 기준이고,
https://docs.pypi.org/api/json/에서 엔드포인트,releases와upload_time_iso_8601항목,releases의 deprecated 표기를 확인했습니다. 신규 패키지와 유사 이름의 시험은 로컬 가짜 인덱스(컨테이너)로 했으며, 실제 PyPI에서 확인한 것이 아닙니다. - 하지 못한 것:
gate.sh에서 점검이 통과한 뒤pip install이 실행되는 쪽, GitHub Actions 단계,--require-hashes, 사내 미러, Linux와 macOS 셸은 실행하지 않았습니다. 악성 패키지의 실제 동작이나 등록 절차는 다루지도 시험하지도 않았습니다. - 범위의 한계: 유사 이름 목록은 스무 개 예시이고, 유사도 기준 0.85와 신규 기준 30일, 릴리스 3개는 이 글에서 정한 값입니다. 실제 위험 판단의 근거가 아니라 사람이 살펴볼 대상을 고르는 기준입니다.
이 글의 다음 단계
- SpotBugs와 Find Security Bugs로 Java 보안 점검 게이트 만들기Maven 컨테이너에서 SpotBugs 플러그인에 Find Security Bugs를 붙여 SQL 문자열 결합, MD5, 하드코딩 비밀번호, 경로 조작이 심어진 연습용 코드를 점검합니다. XML과 HTML 보고서를 읽고, 코드를 고쳐 결과를 0건으로 만들고, threshold 설정과 이유를 남기는 제외 필터까지 mvn verify 빌드 게이트로 묶습니다.
- Semgrep으로 우리 팀 규칙 만들기: 파이썬 사용자 규칙 여섯 개와 규칙 시험Semgrep 규칙 여섯 개(SQL 문자열 조립, 인증서 검증 끄기, 약한 해시, 요청값이 셸로 흐르는 taint, shell=True, 팀 전용 함수 금지)를 직접 쓰고 semgrep --test로 시험한 뒤, 약한 코드와 고친 코드에 적용해 종료 코드 게이트를 만듭니다. bandit과 비교하고 규칙을 일부러 깨서 시험이 잡는지도 확인합니다.