# SSRF 막기: URL 미리보기 기능에서 내부 주소 접근 차단
> 링크를 입력하면 제목을 보여 주는 Flask 미리보기 기능이 서버 안쪽에서만 열려야 하는 서비스를 대신 호출하는 문제를 연습용 앱에서 확인합니다. 스킴 제한, 주소 해석 뒤 내부 IP 차단, 리디렉션 재검증, 타임아웃과 크기 제한을 넣고 같은 요청이 막히는 것까지 확인합니다.
- 주소: https://copyandrun.com/blog/ssrf-url-fetch-allowlist-flask/
- 분야: 시큐어코딩
- 발행일: 2026-10-27
- 태그: Flask, SSRF, URL 검증, 시큐어코딩
링크를 붙여 넣으면 그 페이지의 제목과 앞부분을 보여 주는 미리보기 기능은 채팅, 게시판, 북마크 서비스에 흔히 들어갑니다. 이 기능은 사용자가 준 주소를 서버가 대신 열어 줍니다. 그래서 사용자 브라우저에서는 닿지 않는 서버 안쪽 서비스까지 서버를 거쳐 읽힐 수 있습니다. 이 문제를 SSRF(Server-Side Request Forgery)라고 합니다.
이 글에서는 같은 PC 안에 모의 내부 서비스를 띄우고, 미리보기 앱이 그 서비스의 가짜 비밀값을 대신 가져오는 것을 먼저 확인합니다. 그 다음 원인을 찾아 고치고, 같은 요청을 다시 보내 막히는 것까지 확인합니다.
여기 나오는 모든 비밀값은 글을 위해 만든 가짜 값입니다. 요청은 자신이 띄운 `127.0.0.1` 서비스에만 보내고, 다른 사람의 서버나 클라우드 계정에는 보내지 않습니다. 허락 없이 남의 서비스에 내부 주소를 넣어 보는 것은 별개의 문제이며 하면 안 됩니다.
## 준비물
| 도구 | 확인한 버전 |
|---|---|
| Python | 3.12.10 |
| Flask | 3.1.3 |
| requests | 2.34.2 |
| curl | Windows 기본 포함 curl (`curl.exe`) |
명령은 Git Bash 기준입니다. PowerShell에서는 `curl` 대신 `curl.exe`를 쓰고 `grep`은 쓸 수 없습니다. 정상 주소 예시와 리디렉션 확인에는 인터넷 연결이 필요합니다. 전체 과정은 20분 안팎입니다.
## 1. 모의 내부 서비스와 미리보기 앱 띄우기
새 폴더에 파일 네 개를 만듭니다. `requirements.txt`는 설치할 패키지입니다.
```
flask==3.1.3
requests==2.34.2
```
`metadata_server.py`는 클라우드의 인스턴스 메타데이터 서비스를 흉내 낸 모의 내부 서비스입니다. 실제 서비스는 서버 안쪽에서만 접근되는 `169.254.169.254` 같은 주소에서 임시 자격 증명을 내주는데, 여기서는 같은 PC의 `127.0.0.1:8169`에서 가짜 값을 내줍니다.
metadata_server.py 전체 코드
```python
import json
from http.server import BaseHTTPRequestHandler, HTTPServer
ROUTES = {
"/": "latest/",
"/latest/meta-data/": "instance-id\niam/",
"/latest/meta-data/iam/credentials": json.dumps({
"AccessKeyId": "FAKEKEY-0000-DEMO",
"SecretAccessKey": "fake-secret-not-a-real-credential",
"Token": "fake-session-token-0000",
}, indent=2),
}
class Handler(BaseHTTPRequestHandler):
def do_GET(self):
body = ROUTES.get(self.path)
if body is None:
self.send_response(404)
self.end_headers()
return
data = body.encode("utf-8")
self.send_response(200)
self.send_header("Content-Type", "text/plain; charset=utf-8")
self.send_header("Content-Length", str(len(data)))
self.end_headers()
self.wfile.write(data)
def log_message(self, fmt, *args):
print("내부 서비스가 받은 요청:", self.path)
if __name__ == "__main__":
print("모의 내부 서비스: http://127.0.0.1:8169")
HTTPServer(("127.0.0.1", 8169), Handler).serve_forever()
```
`app.py`는 취약한 미리보기 앱입니다. 입력받은 주소를 `requests.get`으로 그대로 열고, 응답의 제목과 앞 400자를 화면에 보여 줍니다.
app.py 전체 코드
```python
import re
import requests
from flask import Flask, render_template_string, request
app = Flask(__name__)
PAGE = """
링크 미리보기
링크 미리보기
{% if error %}
{% elif result %}
주소 {{ url }}
상태 {{ result.status }}
제목 {{ result.title }}
본문 앞부분
{{ result.snippet }}
{% endif %}
"""
def summarize(text, status):
m = re.search(r"(.*?)", text, re.I | re.S)
title = m.group(1).strip() if m else "(제목 없음)"
return {"status": status, "title": title, "snippet": text[:400]}
@app.route("/")
def index():
url = request.args.get("url", "").strip()
result = error = None
if url:
try:
r = requests.get(url, timeout=5)
result = summarize(r.content.decode("utf-8", "replace"), r.status_code)
except requests.RequestException as e:
error = "가져오지 못했습니다: %s" % type(e).__name__
return render_template_string(PAGE, url=url, result=result, error=error)
if __name__ == "__main__":
app.run(host="127.0.0.1", port=5071)
```
패키지를 설치하고 모의 내부 서비스를 띄웁니다.
```bash
python -m venv .venv
source .venv/Scripts/activate
pip install -r requirements.txt
python metadata_server.py
```
```
# 기대 출력
모의 내부 서비스: http://127.0.0.1:8169
```
새 터미널에서 같은 폴더로 들어가 `source .venv/Scripts/activate`를 한 번 더 실행하고 미리보기 앱을 띄웁니다. macOS나 Linux에서는 `source .venv/bin/activate`를 사용합니다.
```bash
python app.py
```
```
# 기대 출력
* Serving Flask app 'app'
* Debug mode: off
* Running on http://127.0.0.1:5071
```
## 2. 정상 주소로 미리보기 확인하기
브라우저에서 `http://127.0.0.1:5071/?url=https://example.com`을 엽니다. 입력칸에 `https://example.com`을 넣고 미리보기 버튼을 눌러도 같습니다.
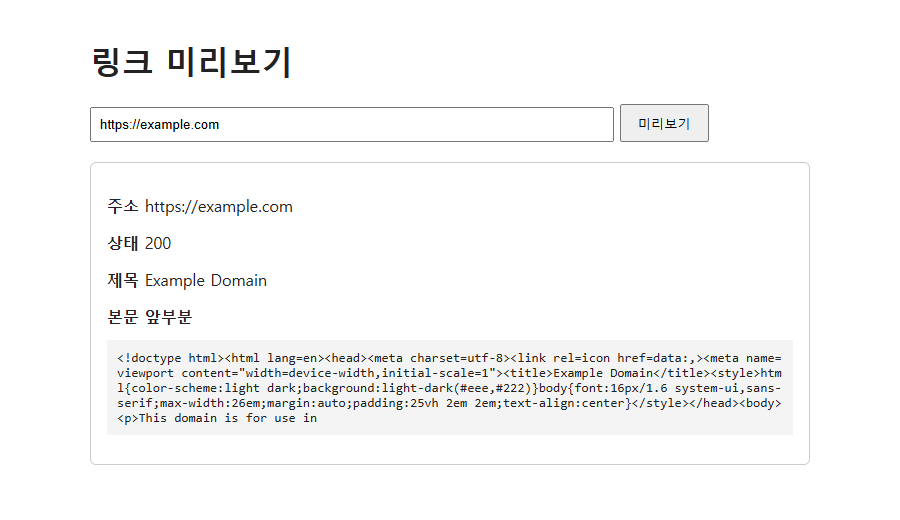
상태 200, 제목 `Example Domain`, 본문 앞부분이 카드로 나옵니다. 의도한 대로 동작하는 화면입니다.
## 3. 내부 서비스 주소를 넣어 보기
이번에는 입력칸에 모의 내부 서비스의 자격 증명 경로를 넣습니다. 브라우저에서 `http://127.0.0.1:5071/?url=http://127.0.0.1:8169/latest/meta-data/iam/credentials`를 엽니다.
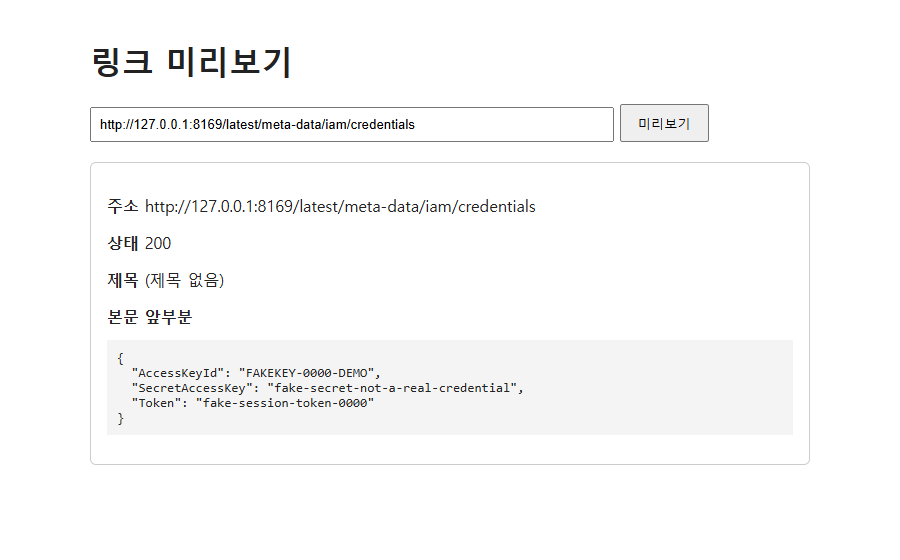
미리보기 앱이 서버 안쪽 서비스를 대신 호출해, 내부 서비스가 내준 가짜 비밀값을 그대로 화면에 보여 줍니다. 공격자는 이 서비스에 직접 접근할 수 없지만, 미리보기 앱이 대신 요청해 준 것입니다.
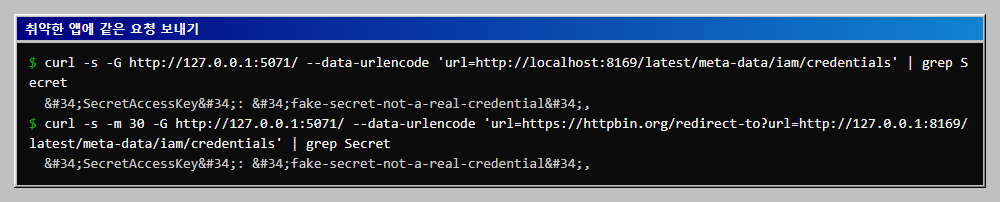
`localhost` 이름으로 바꿔도 같고, 바깥 사이트가 내부 주소로 돌려보내는 리디렉션을 걸어도 같은 결과가 나옵니다. 아래 두 번째 명령은 공개 리디렉션 서비스 `httpbin.org`가 `127.0.0.1:8169`로 보내도록 한 것입니다. 출력은 HTML 이스케이프 때문에 따옴표가 `"`로 보입니다.
```bash
curl -s -G http://127.0.0.1:5071/ --data-urlencode 'url=http://localhost:8169/latest/meta-data/iam/credentials' | grep Secret
curl -s -m 30 -G http://127.0.0.1:5071/ --data-urlencode 'url=https://httpbin.org/redirect-to?url=http://127.0.0.1:8169/latest/meta-data/iam/credentials' | grep Secret
```
```
# 기대 출력
"SecretAccessKey": "fake-secret-not-a-real-credential",
"SecretAccessKey": "fake-secret-not-a-real-credential",
```
## 4. 원인 찾기
문제는 한 줄입니다.
```python
r = requests.get(url, timeout=5)
```
이 줄에는 세 가지 빈틈이 있습니다.
- **목적지를 따지지 않습니다.** 주소의 호스트가 인터넷 사이트인지 서버 안쪽 주소인지 확인하지 않습니다.
- **리디렉션을 자동으로 따라갑니다.** `requests`는 기본으로 리디렉션을 따라가므로, 처음 주소를 검사했더라도 두 번째 주소가 내부 주소면 그대로 열립니다.
- **크기 제한이 없습니다.** 아주 큰 응답을 그대로 받아 메모리를 쓸 수 있습니다.
주소 문자열에 `127.0.0.1`이 들어 있는지 찾는 방식은 부족합니다. `localhost`처럼 이름으로 쓰거나, 바깥 도메인이 내부 IP로 해석되게 하면 문자열 검사를 지나가기 때문입니다. 그래서 문자열이 아니라 이름을 해석한 뒤의 실제 IP를 검사합니다.
## 5. 수정하기
`app.py`를 복사해 `app_fixed.py`를 만들고 아래 네 가지를 넣습니다.
- **스킴 제한**: `http`와 `https`만 허용합니다.
- **해석한 IP 검사**: `socket.getaddrinfo`로 호스트를 해석해 나온 모든 IP가 공인 주소(`is_global`)인지 확인합니다. 루프백, 사설망, 링크로컬(`169.254.x.x`) 주소는 모두 여기서 걸러집니다. IPv6로 표현한 IPv4 주소(`::ffff:127.0.0.1`)는 IPv4로 바꿔 검사합니다.
- **리디렉션 직접 처리**: `allow_redirects=False`로 두고, `Location`을 따라가기 전에 매번 같은 검사를 다시 합니다. 최대 3번까지만 따라갑니다.
- **타임아웃과 크기 제한**: 연결 3초, 읽기 5초로 제한하고, 응답은 8KB씩 읽다가 1MB를 넘으면 중단합니다.
app_fixed.py 전체 코드
```python
import ipaddress
import re
import socket
from urllib.parse import urljoin, urlparse
import requests
from flask import Flask, render_template_string, request
app = Flask(__name__)
MAX_BYTES = 1024 * 1024
MAX_REDIRECTS = 3
TIMEOUT = (3, 5)
PAGE = """
링크 미리보기
링크 미리보기
{% if error %}
{% elif result %}
주소 {{ url }}
상태 {{ result.status }}
제목 {{ result.title }}
본문 앞부분
{{ result.snippet }}
{% endif %}
"""
class Blocked(Exception):
pass
def check_url(url):
parsed = urlparse(url)
if parsed.scheme not in ("http", "https"):
raise Blocked("http 와 https 주소만 허용합니다.")
if not parsed.hostname:
raise Blocked("주소에 호스트가 없습니다.")
try:
port = parsed.port or (443 if parsed.scheme == "https" else 80)
infos = socket.getaddrinfo(parsed.hostname, port, proto=socket.IPPROTO_TCP)
except (ValueError, socket.gaierror):
raise Blocked("주소를 해석하지 못했습니다.")
for info in infos:
ip = ipaddress.ip_address(info[4][0].split("%")[0])
if ip.version == 6 and ip.ipv4_mapped:
ip = ip.ipv4_mapped
if not ip.is_global:
raise Blocked("내부 주소(%s)로 연결되는 주소는 허용하지 않습니다." % ip)
def safe_fetch(url):
for _ in range(MAX_REDIRECTS + 1):
check_url(url)
r = requests.get(url, timeout=TIMEOUT, allow_redirects=False, stream=True)
if r.status_code in (301, 302, 303, 307, 308) and "Location" in r.headers:
url = urljoin(url, r.headers["Location"])
r.close()
continue
body = b""
for chunk in r.iter_content(8192):
body += chunk
if len(body) > MAX_BYTES:
r.close()
raise Blocked("응답이 1MB를 넘어 중단했습니다.")
r.close()
return r.status_code, body
raise Blocked("리디렉션이 %d번을 넘었습니다." % MAX_REDIRECTS)
def summarize(text, status):
m = re.search(r"(.*?)", text, re.I | re.S)
title = m.group(1).strip() if m else "(제목 없음)"
return {"status": status, "title": title, "snippet": text[:400]}
@app.route("/")
def index():
url = request.args.get("url", "").strip()
result = error = None
if url:
try:
status, body = safe_fetch(url)
result = summarize(body.decode("utf-8", "replace"), status)
except Blocked as e:
error = str(e)
except requests.RequestException as e:
error = "가져오지 못했습니다: %s" % type(e).__name__
return render_template_string(PAGE, url=url, result=result, error=error)
if __name__ == "__main__":
app.run(host="127.0.0.1", port=5071)
```
`app.py`는 그대로 두고 같은 폴더에 새 파일로 저장합니다. 미리보기 앱을 `Ctrl+C`로 끄고 수정본을 띄웁니다. 모의 내부 서비스는 그대로 둡니다.
```bash
python app_fixed.py
```
## 6. 같은 요청을 다시 보내 확인하기
3단계에서 쓴 주소를 그대로 다시 엽니다. 브라우저에서 `http://127.0.0.1:5071/?url=http://127.0.0.1:8169/latest/meta-data/iam/credentials`를 엽니다.
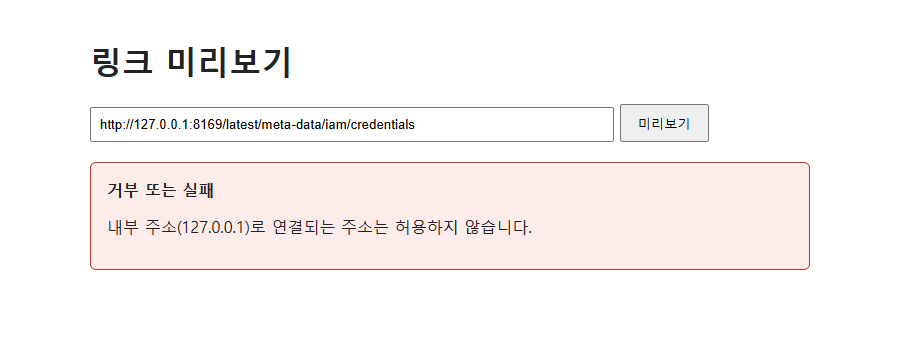
가짜 비밀값 대신 거부 메시지가 나옵니다. 나머지 공격도 같은 명령으로 다시 확인합니다. 마지막 줄은 정상 주소가 여전히 열리는지 확인합니다.
```bash
curl -s -G http://127.0.0.1:5071/ --data-urlencode 'url=http://localhost:8169/latest/meta-data/iam/credentials' | grep -A1 'card err'
curl -s -m 30 -G http://127.0.0.1:5071/ --data-urlencode 'url=https://httpbin.org/redirect-to?url=http://127.0.0.1:8169/latest/meta-data/iam/credentials' | grep -A1 'card err'
curl -s -G http://127.0.0.1:5071/ --data-urlencode 'url=ftp://example.com/a' | grep -A1 'card err'
curl -s -G http://127.0.0.1:5071/ --data-urlencode 'url=http://[::1]:8169/' | grep -A1 'card err'
curl -s -G http://127.0.0.1:5071/ --data-urlencode 'url=https://example.com' | grep -E '상태|제목'
```
```
# 기대 출력
거부 또는 실패내부 주소(::1)로 연결되는 주소는 허용하지 않습니다.
거부 또는 실패내부 주소(127.0.0.1)로 연결되는 주소는 허용하지 않습니다.
거부 또는 실패http 와 https 주소만 허용합니다.
거부 또는 실패내부 주소(::1)로 연결되는 주소는 허용하지 않습니다.
상태 200
제목 Example Domain
```
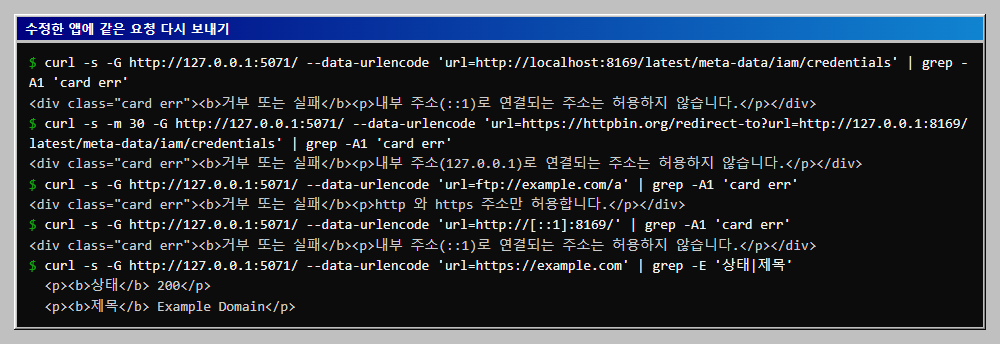
첫 줄의 `localhost`는 이 PC에서 IPv6 주소 `::1`로 먼저 해석되어 그 주소가 메시지에 나옵니다. 환경에 따라 `127.0.0.1`로 나올 수 있지만 거부된다는 결과는 같습니다. 두 번째 줄이 중요합니다. 처음 주소는 공개 사이트라 통과했지만, 리디렉션으로 넘어간 두 번째 주소 `127.0.0.1`을 다시 검사해 막았습니다.
`ftp://` 요청은 취약한 앱에서도 `requests`가 지원하지 않아 실패합니다. 스킴 제한은 이 앱에서 새로 막는 것이라기보다, 라이브러리를 바꾸거나 업데이트해도 다른 스킴이 열리지 않게 하는 안전장치입니다.
1MB 제한은 따로 확인했습니다. 주소 검사를 잠시 건너뛰게 만들고 로컬에서 2.2MB 파일을 가져오게 하면 `응답이 1MB를 넘어 중단했습니다.`가 나옵니다.
## 7. 이 수정이 막지 못하는 것
이 수정은 기본 방어선이지 완전한 방어가 아닙니다.
- **DNS 리바인딩**: 공격자의 도메인이 검사할 때는 공인 IP로, 실제 연결할 때는 내부 IP로 해석되면 검사를 지나갑니다.
- **이중 해석**: `check_url`이 이름을 한 번 해석하고 `requests`가 연결하면서 다시 해석하므로, 검사한 IP와 실제로 연결한 IP가 같다는 보장이 없습니다. 검사한 IP로 직접 연결하는 방식(Host 헤더와 TLS 서버 이름을 따로 지정)이나, 나가는 요청을 제한하는 프록시를 쓰는 편이 안전합니다.
- **네트워크 계층 방어 부재**: 앱 코드의 검사 하나에만 기대면 다른 곳에서 우회될 때 대응할 수 없습니다. 미리보기 서버에서 내부망으로 나가는 경로 자체를 방화벽으로 막고, 클라우드의 인스턴스 메타데이터는 토큰이 필요한 방식으로 설정하는 조치도 함께 필요합니다.
## 자주 막히는 곳
- `python app.py`가 `Address already in use`로 끝나는 경우: 5071번 또는 8169번 포트를 다른 프로그램이 쓰고 있습니다. 파일의 포트 번호와 명령의 주소를 같은 다른 번호로 바꿉니다.
- 3단계 리디렉션 명령이 아무것도 출력하지 않는 경우: `httpbin.org`에 접속하지 못하는 환경입니다. 이 확인은 건너뛰어도 나머지 단계에는 영향이 없습니다.
- 정상 주소가 `주소를 해석하지 못했습니다.`로 거부되는 경우: 이름 해석이 안 되는 네트워크입니다. 인터넷 연결과 DNS 설정을 확인합니다.
## 이어서 해 볼 것
`MAX_REDIRECTS`를 0으로 바꾸면 리디렉션하는 주소가 어떻게 처리되는지 확인할 수 있습니다. `check_url`에 허용할 도메인 목록을 더해 목록에 있는 사이트만 미리보기하도록 좁혀 보는 것도 좋은 연습입니다. 검사한 IP로 직접 연결하도록 고쳐 DNS 리바인딩의 틈을 줄여 보는 것이 다음 과제입니다.